
本文为您提供 “聊天监控” 相关的内容,其中有: “聊天监控软件有哪些推荐?最新盘点六款聊天监控软件,建议码住”, “电脑微信聊天记录监控是真的吗?分享五个常规的监控方法,快来试”, 等内容。。文章摘要:
1、聊天监控软件有哪些推荐?最新盘点六款聊天监控软件,建议码住
在数字化办公时代,企业合规管理与数据防泄露(DLP)已成为核心诉求。根据《个人信息保护法》与《劳动法》的合规要求,企业在提前明确告知员工、基于合法商业目的且保障数据安全的前提下,合理使用终端管控工具是符合法律法规的。
为了帮助企业构建高效、安全、合规的办公环境,本文精选盘点了6款主流的企业级聊天与终端监控软件,重点涵盖即时通讯记录审计、敏感词拦截及行为分析等核心功能。
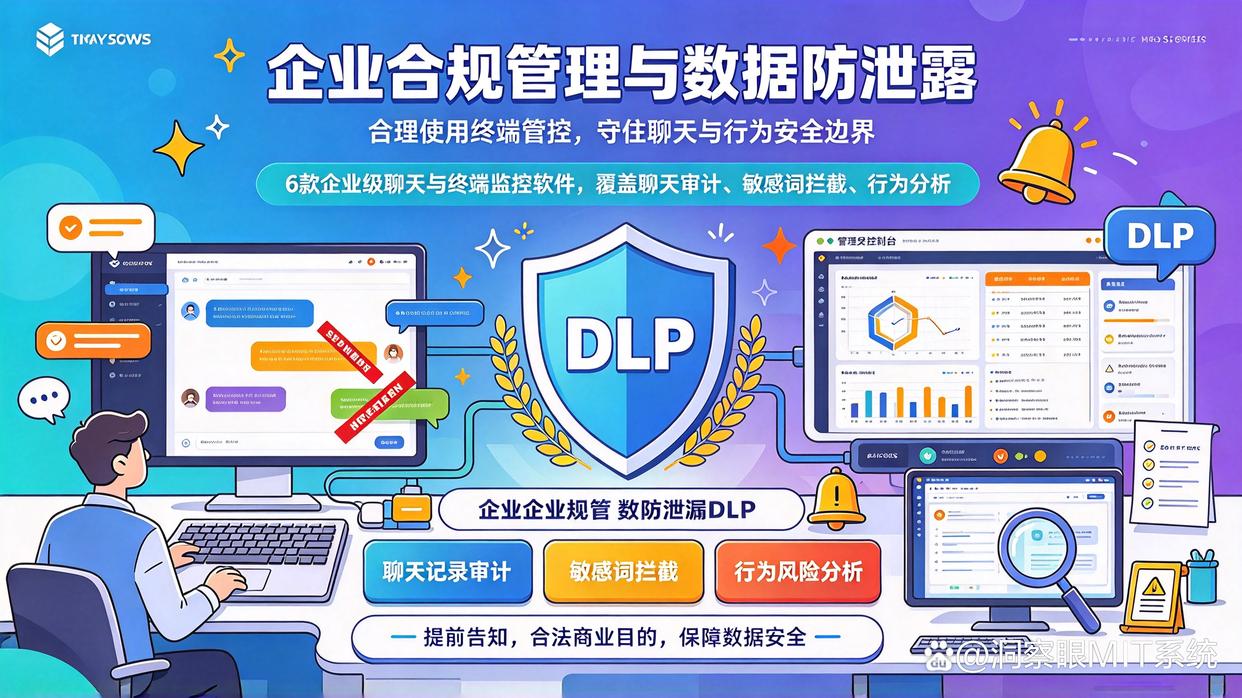
1. 洞察眼MIT系统
适用场景:中大型企业、研发机构及对数据防泄露有极高要求的单位。
核心优势与功能:
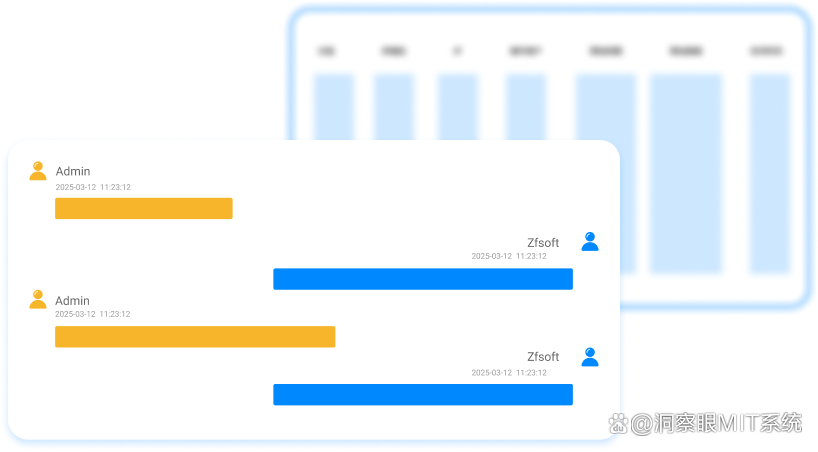
全景式聊天审计:支持微信、企业微信、QQ、飞书、钉钉等主流即时通讯工具的文字、图片、文件收发记录留存,即使记录被员工手动删除也可追溯备份。
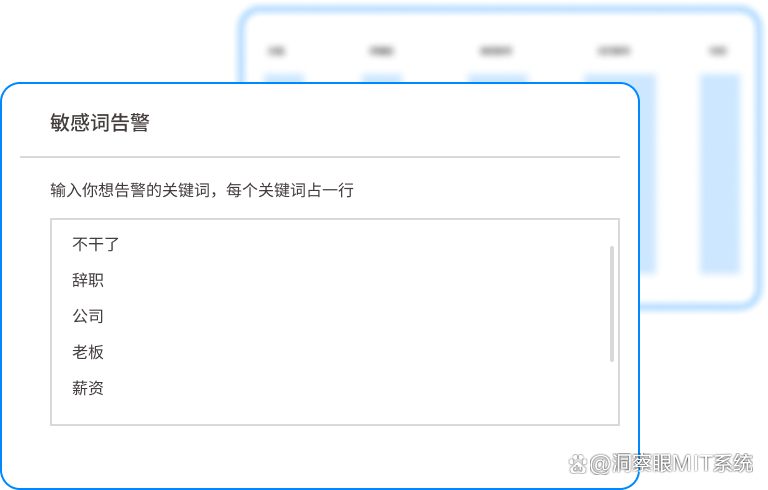
敏感内容主动拦截:可预设“投标底价”、“客户名单”等敏感词,一旦触发即时告警或直接拦截发送。
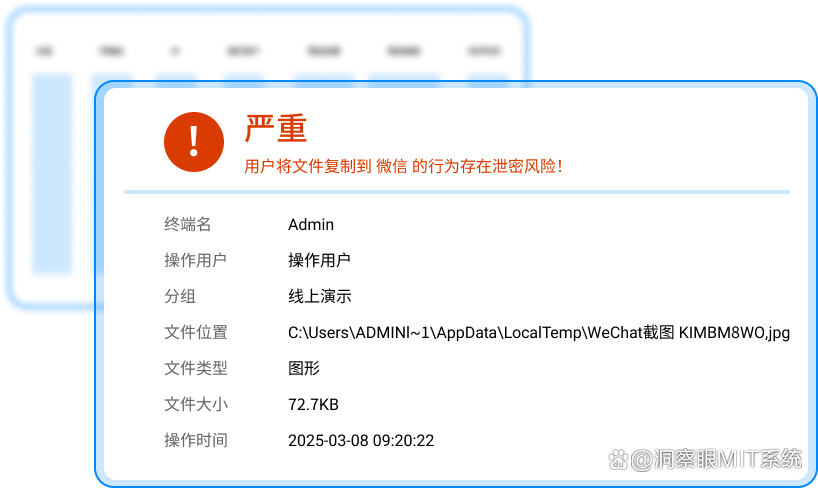
文档全生命周期追溯:可完整跟踪文件从创建、修改到通过聊天软件、网盘外发的全流程。
合规与部署:支持私有化本地部署,确保敏感数据完全存储于企业自有服务器,完全符合国内数据安全法规。
2. Teramind
适用场景:对员工行为分析(UBA)有深度精细化管理需求的企业。
核心优势与功能:
智能行为风险评估:通过对聊天内容、电子邮件、网页浏览等行为进行AI模式匹配,自动为异常员工标记风险指数。
合规告警与自动干预:检测到违规聊天(如向外传密)时,可实时中断会话或对违规终端实施隔离。
特点:国际市场知名度高,适合跨国合规审计与高级风险防控。
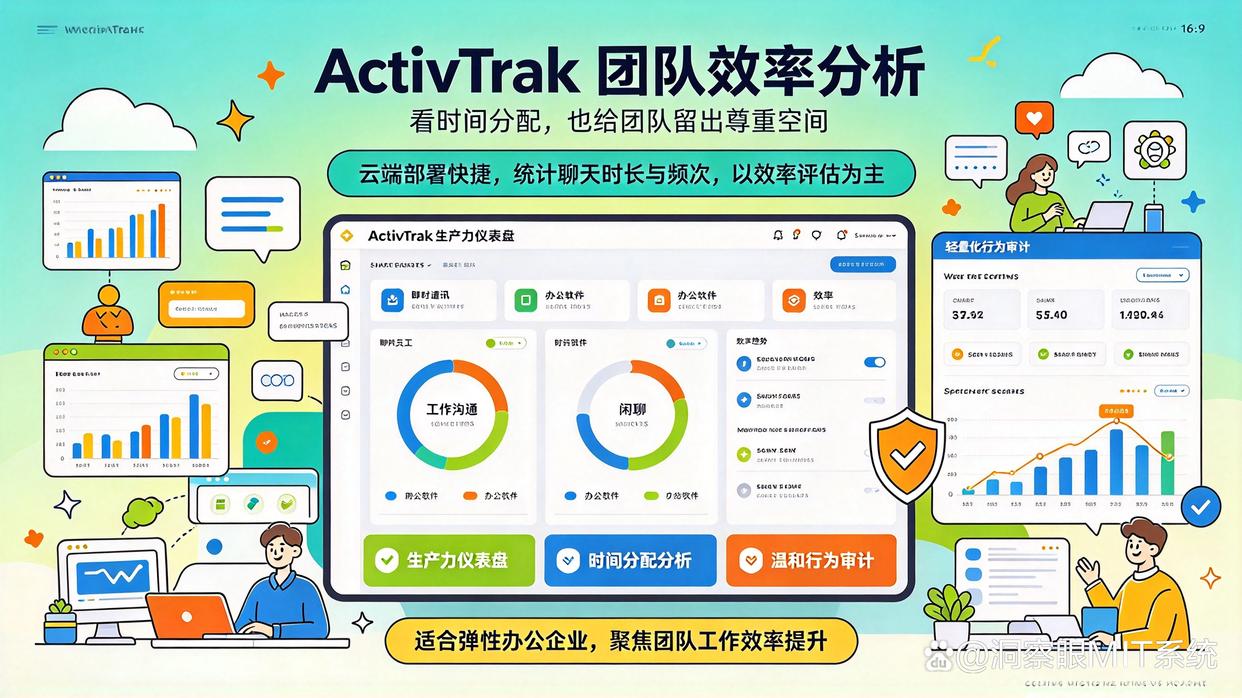
3. ActivTrak
适用场景:注重团队工作效率提升、倡导温和管理的弹性办公企业。
核心优势与功能:
生产力仪表盘:分析员工在即时通讯软件、办公软件及网页上的时间分配,区别“工作沟通”与“闲聊”。
轻量化行为审计:侧重于聊天工具使用时长与频次统计,避免过多介入具体的私密文字采集,管理风格更为温和。
特点:云端部署快捷,界面直观,适合以效率评估为主的团队。
4. InterGuard
适用场景:拥有较多远程办公、异地分布及出差人员的分布式团队。
核心优势与功能:
跨网络远程管控:即使员工离线或处于外网环境,也能持续记录聊天日志、邮件及文件传输操作。
违规关键词触发抓拍:当聊天窗口出现特定敏感词时,系统会自动截屏并生成事件报告送交管理员。
特点:网络适应能力强,能够保障企业在远程协作中的合规安全。
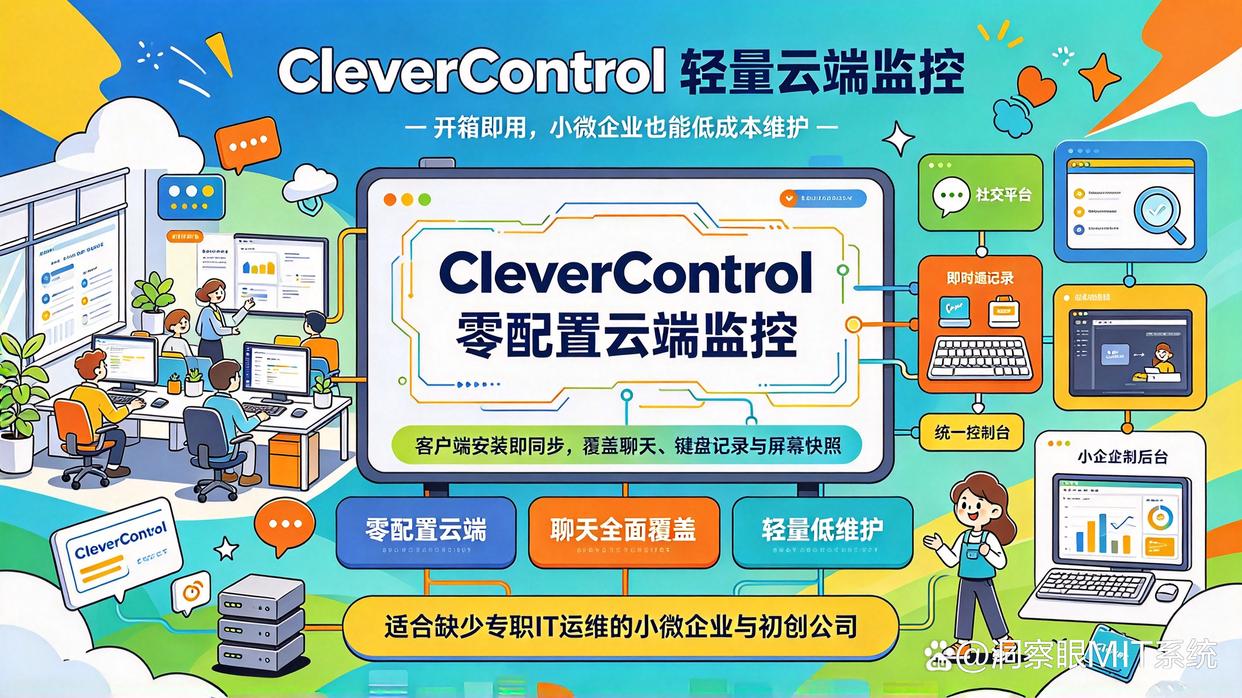
5. CleverControl
适用场景:缺少专职IT运维人员的小微企业及初创公司。
核心优势与功能:
零配置云端监控:无需搭建复杂的本地服务器,客户端安装后即可将监控数据同步至云端后台。
社交与聊天覆盖全面:支持对主流社交平台、即时通讯工具的监控,并具备键盘记录及屏幕快照功能。
特点:开箱即用,维护成本极低,极具轻量化优势。
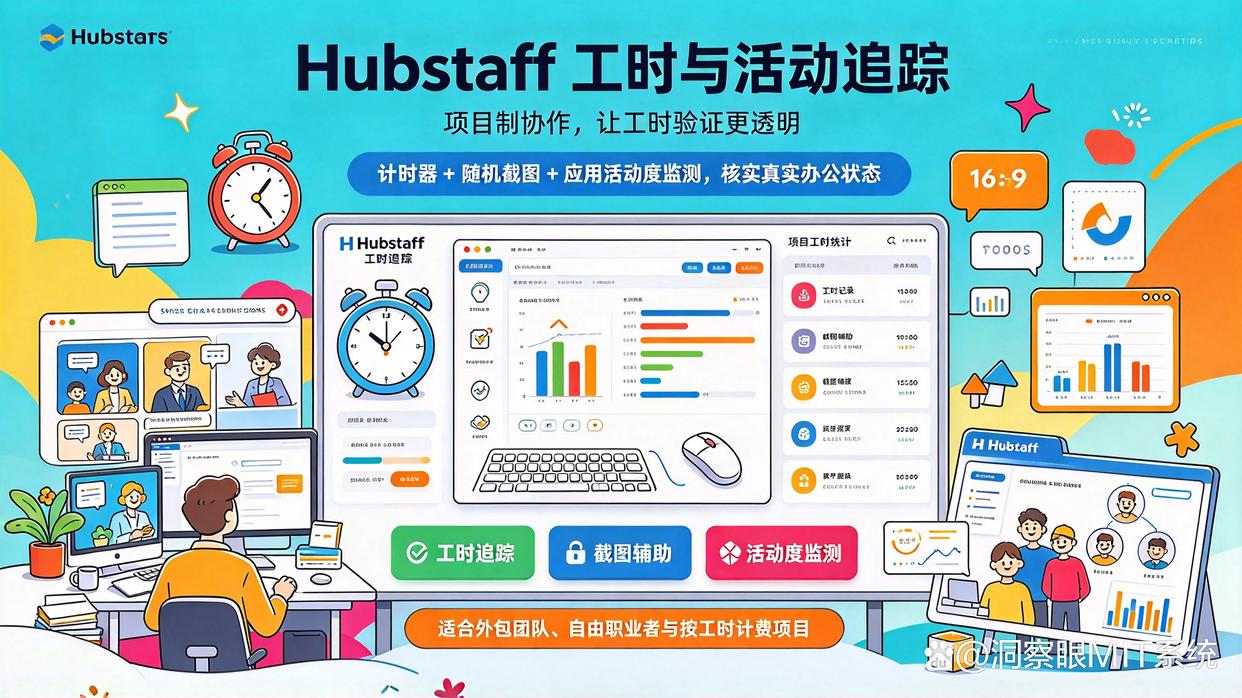
6. Hubstaff
适用场景:外包团队、自由职业者管理及按工时计费的项目组织。
核心优势与功能:
工时追踪与截图辅助:结合计时器功能,定期对员工操作界面进行随机截图,直观核实其是否处于正常沟通办公状态。
应用与活动度监测:监控聊天软件的后台活跃度与键盘/鼠标互动频率,帮助评估实际工作投入度。
特点:侧重工时验证与透明化考勤,适合项目制协作场景。
企业实施“合规监控”的三大黄金原则
知情同意原则(告诫先行):企业应在员工手册或保密协议中明文告知监控范围与目的,并由员工签字确认。
公私分明原则(专设备专用):监控应仅限于公司资产(公司电脑/手机)及工作软件账号,不得私自拦截员工私人设备或个人账户。
最小授权与私有化存储:管理后台应设置严格的权限管控,敏感数据(如洞察眼MIT系统支持的本地化加密存储)应限制仅特权安全员可审计,避免隐私二次泄露。
2、电脑微信聊天记录监控是真的吗?分享五个常规的监控方法,快来试
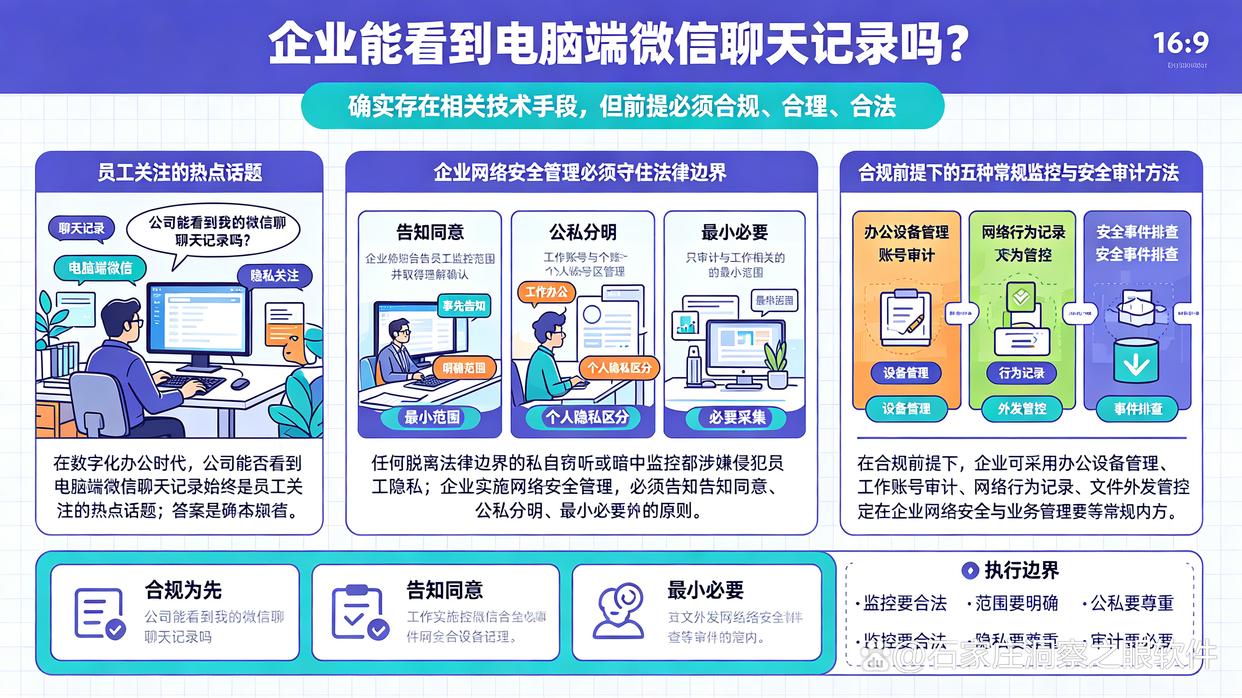
在数字化办公时代,“公司能看到我的微信聊天记录吗?”始终是员工关注的热点话题。答案是:确实存在技术手段可以监控电脑端微信,但前提必须“合规、合理、合法”。
任何脱离法律边界的“私自窃听”或“暗中监控”都涉嫌侵犯员工隐私。企业实施网络安全管理,必须遵循“告知同意、公私分明、最小必要”的原则。以下是企业在合规前提下采用的5种常规监控与安全审计方法。
方法一:部署企业级终端管理系统(以洞察眼MIT系统为例)
这是目前企业对办公电脑进行统一安全管理最主流的方式。
合规落地机制:企业通过在公司资产(办公电脑)上安装洞察眼MIT等终端管理系统,实现全方位的行为审计与数据防泄漏。在安装前,企业需通过员工手册、安全规章制度书面告知员工,并获取员工的明确签署同意。
主要审计范围:
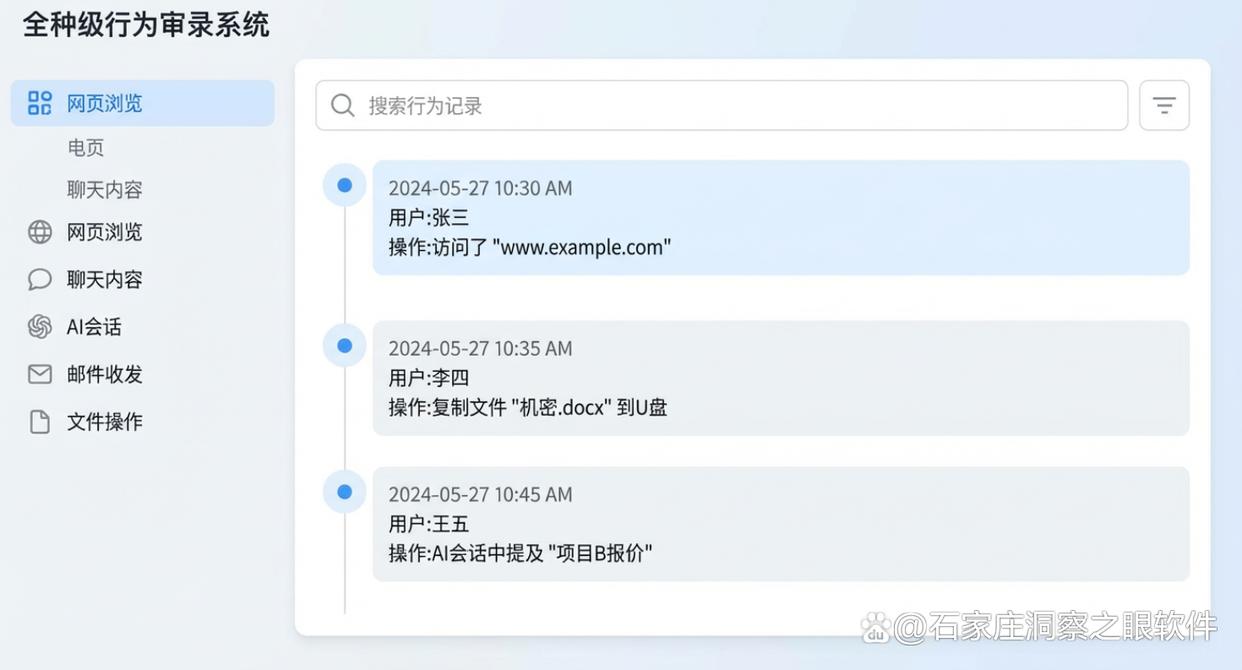
文件传输监控:实时记录通过电脑端微信发送出去的文件(如CAD图纸、源代码、财务报表),防止敏感资产泄露。
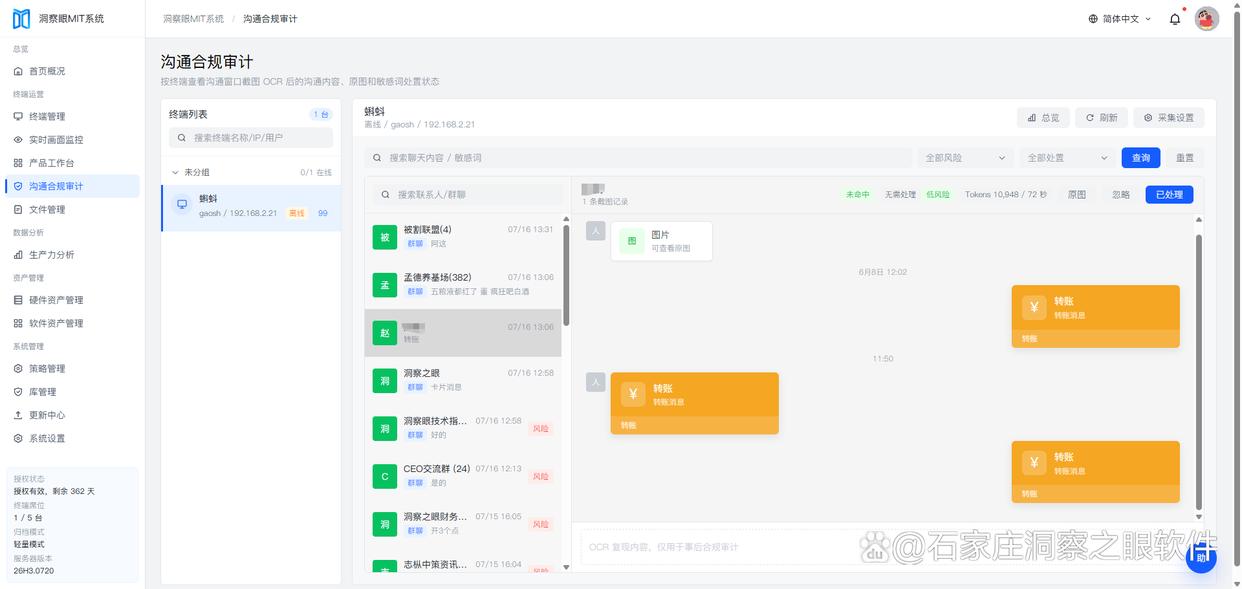
沟通内容审计:对主流即时通讯工具的聊天内容进行加密存储,支持按关键词检索,当出现 “保密”“泄露” 等敏感信息时,即时推送预警信息至管理后台。
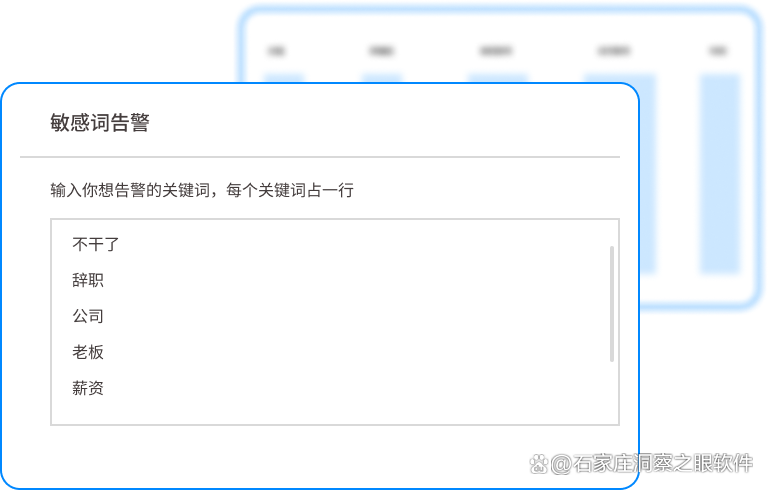
敏感词预警:对触发公司数据安全策略的敏感操作进行实时告警和阻断。
合法边界:系统仅部署于公司名下的电脑设备,专注于业务数据保护与终端安全,不涉及私密个人信息的非授权获取。
方法二:使用“企业微信”服务套件进行合规会话存档
对于采用企业微信作为官方沟通工具的公司,官方提供了原生支持的合规审计方案。
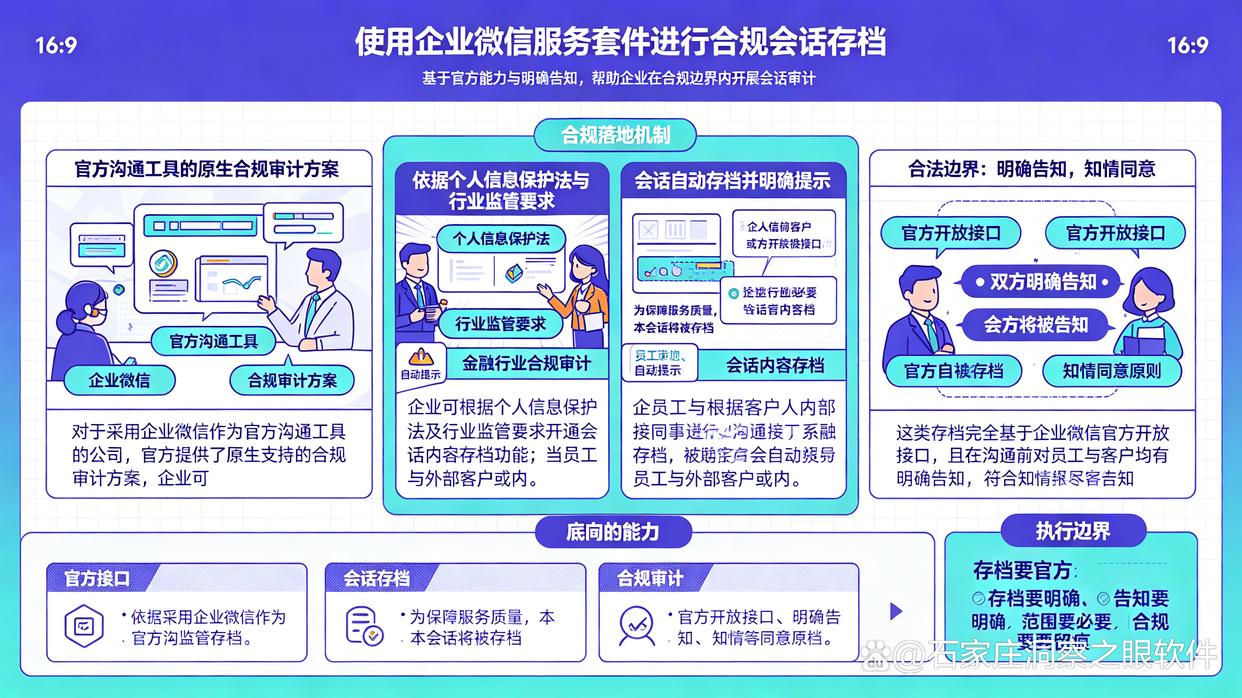
合规落地机制:根据《个人信息保护法》及行业监管要求(如金融行业合规审计),企业微信开通“会话内容存档”功能。
主要审计范围:当员工与外部客户或内部同事通过企业微信沟通时,系统会自动提示“为保障服务质量,本会话将被存档”。
合法边界:完全基于企微官方开放接口,且在沟通前对双方(员工与客户)均有明确告知,符合知情同意原则。
方法三:出口网络防火墙与流量数据包分析
企业在局域网出口部署安全网关或深度包检测(DPI)设备。
合规落地机制:企业通过出入口网关对整个办公室网络流量进行安全防护和合规审计,防止员工访问恶意网站或通过网络上传违规内容。
主要审计范围:
连接行为记录:记录微信客户端的IP连接地址、端口号以及数据包传输的流量大小。
文件协议解析:如果微信传输了未加密的HTTP流量或特定格式文件,网络安全设备可识别出传输行为。
合法边界:微信绝大部分文本聊天均采用端到端高强度加密,网络流量审计无法直接还原加密的聊天文字,企业仅能分析网络连接日志与流量特征。
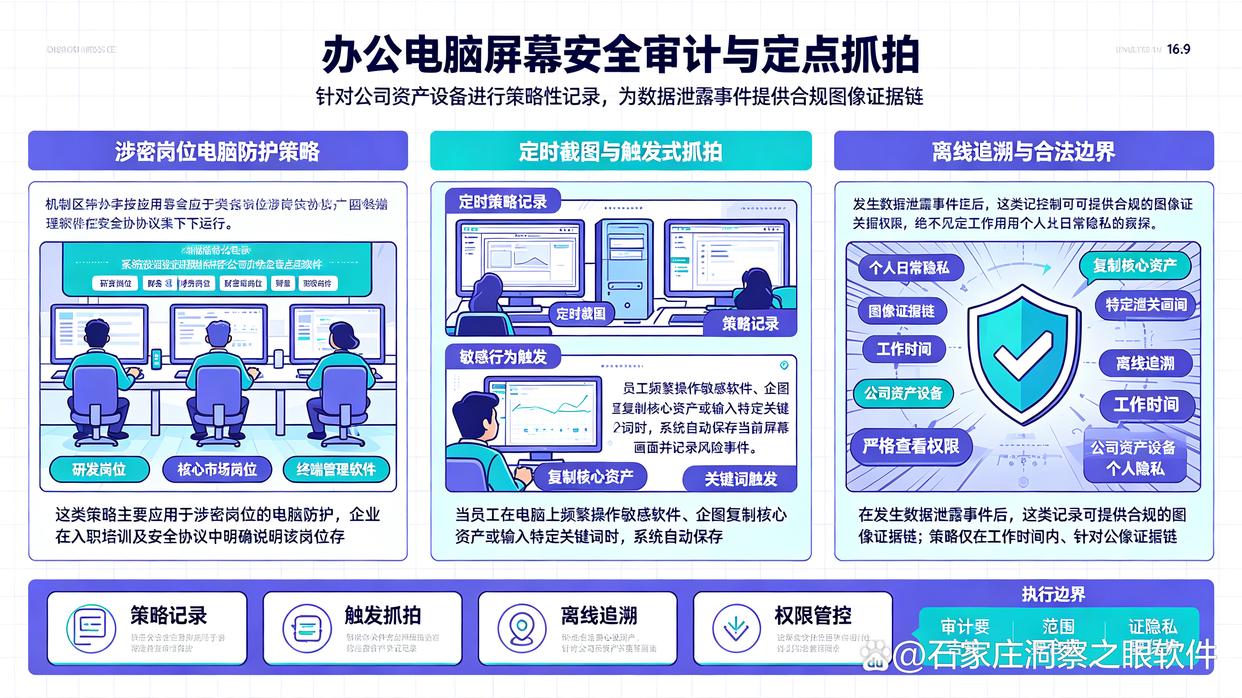
方法四:办公电脑屏幕安全审计与定点抓拍
通过终端管理软件对屏幕图像进行定期策略性记录。
合规落地机制:主要应用于涉密岗位(如研发、财务、核心市场)的电脑防护。企业在入职培训及安全协议中明确说明该岗位存在屏幕安全审计策略。
主要审计范围:
定时/触发式截图:当员工在电脑上频繁操作敏感软件、企图复制核心资产或输入特定关键词时,系统自动保存当前屏幕画面。
离线追溯:在发生数据泄露事件后,提供合规的图像证据链。
合法边界:仅在工作时间内、针对公司资产设备生效,严格限定查看权限,绝不允许用于个人日常隐私的窥探。
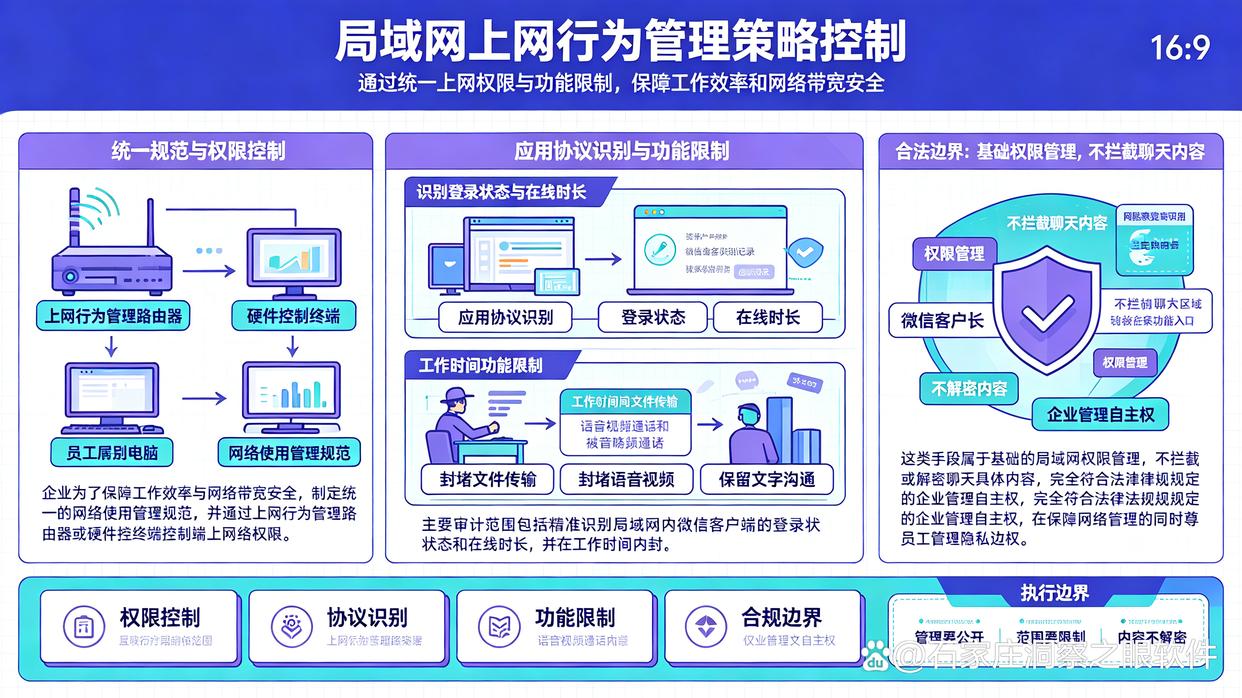
方法五:局域网上网行为管理(AC)策略控制
通过上网行为管理路由器或硬件控制终端的上网权限。
合规落地机制:企业为了保障工作效率与网络带宽安全,制定统一的《网络使用管理规范》。
主要审计范围:
应用协议识别:精准识别局域网内微信客户端的登录状态、在线时长。
功能限制策略:在工作时间内封堵微信的文件传输功能、语音视频通话功能,仅保留文字沟通。
合法边界:属于基础的局域网权限管理手段,不拦截或解密聊天具体内容,完全符合法律法规规定的企业管理自主权。
总结:企业合规审计的“三大铁律”
企业对办公电脑及沟通工具进行监控,必须恪守以下法定底线:
书面明确告知:必须在入职合同、员工手册或IT管理制度中明确告知监控范围与目的,并由员工签字确认。
限定设备归属:所有监控手段仅能应用于企业拥有的办公电脑与网络环境,不得延伸至员工个人私有设备。
隔离个人隐私:审计重点在于保护企业商业秘密与数据安全,绝不能滥用监控权限去收集员工个人生活、情感等私密信息。

