文章摘要:某家制造企业的核心产品研发图纸在新品发布前夕意外泄露。经过追查发现,泄密的源头居然只是一张看似不起眼的普通U盘。员工出于方便将资料拷贝带回家加班,却不慎丢失了存
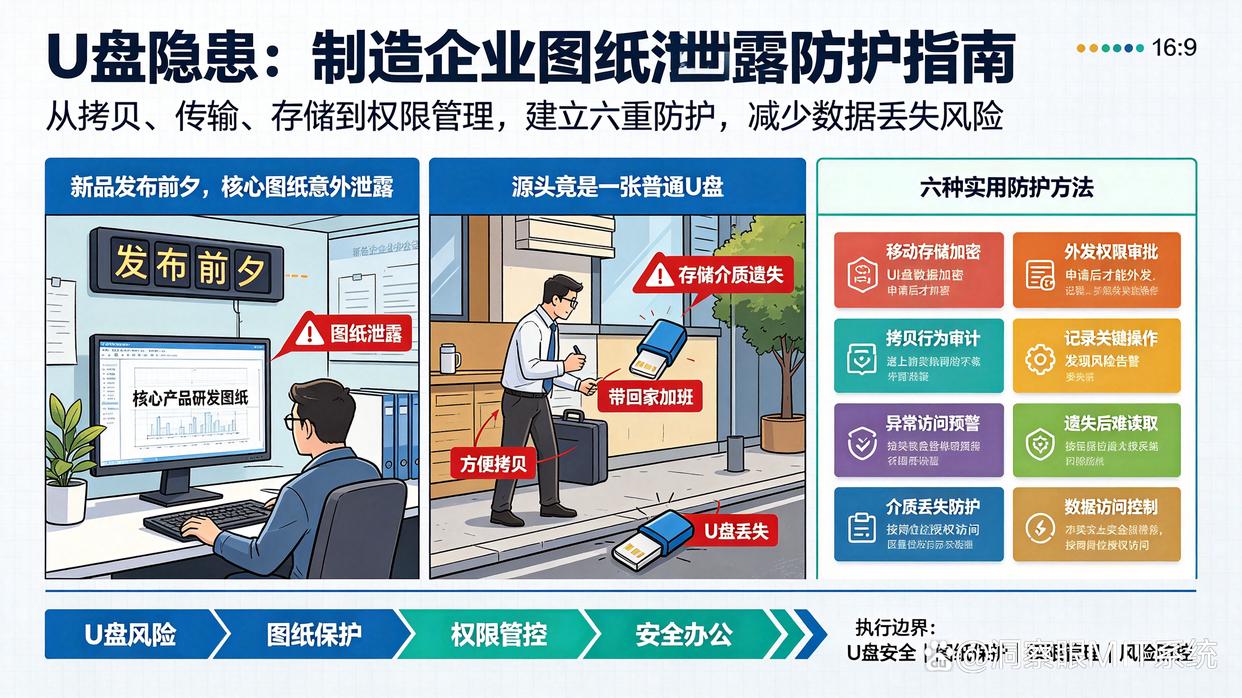
某家制造企业的核心产品研发图纸在新品发布前夕意外泄露。经过追查发现,泄密的源头居然只是一张看似不起眼的普通U盘。员工出于方便将资料拷贝带回家加班,却不慎丢失了存储介质。这种场景在很多企业中屡见不鲜。U盘作为最常见的移动存储工具,在带来便利的同时,也成为了企业数据安全最大的隐患之一。
想要彻底杜绝这种风险,可以从以下六个实用方法入手。
一、部署洞察眼MIT系统进行策略控制
在各类防泄密手段中,通过专业软件进行精准控制是最直接有效的方式。洞察眼MIT系统提供了完善的移动存储管理方案,能够针对不同部门和岗位的需求进行灵活配置。
权限精细化划分
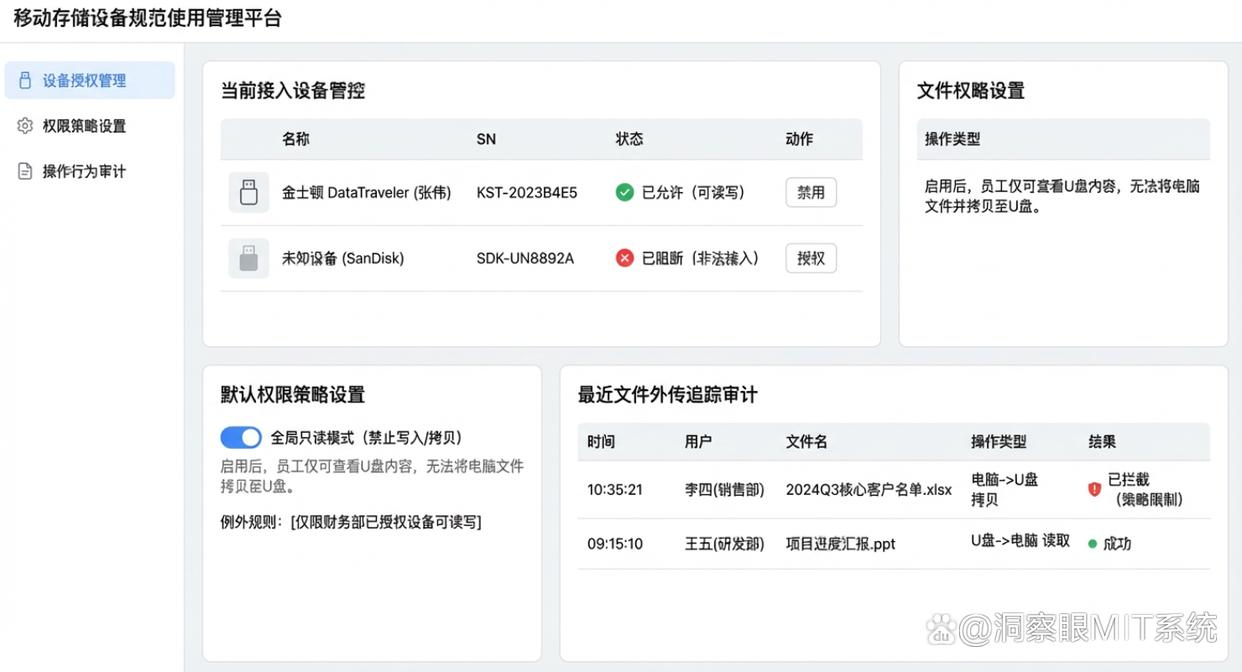
系统支持将U盘使用权限划分为只读、读写、禁用等多种模式。对于核心研发和财务部门,可以设定为完全禁用或仅允许读取,防止敏感文件被随意拷走。
存储介质加密授权
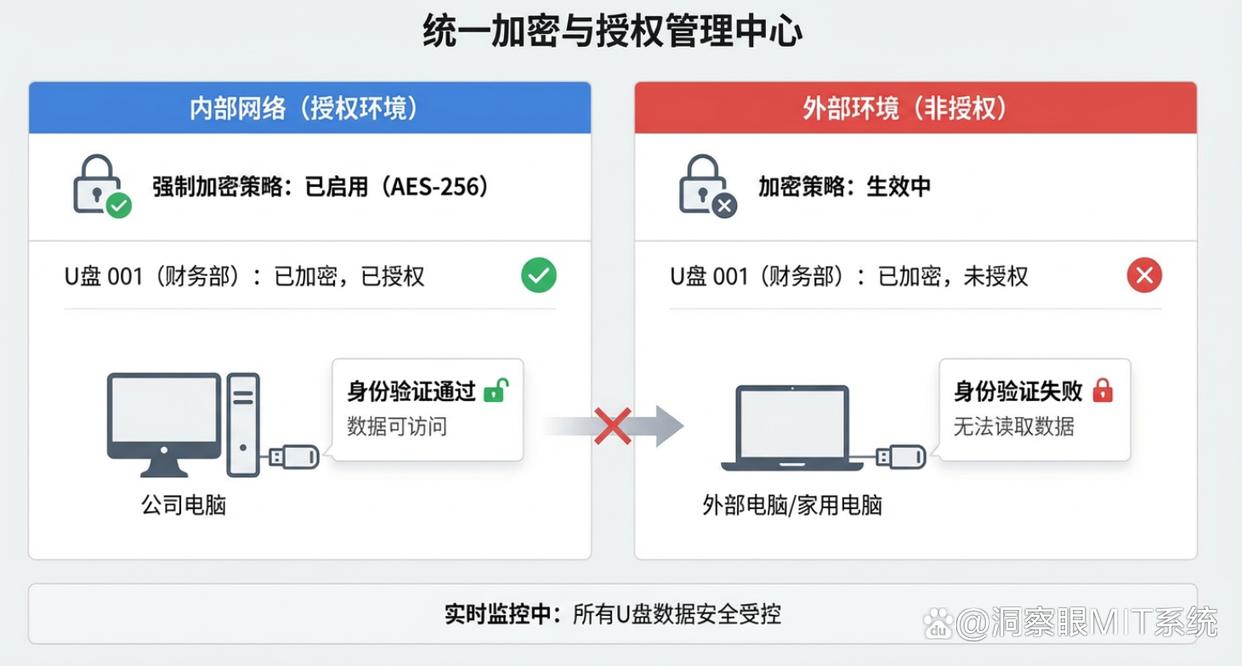
对企业内部统一采购的U盘进行注册和加密认证,未经过系统授权的私有U盘插上电脑后将无法被识别和使用,从源头上切断非法设备的接入。
敏感文件导出审批
当员工确实因公需要将文件拷入U盘时,可以发起在线审批流程。管理人员核对无误后方可解密输出,同时系统会记录文件传输的完整日志。
离线策略保护
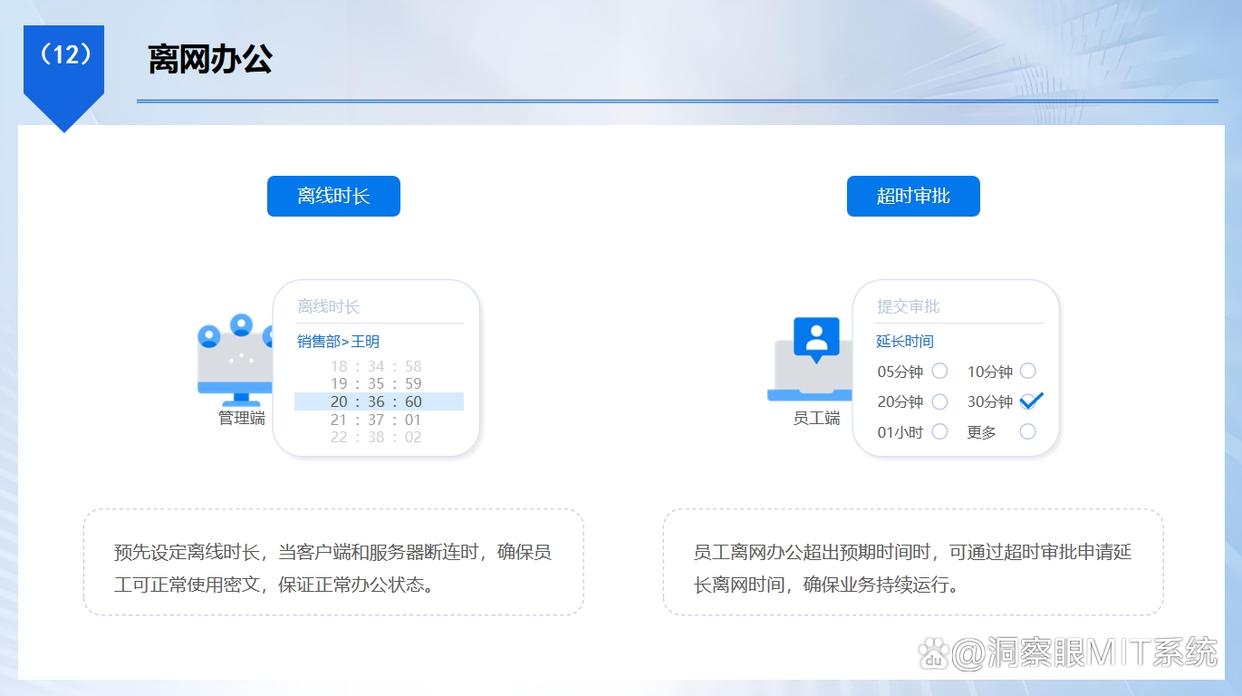
即便员工带着办公电脑出差或离开公司局域网环境,系统设置的管控策略依然在本地实时生效,防止离线状态下的数据泄露。
二、建立严格的移动介质管理制度
技术手段需要配合规范的管理制度才能发挥价值。企业应当建立明确的移动存储设备使用规范,严格登记每台设备的使用人和领用记录。
行政或IT部门可以对公司内部使用的U盘进行统一编号登记,明确专人专用。对于含有敏感数据的设备,实行定期收回和清查制度。同时,在员工入职和日常培训中,明确划定数据安全红线,让员工意识到随意使用未经报备的存储设备属于违规行为。
三、物理封堵与硬件接口禁用
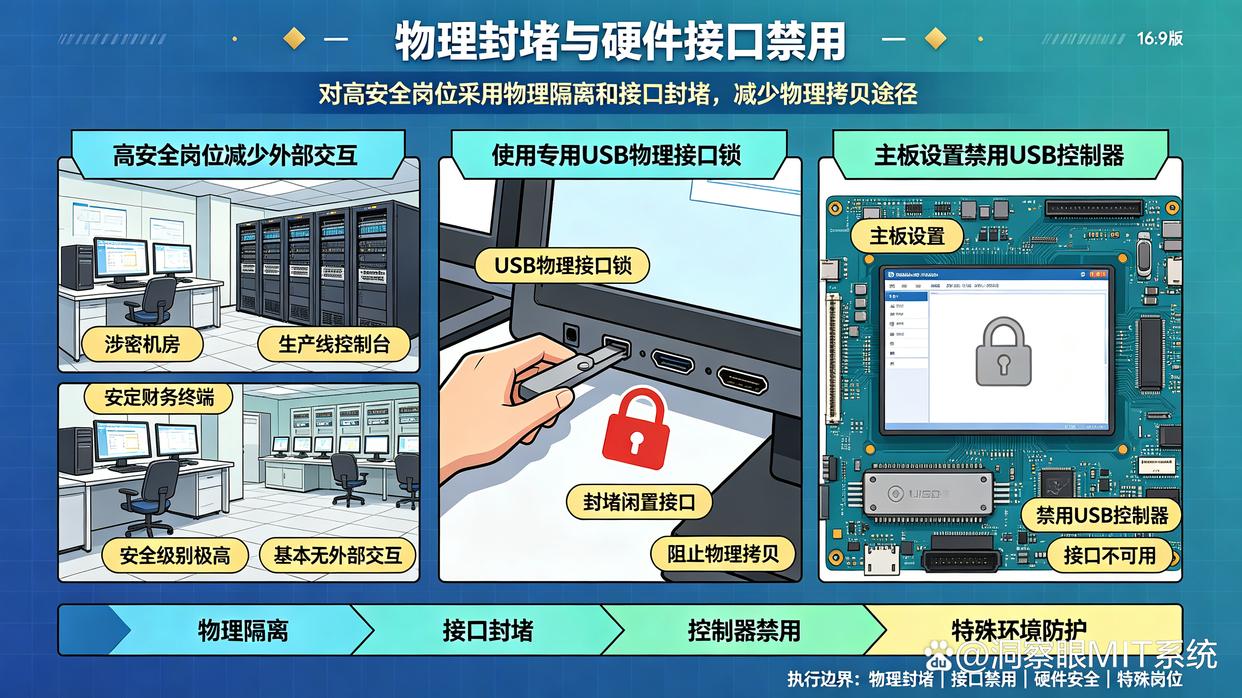
对于安全级别要求极高、基本不需要外部数据交互的特殊岗位,可以直接采用物理隔离或硬件封堵的方式。
管理人员可以使用专用的USB物理接口锁将闲置的电脑接口封堵,或者在主板BIOS设置中直接禁用USB控制器。这种方式能够阻止通过物理接口拷贝数据的行为,适合涉密机房、生产线控制台以及特定财务终端等特殊环境。
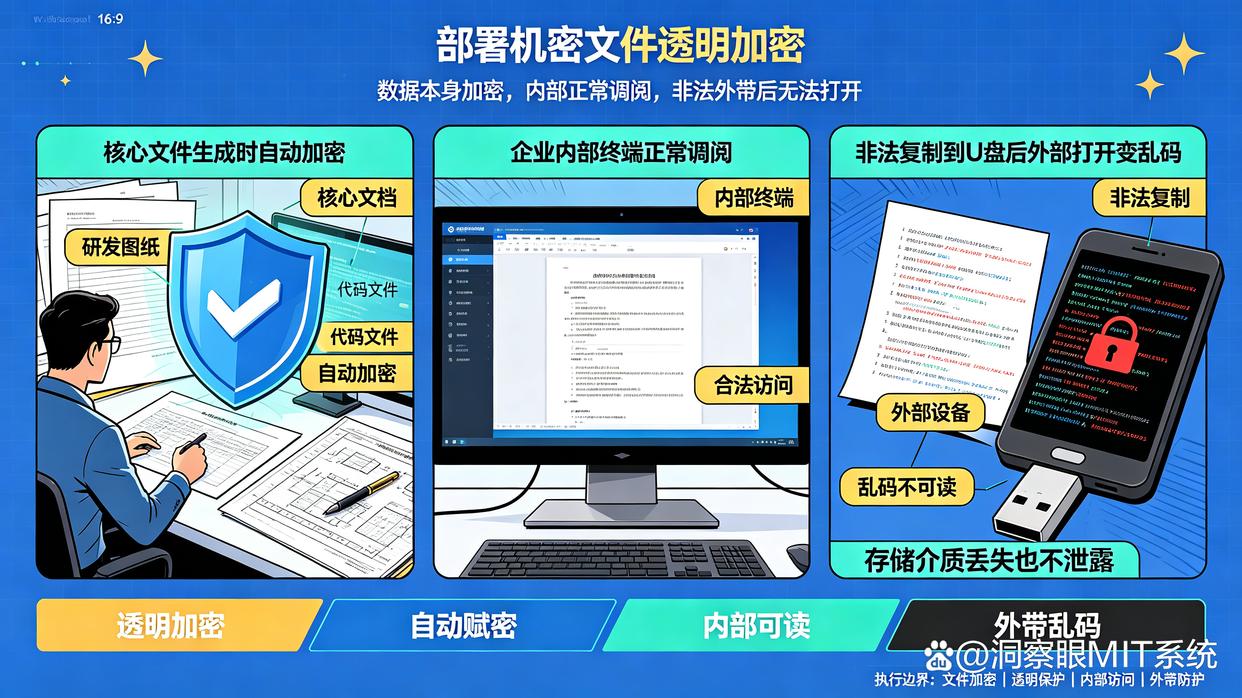
四、部署机密文件透明加密
对数据本身进行加密,即使文件被拷走,离开公司环境也无法正常打开。
通过设置透明加密机制,企业内部产生的所有核心文档、图纸或代码在生成时即被自动赋予加密状态。当这些文件在企业内部合法终端上运行时可以正常调阅,但如果被非法复制到U盘并带到外部设备上打开,呈现的将是一堆乱码。这种方式确保了即便存储介质丢失,核心数据也不会泄露。
五、禁用通用外设设备驱动
利用操作系统自身的策略控制功能,可以对特定类型的硬件设备进行限制。
系统管理员可以通过组策略等手段,禁止计算机安装新的可移动存储设备驱动程序。这样一来,任何未经预先配置的外接U盘、移动硬盘或智能手机在接入电脑时,系统都会拒绝安装驱动,从而无法完成数据读取和写入。这种方法无需额外增加硬件成本,能够有效抵御大部分常规的U盘拷贝行为。
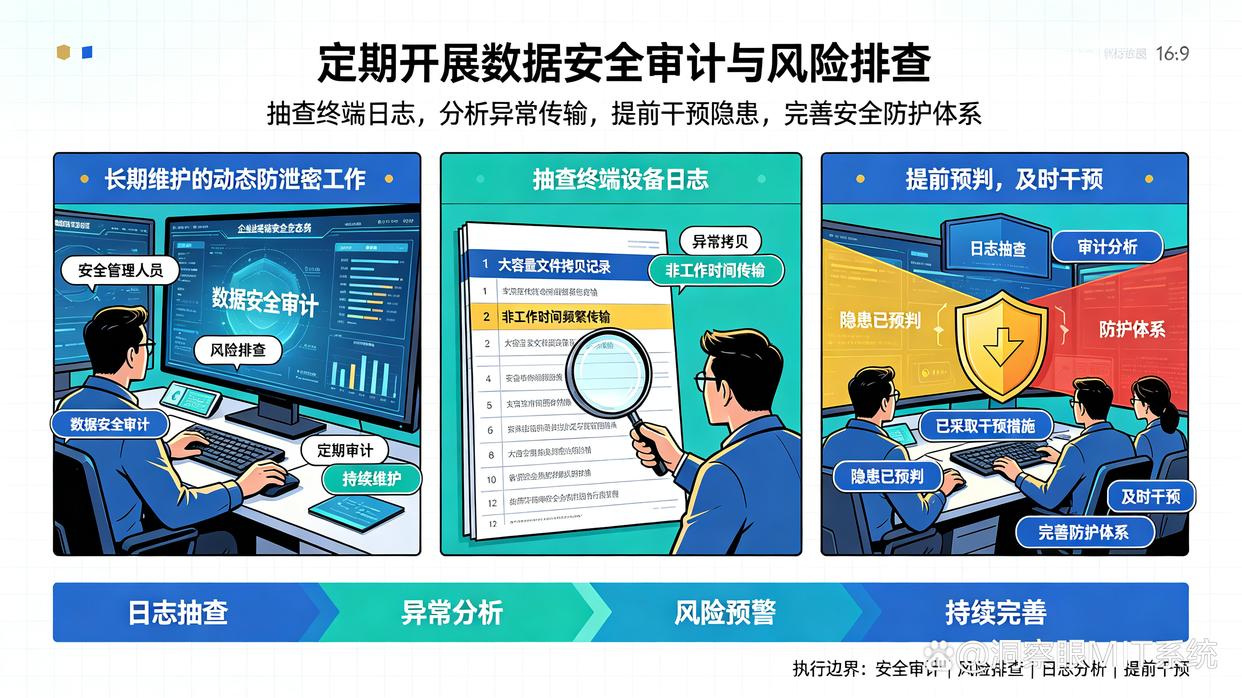
六、定期开展数据安全审计与风险排查
数据防泄密是一项需要长期维护的动态工作,定期的审计与排查能够及时发现潜在漏洞。
安全管理人员应当定期对终端设备的日志进行抽查,分析是否存在异常的大容量文件拷贝记录,或者非工作时间的频繁传输行为。通过对审计数据的分析,可以提前预判安全隐患,在数据真正泄露前及时采取干预措施,不断完善企业的整体安全防护体系。

 洞察眼MIT系统


 冀公网安备13019902001038号