文章摘要:在企业数字化运营和个人日常办公中,盗版软件不仅侵犯了知识产权,还往往携带木马病毒、后门程序以及致命的安全漏洞,给内网数据和隐私安全带来极大的隐患。此外,企业若误
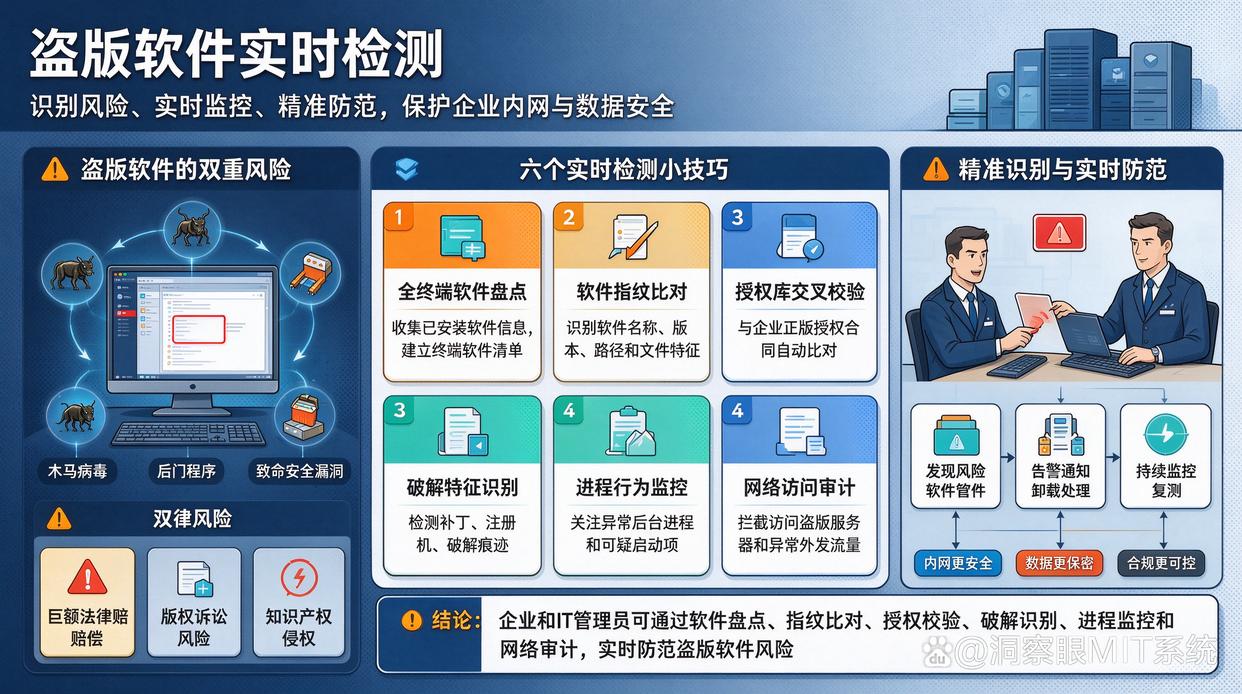
在企业数字化运营和个人日常办公中,盗版软件不仅侵犯了知识产权,还往往携带木马病毒、后门程序以及致命的安全漏洞,给内网数据和隐私安全带来极大的隐患。此外,企业若误用未授权或盗版软件,还面临着巨额的法律赔偿和版权诉讼风险。
为了帮助企业和 IT 管理员精准识别、实时监控并防范盗版软件,本文为您整理了 6 个的实时检测小技巧,建议收藏备用!
技巧一:部署洞察眼MIT系统
针对企业级批量管控的需求,部署洞察眼MIT系统是集资产盘点与合规审计于一体的终端管理方案。其核心功能包括:
哈希与特征码智能比对:全面扫描终端安装文件,对比程序 Hash 值、签名及版本号,自动识别破解版与未经授权软件。
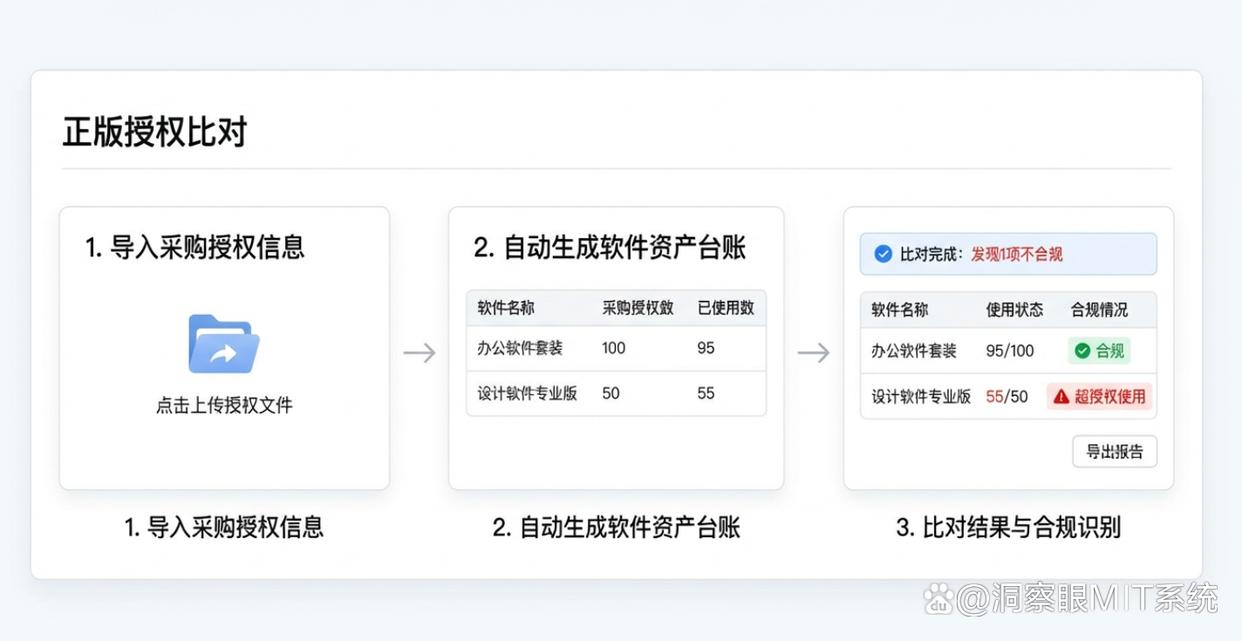
软件资产自动化台账:实时统计全网软件列表,精准核对授权许可数量与实际安装量的差异。
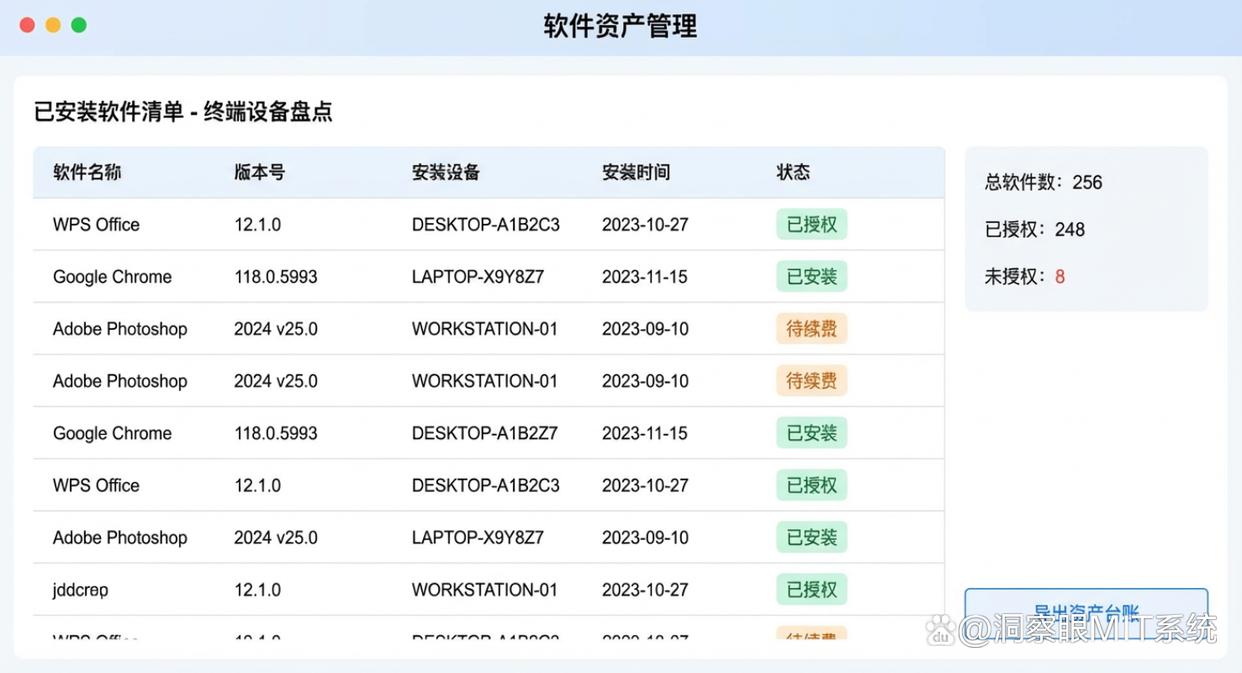
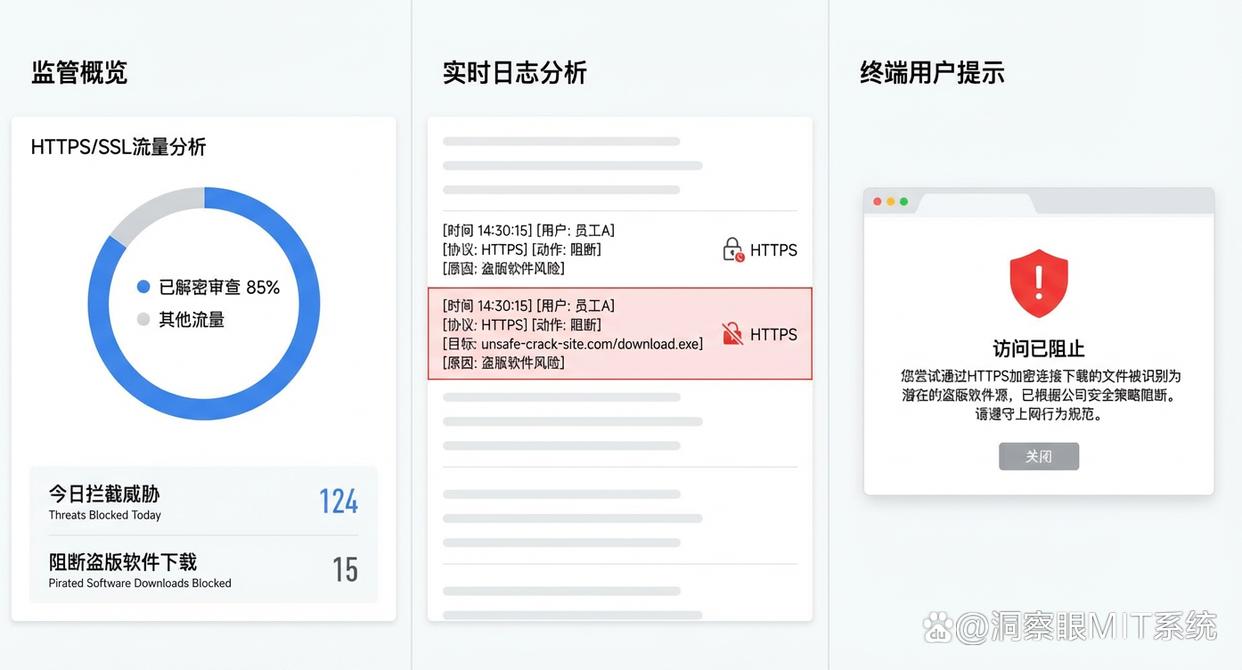
实时告警与策略阻断:检测到私自安装或运行盗版软件时触发告警,并可根据预设策略自动阻断或强制卸载。
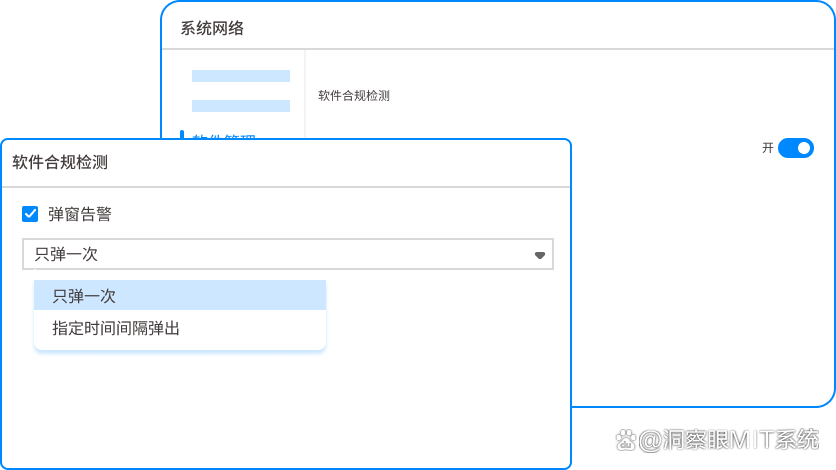
违规外联与行为审计:监控终端软件的网络连接与异常操作,防止破解补丁进行未经许可的外部通信。
技巧二:查验可执行文件的数字签名(Digital Signature)
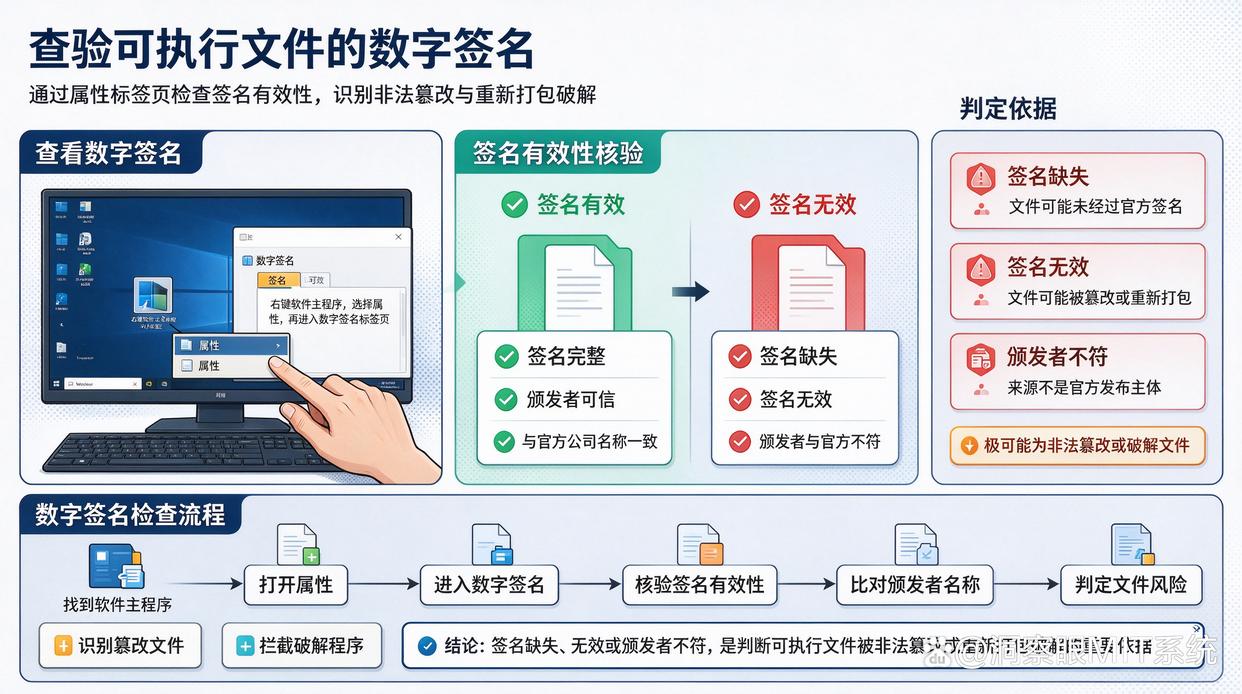
合法出版的大型软件在发布时,均会使用权威机构颁发的代码签名证书对可执行文件(如 .exe、.dll 等)进行签名。
操作方法:在 Windows 系统中右键点击软件主程序,选择 “属性” -> “数字签名” 标签页。
判定依据:若签名缺失、显示“签名无效”,或颁发者与官方公司名称不符,说明该文件极可能被非法篡改或重新打包破解。
技巧三:对比官方文件的 Hash 哈希值(SHA-256 / MD5)
盗版软件或破解补丁通常会对原版程序二进制代码进行修改,这必然会导致文件的特征哈希值发生改变。
操作方法:使用系统自带命令行工具(如 PowerShell 中的 Get-FileHash 或终端命令 sha256sum)计算安装包或主程序的 Hash 值。
判定依据:将计算结果与软件厂商官网上公布的 SHA-256 或 MD5 进行对比,只要有一位字符不匹配,即可判定该软件非官方原版。
技巧四:监控网络抓包与域名解析请求(DNS / API)
盗版软件或破解补丁为了绕过官方的动态在线激活验证,往往会修改通信逻辑或重定向验证接口。
操作方法:通过 Wireshark、Fiddler 等抓包工具,或在企业网络出口路由器/防火墙上监控该软件外联的域名和 IP。
判定依据:若软件频繁连接未知的第三方异常 IP,或将官方激活服务器域名解析至本地回环地址(127.0.0.1),通常意味着其激活机制已被接管或破解。
技巧五:定期检查系统 Hosts 配置文件
许多盗版破解教程的操作步骤之一,就是强制修改操作系统的 Hosts 文件,用以阻断软件向官方验证服务器发送版权核查数据。
操作方法:直接打开检查终端设备的 C:\Windows\System32\drivers\etc\hosts 配置文件(或 Linux/Mac 的 /etc/hosts)。
判定依据:若发现文件中记录有将常见软件厂商(如 Adobe、Autodesk、JetBrains 等)的激活域名重定向至 127.0.0.1 或 0.0.0.0,说明该设备上运行着相应的破解版软件。
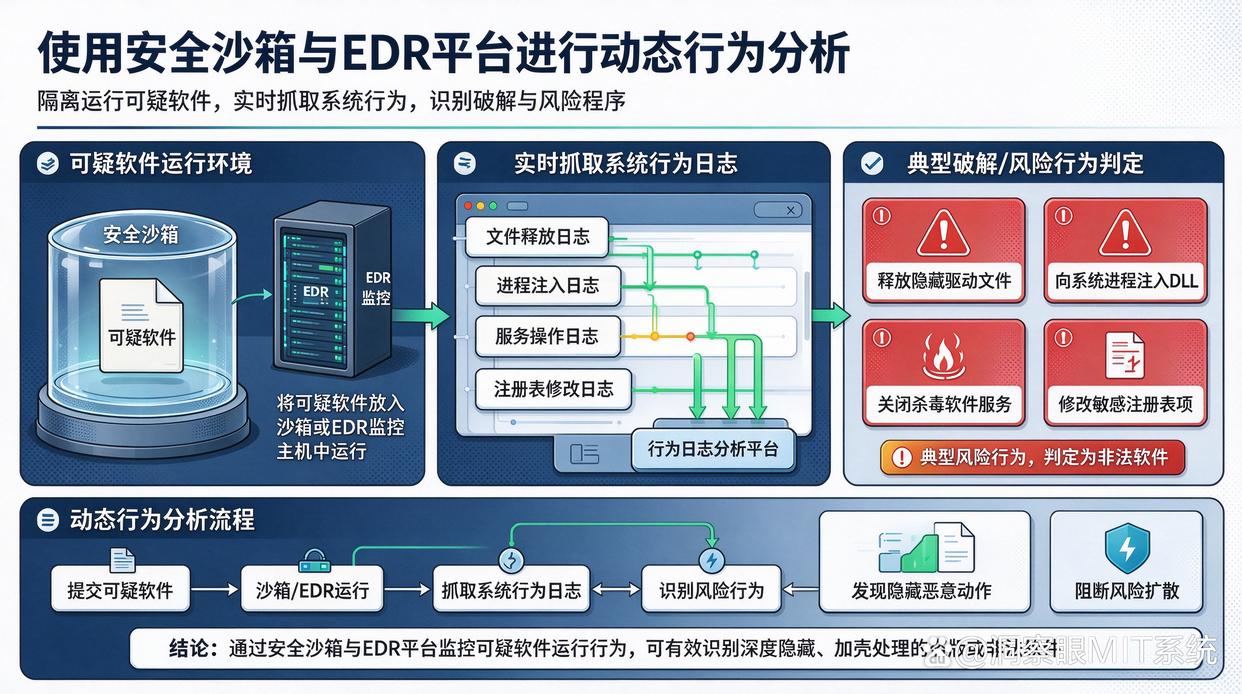
技巧六:使用安全沙箱与EDR平台进行动态行为分析
对于经过深度隐藏或加壳处理的盗版软件,可以通过隔离沙箱(Sandbox)或 EDR(终端检测与响应)平台进行动态运行监控。
操作方法:将可疑软件放入沙箱环境或安装有 EDR 监控的主机中运行,实时抓取其系统行为日志。
判定依据:如果软件在运行过程中试图释放隐藏的驱动文件、向系统进程注入 DLL、关闭杀毒软件服务或修改敏感注册表项,这些典型的破解/风险行为即可证实其为非法软件。
总结
防范盗版软件需要结合管理制度与技术手段。通过“洞察眼MIT系统”进行统一资产盘点,配合数字签名查验、Hash 对比、Hosts 检查等独立的检测手段,能够帮助企业构建起全方位的正版化合规与网络安全防御体系。

 洞察眼MIT系统


 冀公网安备13019902001038号