文章摘要:企业内网承载着图纸、标书、客户资料、源代码等核心商业资产,员工违规拷贝文件、私自外发资料、上班浏览无关网站、异常接入外网等问题,是很多企业安全管理的痛点。内网监
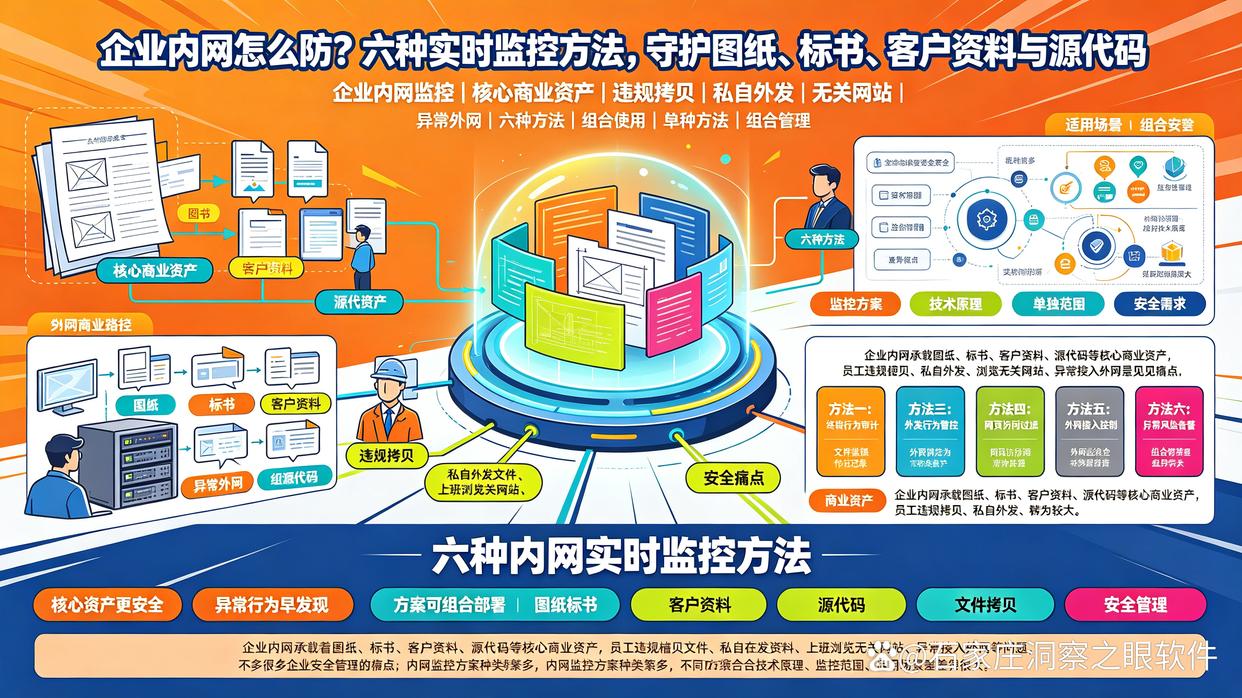
企业内网承载着图纸、标书、客户资料、源代码等核心商业资产,员工违规拷贝文件、私自外发资料、上班浏览无关网站、异常接入外网等问题,是很多企业安全管理的痛点。
内网监控方案种类繁多,不同方案的技术原理、监控范围、适用场景差异很大。
下面分享 6 种内网实时监控方法,企业可以结合自身安全需求单独部署或者组合使用。
方法一:部署洞察眼 MIT 系统
功能:
实时屏幕监控与录像,管理员后台可以实时查看员工电脑画面,自动留存录像记录,方便事后回放核查。
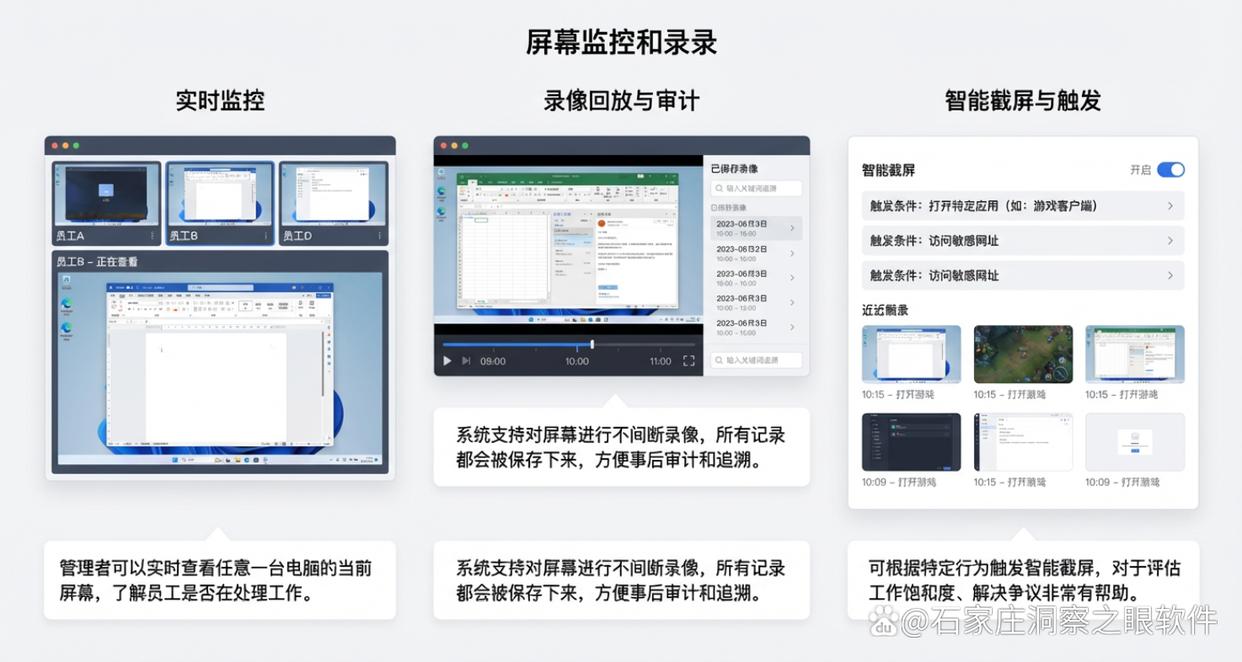
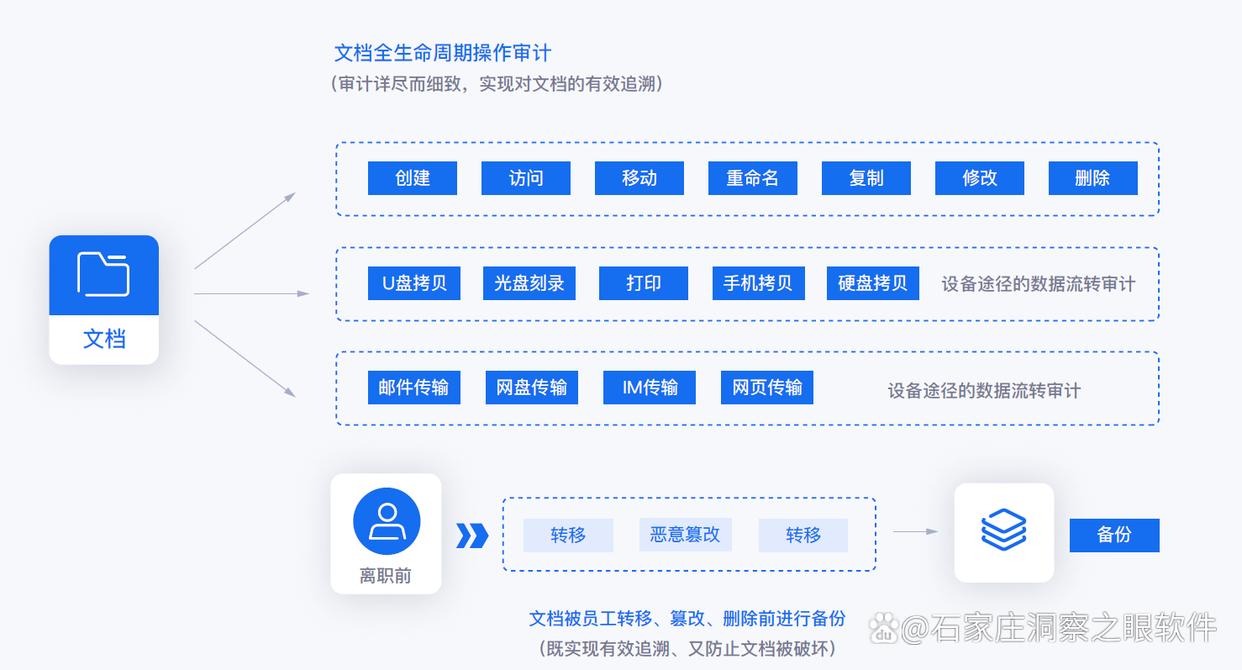
文件全链路审计,记录文件新建、修改、删除、U 盘拷贝、微信网盘外发等全部操作,异常批量拷贝行为实时告警。
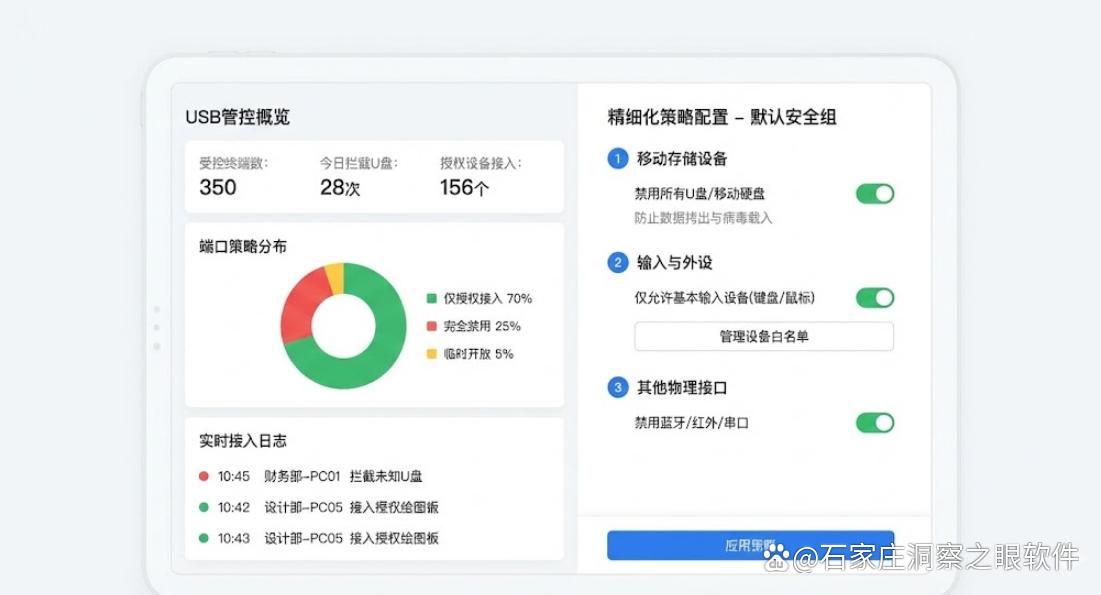
外设端口管控,可按需禁用 U 盘、移动硬盘、手机存储等外接设备,也可以设置 U 盘只读模式,阻断通过移动存储窃密的通道。
应用场景:研发企业、设计公司、律所、工程单位等有高价值保密文件的企业,同时需要兼顾员工行为审计、数据防泄密、办公效率管控,适合想要一套终端方案完成行为监控和数据防护的场景。
方法二:交换机端口镜像流量监控
功能:
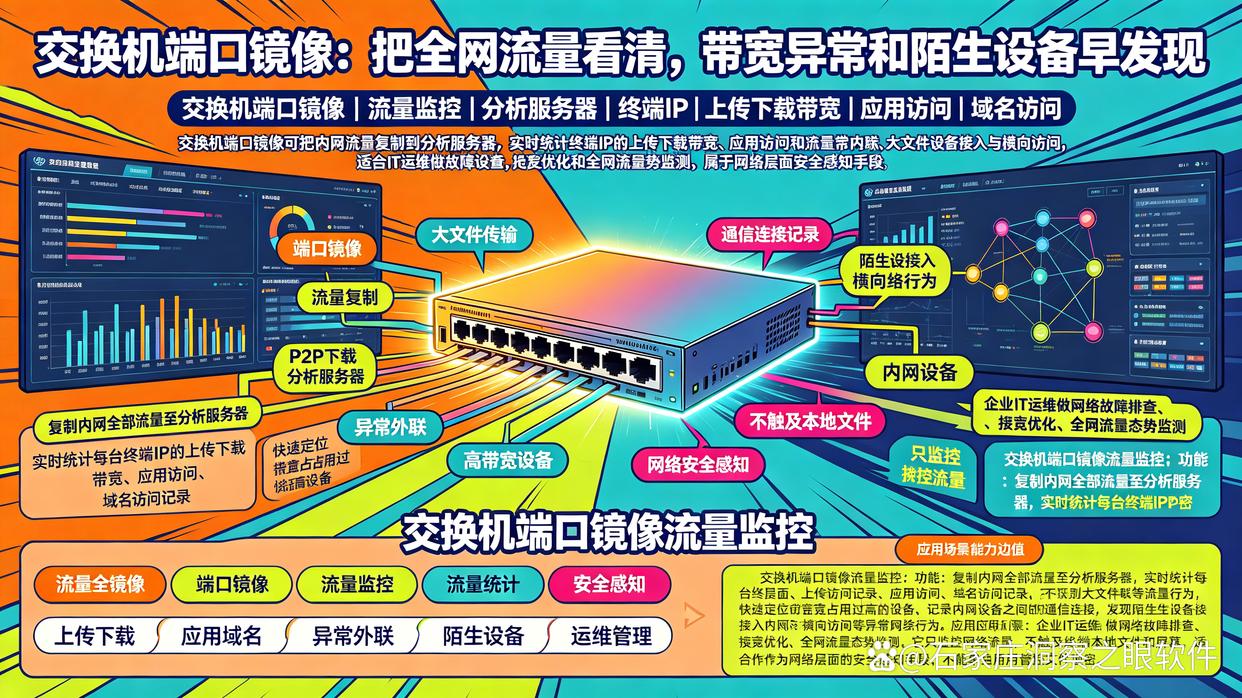
复制内网全部流量至分析服务器,实时统计每台终端 IP 的上传下载带宽、应用访问、域名访问记录。
识别大文件传输、P2P 下载、异常外联等流量行为,快速定位带宽占用过高的设备。
记录内网设备之间的通信连接,发现陌生设备接入内网、横向访问等异常网络行为。
应用场景:企业 IT 运维做网络故障排查、带宽优化、全网流量态势监测。它只监控网络流量,不触及终端本地文件和屏幕,适合作为网络层面的安全感知手段,不能单独用来管控文件泄密。
方法三:出口防火墙上网日志监控
功能:
记录内网终端外网访问日志,包含访问网站、APP 连接、上网时长、流量消耗等信息。
支持网站分类拦截,屏蔽游戏、短视频、购物等非工作类网站。
对高危网站、恶意 IP 访问行为进行拦截和告警。
应用场景:中小型企业低成本管控员工外网上网行为,规范员工上网习惯。该方案只能管控经过网关的外网流量,无法监控本地文件操作、U 盘拷贝、局域网内部文件传输。
方法四:AD 域组策略审计监控
功能:
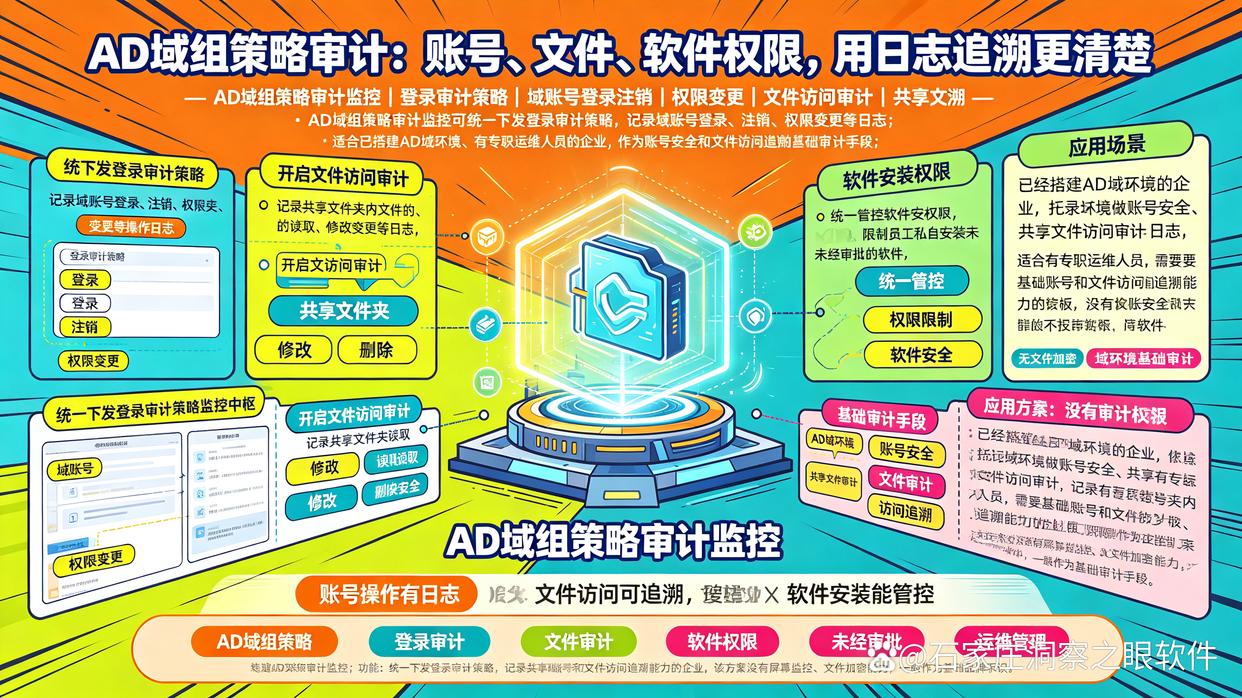
统一下发登录审计策略,记录域账号登录、注销、权限变更等操作日志。
开启文件访问审计,记录共享文件夹内文件的读取、修改、删除操作。
统一管控软件安装权限,限制员工私自安装未经审批的软件。
应用场景:已经搭建 AD 域环境的企业,依托域环境做账号安全、共享文件访问审计,适合有专职运维人员,需要基础账号和文件访问追溯能力的企业。该方案没有屏幕监控、文件加密能力,一般作为基础审计手段。
方法五:网络准入 NAC 监控
功能:
对接入内网的设备进行身份核验,只有授权电脑、手机才允许接入内网。
实时识别非法设备接入,发现外来电脑、私接路由器后自动阻断接入并告警。
对入网设备做安全基线检查,不符合安全要求的设备隔离至修复区。
应用场景:办公环境人员流动大、外来人员多的企业,重点防止陌生设备私自接入内网,避免内网被入侵、资料被窃取,聚焦内网边界接入安全,不监控员工电脑内部操作。
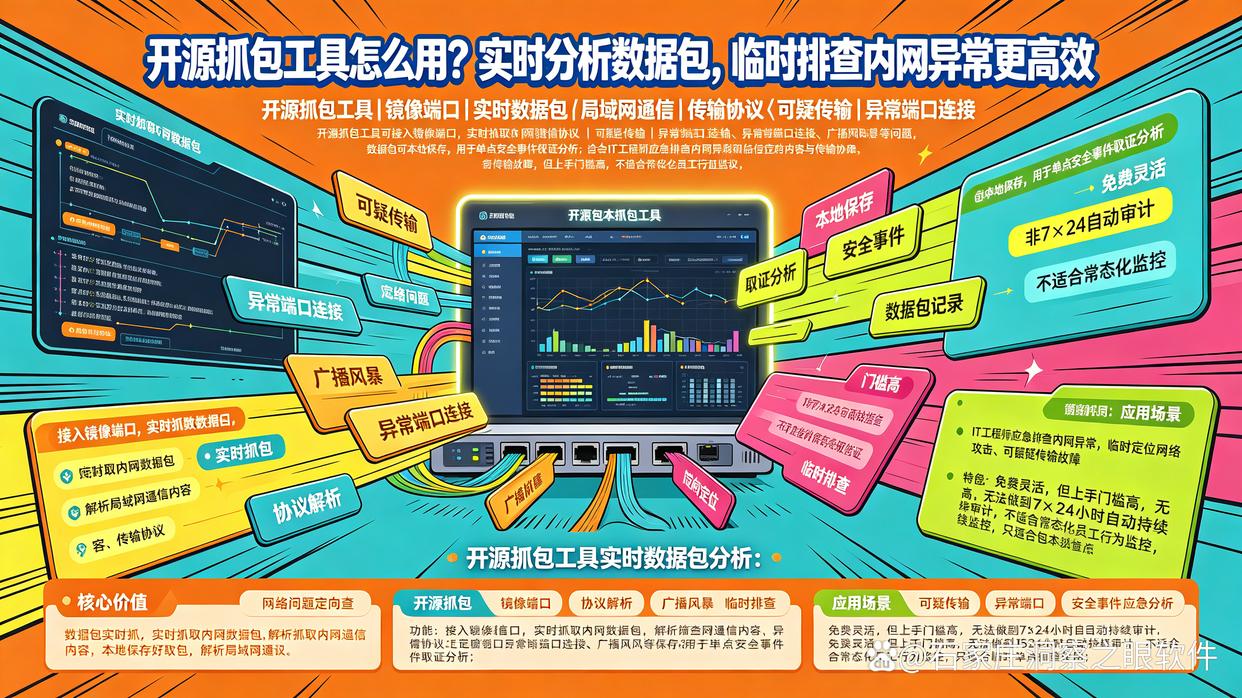
方法六:开源抓包工具实时数据包分析
功能:
接入镜像端口,实时抓取内网数据包,解析局域网通信内容、传输协议。
定向排查可疑传输、异常端口连接、广播风暴等网络问题。
数据包本地保存,用于单点安全事件取证分析。
应用场景:IT 工程师应急排查内网异常,临时定位网络攻击、可疑传输故障。免费灵活,但上手门槛高,无法做到 7×24 小时自动持续审计,不适合常态化员工行为监控,只适合临时单点排查使用。
合规提醒
企业监控办公内网和员工办公终端,必须遵守《个人信息保护法》《数据安全法》相关规定,坚持合法、正当、最小必要原则。监控范围仅限公司办公设备、工作相关场景,提前在员工手册、监控告知书中公示,取得员工知情确认,严禁隐秘监控、收集与工作无关的隐私信息,规避法律风险。
内网监控的核心目的不是单纯监督员工,而是保护企业商业数据资产、维护办公秩序。管理者可以根据企业保密等级、预算、人员规模,单独选用或者搭配不同监控方案,构建适配自己企业的内网安全体系。

 洞察眼MIT系统


 冀公网安备13019902001038号