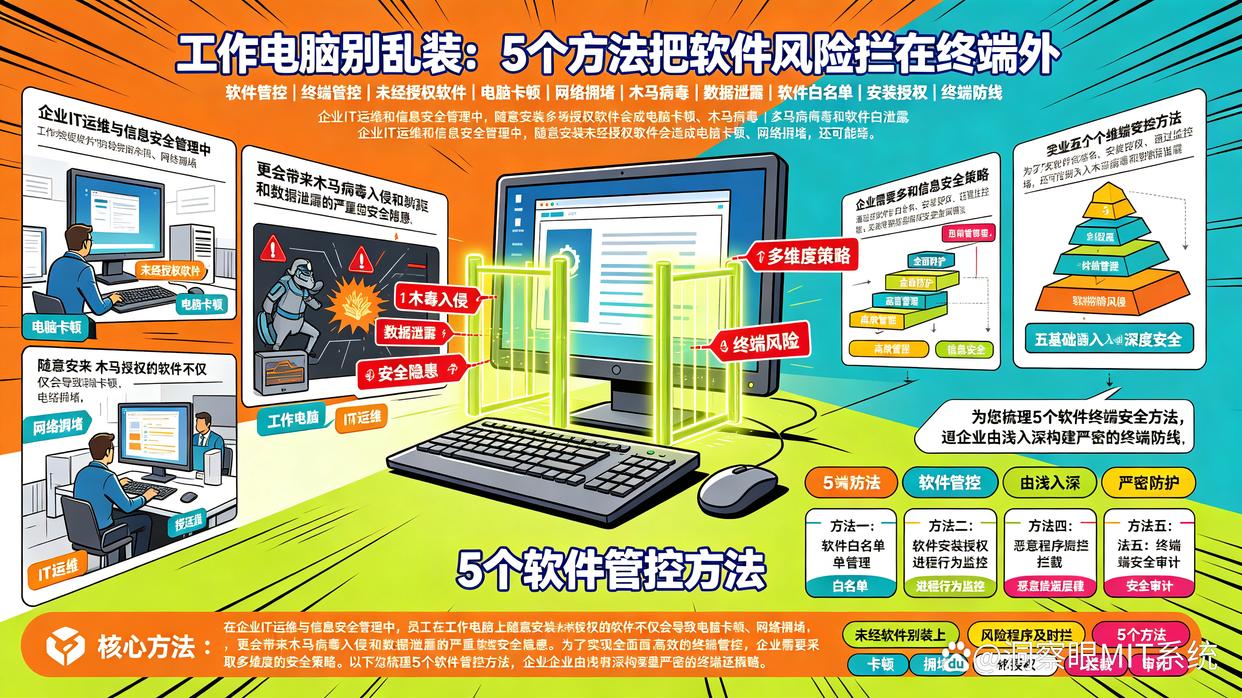
文章摘要:在企业 IT 运维与信息安全管理中,员工在工作电脑上随意安装未经授权的软件不仅会导致电脑卡顿、网络拥堵,更会带来木马病毒入侵和数据泄露的严重安全隐患。为了实现全
在企业 IT 运维与信息安全管理中,员工在工作电脑上随意安装未经授权的软件不仅会导致电脑卡顿、网络拥堵,更会带来木马病毒入侵和数据泄露的严重安全隐患。
为了实现全面、高效的终端管控,企业需要采取多维度的安全策略。以下为您梳理 5 个软件管控方法,帮助企业由浅入深构建严密的终端防线。
方法一:部署洞察眼MIT系统(专业终端一体化管控)
通过部署专业的终端安全管理软件,能够从管理后台集中对企业内网所有电脑的软件安装与运行权限进行全方位的标准化管控。
应用程序黑白名单:支持设置软件运行白名单(仅允许办公必需软件运行)或黑名单(直接拦截各类游戏、娱乐、违规工具),从源头禁止非授权软件启动。
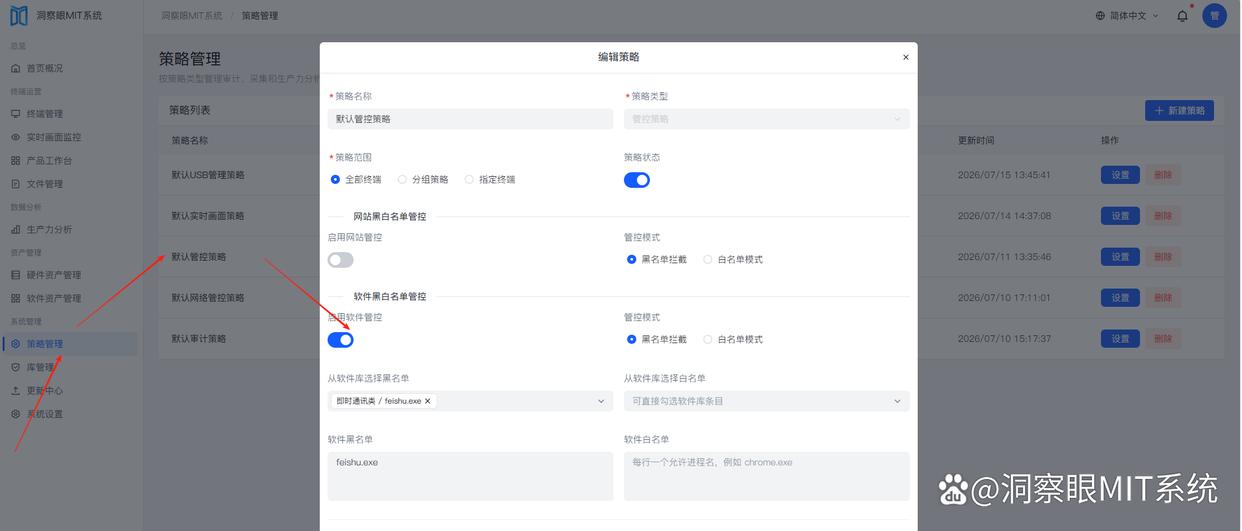
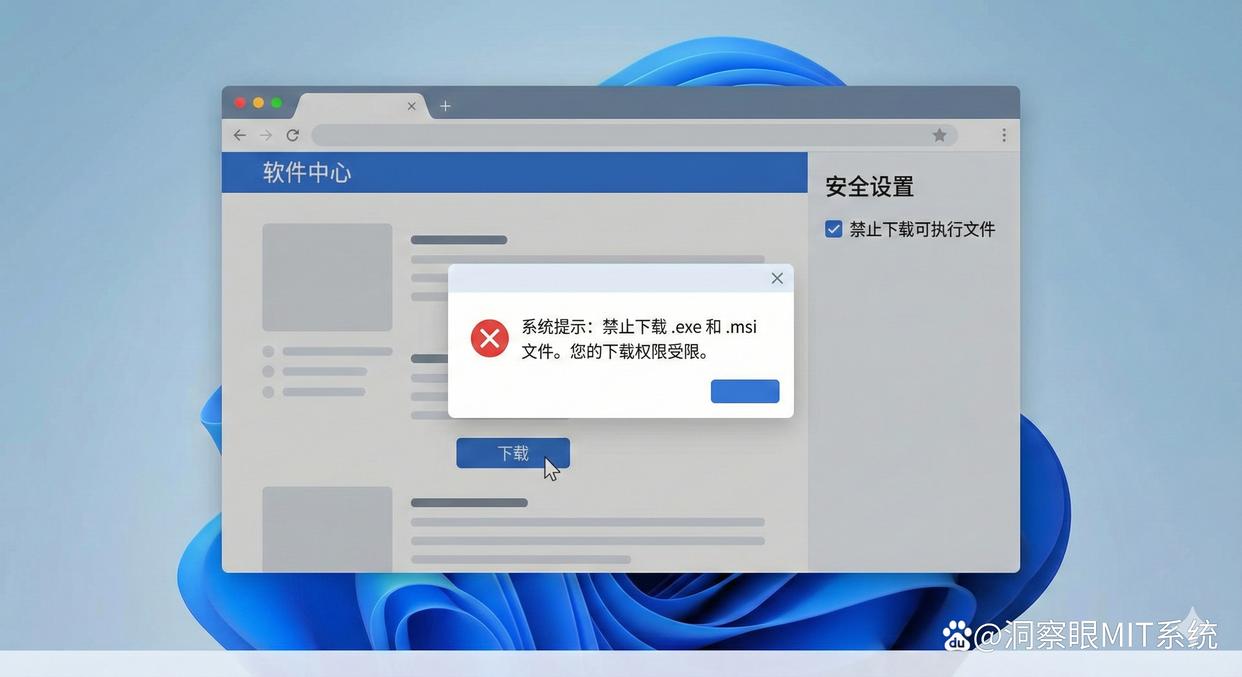
软件安装实时拦截:开启软件安装管控策略后,系统可自动识别并拦截未经过审批的安装包程序,阻断私自安装行为。
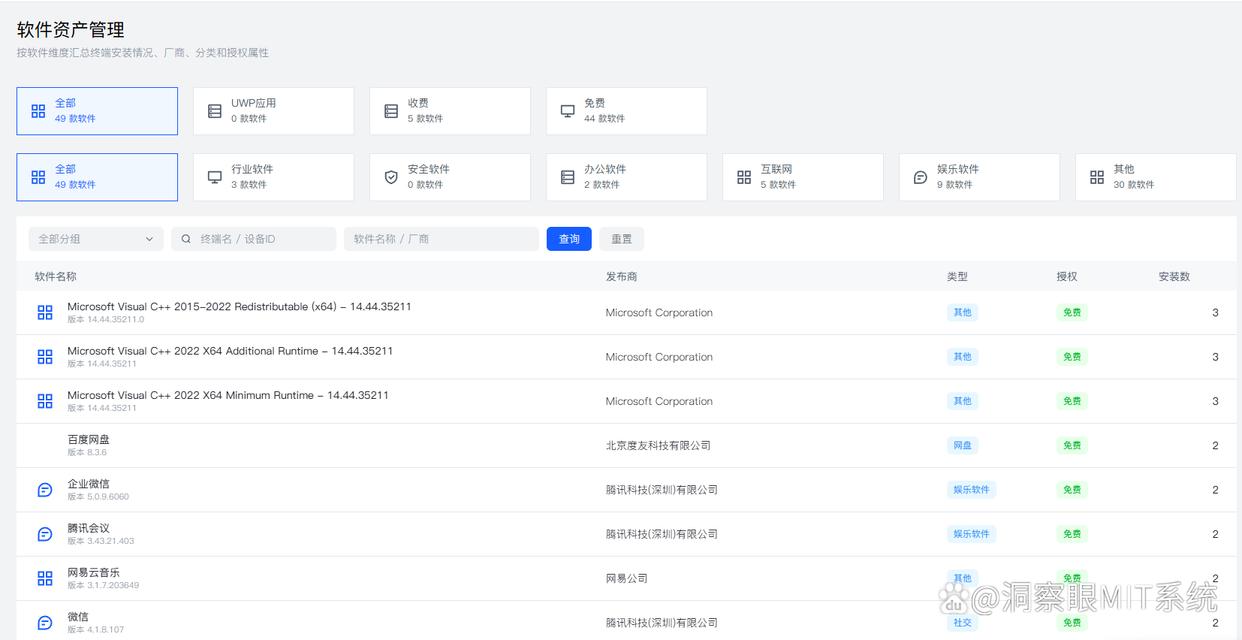
终端软件资产盘点:后台可自动采集并生成全网电脑的已安装软件列表报表,方便 IT 管理员随时清点违规软件并一键卸载。
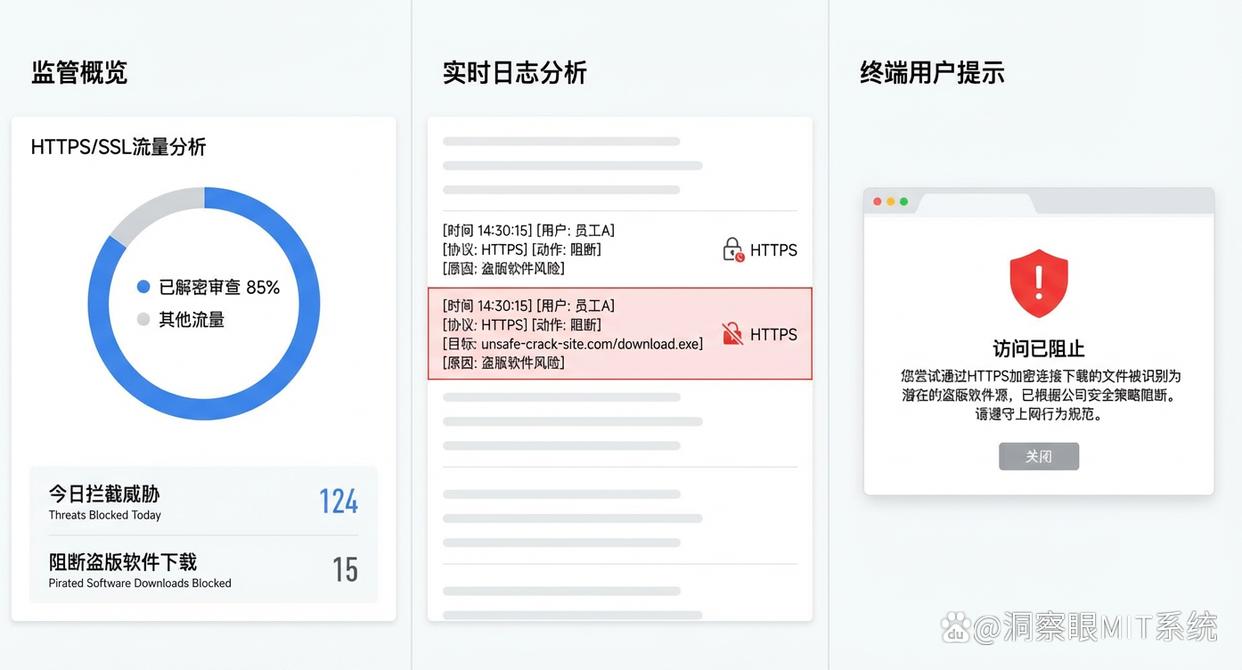
上网行为与违规日志:详细记录员工下载和安装软件的操作日志,出现违规行为时可实时向管理员报警并留存审计依据。
方法二:收回本地管理员权限(标准账户限制)
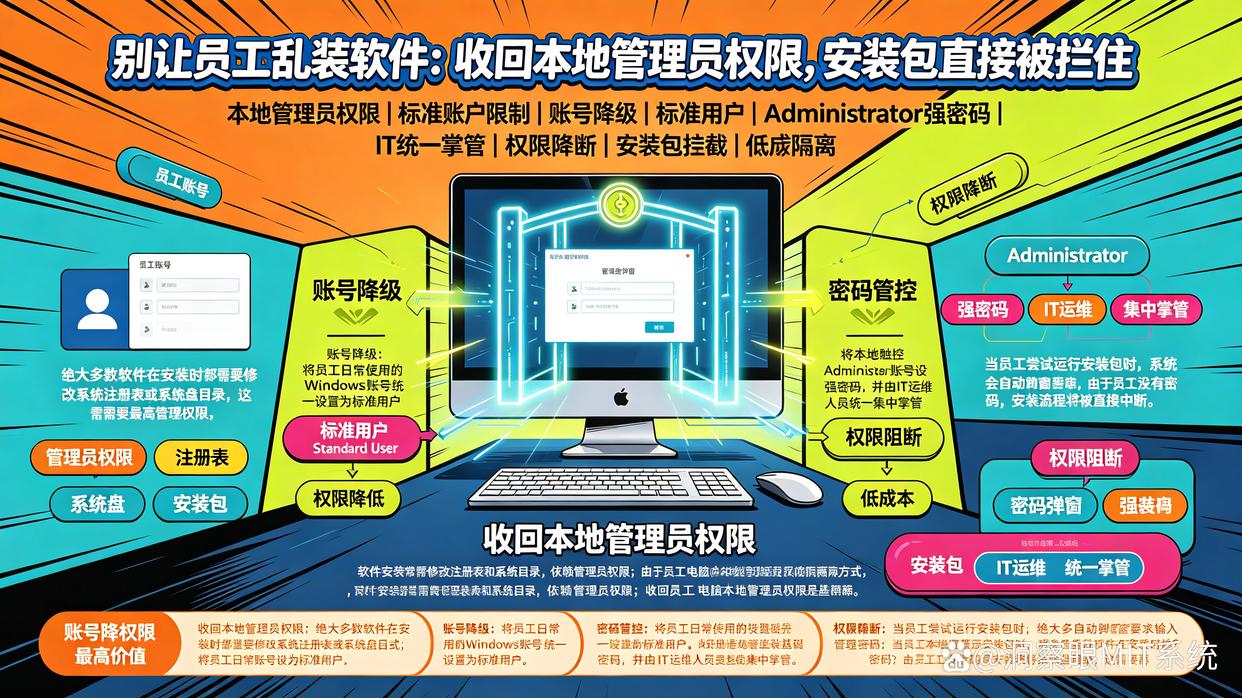
绝大多数软件在安装时都需要修改系统注册表或系统盘目录,这需要最高管理员(Administrator)权限。收回员工电脑的管理员权限是最基础、低成本的物理隔离方式。
账号降级:将员工日常使用的 Windows 账号统一设置为“标准用户”(Standard User)。
密码管控:将本地 Administrator 账号设置强密码,并由 IT 运维人员统一集中掌管。
权限阻断:当员工尝试运行安装包时,系统会自动弹窗要求输入管理员密码;由于员工没有密码,安装流程将被直接中断。
方法三:配置 Windows 本地组策略与软件限制策略(系统级原生防护)
如果企业电脑使用的是 Windows 专业版或企业版系统,可以通过系统自带的“本地组策略编辑器”进行针对性的功能锁定。
禁用 Windows Installer:在组策略中启用“禁止用户安装”策略,可全面拦截所有基于 .msi 格式的软件安装包。
AppLocker / 软件限制策略:通过路径规则、哈希值规则或数字签名规则,锁定只有特定目录(如 C:\Program Files)下的程序允许运行,禁止运行临时文件夹(如 Temp 或 Downloads)中的可执行文件。
阻止安装未知来源驱动:开启驱动程序安装签名验证,防止员工私自插拔或安装未经许可的硬件驱动软件。
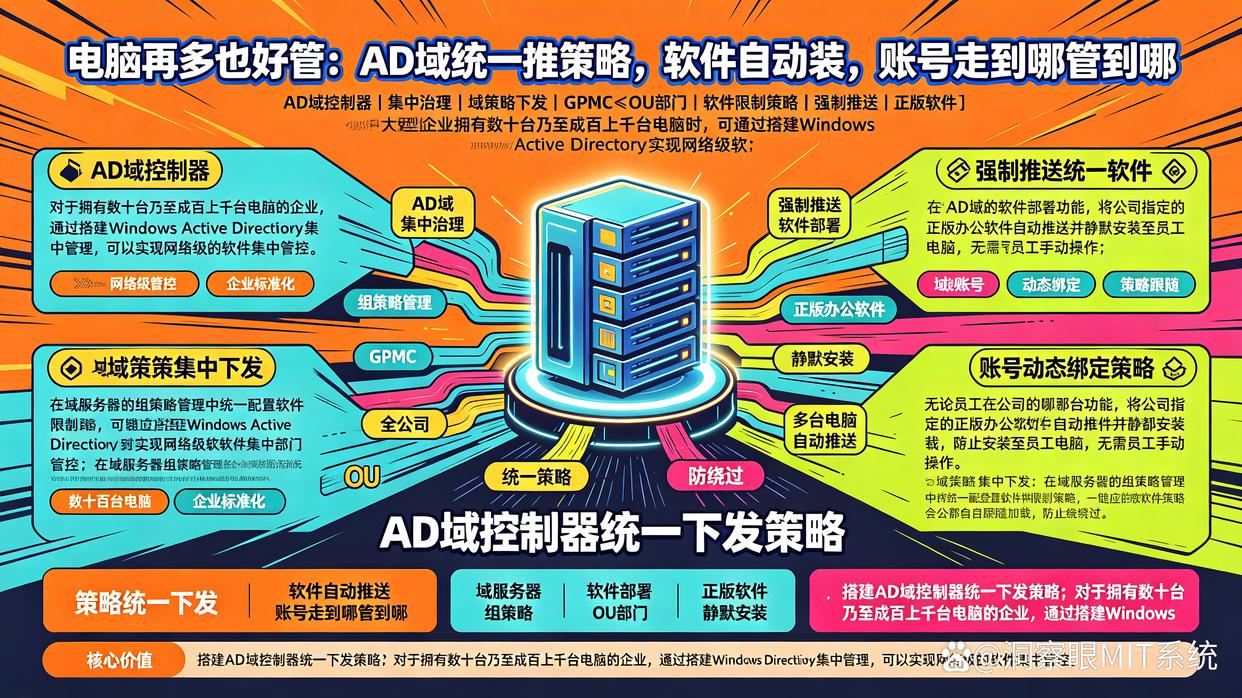
方法四:搭建 AD 域控制器统一下发策略(中大型企业标准化集中治理)
对于拥有数十台乃至成百上千台电脑的企业,通过搭建 Windows Active Directory(AD 域)集中管理,可以实现网络级的软件集中管控。
域策略集中下发:在域服务器的组策略管理(GPMC)中统一配置软件限制策略,一键应用至全公司或指定部门(OU)。
强制推送统一软件:利用 AD 域的软件部署功能,将公司指定的正版办公软件自动推送并静默安装至员工电脑,无需员工手动操作。
账号动态绑定策略:无论员工在公司的哪台电脑上登录自己的域账号,对应的软件限制策略都会自动跟随加载,防止绕过。
方法五:制定信息安全管理制度与违规审计处罚(管理与制度约束)
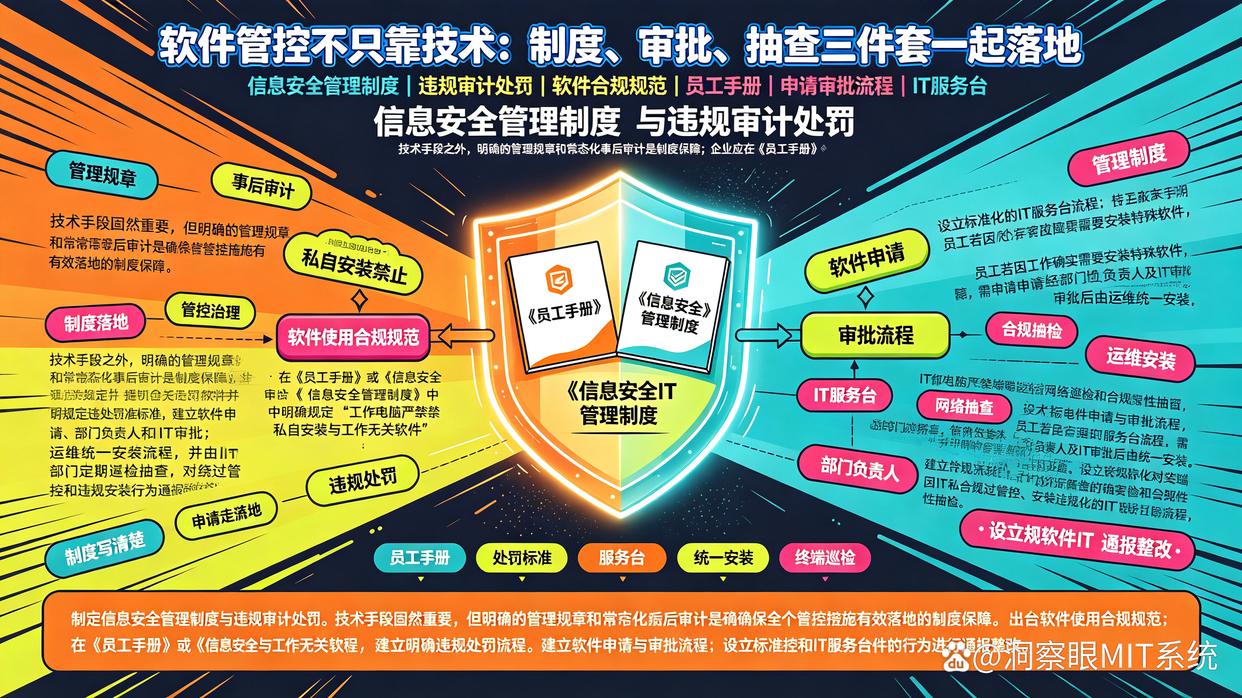
技术手段固然重要,但明确的管理规章和常态化的事后审计是确保各项管控措施有效落地的制度保障。
出台软件使用合规规范:在《员工手册》或《信息安全管理制度》中明确规定“工作电脑严禁私自安装与工作无关软件”,并明确违规处罚标准。
建立软件申请与审批流程:设立标准化的 IT 服务台流程,员工若因工作确实需要安装特殊软件,需提交申请经部门负责人及 IT 审批后由运维统一安装。
常态化 IT 合规抽查:IT 部门定期对终端电脑进行网络巡检和合规性抽查,对私自绕过管控、安装违规软件的行为进行通报整改。
总结
上述 5 个方法相辅相成:企业既可以通过收回管理员权限和配置系统组策略打好基础,也可以借由 洞察眼MIT系统 实现智能化、可调可控的集中拦截与审计,再配合 AD 域控 和 内部管理制度,即可打造出严密的企业终端软件安全管控体系。

 洞察眼MIT系统


 冀公网安备13019902001038号