
文章摘要:员工上班刷视频、逛购物网站、下载不明软件,不仅拉低工作效率,还可能带来数据泄露和病毒入侵的风险。管理员工上网行为,核心就是“制度+工具+审计”三管齐下,既要管得
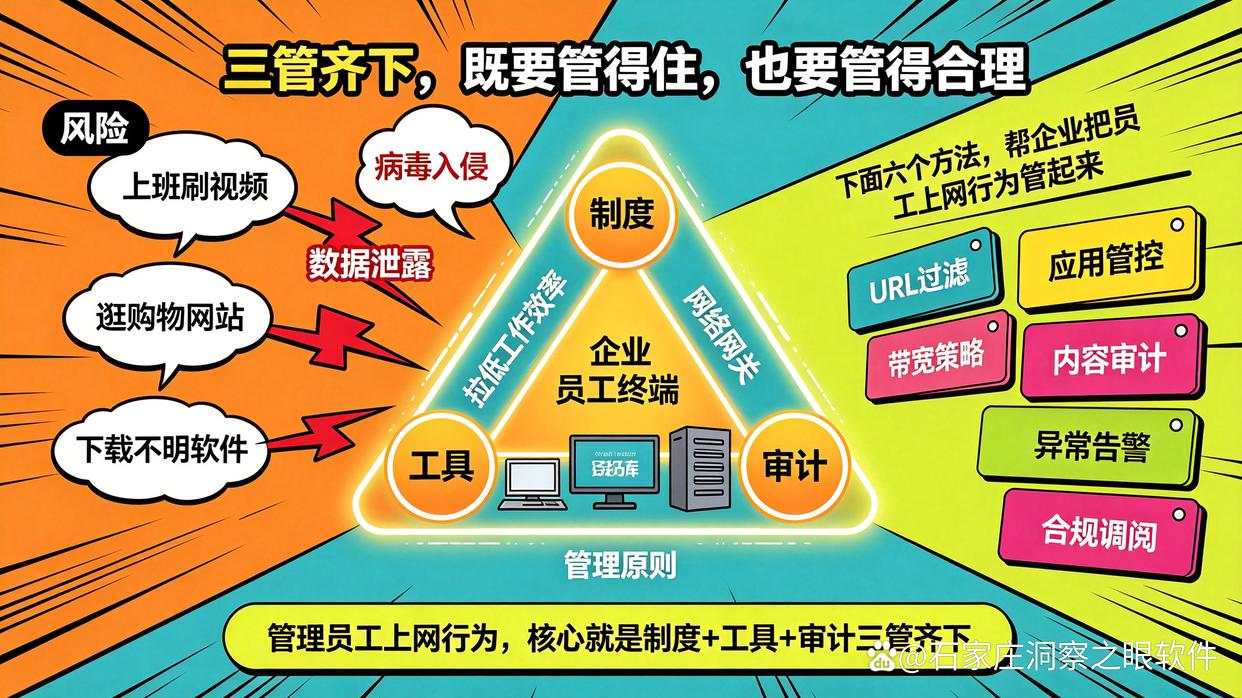
员工上班刷视频、逛购物网站、下载不明软件,不仅拉低工作效率,还可能带来数据泄露和病毒入侵的风险。管理员工上网行为,核心就是“制度+工具+审计”三管齐下,既要管得住,也要管得合理。下面六个方法,帮企业把员工上网行为管起来。
一、借助专业工具对上网行为做统一管控
对多数企业来说,靠人工盯是不现实的,最直接有效的办法是借助专业系统。比如洞察眼MIT系统,就是这类场景下的常用方案,它的能力覆盖了上网行为管理的几个关键环节:
网页访问管控:限制员工访问视频、购物、游戏等与工作无关的网站,只放行工作需要的网页。
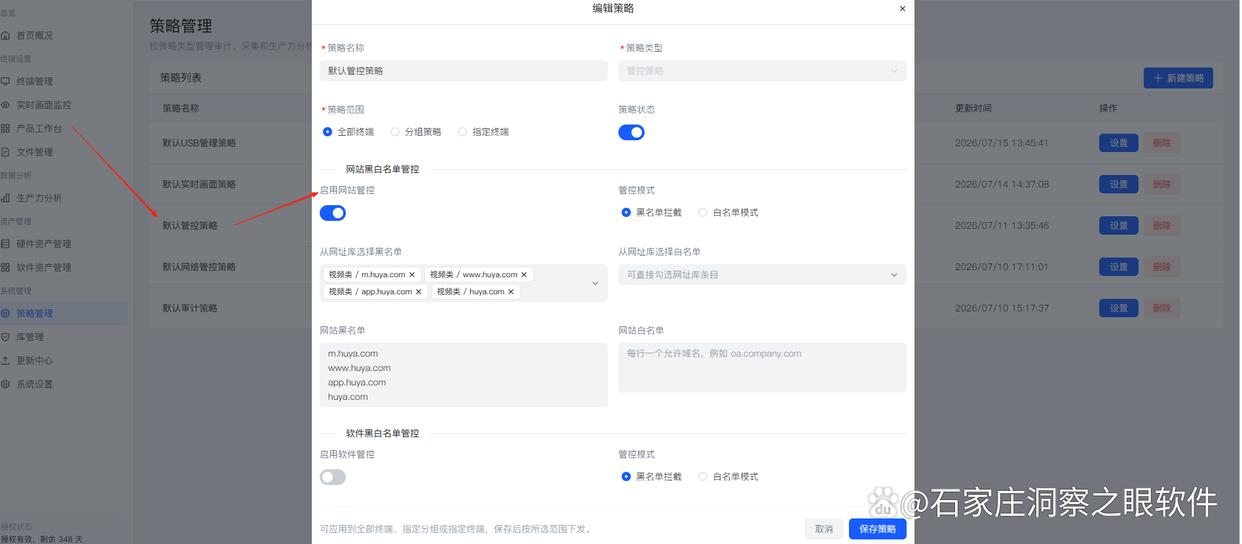
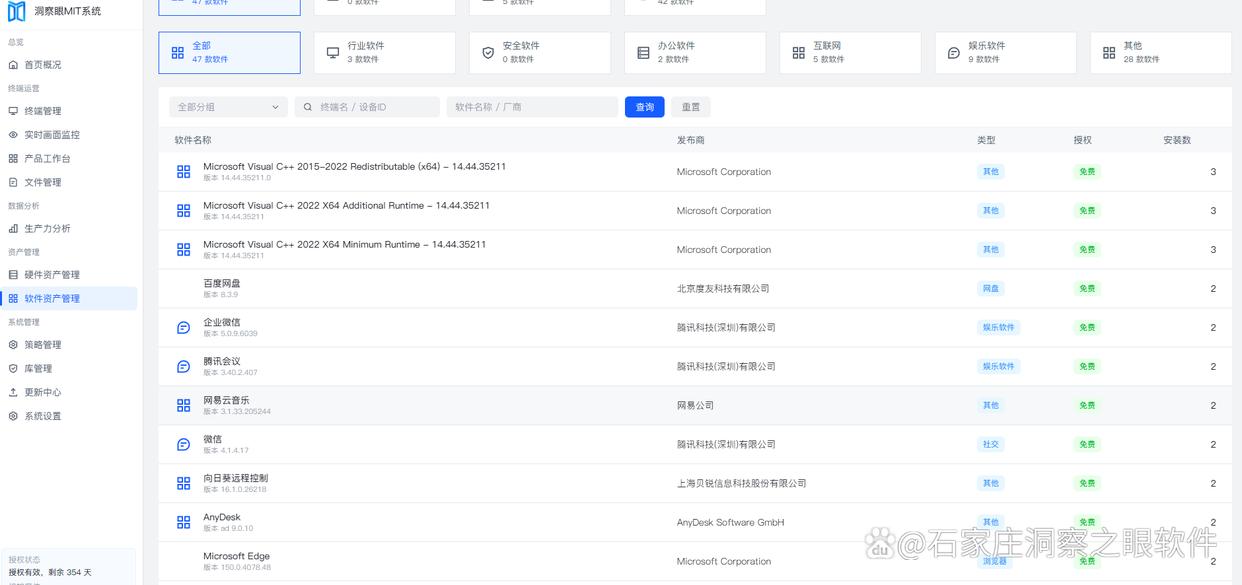
应用与下载管理:对聊天工具、网盘、下载工具等软件做权限控制,从源头减少摸鱼和风险下载。
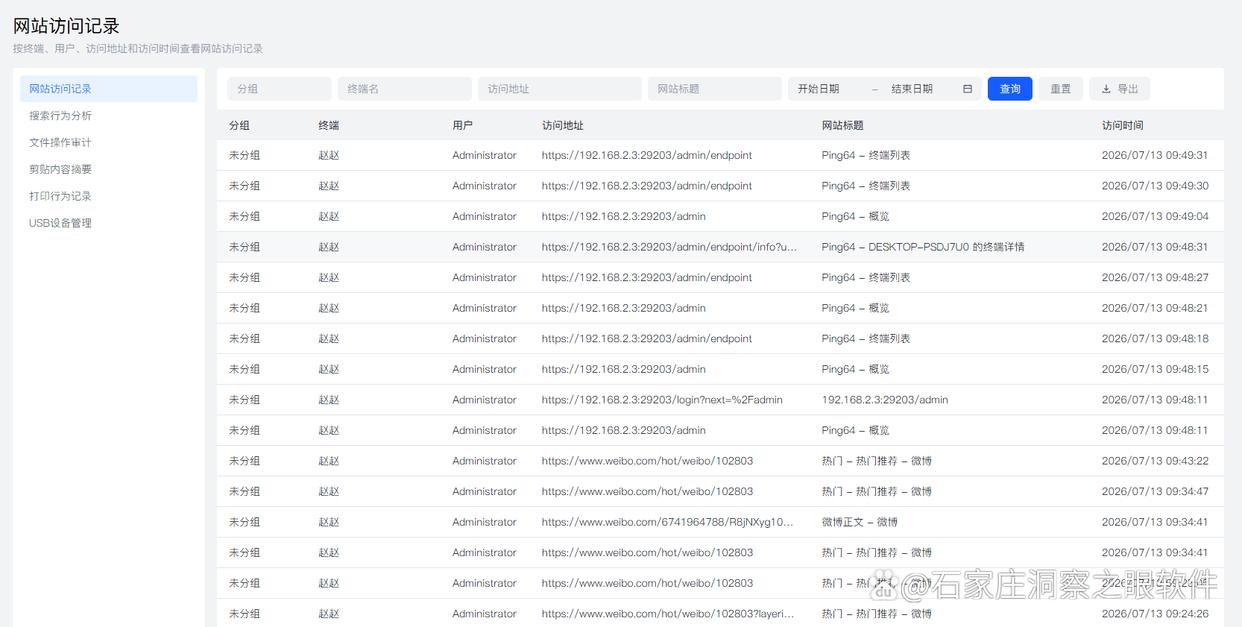
行为审计记录:员工的网页浏览、应用使用情况会形成完整日志,出了问题能快速追溯源头。
流量异常预警:对流量使用异常的终端自动提示,及时发现刷视频、大文件传输等异常行为。
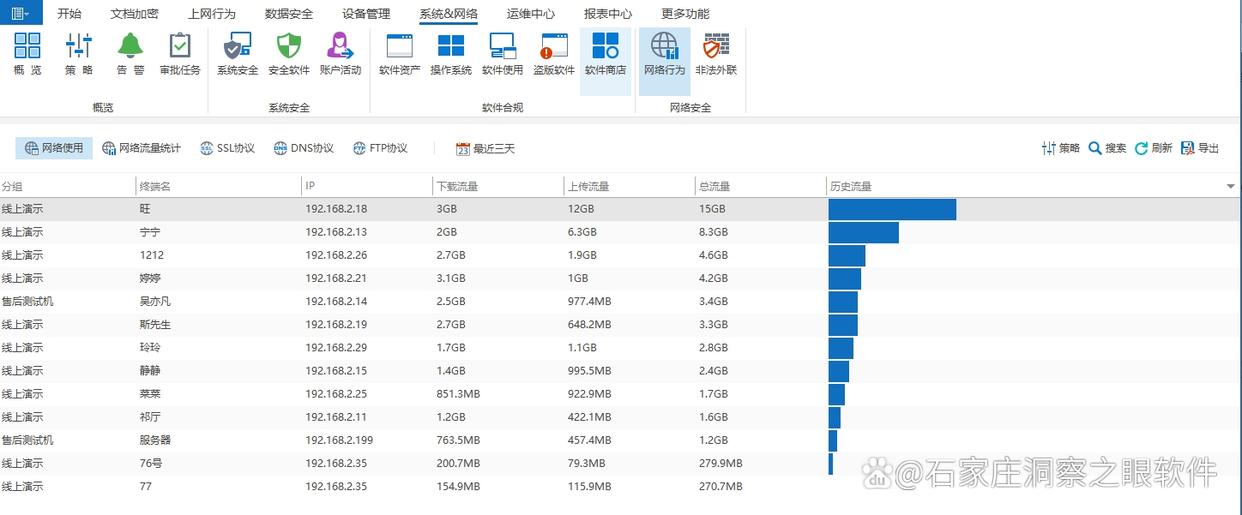
这类工具部署后,管控从“事后追责”变成“事前预防、事中拦截”,效果差别很大。
二、制定明确的上网行为管理制度
工具是抓手,制度是依据。企业应明确写清:工作时间可以做什么、不可以做什么、违规怎么处理。比如禁止用办公电脑刷视频、炒股,禁止随意拷贝资料外发。制度出台后组织全员培训并签字确认,既让员工有章可循,也让后续管理有据可依,避免管理者觉得“不好意思管”。
三、划分网络权限,分角色区别对待
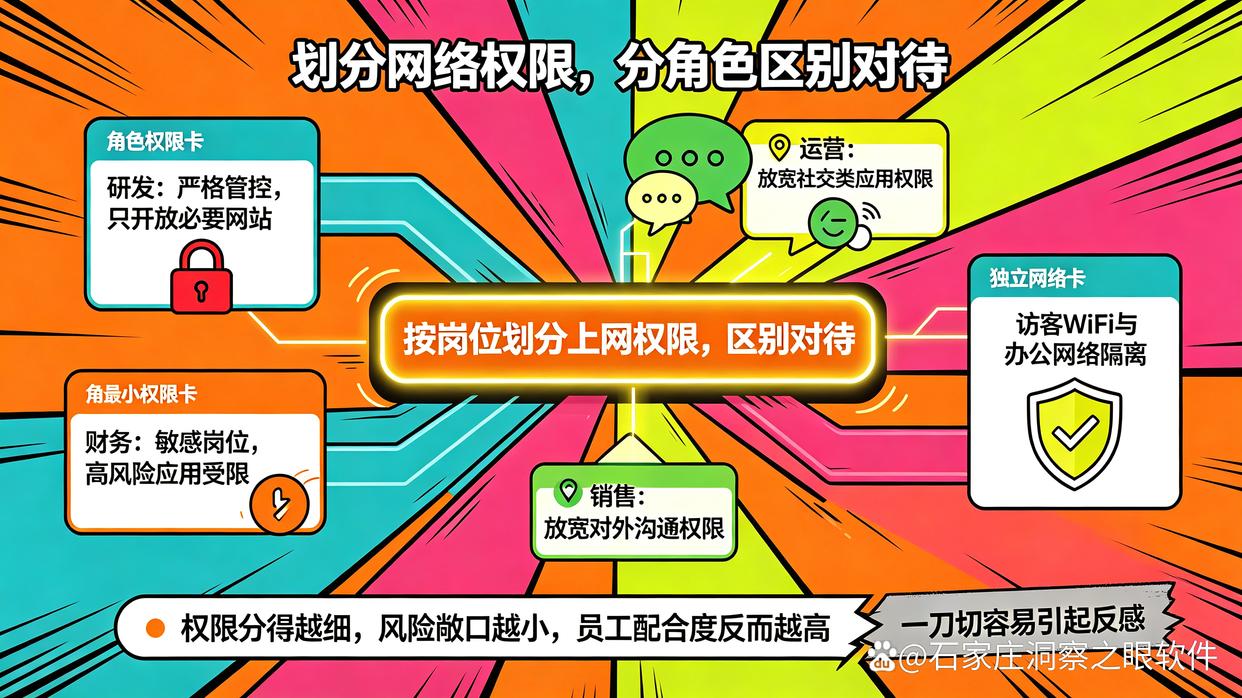
一刀切容易引起反感,更好的做法是按岗位划分上网权限。研发、财务等涉密岗位采取严格管控,只开放必要网站;销售、运营等需要对外沟通的岗位,放宽社交类应用权限;访客WiFi与办公网络隔离。权限分得越细,风险敞口越小,员工的配合度反而越高。
四、管住文件外发的通道
很多数据泄露不是黑客攻进来的,而是员工随手传出去的。要重点管住网盘上传、私人邮箱发送、聊天工具传文件、U盘拷贝这几个口子。重要文件外发走审批流程,涉密电脑限制USB存储设备的使用。外发通道管住了,泄密的主要出口基本就堵住了。
五、在路由器层面做基础过滤
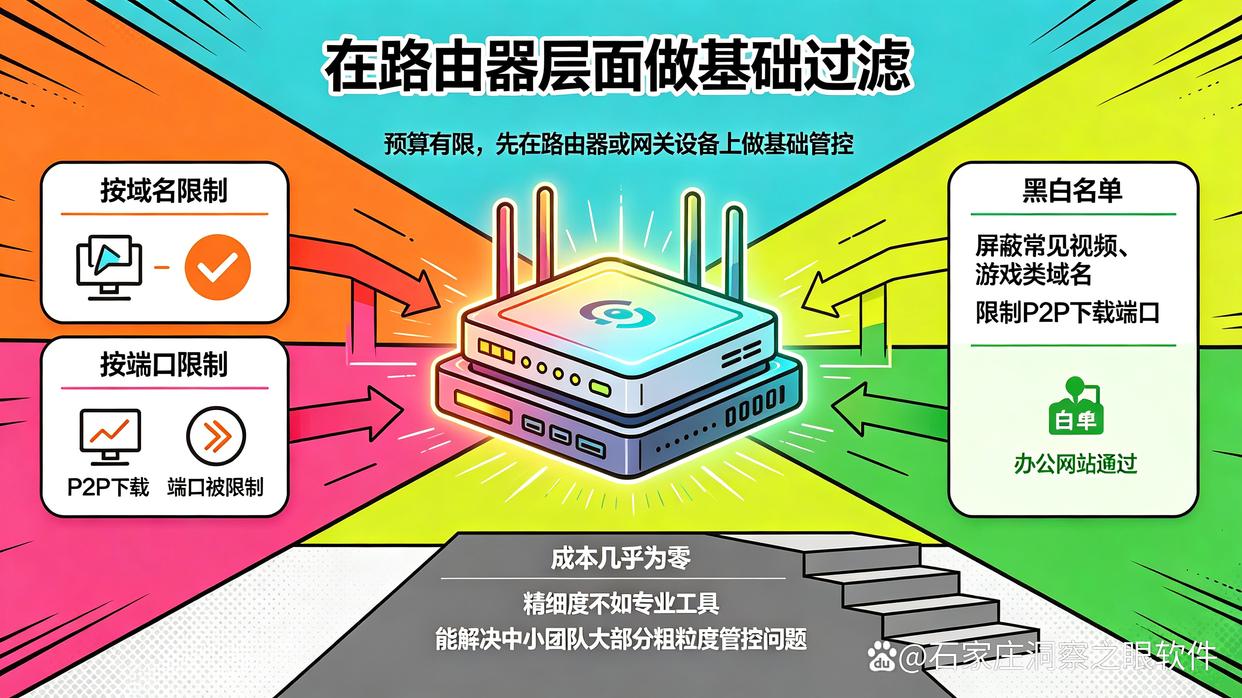
如果预算有限,也可以先在路由器或网关设备上做基础管控。多数企业级路由器支持按域名、端口做访问限制,比如屏蔽常见的视频、游戏类域名,限制P2P下载端口。这种方式成本几乎为零,虽然精细度不如专业工具,但对中小团队来说能解决大部分粗粒度管控问题。
六、定期开展上网行为审计与安全培训
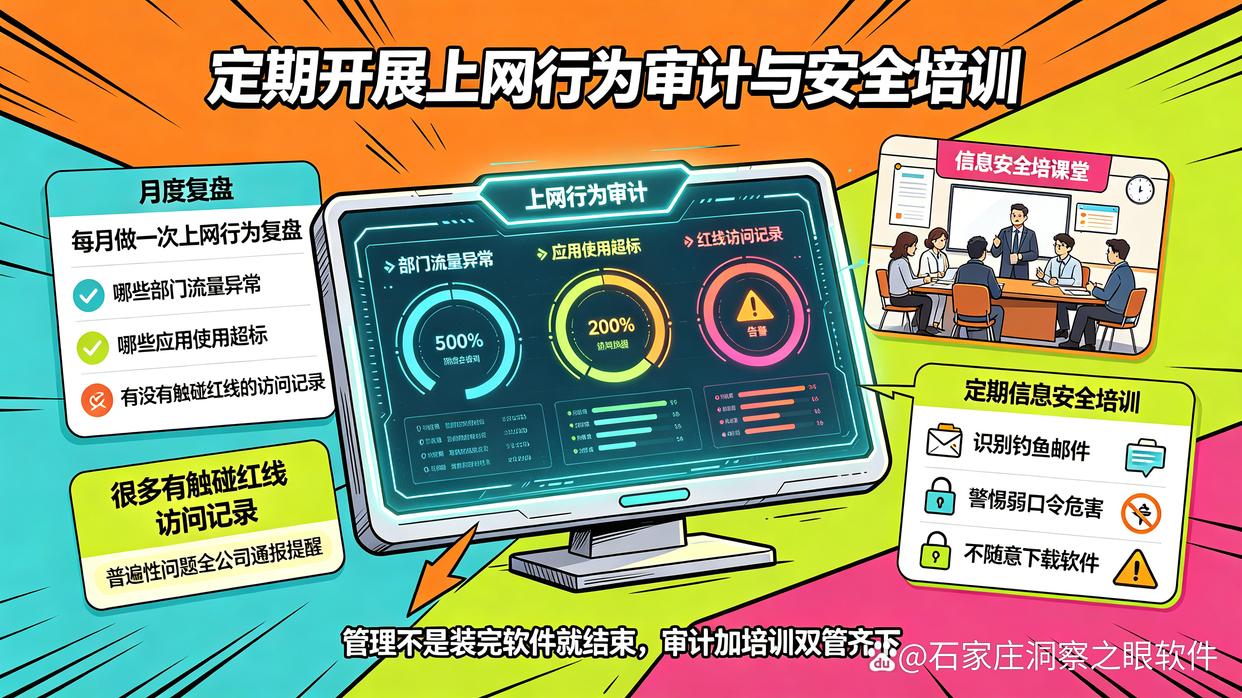
管理不是装完软件就结束。建议每月做一次上网行为复盘:哪些部门流量异常、哪些应用使用超标、有没有触碰红线的访问记录,对普遍性问题全公司通报提醒。同时定期给员工做信息安全培训,讲清钓鱼邮件识别、弱口令危害、随意下载软件的风险。审计加培训双管齐下,很多风险在源头就被掐灭了。
总结
管理员工上网行为,本质是在效率、安全和员工体验之间找平衡。一般来说,先建制度和权限划分打基础,再用专业工具做落地管控,最后靠审计和培训形成长效机制。选型时重点看工具能不能覆盖网页、应用、审计、预警这几块核心能力,像洞察眼MIT系统这类功能比较全面的方案,可以直接对标企业的实际管控需求,减少反复试错的成本。
FAQ板块
员工上班总刷手机和视频网站,有什么办法管?
可以从两方面入手:一是制度上明确工作时间禁止娱乐性上网,二是用上网行为管理工具直接限制视频、购物类网站的访问。技术手段拦截比口头提醒有效得多,也不会影响正常工作需要的网页访问。
企业管员工上网行为合法吗?会不会侵犯员工隐私?
企业对办公设备和办公网络进行管理是合法的,前提是提前告知员工并写入制度。建议避开员工私人手机和非工作时间的管理,只针对公司配发的设备和工作时间做审计,这样既合规,员工也更容易接受。
有没有办法只允许员工访问工作相关的网站?
有。现在主流的上网行为管理方案都支持“白名单”模式,也就是只放行指定的网站和应用,其余一律拦截。适合研发、财务这类对安全要求高的部门,普通部门可以用“黑名单”模式屏蔽娱乐类站点,灵活度更高。


 洞察眼MIT系统


 冀公网安备13019902001038号

