文章摘要:想统一维护公司电脑,很多企业管理人员和 IT 运维都会踩进同一个坑:到底该装“监控软件”还是“运维工具”?选错工具,要么变成天天打地鼠式的劳碌命,要么花了大价钱
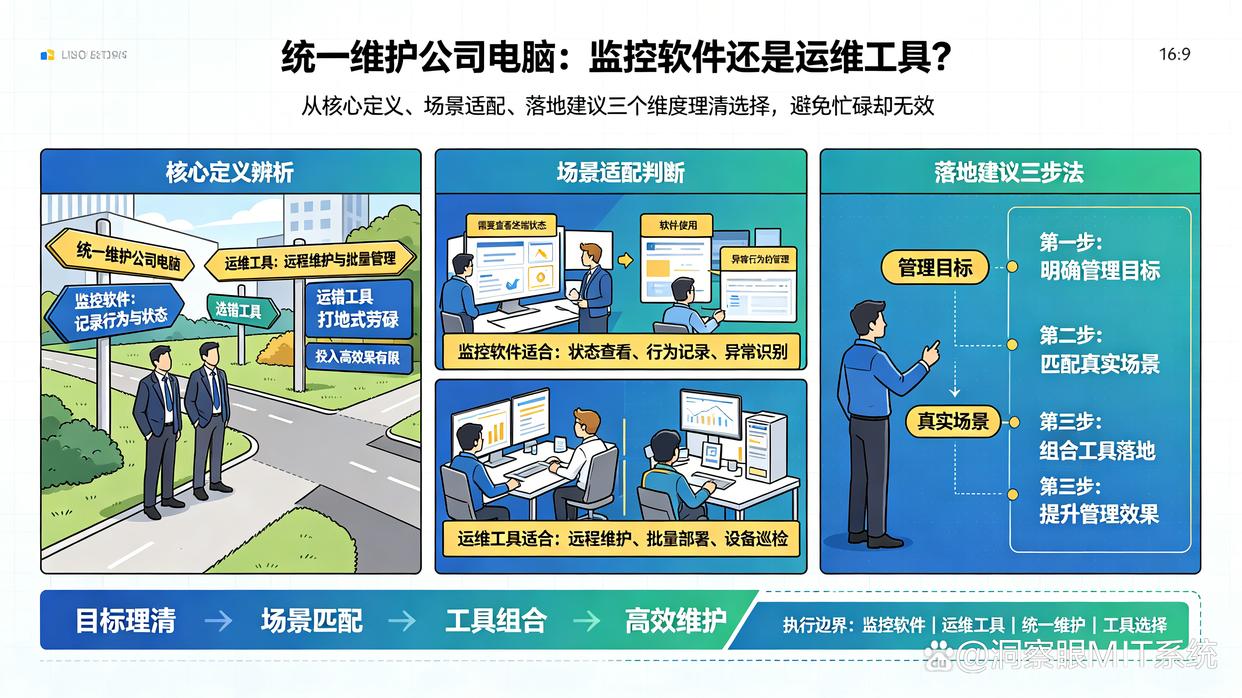
想统一维护公司电脑,很多企业管理人员和 IT 运维都会踩进同一个坑:到底该装“监控软件”还是“运维工具”?
选错工具,要么变成天天打地鼠式的劳碌命,要么花了大价钱却起不到任何管理效果。本文将从核心定义、场景适配以及落地建议三个维度,帮你把这件事彻底理清。
一、 先明确定义:它们的核心目标完全不同
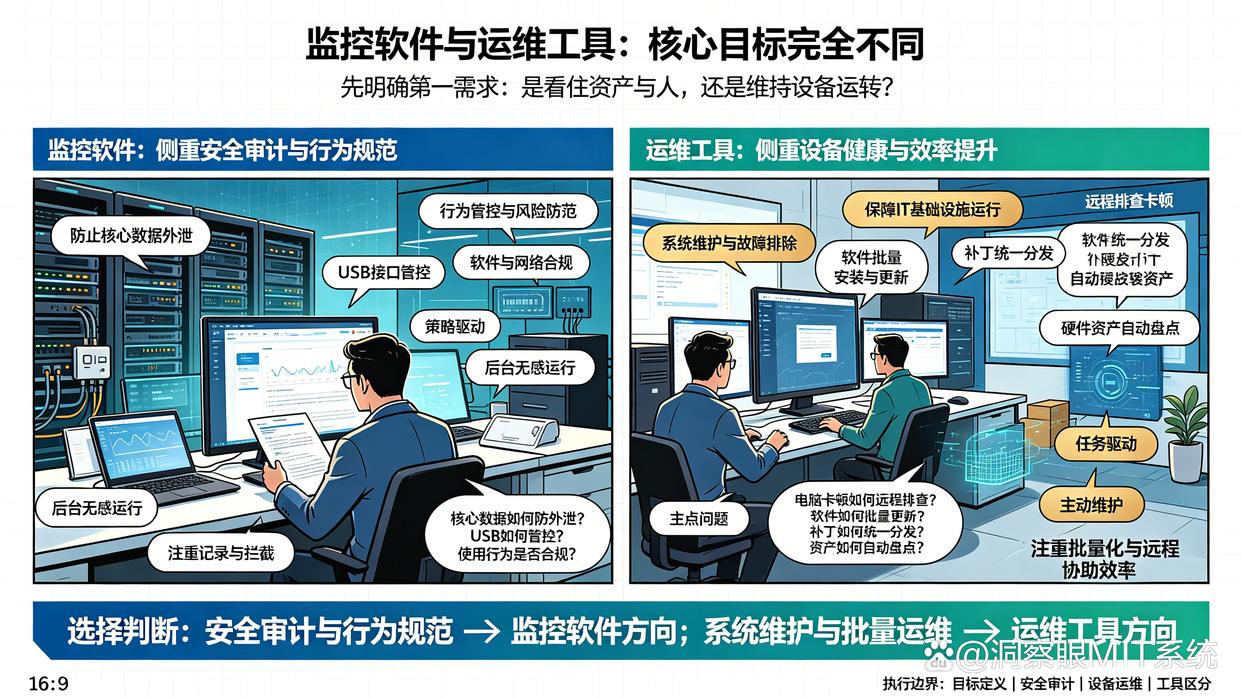
想选对工具,首先要看你的第一需求是“看住资产与人”还是“维持设备运转”。
1. 监控软件:侧重“安全审计与行为规范”
监控软件的核心逻辑在于“行为管控与风险防范”。它的重点是解决企业信息安全、数据防泄密以及合规审计的问题。
主要解决: 核心数据(如CAD图纸、源代码、财务报表)如何防止被外泄?USB接口如何管控?员工日常软件与网络使用是否符合公司合规要求?
典型特征: 策略驱动、后台无感运行、注重记录与拦截。
2. 运维工具:侧重“设备健康与效率提升”
传统运维工具的核心逻辑在于“系统维护与故障排除”。它的重点是保障 IT 基础设施的正常运行。
主要解决: 电脑卡顿如何远程排查?软件如何批量安装与更新?补丁如何统一分发?硬件资产如何自动盘点?
典型特征: 任务驱动、主动维护、注重批量化与远程协助效率。
二、 场景对比:你的企业到底需要哪种?
根据企业不同的痛点,可以参考以下场景匹配:
场景 A:重点防范数据泄露,规范终端合规
如果你管理的是研发团队、设计部门或者掌握核心客户资料的业务部门,你最担心的是数据资产流失。这时单独的运维工具力不从心,必须依靠具备数据安全防护与行为审计能力的管控手段。
场景 B:IT 人员少,设备分散,维护成本高
如果公司有上百台电脑,IT 只有一两个人,每天光是跑腿装软件、打补丁、打印机排错就占满了时间,这时急需的是能批量作业、远程运维的自动化工具。
三、 突破二选一:为什么“融合型”终端管理才是最优解?
在实际的管理场景中,“维护”与“管控”往往是无法割裂的。
只做运维,无法防止数据外泄;只做监控,又解决不了设备卡顿、软件分发和硬件资产盘点的硬需求。因此,目前主流的解决方案是采用集成了运维管理与终端安全防护于一体的“终端桌面管理系统”。
以 洞察眼 MIT 系统 为例,它并没有把运维与安全割裂开来,而是将二者的核心能力融合到了同一个架构中:
1.统一资产与软件运维
自动资产盘点: 系统可自动采集终端的 CPU、内存、硬盘及软件信息,生成资产台账,硬件变动实时预警。
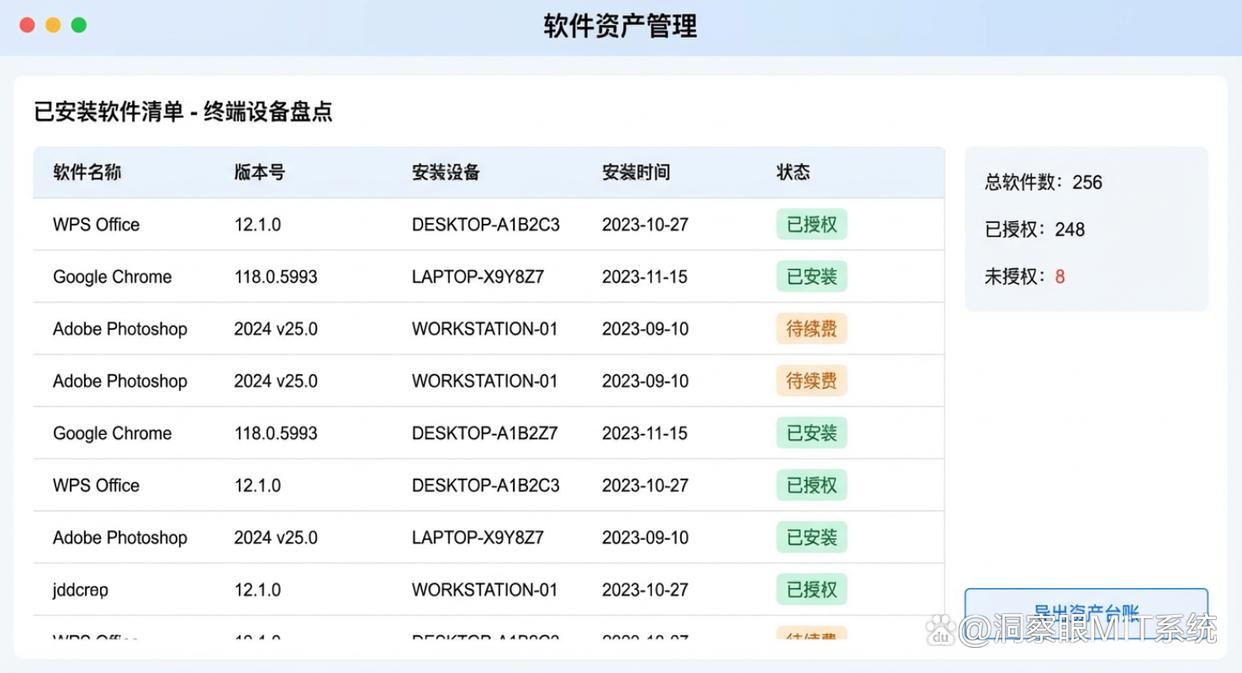
软件批量分发与补丁管理: 支持一键向企业所有电脑静默推送指定软件或系统补丁,无需 IT 人员逐台跑腿。
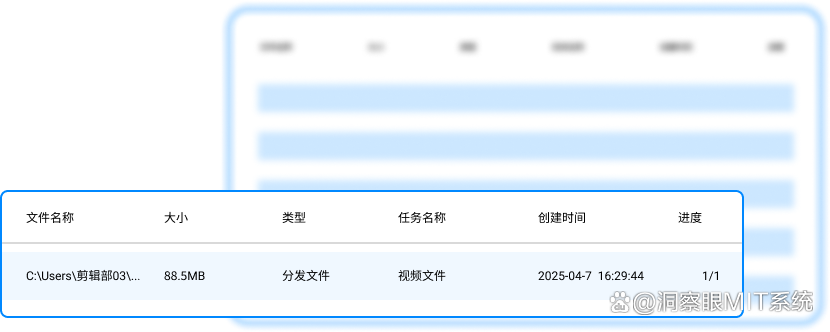
高效远程协助: 提供流畅的远程控制功能,运维人员可以在管理端直接进行远程故障排查与维护。
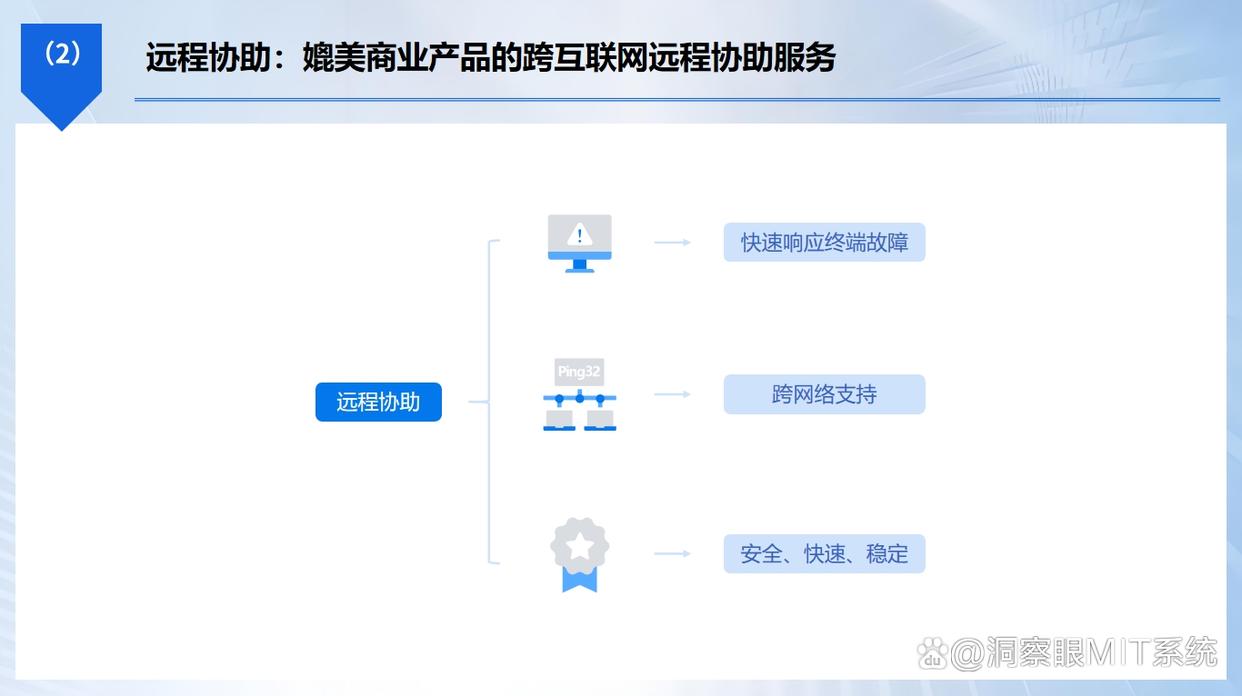
2.终端数据安全与行为规范
外设与 U 盘管控: 支持对 USB 存储设备设置只读、禁用或加密授权,从源头切断离线泄密通道。
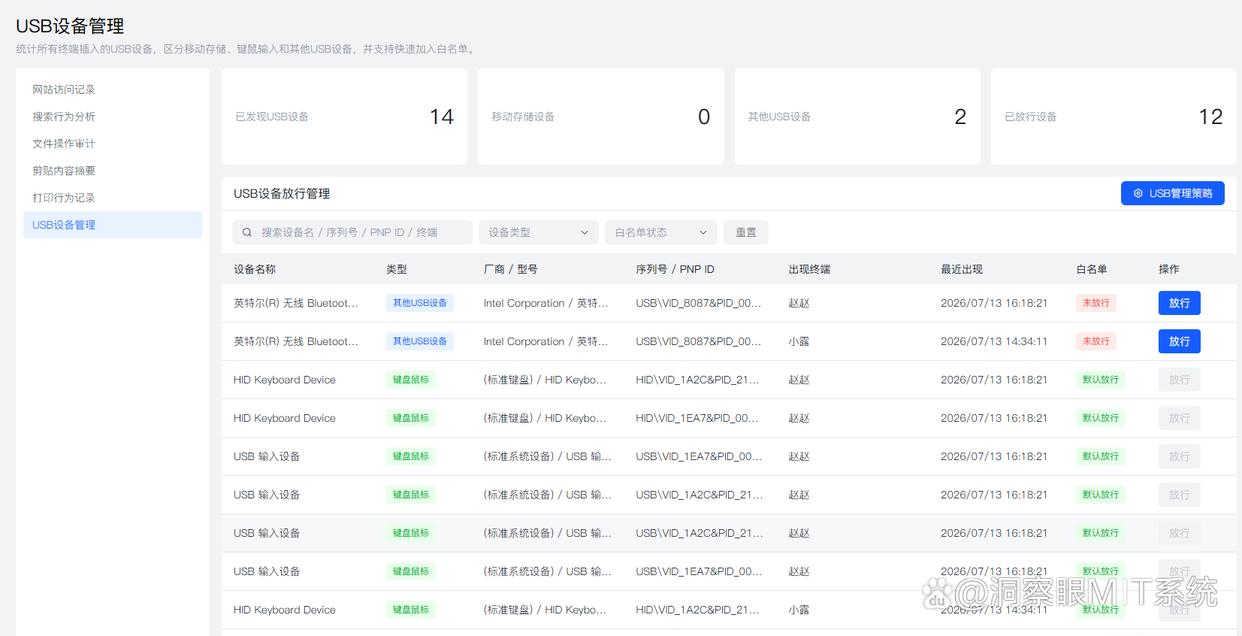
文件与核心资产保护: 针对 CAD 图纸、源代码等重要文件进行安全隔离与操作审计,确保核心数据不外泄。
终端行为合规审计: 实时感知非法外连、违规软件安装等安全隐患,维持企业网络环境的合规与安全。
3.低消耗与统一平台管理
采用微内核设计,后台运行时资源占用极低,既能满足 IT 部门的统一运维需求,又不会对员工电脑造成卡顿负担。
四、 总结与选型建议
如果只需保障 IT 基础设施基本运转:单纯挑选注重远程打补丁、软件分发的轻量级运维工具即可。
如果只需单纯的信息安全审计:可以选择侧重策略拦截与行为规范的管理工具。
如果是大部分需要综合治理的中大型企业:不要做单选题。选择如洞察眼 MIT 系统这类将“运维管理”与“安全防护”一体化的终端桌面管理平台,只需部署一套服务端与客户端,就能同时搞定电脑维护与数据安全,大幅降低后期运营和维护成本。

 洞察眼MIT系统


 冀公网安备13019902001038号