文章摘要:在日常企业管理中,你是否经常遇到这样的头疼场景:上班时间员工悄悄用电脑打游戏、看视频,或者下载各种来历不明的娱乐软件、P2P下载工具,不仅严重拖慢了办公电脑的运
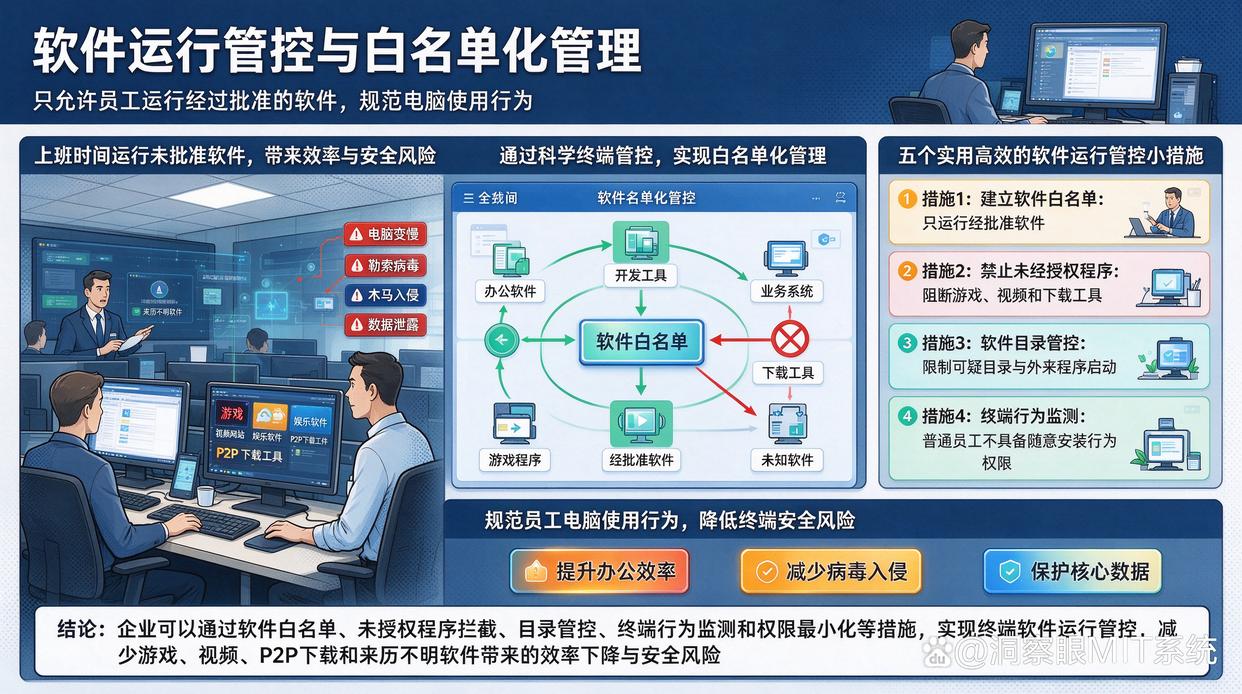
在日常企业管理中,你是否经常遇到这样的头疼场景:上班时间员工悄悄用电脑打游戏、看视频,或者下载各种来历不明的娱乐软件、P2P下载工具,不仅严重拖慢了办公电脑的运行速度,还极易引入勒索病毒、木马,造成核心数据泄露。
“能不能只允许员工运行经过批准的软件?” 答案是完全可以!通过科学的终端管控,企业完全能够实现“白名单化”管理。今天就为大家盘点5个实用且高效的软件运行管控小措施,助你轻松规范员工的电脑使用行为,快码住试试吧!
方法一:部署洞察眼MIT系统(专业一站式软件管控)
对于想要实现精细化、智能化管理的企业来说,借助专业的终端安全管理软件是最直接高效的选择。例如部署洞察眼MIT系统,就能从根本上解决“什么软件能跑、什么软件不能跑”的难题。
软件黑白名单管控: 管理员可以通过后台策略,一键配置允许运行的办公软件白名单(如Office、ERP客户端、专业设计软件等)。只要不在白名单内的娱乐、网购或未知程序,均无法在终端启动。
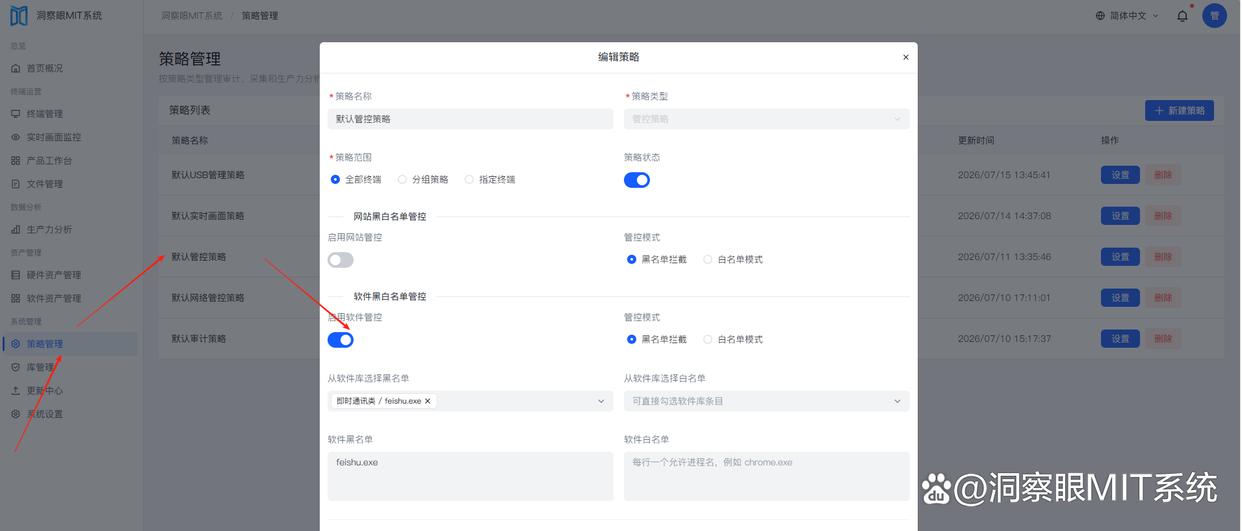
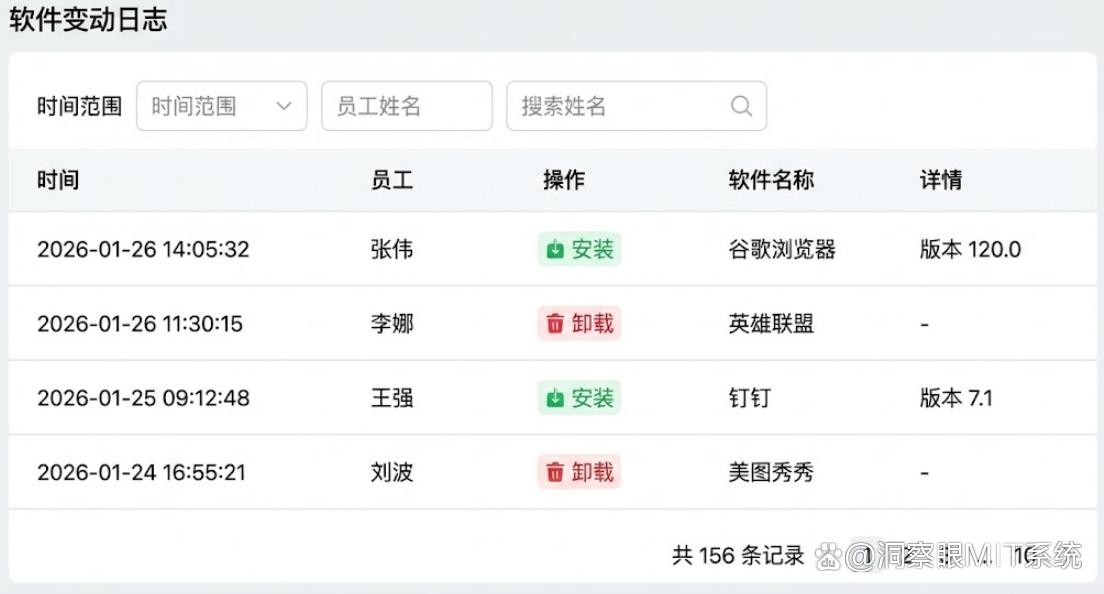
进程与弹窗拦截: 员工如果在工作电脑上尝试打开未经批准的软件,系统会直接拦截并进行日志记录,从源头杜绝摸鱼和违规软件带来的安全隐患。
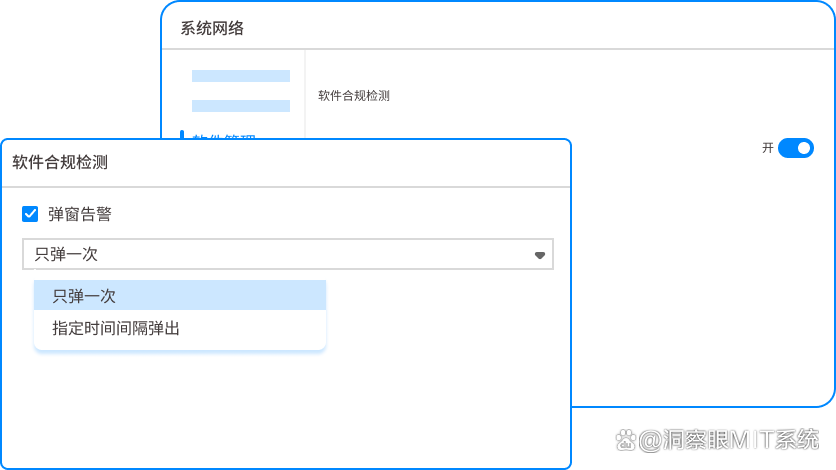
应用程序监控:能够监控终端用户运行的所有应用程序,详细记录应用程序的启动、关闭时间以及使用时长。同时,可设置应用程序黑名单和白名单,禁止员工在办公时间运行与工作无关的程序,从而提高工作效率。
方法二:利用 Windows 组策略(AppLocker)实现白名单
如果企业使用的是 Windows 专业版或企业版操作系统,且暂时不想采购第三方软件,可以利用系统自带的 AppLocker(应用程序控制策略)。
核心优势: 纯系统原生功能,无需额外付费,安全级别高。
操作思路: 管理员可在域环境中或通过本地安全策略,基于文件的发布者(签名)、路径或文件哈希值,创建规则。例如,设定“只允许 C:\Program Files 和 C:\Windows 目录下的程序运行”,其余路径下员工自行下载的绿色软件、游戏一律禁止启动。
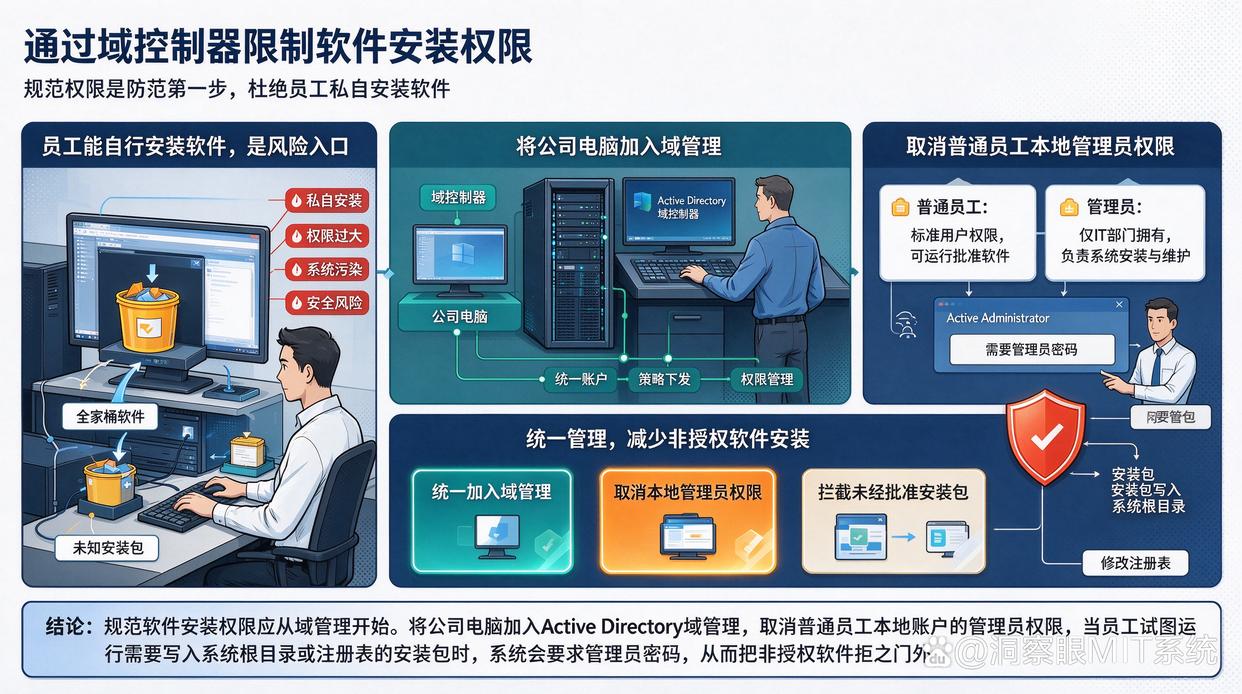
方法三:通过域控制器(Active Directory)限制软件安装权限
很多时候,员工运行未经批准的软件,前提是他们拥有“自行安装软件”的权限。规范权限是防范的第一步。
核心优势: 统一管理,杜绝员工私自安装各类全家桶和闲杂软件。
操作思路: 将公司电脑加入域管理,取消普通员工本地账户的管理员(Administrator)权限。当员工试图运行需要写入系统根目录或注册表的安装包时,系统会弹窗提示需要管理员密码,从而将非授权软件拒之门外。
方法四:利用安全软件的“软件拦截/极速模式”
市面上许多主流的企业级杀毒软件或终端防病毒产品,也自带针对应用程序的管控功能。
核心优势: 结合了病毒库与行为感知,兼顾安全与管控。
操作思路: 开启安全软件的“软件运行控制”或“阻止未知程序运行”功能。当有新的、未知的可执行文件(.exe)试图运行或植入时,安全软件会直接将其拦截,或者触发告警通知管理员,防止员工误触恶意软件或流氓软件。
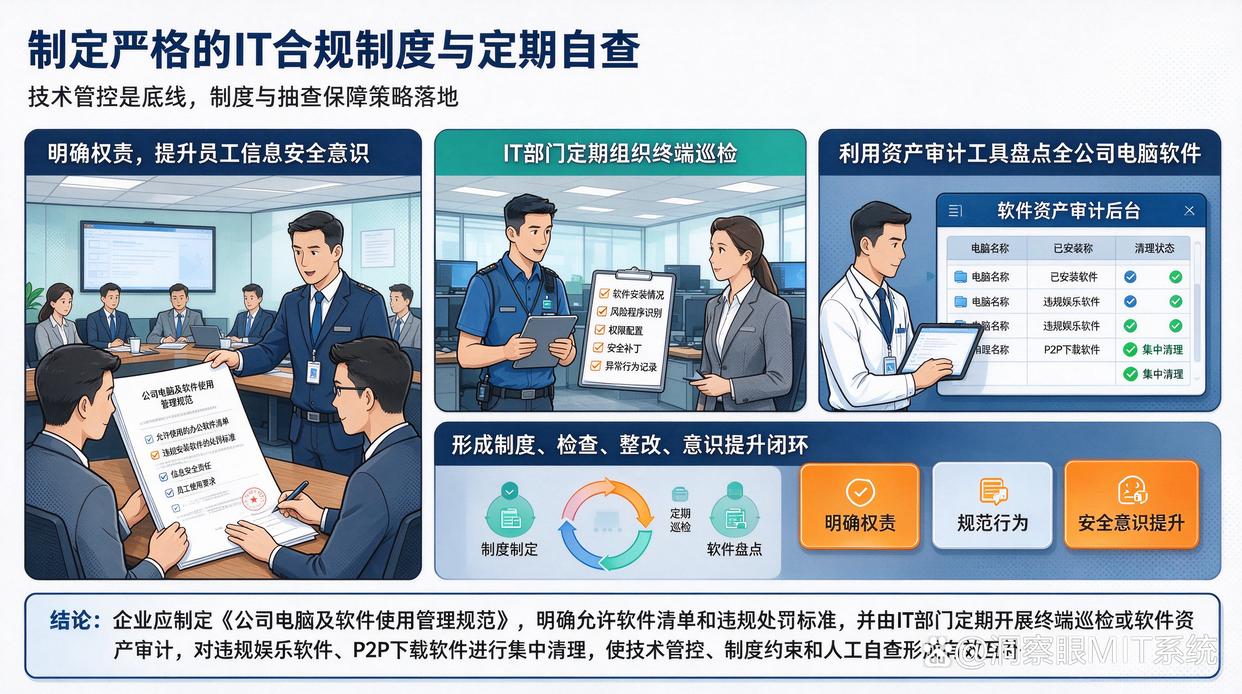
方法五:制定严格的 IT 合规制度与定期自查
技术管控永远是底线,而制度与人工抽查则是保障策略落地的重要补充。
核心优势: 明确权责,提升员工的信息安全意识。
操作思路:
制定《公司电脑及软件使用管理规范》,明确列出允许使用的办公软件清单及违规安装软件的处罚标准。
定期组织 IT 部门进行终端巡检,或利用资产审计工具盘点全公司电脑的软件安装情况,对发现的违规娱乐软件、P2P下载软件进行集中清理。
总结
想要规范办公秩序、保护企业数据安全,单纯依靠员工自觉往往收效甚微。通过上述 5 个方法的组合拳——尤其是借助洞察眼MIT系统这类专业工具进行主动防御与白名单管控,再配合系统策略与权限收紧,企业就能轻松实现对终端软件运行的精细化掌控,让每一台办公电脑都真正为生产力服务!

 洞察眼MIT系统


 冀公网安备13019902001038号