
文章摘要:不少企业都遇到过这种糟心事:员工把图纸、报价单、核心方案悄悄拷贝到 U 盘,下班直接带走;外来人员插个 U 盘,一不小心带进病毒,整个内网都受影响。光靠口头叮嘱
不少企业都遇到过这种糟心事:员工把图纸、报价单、核心方案悄悄拷贝到 U 盘,下班直接带走;外来人员插个 U 盘,一不小心带进病毒,整个内网都受影响。光靠口头叮嘱根本拦不住,等资料泄露再补救就晚了。USB 端口看着小小的,却是数据外泄的高频通道。
今天整理了 5 个好落地的 USB 管控办法,大家可以结合公司情况搭配使用。
1、部署洞察眼 MIT 系统(软件精细化 USB 管控)
洞察眼 MIT 系统可以对电脑 USB 端口做分级精细化管控,灵活度很高。
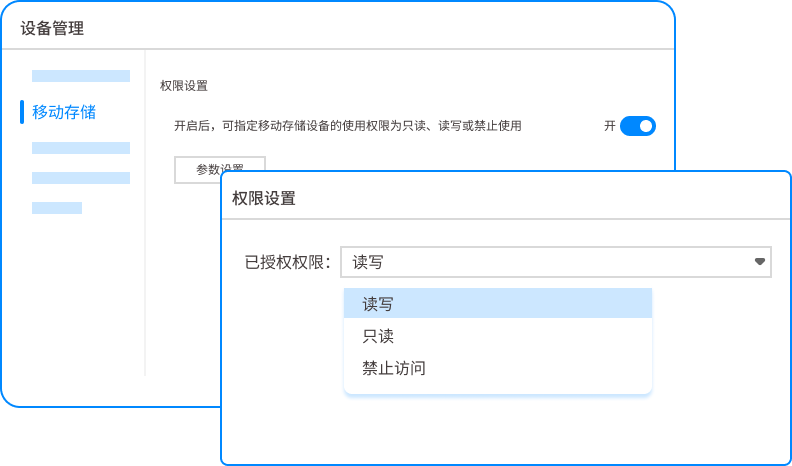
举个例子:普通员工插上私人 U 盘,系统直接禁止读取和写入,U 盘插上没反应;如果是行政、财务需要 U 盘传资料,可以在后台登记授权专用 U 盘,只有登记过的 U 盘才能正常使用。
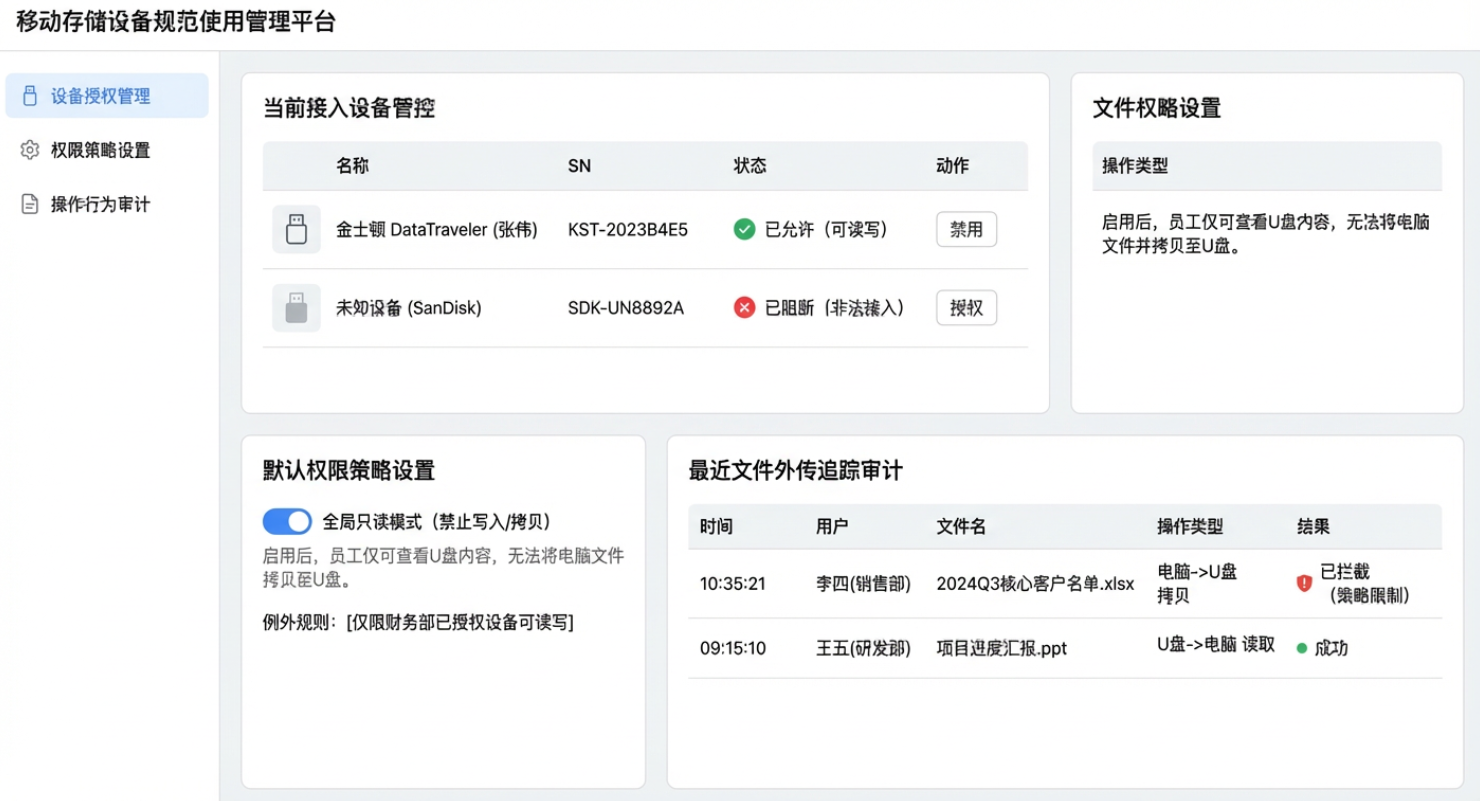
还能设置单向拷贝权限,允许文件拷进电脑,但不能从电脑往外导出文件。除了 U 盘,移动硬盘、手机 USB 调试、读卡器等外设都能识别管控。
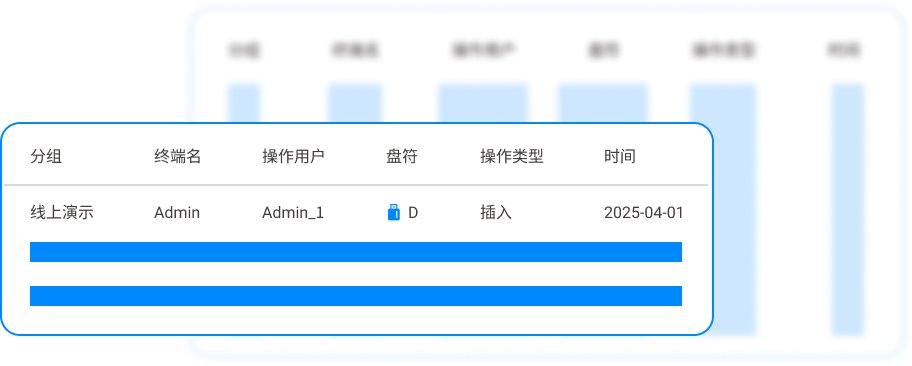
系统会完整记录每一次 USB 插拔、文件拷贝行为,记下是谁、在哪台电脑、什么时间操作,方便事后追溯。
可以搭配告警功能,一旦检测到陌生 U 盘接入,立刻给管理员推送提醒。
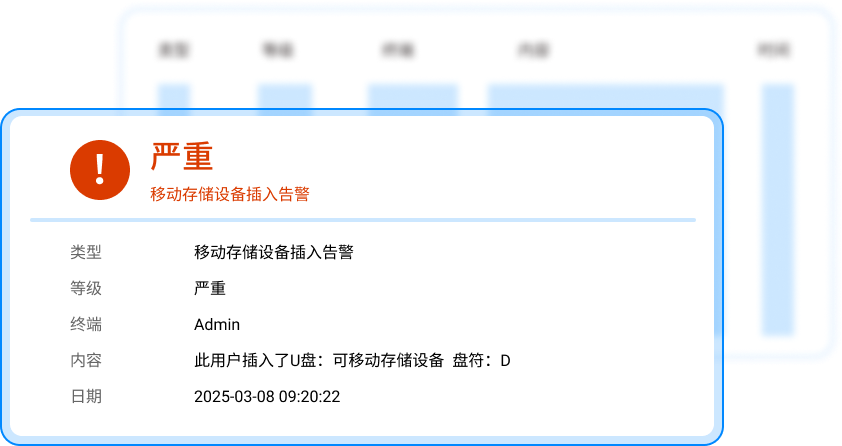
同时能和透明加密联动,就算拿到授权 U 盘,加密文件拷贝出去打开也是乱码。内网、远程办公终端都能统一管控,设计院、研发企业用起来很合适。
2、Windows 组策略禁用 USB
这个方法不用额外花钱装软件,Windows 电脑自带功能就能配置。IT 管理员通过组策略批量下发规则,可以直接禁用 USB 存储设备,只保留 USB 鼠标、键盘这类非存储外设正常使用,不影响员工正常办公。适合内网电脑数量不多,预算有限,只需要一刀切禁用 U 盘的场景。缺点是灵活性差,想要单独给某个人开放 U 盘权限配置麻烦,也没有拷贝日志记录,没法查到谁什么时候插过 U 盘。
3、BIOS 层面关闭 USB 端口
在电脑 BIOS 设置里,可以直接关闭 USB 存储相关通道,从底层拦截 U 盘读取。就算重装系统、PE 启动,U 盘也没法拷贝文件,防护强度很高。适合存放最高等级涉密资料的单机电脑。但是操作门槛偏高,每台机器要单独设置;一旦后期需要使用 U 盘,还要进 BIOS 重新开启,批量管理很麻烦,一般只用来保护少数重点工位,不适合全公司大规模推广。
4、物理 USB 封口锁
就是实体的 USB 端口锁,直接插到电脑 USB 口上锁死,没有钥匙拔不下来,物理封堵端口。价格便宜,上手零难度,重点工位可以搭配使用。优势是完全不怕软件被绕过;短板也很明显,电脑一多管理起来很繁琐,钥匙分发、保管麻烦,员工需要临时用 U 盘的时候解锁不方便,容易丢钥匙,也没法记录插拔和拷贝行为,适合作为辅助手段。
5、企业准入网关外设管控
在网关层做外设准入管控,对接终端准入体系,外来设备接入内网时进行识别。可以统一策略,禁止未备案的 USB 存储设备在内网终端使用,同时记录外设接入日志。适合设备多、经常有外来访客电脑接入内网的企业。一般需要搭配准入系统部署,整体成本偏高,架构比较重,小微企业单独上这套方案不太划算,大中型企业内网建设时可以一起配套部署。
USB 管控不是越严越好,重点是兼顾安全和办公便利。


 洞察眼MIT系统


 冀公网安备13019902001038号

