
文章摘要:前几天财务部出了一桩小事,有员工把存有全年预算表的文件,随手拷贝到自己私人 U 盘带回家加班,结果 U 盘丢在了地铁上。老板急得直冒汗,赶紧找我们运维,问有没有
前几天财务部出了一桩小事,有员工把存有全年预算表的文件,随手拷贝到自己私人 U 盘带回家加班,结果 U 盘丢在了地铁上。老板急得直冒汗,赶紧找我们运维,问有没有办法管住 USB 接口,不让随便拷走机密文件。
很多企业都踩过 USB 泄密的坑,U 盘、移动硬盘、手机插上电脑,分分钟就能把图纸、报价单带走。但直接一刀切封死 USB 也不行,鼠标、键盘、打印机这些 USB 设备还要正常用。
今天整理 5 种 USB 外设管控方案,按需选择,帮老板和运维堵住这条泄密通道。
方案一:部署洞察眼 MIT 系统(企业级精细化 USB 管控方案)
很多人以为 USB 拦截就是简单把 USB 口锁死,鼠标键盘都不能用,那就太死板了。洞察眼 MIT 系统可以智能区分设备类型,精准管控存储类 USB 外设,咱们结合场景来说。
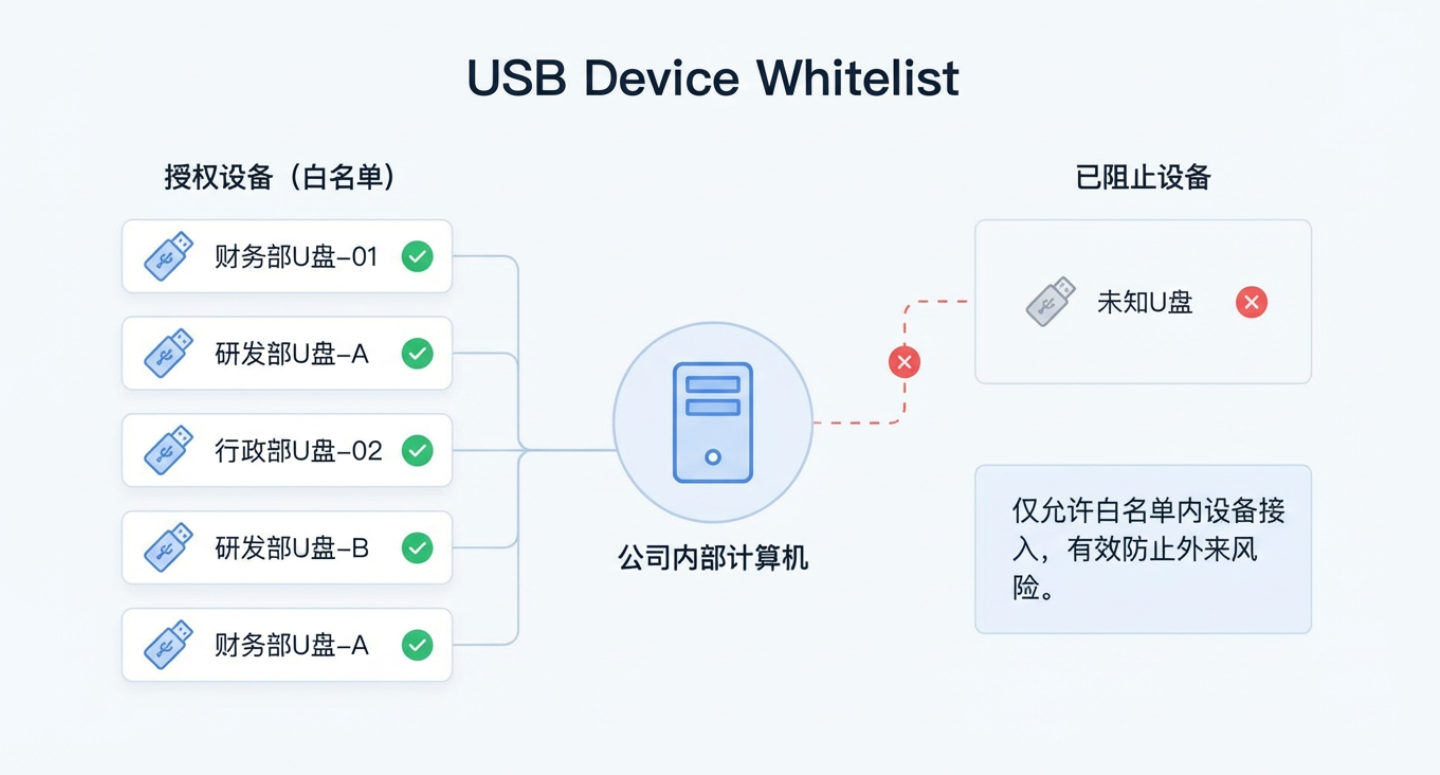
U 盘白名单准入管控:管理员后台登记企业专用 U 盘的硬件 ID,只有录入白名单的 U 盘才能正常接入。员工自己带的私人 U 盘、外面借来的陌生 U 盘,一插上电脑直接拦截弹窗,禁止读写,从源头拦住私自拷贝资料。
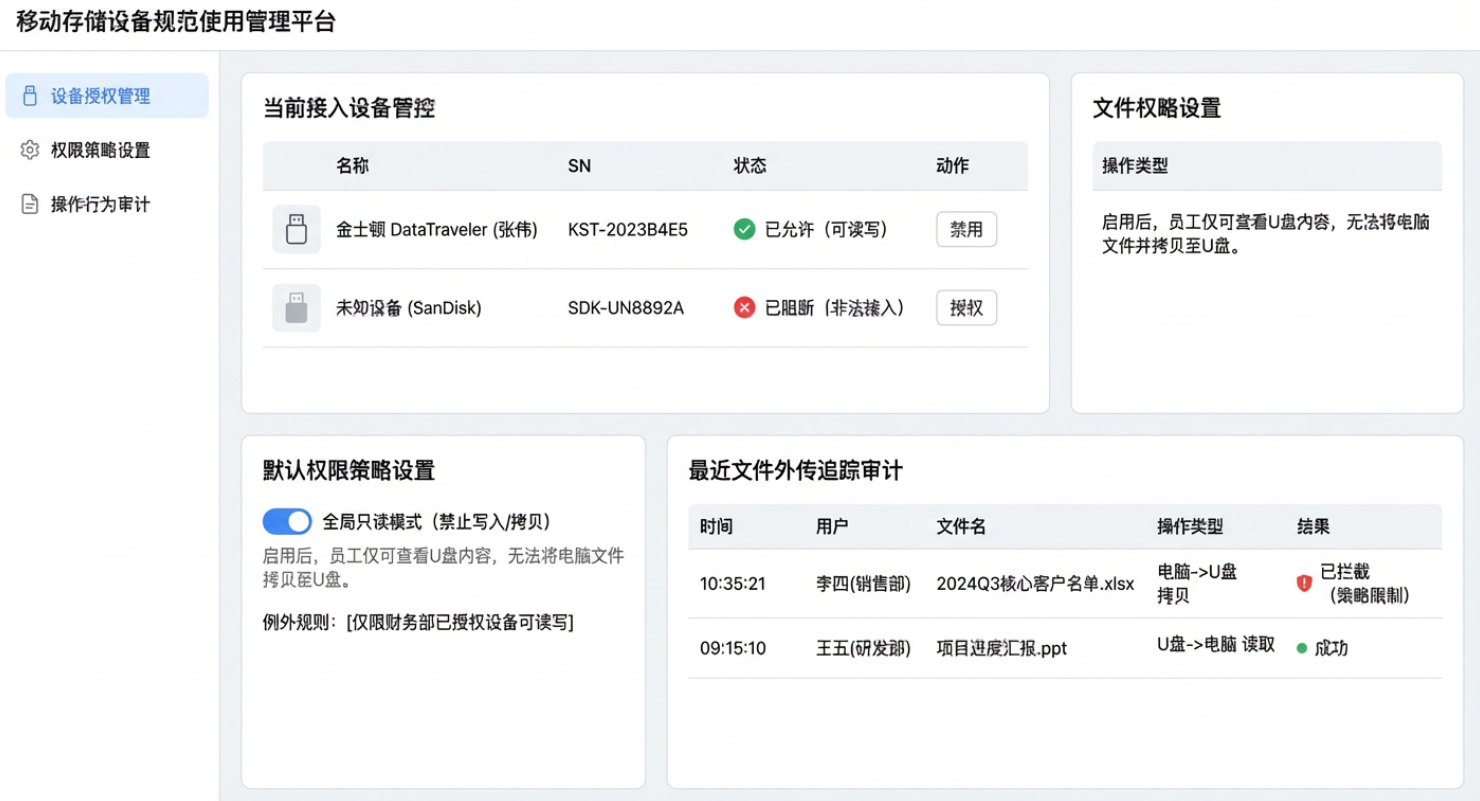
多权限模式自由切换:同一个白名单 U 盘,还能设置不同权限。比如研发部 U 盘设成只读模式:U 盘里的资料可以拷进电脑,但是电脑里的图纸不能拷进 U 盘;财务部门的授权 U 盘,才开放读写权限,灵活性拉满。
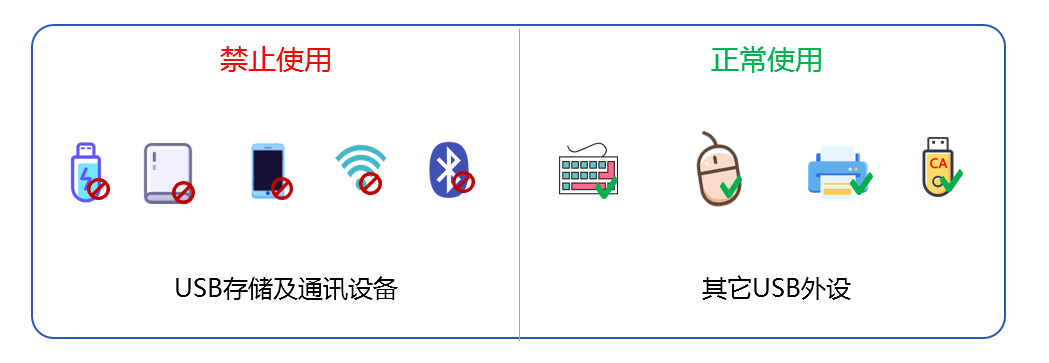
区分 USB 设备类型:系统可以自动识别设备,只拦截 U 盘、移动硬盘这类存储介质,USB 鼠标、键盘、扫码枪、打印机不受影响,不会耽误日常办公,不用顾此失彼。
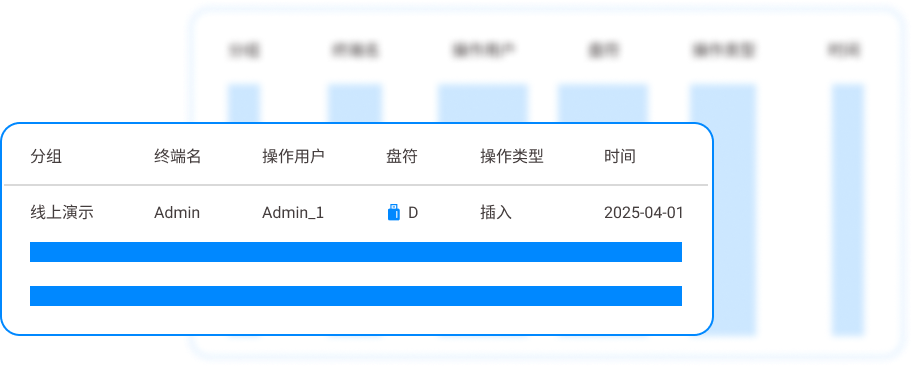
插拔行为全程审计:什么时候、哪台电脑、插入了哪一个 U 盘,有没有拷贝文件,全部生成日志记录。一旦发生资料外泄,直接检索日志,追溯 U 盘使用记录。
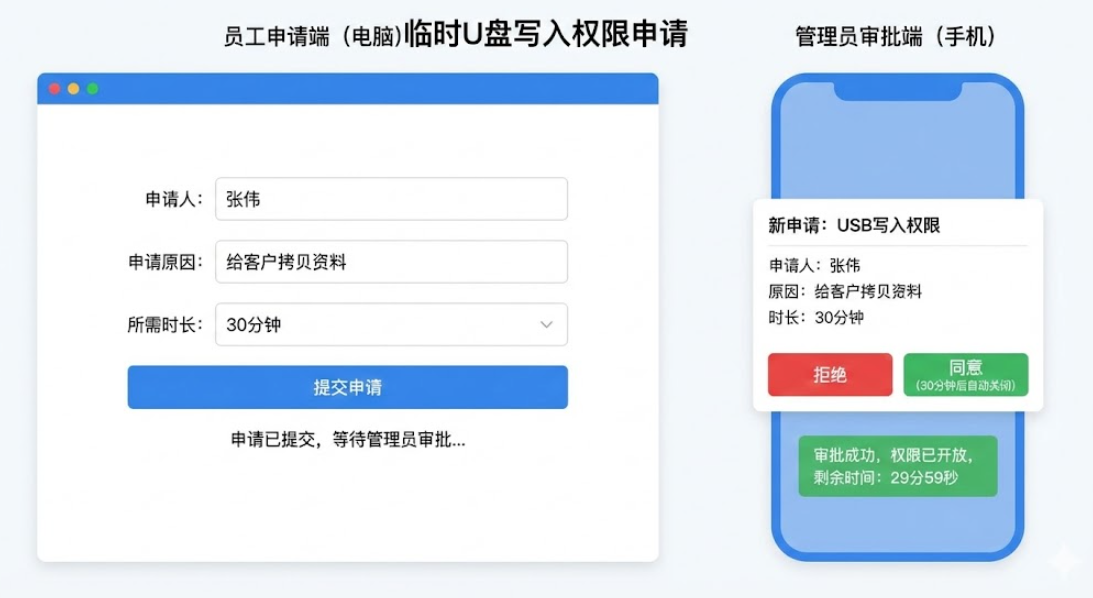
临时授权功能:员工去现场调试设备,确实需要带资料外出,可以提交临时 U 盘授权申请,设置有效期,到期自动收回权限,不用长期放开管控。
再次提醒,这套系统部署在公司办公电脑,提前告知全体员工,用于资料防护,合规使用。
方案二:Windows 组策略本地管控
这个方法免费,不用额外装软件,依靠 Windows 自带组策略来限制 USB 存储设备。适合十几人的小公司,预算紧张,只想简单禁用 U 盘。配置好策略之后,电脑会阻止 U 盘读写。缺点很明显,没法做 U 盘白名单,要么全都能用,要么全都禁用,区分不了可信 U 盘。而且懂电脑的员工,有机会手动修改策略绕过管控,没有操作日志,出事之后查不到记录,只适合临时应急,不适合研发、财务这类高保密部门长期使用。
方案三:BIOS 底层禁用 USB 存储
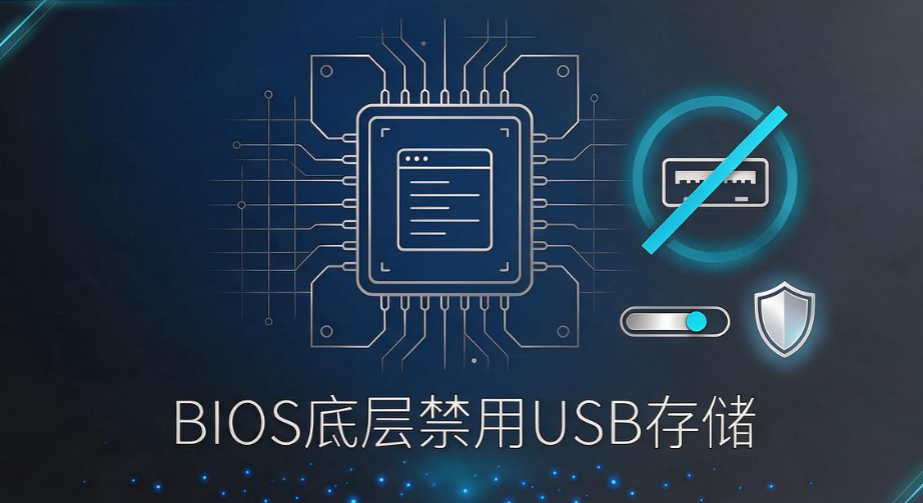
直接进电脑 BIOS 设置,关闭 USB 存储启动和存储设备识别功能。属于底层硬件层面的限制,普通员工很难改动,安全性比组策略高。但是缺点也很突出,批量设置非常麻烦,一台一台进 BIOS 改,几十上百台电脑运维工作量巨大。而且它是全局管控,策略不够灵活,想单独给某个岗位开放 U 盘权限很难实现,一般只适合保密等级很高、几乎不用 U 盘的岗位。
方案四:硬件 USB 锁口封堵方案
物理 USB 堵头,直接把电脑 USB 接口堵住,从物理上插不进去 U 盘。成本很低,几块钱一个,操作简单,插上就锁死。适合老旧电脑、不经常改动的工位。短板特别多,后期需要启用 USB 的时候,拆锁头很麻烦,容易弄坏接口。同时没法区分设备,鼠标键盘的 USB 口也得一起堵,适合几乎不需要外接 USB 设备的岗位,通用性很差。
方案五:域策略统一下发 USB 管控
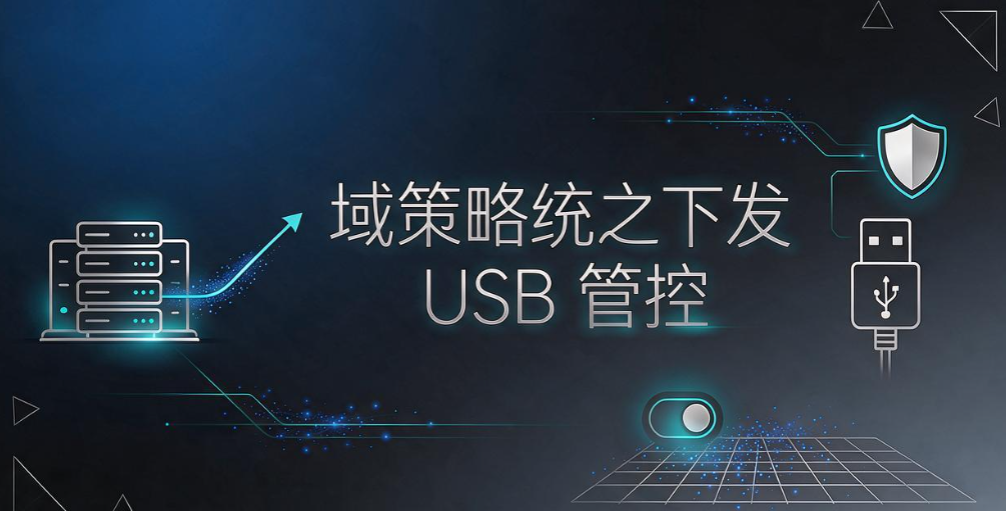
有搭建域环境的企业,可以通过域控制器统一给内网所有电脑下发 USB 管控策略。一次配置,全公司终端同步生效,不用一台台电脑单独设置,管理效率高。支持按部门分组配置,研发、财务部禁用 U 盘,行政岗位放开权限。但是这套方案依赖域环境,没有搭建域的小企业用不了,部署门槛高,需要专职运维维护,更适合百人以上工厂、研究院这类单位。


 洞察眼MIT系统


 冀公网安备13019902001038号

