
文章摘要:不少老板都踩过这个坑:员工下班揣个 U 盘,悄悄把图纸、报价单拷走,等发现的时候资料早就流出去了。USB 口子看着不起眼,却是企业泄密的重灾区。今天给大家整理

不少老板都踩过这个坑:员工下班揣个 U 盘,悄悄把图纸、报价单拷走,等发现的时候资料早就流出去了。USB 口子看着不起眼,却是企业泄密的重灾区。
今天给大家整理 5 个 USB 端口管控办法,一看就懂。
方法一:洞察眼 MIT 系统(企业首选)
它就像给电脑 USB 口装上了智能门卫,不是简单一关了之,能灵活管、全程留痕,功能拆开讲清楚:
U 盘黑白名单管控 可以提前录入允许使用的 U 盘,白名单 U 盘才能正常读写;陌生 U 盘直接拦截,插上就用不了。比如公司给行政、财务配发专用 U 盘,私人 U 盘一律不让用,从源头堵住私自拷贝。
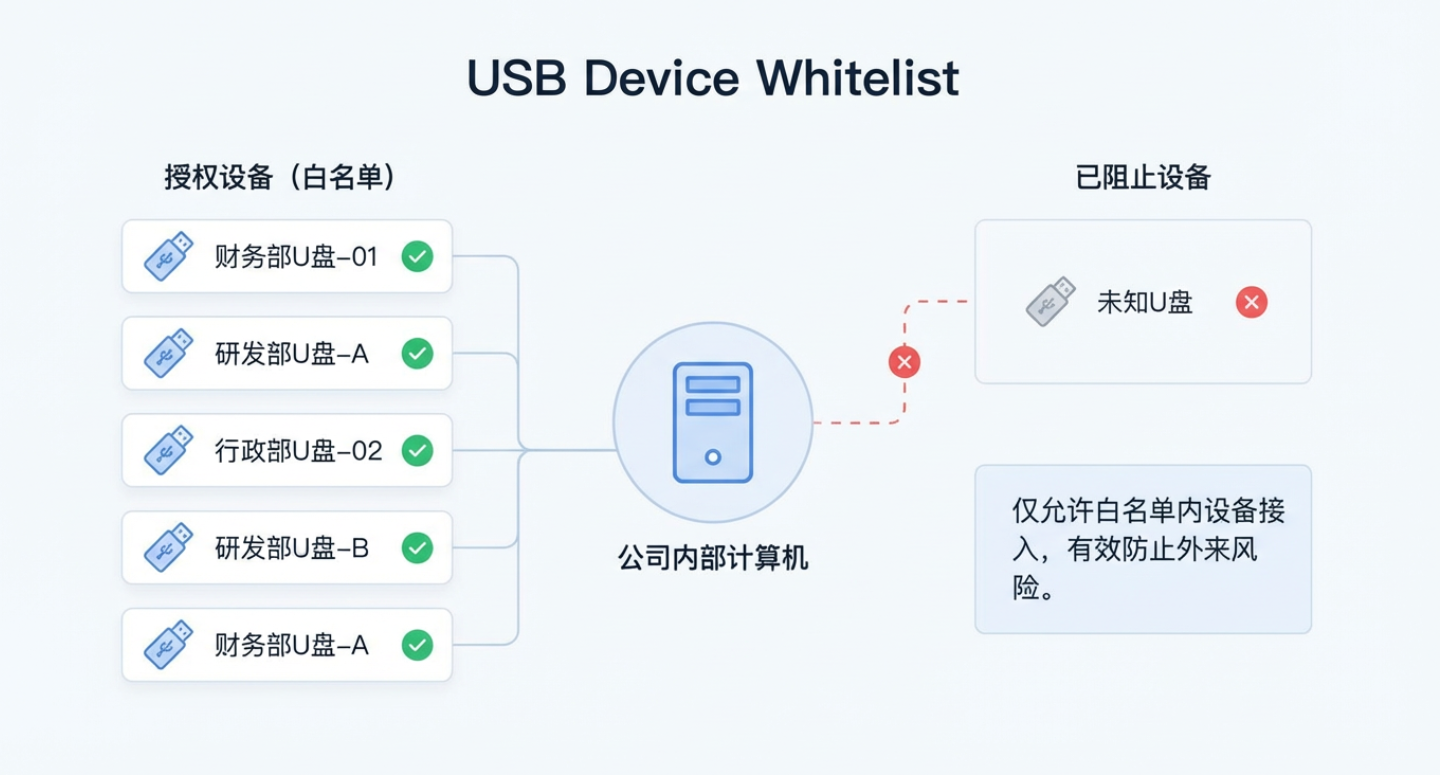
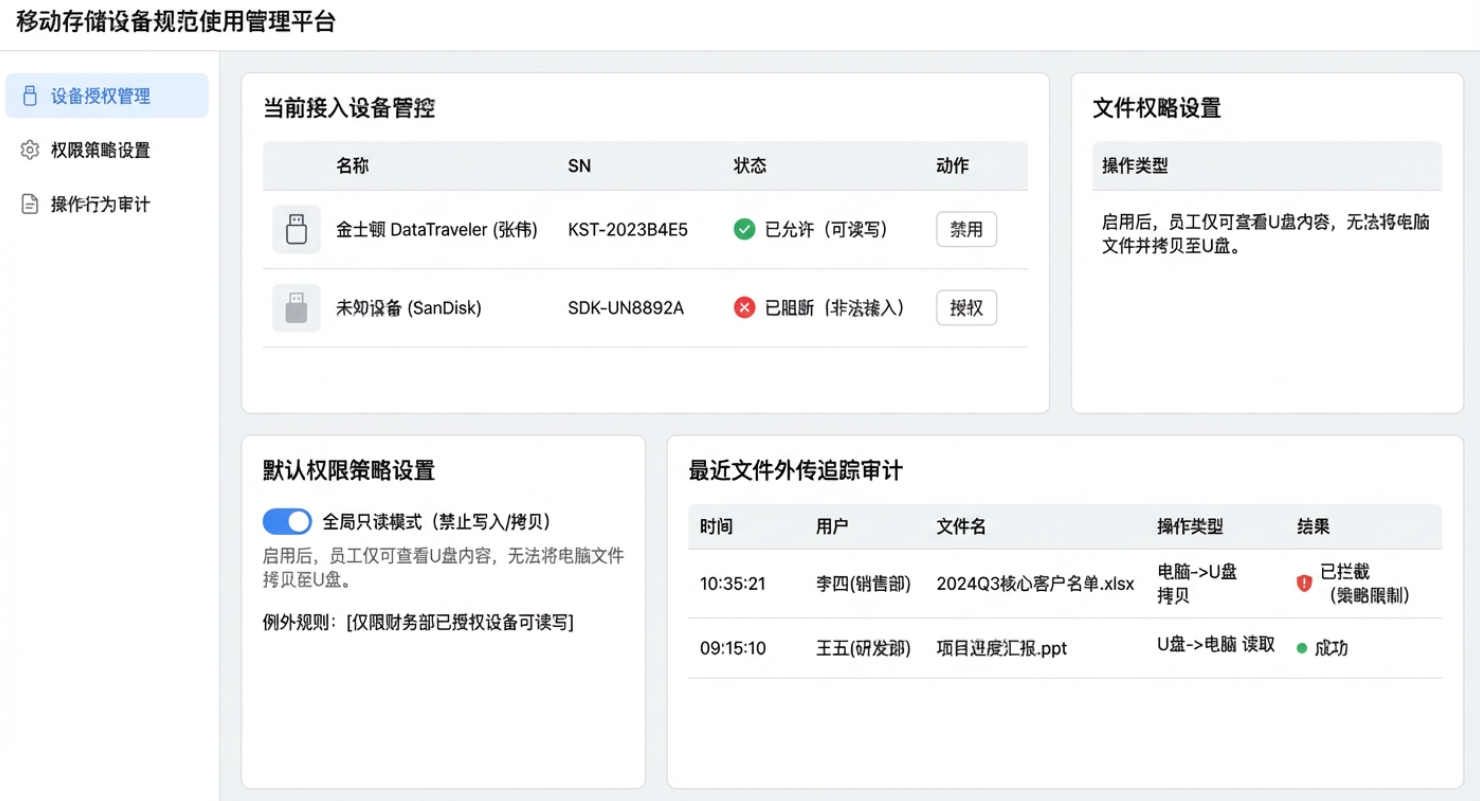
USB 权限精细化分配 同一个 U 盘,还能分开权限:有的只能读、不能拷文件出去;有的只能传普通文档,图纸、源码这类涉密文件禁止导出。研发和行政可以设置不一样的规则,灵活不一刀切。
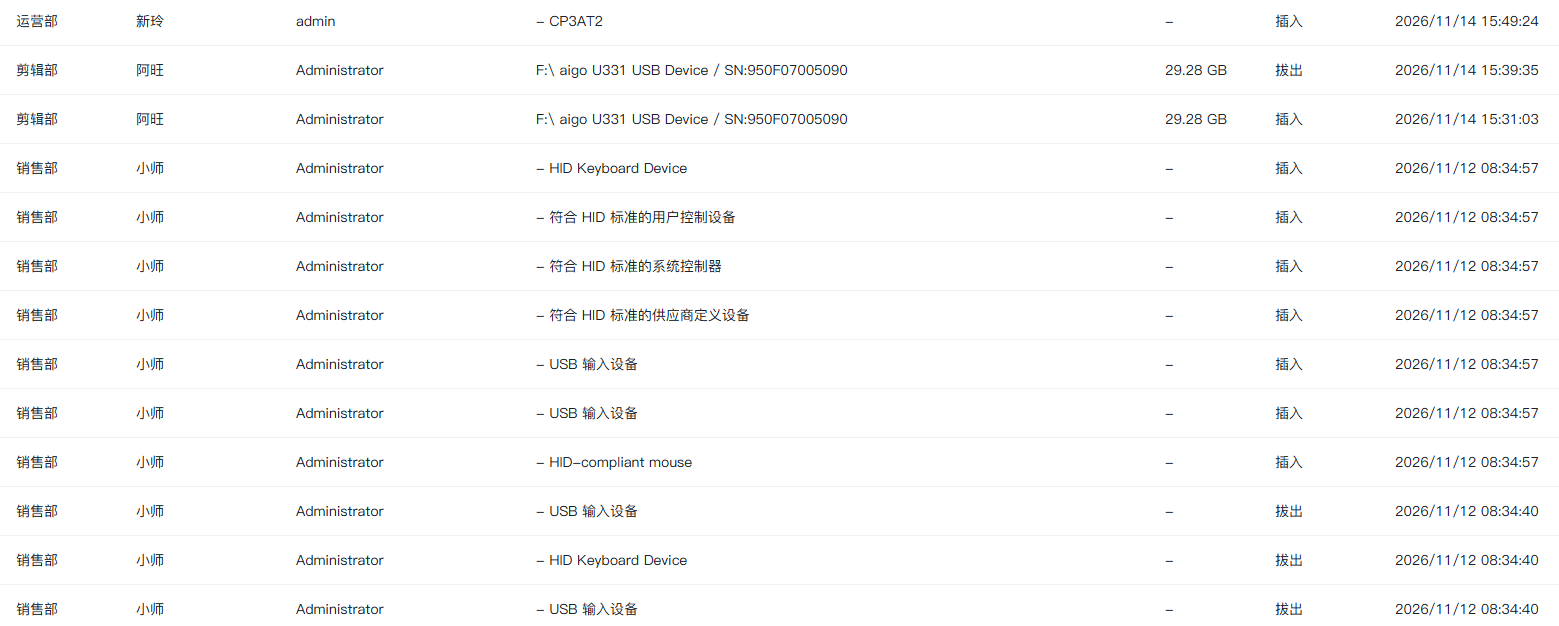
USB 插拔行为日志记录 谁在哪个电脑、几点插上 U 盘、拷走了哪些文件,全部自动记下来。万一后面资料外泄,直接调出记录溯源,有据可查。
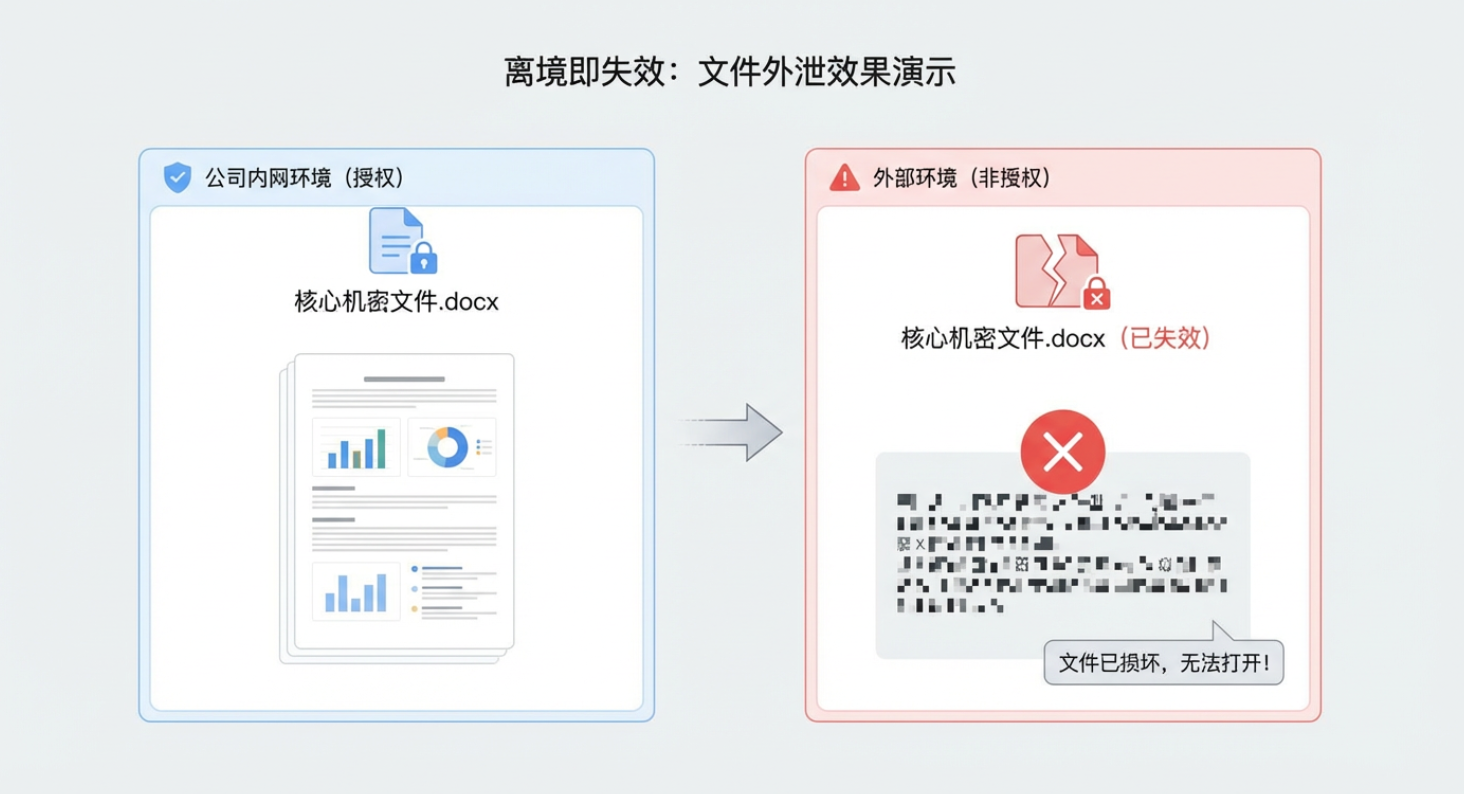
搭配文件审计 + 透明加密 就算是白名单 U 盘,涉密文件也是加密状态,拷到 U 盘里拿到外面电脑打不开。员工想偷偷复制图纸带走,拷出去也是乱码,拿不走有效内容。
违规行为告警提醒 有人反复插拔陌生 U 盘、尝试拷贝涉密文件,系统立刻给管理员发告警,不等资料被带走就能及时发现。
批量下发策略,上百台电脑一键统一设置,IT 不用一台台去调
方法二:组策略禁用 USB 端口
这是 Windows 系统自带的功能,不用花钱装软件,在域环境里统一设置,直接禁用 USB 存储设备。适合预算有限、只想要简单封堵的公司。缺点很明显:要么全放开,要么全封死,没法区分公私 U 盘,也没有操作日志。员工有正当工作需要用 U 盘的时候,还得管理员手动去开权限,灵活性很差,不适合部门多、分工复杂的企业。
方法三:BIOS 里关闭 USB 端口
在电脑开机 BIOS 界面,直接关掉 USB 存储功能,属于底层硬件层面的限制。优点是管控力度强,就算重装系统也很难绕开。但是缺点也突出:一旦关闭,鼠标、键盘这类 USB 外设也容易受影响,每台电脑都要单独设置,几十上百台电脑运维工作量巨大,没有日志记录,适合少数涉密单机,不适合批量办公终端。
方法四:物理 USB 封口塞
就是简单的塑料堵头,直接把 USB 口物理堵住,肉眼看着封得严实。成本极低,几块钱一大包。但是治标不治本,堵头一拔就能用,没有任何记录,也没法管控。员工随手就能抠开,适合保密机房、不允许插任何外设的特殊工位,普通办公区用很容易被破坏,管控效果很差。
方法五:网关 + 终端准入管控
依靠上网网关搭配终端准入系统,设备接入内网前先校验外设。可以拦截未授权 USB 设备接入内网,偏向网络准入管控。短板是管控重心在网络接入,没办法精细区分 U 盘读写权限,拷贝文件的明细记录不全,单独用很难追踪文件拷贝行为,一般作为辅助防护手段,很少单独用来管控 USB 泄密。
Q1:管控 USB 端口,需要提前告知员工吗?
A:必须提前公示说明,只管控公司办公电脑上的企业资料,合规管理,避免劳动纠纷。
Q2:白名单 U 盘拿到外面别的电脑还能用吗?
A:普通文件可以正常使用;加密的涉密文件,脱离公司内网环境打开就是密文,无法查看。
USB 管控不是为了为难员工,是守住公司的图纸、客户资料这些家底。
你们公司现在是怎么管控 U 盘的?评论区聊聊!


 洞察眼MIT系统


 冀公网安备13019902001038号

