文章摘要:很多企业都遇到过内部泄密难题:研发源码、设计图纸、客户报价单、财务资料,被员工通过 U 盘、聊天软件、网盘私自导出带走;陌生设备私自接入局域网,悄悄拷贝内部文档
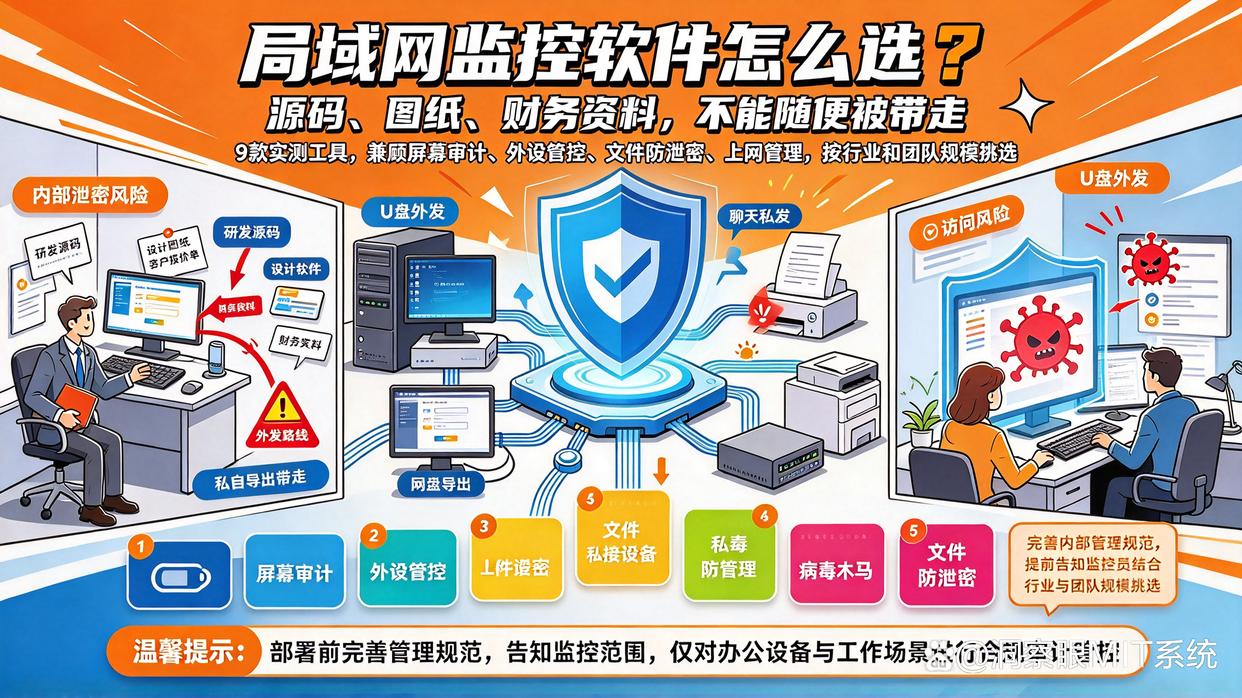
很多企业都遇到过内部泄密难题:研发源码、设计图纸、客户报价单、财务资料,被员工通过 U 盘、聊天软件、网盘私自导出带走;陌生设备私自接入局域网,悄悄拷贝内部文档;员工随意访问风险网站,引入病毒木马,造成内网文件被窃取。单纯依靠制度约束很难落地,想要筑牢内网防线,一套合适的局域网监控工具就很关键。
市面上局域网监控工具品类繁杂,有的只做流量监控,有的侧重终端行为审计,不少老板、IT 管理员挑选时容易踩坑。今天整理了 9 款经过实测的局域网监控软件,兼顾屏幕审计、外设管控、文件防泄密、上网管理等能力,大家可以结合自身行业、团队规模对比挑选。
温馨提示:企业部署局域网监控工具前,务必完善内部管理规范,提前告知员工监控范围,仅对办公设备、工作场景进行审计管控,做到合规使用,规避隐私相关风险。
1、洞察眼 MIT 系统
洞察眼 MIT 系统是面向国内中小企业打造的内网终端一体化管理平台,适配局域网办公环境,部署简单,不需要改造网关,商贸、研发、生产、设计类企业使用广泛。核心功能如下:
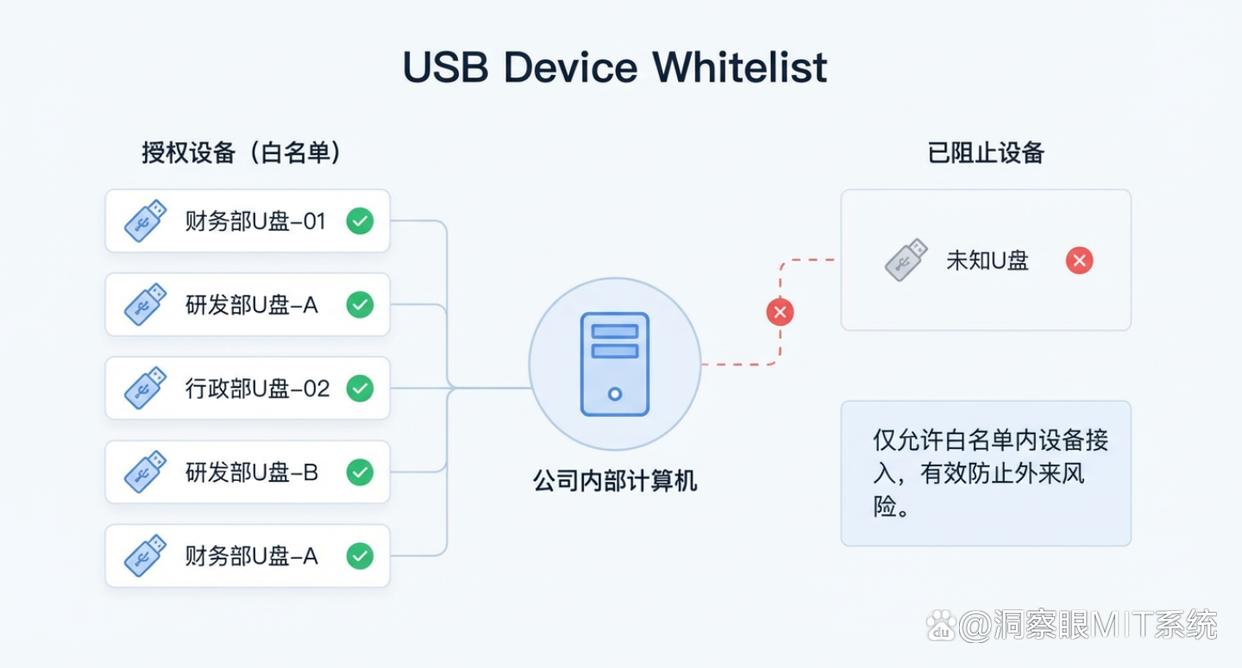
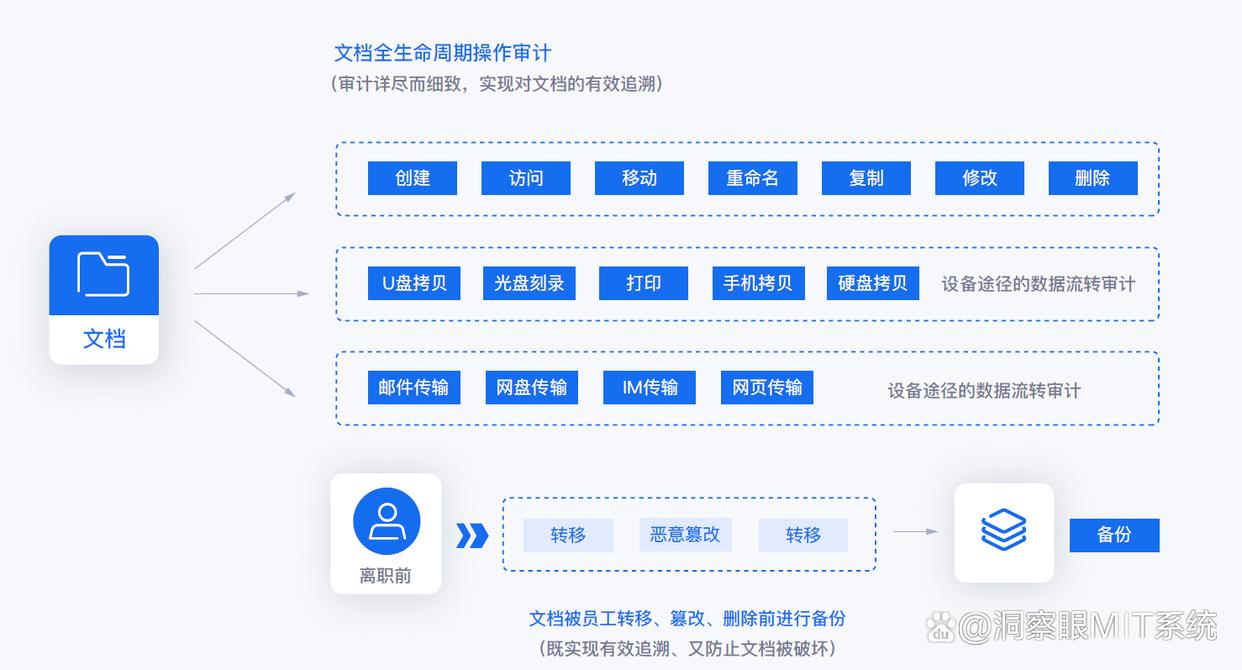
外设权限管控:对 U 盘、移动硬盘、手机等外接存储设备做精细化管控,支持禁用、只读、白名单放行,防止资料通过移动存储拷贝外泄。
文件操作审计:全程记录文档复制、删除、重命名、外发动作,聊天软件、浏览器、网盘的文件传输行为可溯源,敏感外传自动告警。
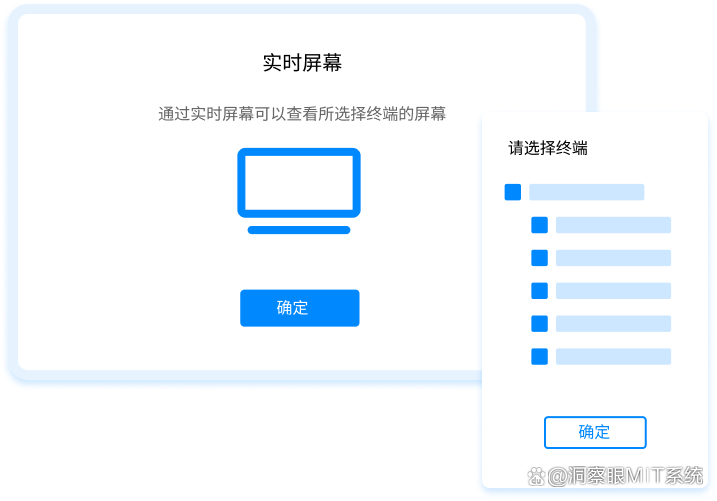
实时屏幕监控:支持多终端同屏查看,按需开启屏幕录像,留存操作记录,出现泄密事件方便回溯核查。
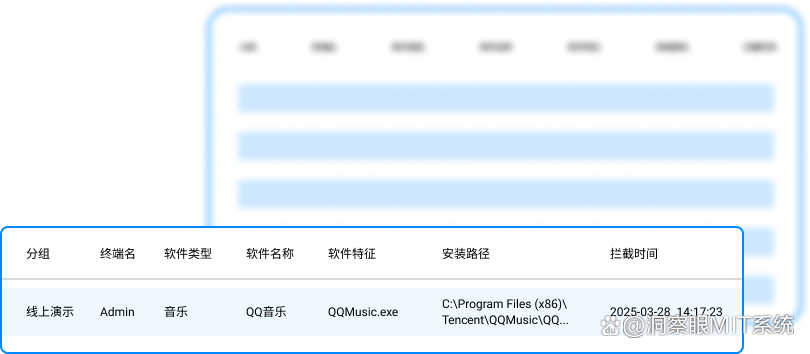
应用与网址管控:自定义黑白名单,拦截游戏、短视频、钓鱼高危网站,限制无关软件运行,减少内网风险入口。
优势:本土化后台,操作简单,终端管控 + 防泄密一体,中小团队不用专职运维;短板:更适合局域网集中办公场景,超大规模跨区域分支机构并发管控能力有限。
2、Teramind
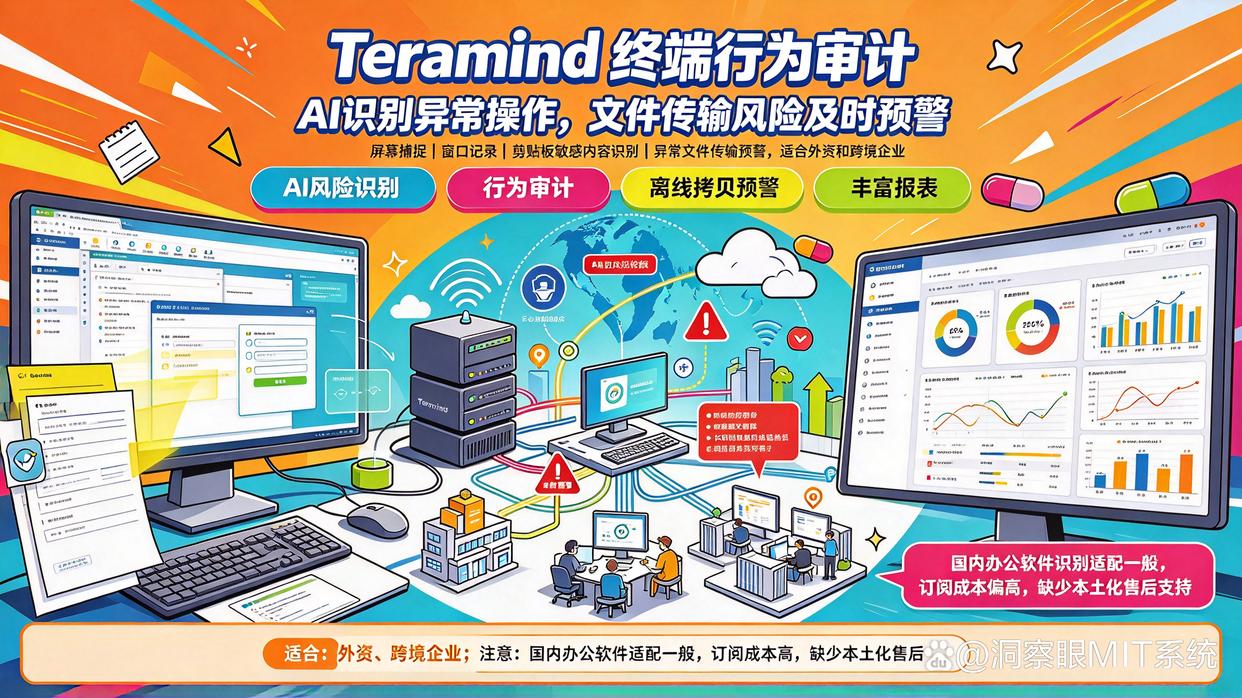
Teramind 是海外成熟的终端行为审计工具,支持本地局域网私有化部署,也支持云端模式,很多外资、跨境企业在使用。可以捕捉屏幕画面、记录窗口操作、识别剪贴板敏感内容,内置 AI 风险识别模型,对异常文件传输、长时间离线拷贝自动预警。
优势:风险识别能力强,审计报表维度丰富;短板:国内办公软件识别适配一般,订阅成本偏高,缺少本土化售后支持。
3、Veyon
Veyon 是开源免费的局域网终端管控工具,多用于机房、小型工作室内网管理。支持局域网内批量查看屏幕、远程控制、下发锁屏、消息通知,部署在内网环境,数据不会上传第三方云端。
优势:免费开源,无设备数量年费,轻量稳定;短板:防泄密能力薄弱,没有文件外传拦截、U 盘精细化管控功能,全英文界面,配置对 IT 有一定要求。
4、Netwrix Endpoint Protector
这款工具主打外设管控与终端数据防泄露,局域网环境下可以精准管控各类外接存储设备,拦截文档通过邮件、网盘、即时通讯工具外传,完整留存所有文件流转日志,日志可以长期归档,满足审计溯源需求。
优势:外设管控颗粒度细,日志体系完善;短板:功能偏向防泄密,屏幕实时监控、上网行为统计属于附加模块,综合管理能力偏弱。
5、Acronis DeviceLock DLP
老牌终端安全管控工具,多系统兼容,Windows、Mac 终端都可以接入局域网统一管理。核心亮点是硬件端口管控,除 U 盘之外,还可以管控蓝牙、红外、打印机等通道,阻断多渠道泄密路径。
优势:端口管控全面,跨平台适配好;短板:上手配置复杂,策略设置繁琐,小微企业使用成本较高。
6、Safetica DLP
一体化终端安全平台,局域网部署后同时覆盖上网审计、截图水印、打印管控、文档外传拦截。打印文件自带溯源水印,防止纸质图纸、资料拍照外传,适合设计院、律所这类纸质文档也存在泄密风险的行业。
优势:水印、打印管控是特色,泄密通道覆盖全面;短板:价格偏高,轻量小微企业性价比一般。
7、MeshCentral
开源远程运维 + 内网终端管理平台,可以自建服务器放在企业局域网内,实现设备统一纳管、远程桌面、文件管理、终端状态监测。适合 IT 运维人员用来对内网电脑进行集中维护,同时做简单的行为记录。
优势:私有化部署,数据自主可控,开源免费;短板:原生不带智能泄密告警,需要自行写脚本扩展功能,适合有技术运维的团队。
8、Nagios Core
偏向局域网基础设施监控的开源工具,主要监控内网服务器、交换机、电脑主机硬件状态、CPU、磁盘、流量,设备异常掉线、流量突增时推送告警,用来及时发现内网异常接入、异常流量。
优势:免费开源,适合机房、服务器集群监控;短板:不支持屏幕监控、文件审计,定位是网络设备监控,不适合员工办公行为管理。
9、Splashtop Enterprise
商用远程终端管理方案,支持局域网内无人值守访问、分组管理终端,高清桌面传输,适合设计类企业内网远程查看设计文件,同时附带基础的会话日志、权限分级功能。
优势:画面画质优秀,色彩还原好,适合设计岗位;短板:防泄密、文件外传拦截能力弱,核心能力偏向远程协助,不是专业内网防泄密系统。
选购总结
如果你的企业核心诉求是内网防泄密,同时兼顾屏幕审计、U 盘管控、上网管理,优先选择洞察眼 MIT 系统,一站式满足中小企业内网安全管理需求,上手门槛低。
研发、外贸、跨境企业,预算充足,需要精细化行为审计,可以考虑 Teramind;
学校机房、小型工作室预算有限,只需要基础屏幕管控,可以选择 Veyon;
重点管控 U 盘、外接设备泄密,优先 Netwrix Endpoint Protector、Acronis DeviceLock DLP;
有专职运维,想要私有化、低成本管理内网设备,可以选择 MeshCentral;
机房、服务器监控,关注设备运行状态,适合 Nagios Core;
设计团队,主要是内网远程查看图纸、协作,Splashtop Enterprise 更合适。
选型的时候一定要分清需求:是单纯运维远程协助、网络监控,还是内部资料防泄密、员工行为审计,按需挑选,不用盲目追求功能堆砌。安全管理的同时,一定要遵守数据安全相关法规,做到合规管理。

 洞察眼MIT系统


 冀公网安备13019902001038号