文章摘要:在企业日常运营中,许多老总和管理层常常面临一个让人头疼的场景。明明员工每天都在电脑前忙忙碌碌,但项目进展却总是拖延。公司内部的局域网和内网就像一个看不见的黑盒,
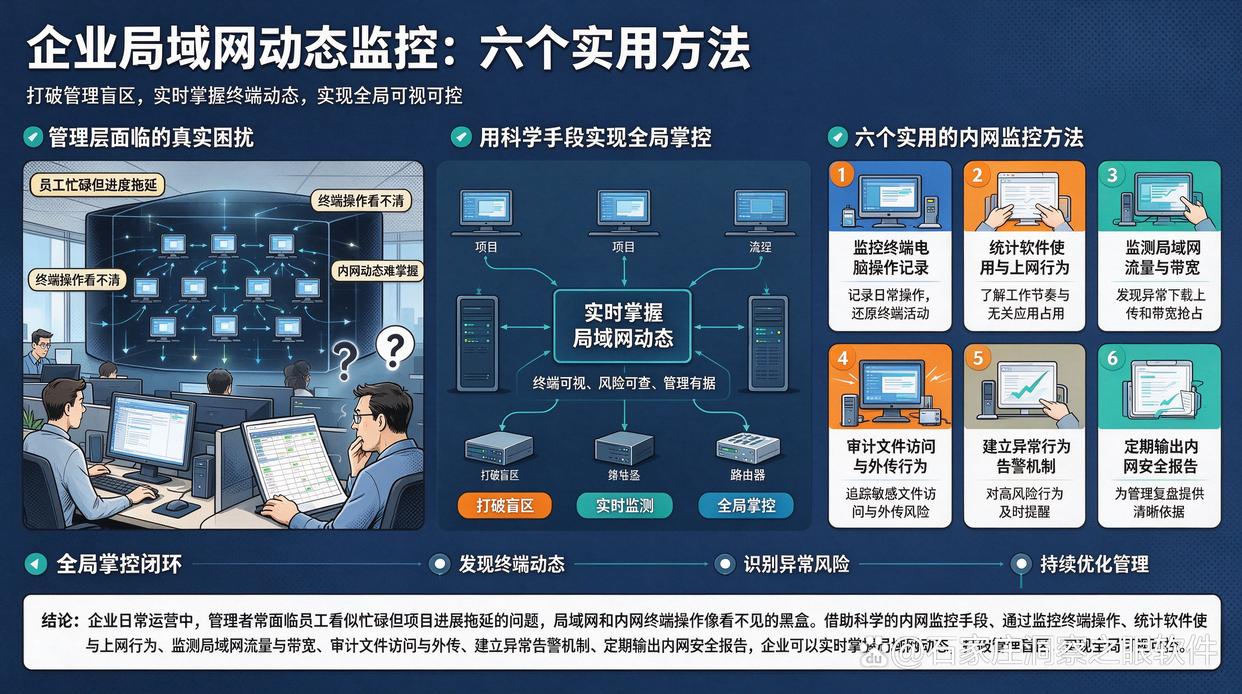
在企业日常运营中,许多老总和管理层常常面临一个让人头疼的场景。明明员工每天都在电脑前忙忙碌碌,但项目进展却总是拖延。公司内部的局域网和内网就像一个看不见的黑盒,大大小小的终端电脑究竟在进行哪些操作,管理者很难做到心里有数。为了打破这种管理上的盲区,企业必须借助科学的手段来实时掌握局域网动态。以下是6个实用的内网监控方法,带你轻松实现全局掌控。
1、部署洞察眼MIT系统
作为专业的企业终端管理平台,它能够帮助管理人员全面洞察内网动态。
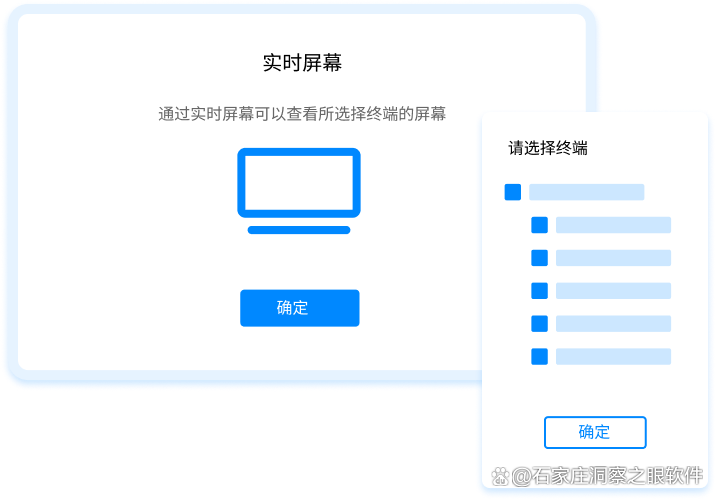
实时屏幕:允许管理者随时查看终端屏幕内容,支持对多个终端屏幕进行集中监控,直观掌握员工电脑的实际使用状态。
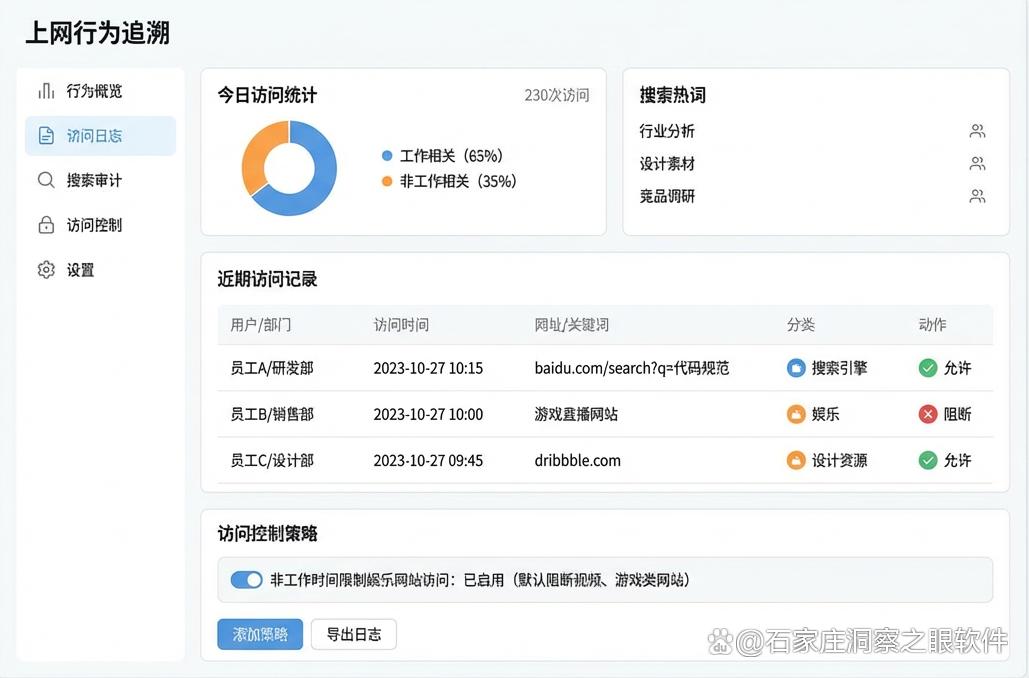
上网行为管控:可以详细记录终端浏览网页的网址和标题,并对指定的网站进行高效封堵,规范日常网络使用。
硬件与设备管理:支持USB端口管控,能够禁止终端使用各类外接存储设备,仅保留键盘和鼠标,有效防止外设带来的风险。
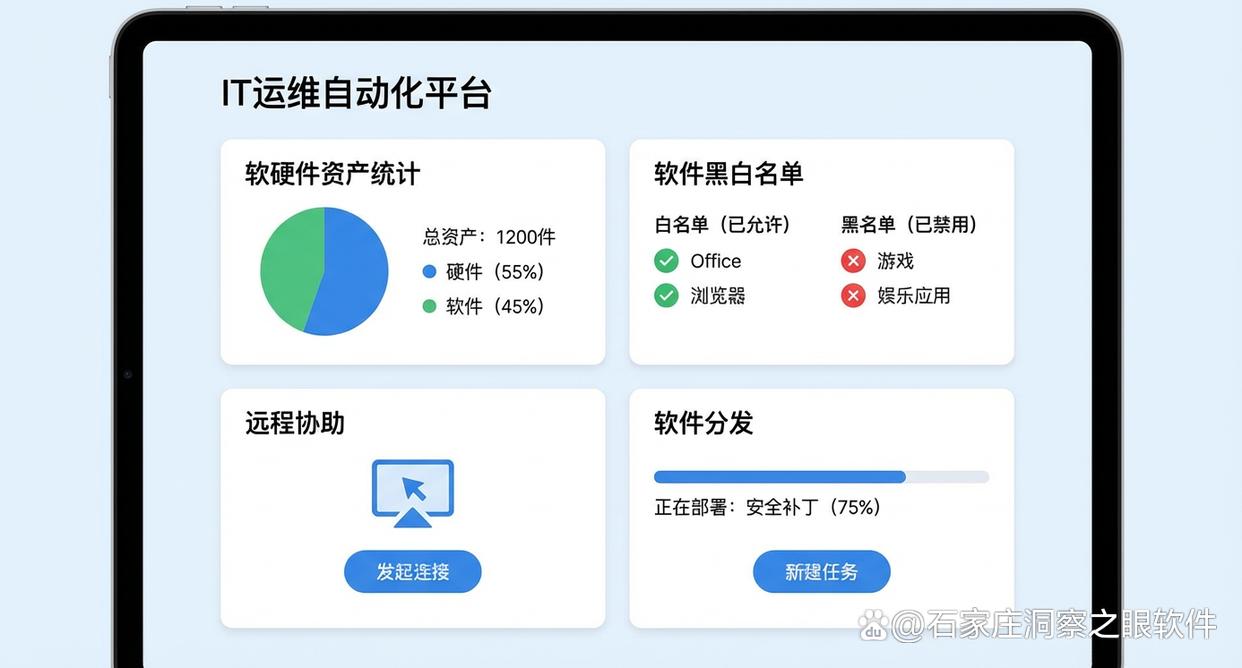
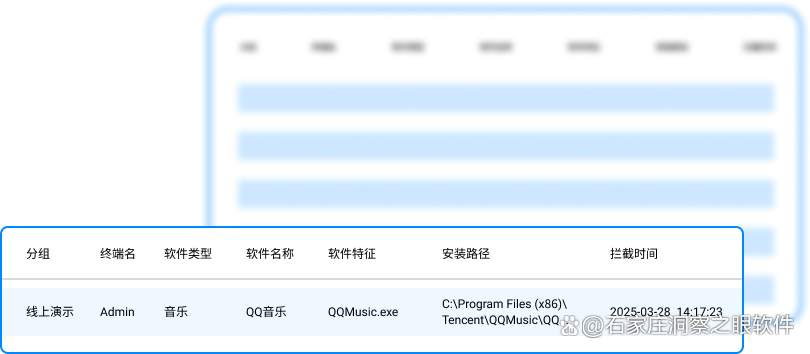
软件管理:提供软件白名单与黑名单机制,精准限制非工作程序的运行,对违规应用还能实施远程强制卸载,保持内网环境纯净。
2、部署防火墙访问控制列表策略
在网络边界处配置防火墙的访问控制规则,是管理局域网的基本技术手段。通过在路由器或核心交换机上设定具体的IP地址、MAC地址以及通信端口限制,能够有效阻断未经授权的设备接入公司内网。运维人员可以通过设定规则,阻止终端设备随意访问外部未知网络,或者限制内网设备之间的非法跨网段访问,从而在底层网络架构上降低内网安全风险。
3、在交换机上实施端口镜像与网络抓包分析
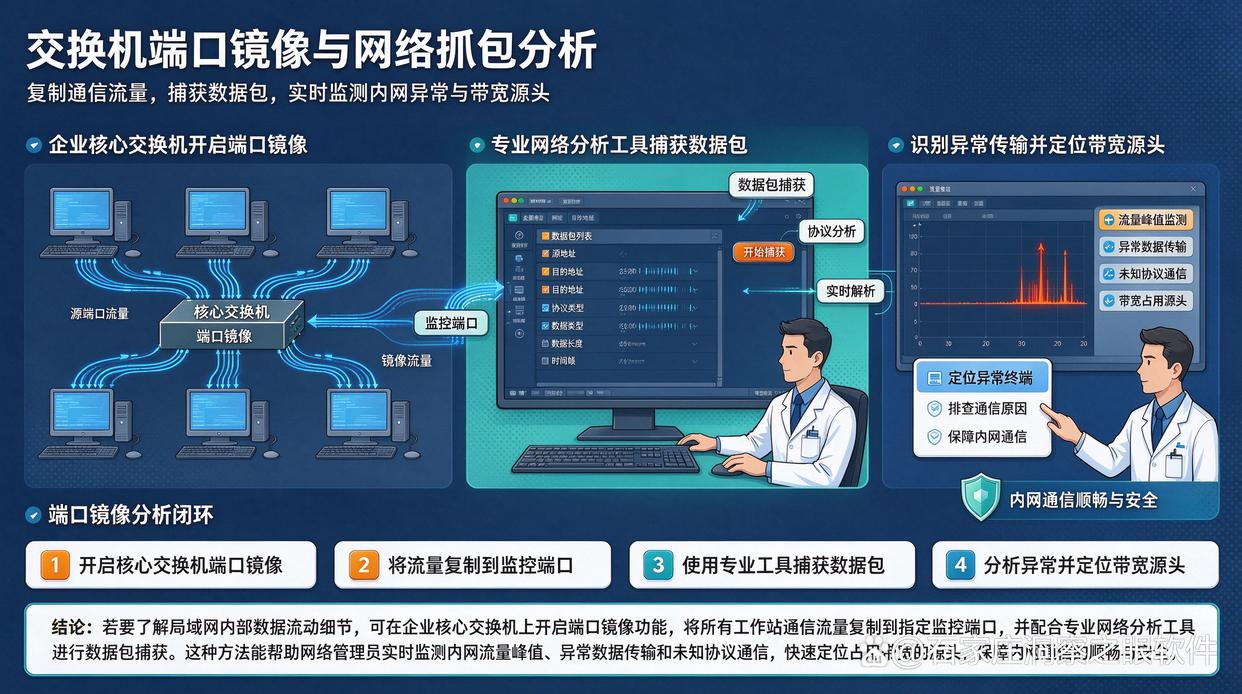
如果需要了解局域网内部的数据流动细节,可以在企业核心交换机上开启端口镜像功能。将所有工作站的通信流量复制一份发送到指定的监控端口,再配合专业的网络分析工具进行数据包捕获。这种方法能够帮助网络管理员实时监测内网中的流量峰值、异常数据传输以及未知协议通信,快速定位占用带宽的源头,保障内网通信的顺畅与安全。
4、建立路由层面的域名解析与网址过滤机制
通过在局域网内部搭建DNS服务器或在路由器端设置域名过滤,企业可以对员工访问的网页进行集中管理。管理者可以将容易引发病毒感染、包含恶意代码或与工作无关的网站域名列入拦截列表。当内网终端试图解析这些域名时,系统会自动切断连接请求,从而在网络入口处规范上网行为,减少员工因随意点击未知网页而带来的安全隐患。
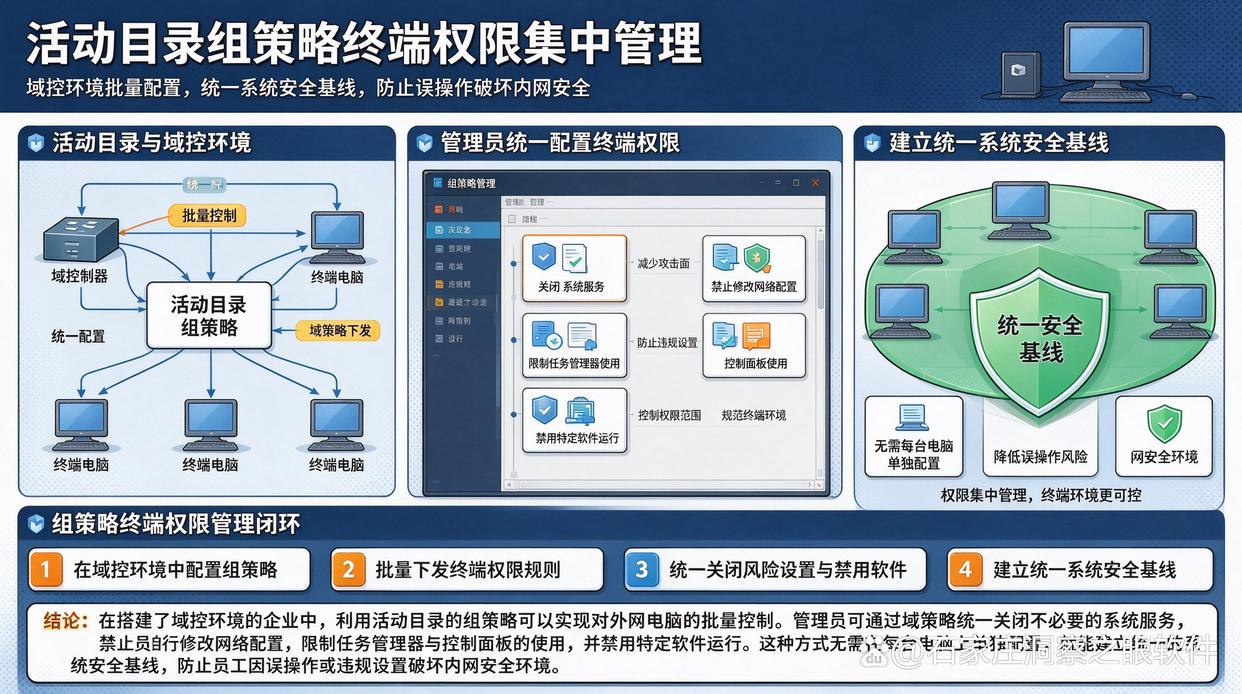
5、基于活动目录组策略进行终端权限集中管理
在搭建了域控环境的企业中,利用活动目录的组策略可以实现对内网电脑的批量控制。管理员可以通过域策略统一关闭不必要的系统服务、禁止员工自行修改网络配置、限制任务管理器与控制面板的使用,以及禁用特定软件的运行。这种方式无需在每台电脑上单独配置,就能建立统一的系统安全基线,防止员工因误操作或违规设置破坏内网安全环境。
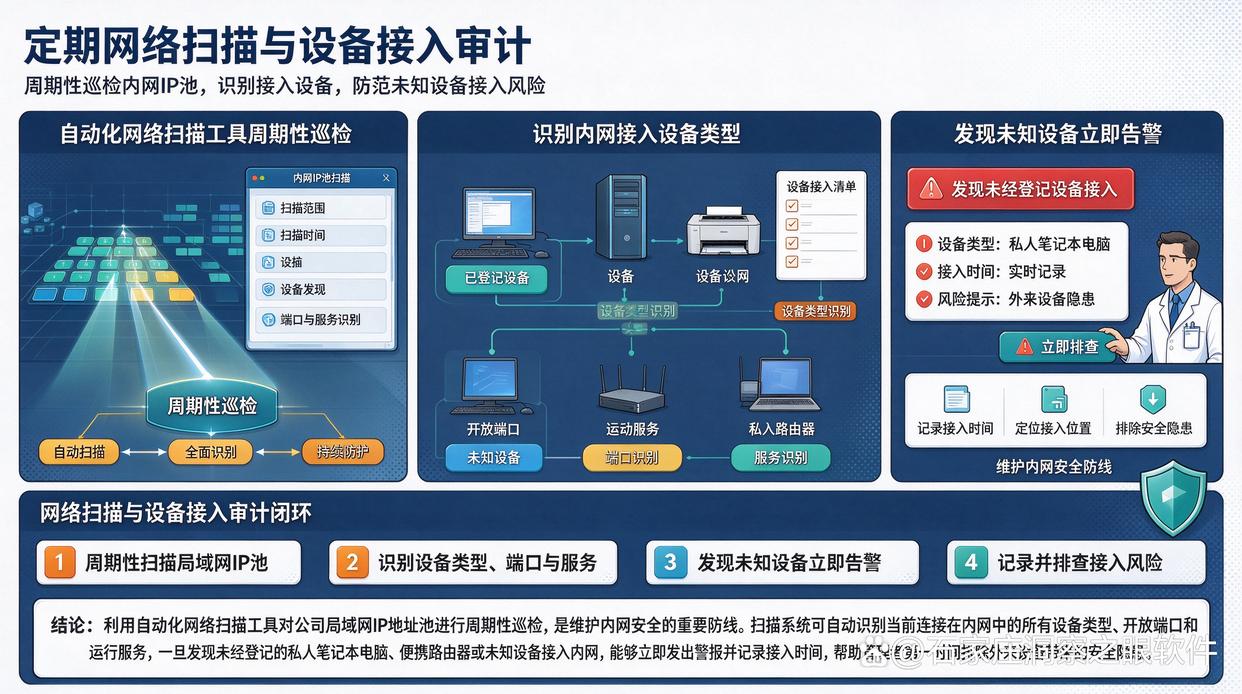
6、定期开展网络扫描与设备接入审计
利用自动化网络扫描工具对公司局域网IP地址池进行周期性巡检,是维护内网安全的防线之一。扫描系统可以自动识别出当前连接在内网中的所有设备类型、开放端口以及运行的服务。一旦发现有未经登记的私人笔记本电脑、便携路由器或未知设备接入内网,能够立刻发出警报并记录接入时间,帮助管理者第一时间排除外来设备带来的安全隐患。

 洞察眼MIT系统


 冀公网安备13019902001038号