文章摘要:很多老板做电脑管控容易走极端,要么完全不管,要么一刀切全部锁死,管控了半天还抓不到风险。今天分享 5 个落地的管控办法,兼顾效率和安全,避开无效管控。办法一:部
很多老板做电脑管控容易走极端,要么完全不管,要么一刀切全部锁死,管控了半天还抓不到风险。
今天分享 5 个落地的管控办法,兼顾效率和安全,避开无效管控。
办法一:部署洞察眼 MIT 系统,一体化终端智能管控
这是一套综合性终端管控方案,屏幕监控、行为审计、防泄密一体,研发、销售、设计院用得比较多。
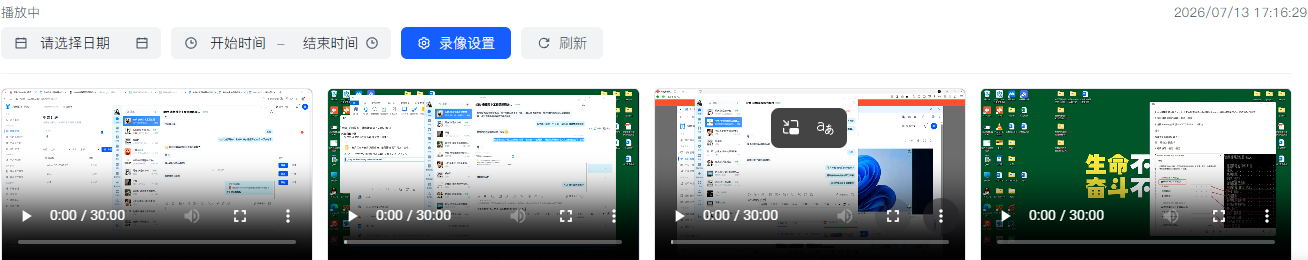
屏幕墙实时巡检:后台同时展示多台工位电脑画面,就像监控大屏。运维不用挨个远程连接,一眼就能看到员工操作,发现私自打开涉密图纸、刷娱乐网站的行为。
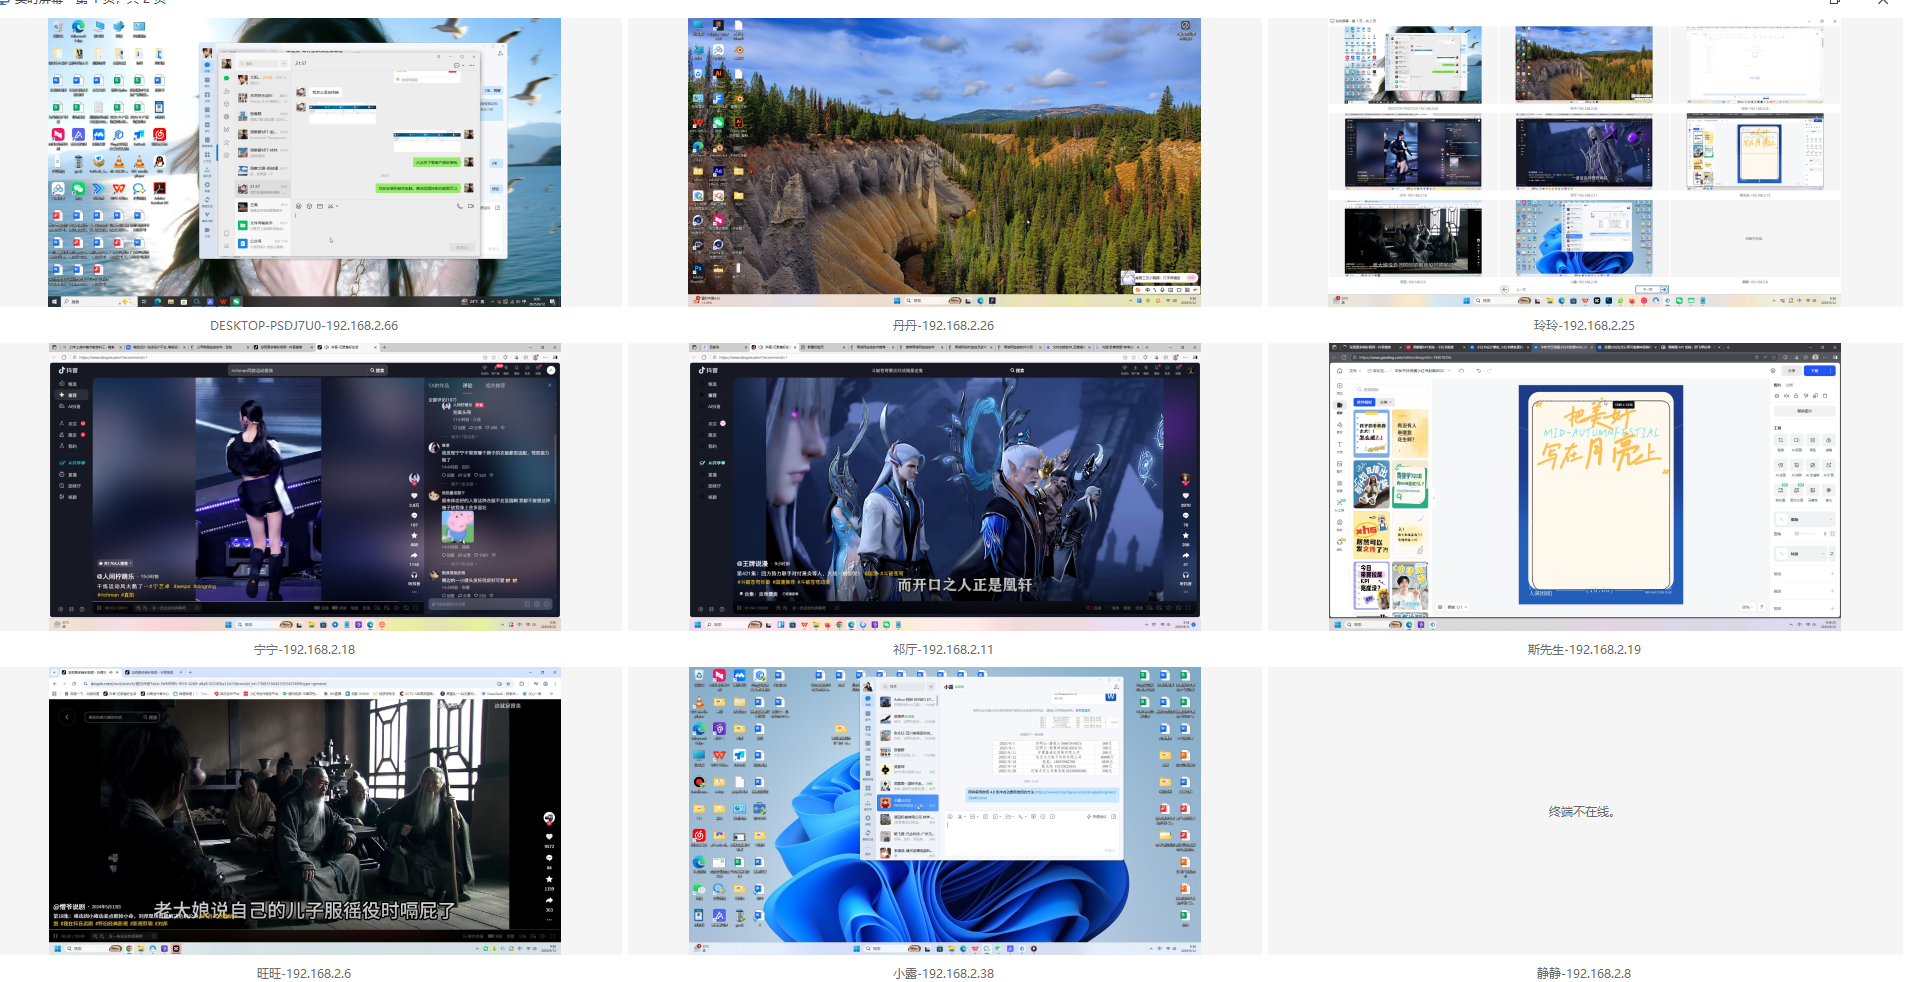
操作录像留存:支持后台静默录屏。举个例子,员工偷偷把客户资料导出外传,管理员当时没在线,事后可以调取录像完整复盘,留存审计证据。
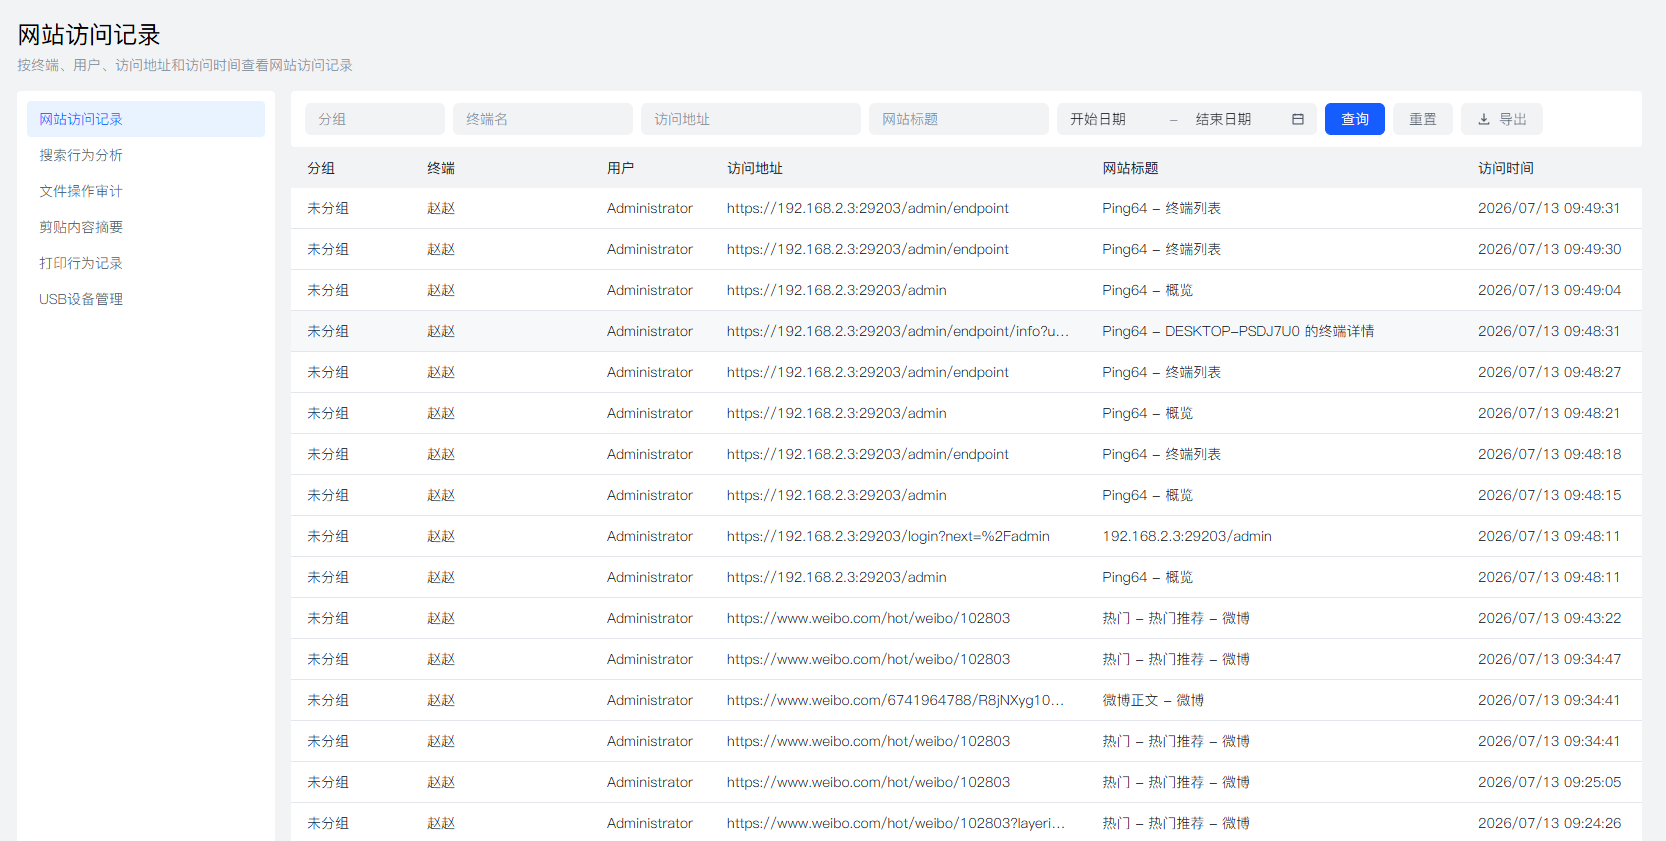
上网与程序封堵:设置网址、软件黑白名单,直接拦截短视频、游戏、购物软件,不同部门可以单独配置策略。
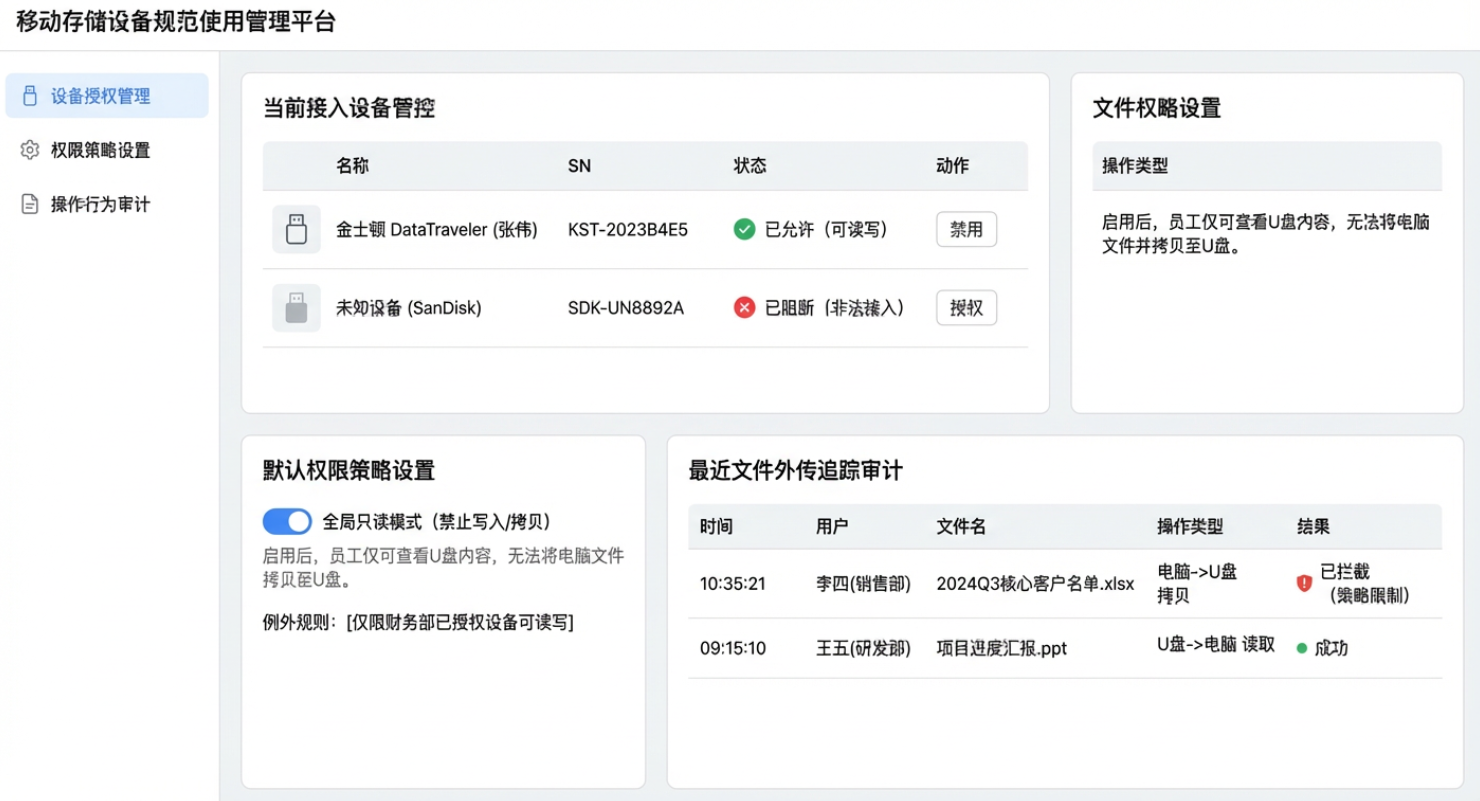
USB 外设精细化管控:U 盘、移动硬盘可以设置只读、授权使用、禁用,防止批量拷贝资料带走。
办法二:网关上网审计管控
在企业网络出口部署上网行为网关,不用在员工电脑装客户端,适合不想改动终端环境的企业。网关可以统计每台电脑的上网流量、网站访问记录,批量屏蔽高危、娱乐网站,还能限制下载大文件,防止占用内网带宽。它只管控网络层面的访问行为,看不到电脑本地操作、文档拷贝和聊天内容。适合做基础网络防护,不能单独用来管控图纸、源码这类核心涉密文件。
办法三:电脑权限标准化管理,收回本地管理员权限
统一收回员工电脑的管理员权限,员工不能私自随便安装软件、修改系统设置、私自破解管控策略。软件统一由 IT 运维批量推送安装,从源头减少恶意软件、盗版工具带来的泄密和病毒风险。同时划分账号权限,普通员工只有基础办公权限,涉密资料单独设置访问权限。这个方法属于基础防护,只能限制软件安装,没法记录屏幕和文件外传行为,一般配合其他方案一起使用。
办法四:服务器集中存储,资料不存本地电脑
把合同、图纸、客户资料全部放到企业内部文件服务器,员工电脑本地不存放核心资料。员工需要使用文件时,从服务器调取,所有文件打开、下载、修改记录都在服务器后台留痕。员工离职之后,直接收回账号权限,拿不走服务器里的资料。短板也很明显,如果员工把文件下载到本地再外传,这套方式就监控不到,适合作为资料管理的基础手段。
办法五:制度规范 + 账号实名制管理
制定终端使用规范,提前公示电脑管控规则,做到每台电脑、每个登录账号对应到人,一人一号,禁止共用账号。明确规定禁止私传公司资料、禁止用私人网盘存放涉密文件,写明违规带来的责任。这个方式偏向合规兜底,用来规避管控带来的纠纷。但它没有实时拦截能力,只能事后追责,单独使用管控力度弱,需要搭配技术管控一起落地。

 洞察眼MIT系统


 冀公网安备13019902001038号