文章摘要:前阵子公司内网出了件糟心事,一份项目方案莫名其妙外传了,翻遍聊天记录、查文件,半天都查不出来是哪台电脑操作的。几十台电脑在一个局域网里,就像一屋子人关在一间房干

前阵子公司内网出了件糟心事,一份项目方案莫名其妙外传了,翻遍聊天记录、查文件,半天都查不出来是哪台电脑操作的。几十台电脑在一个局域网里,就像一屋子人关在一间房干活,谁在电脑上干了啥,没有办法一目了然,出了事全靠猜,网管头都大了。
很多做企业运维、负责内网安全的朋友,估计都踩过这个坑。局域网里面的电脑,如果不做好监管,泄密、乱装软件、偷偷下载东西占满带宽这些问题,真的防不胜防。今天就给大家整理 6 个局域网电脑监控的办法,从免费原生方案到专业工具都有,按需挑选。
方法一:洞察眼 MIT 系统(综合管控首选)
它就相当于内网里一个全能保安,不是只盯着屏幕看一眼,屏幕、文件、U 盘、上网行为一把抓,适合大多数中小企业。
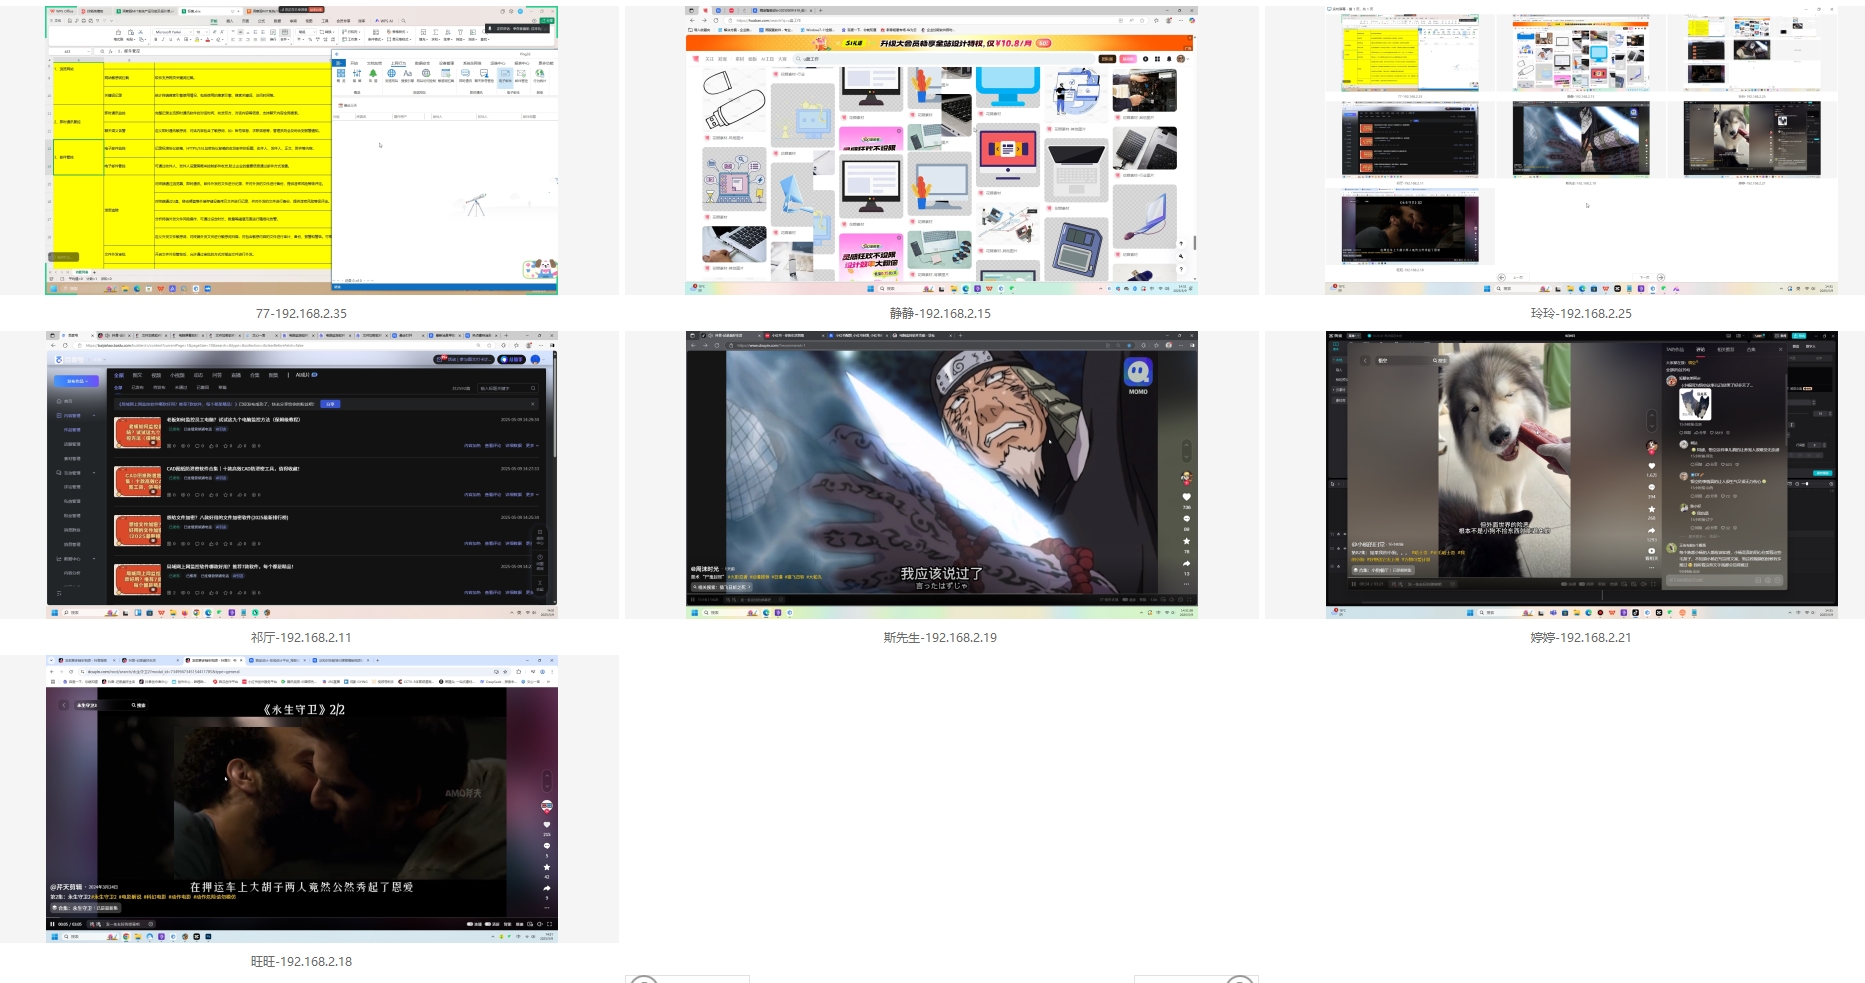
屏幕墙多机实时预览 情景:你坐在管理端电脑,后台同时铺开所有内网电脑的屏幕缩略图,和监控室大屏一模一样。日常巡检扫一眼,想看哪台电脑的详细画面,直接点开放大,不用一台一台远程连接折腾。
屏幕快照 + 录像回溯 情景:财务、设计这类重点岗位,可以开启定时抓拍或者录像。哪天图纸改动混乱、文件莫名外传,直接调出对应时间段录像回放,一步一步还原当时的操作,不用大家互相扯皮。
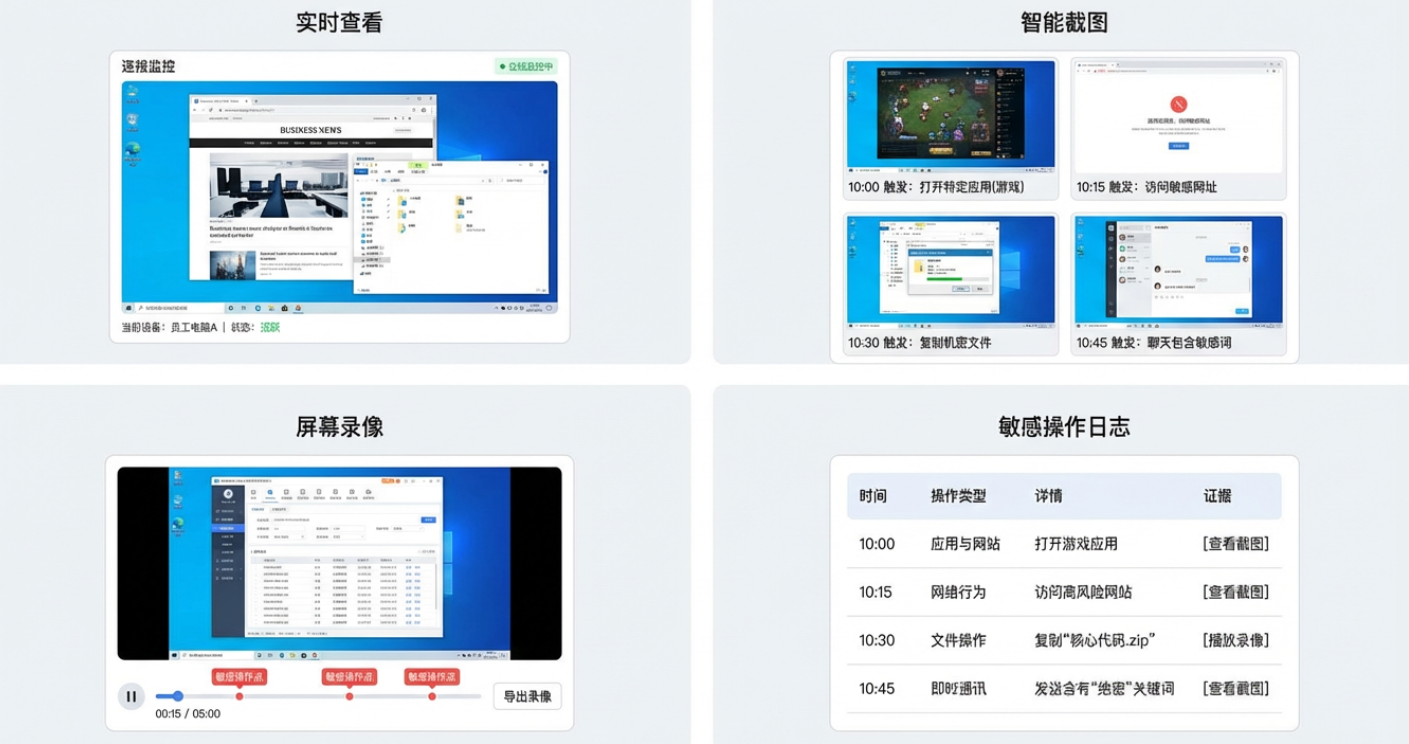
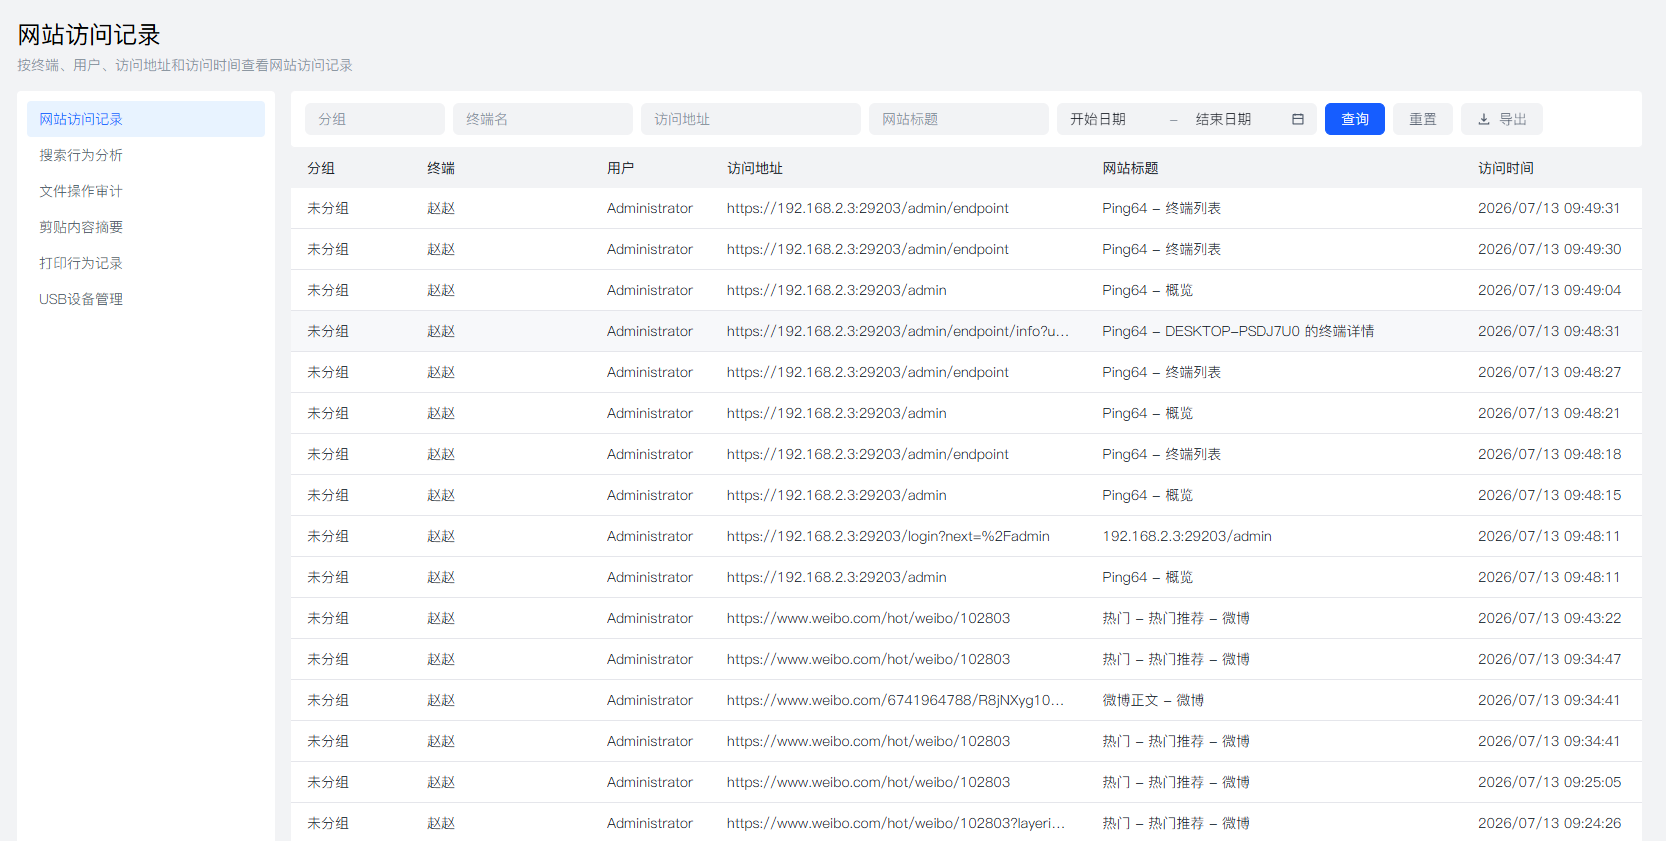
内网操作全程留痕 情景:电脑登录、文件拷贝、U 盘插拔、网页访问、软件安装,全部记下来台账。几点几分、哪台设备、哪个账号干的,日志清清楚楚,审计溯源非常省心。
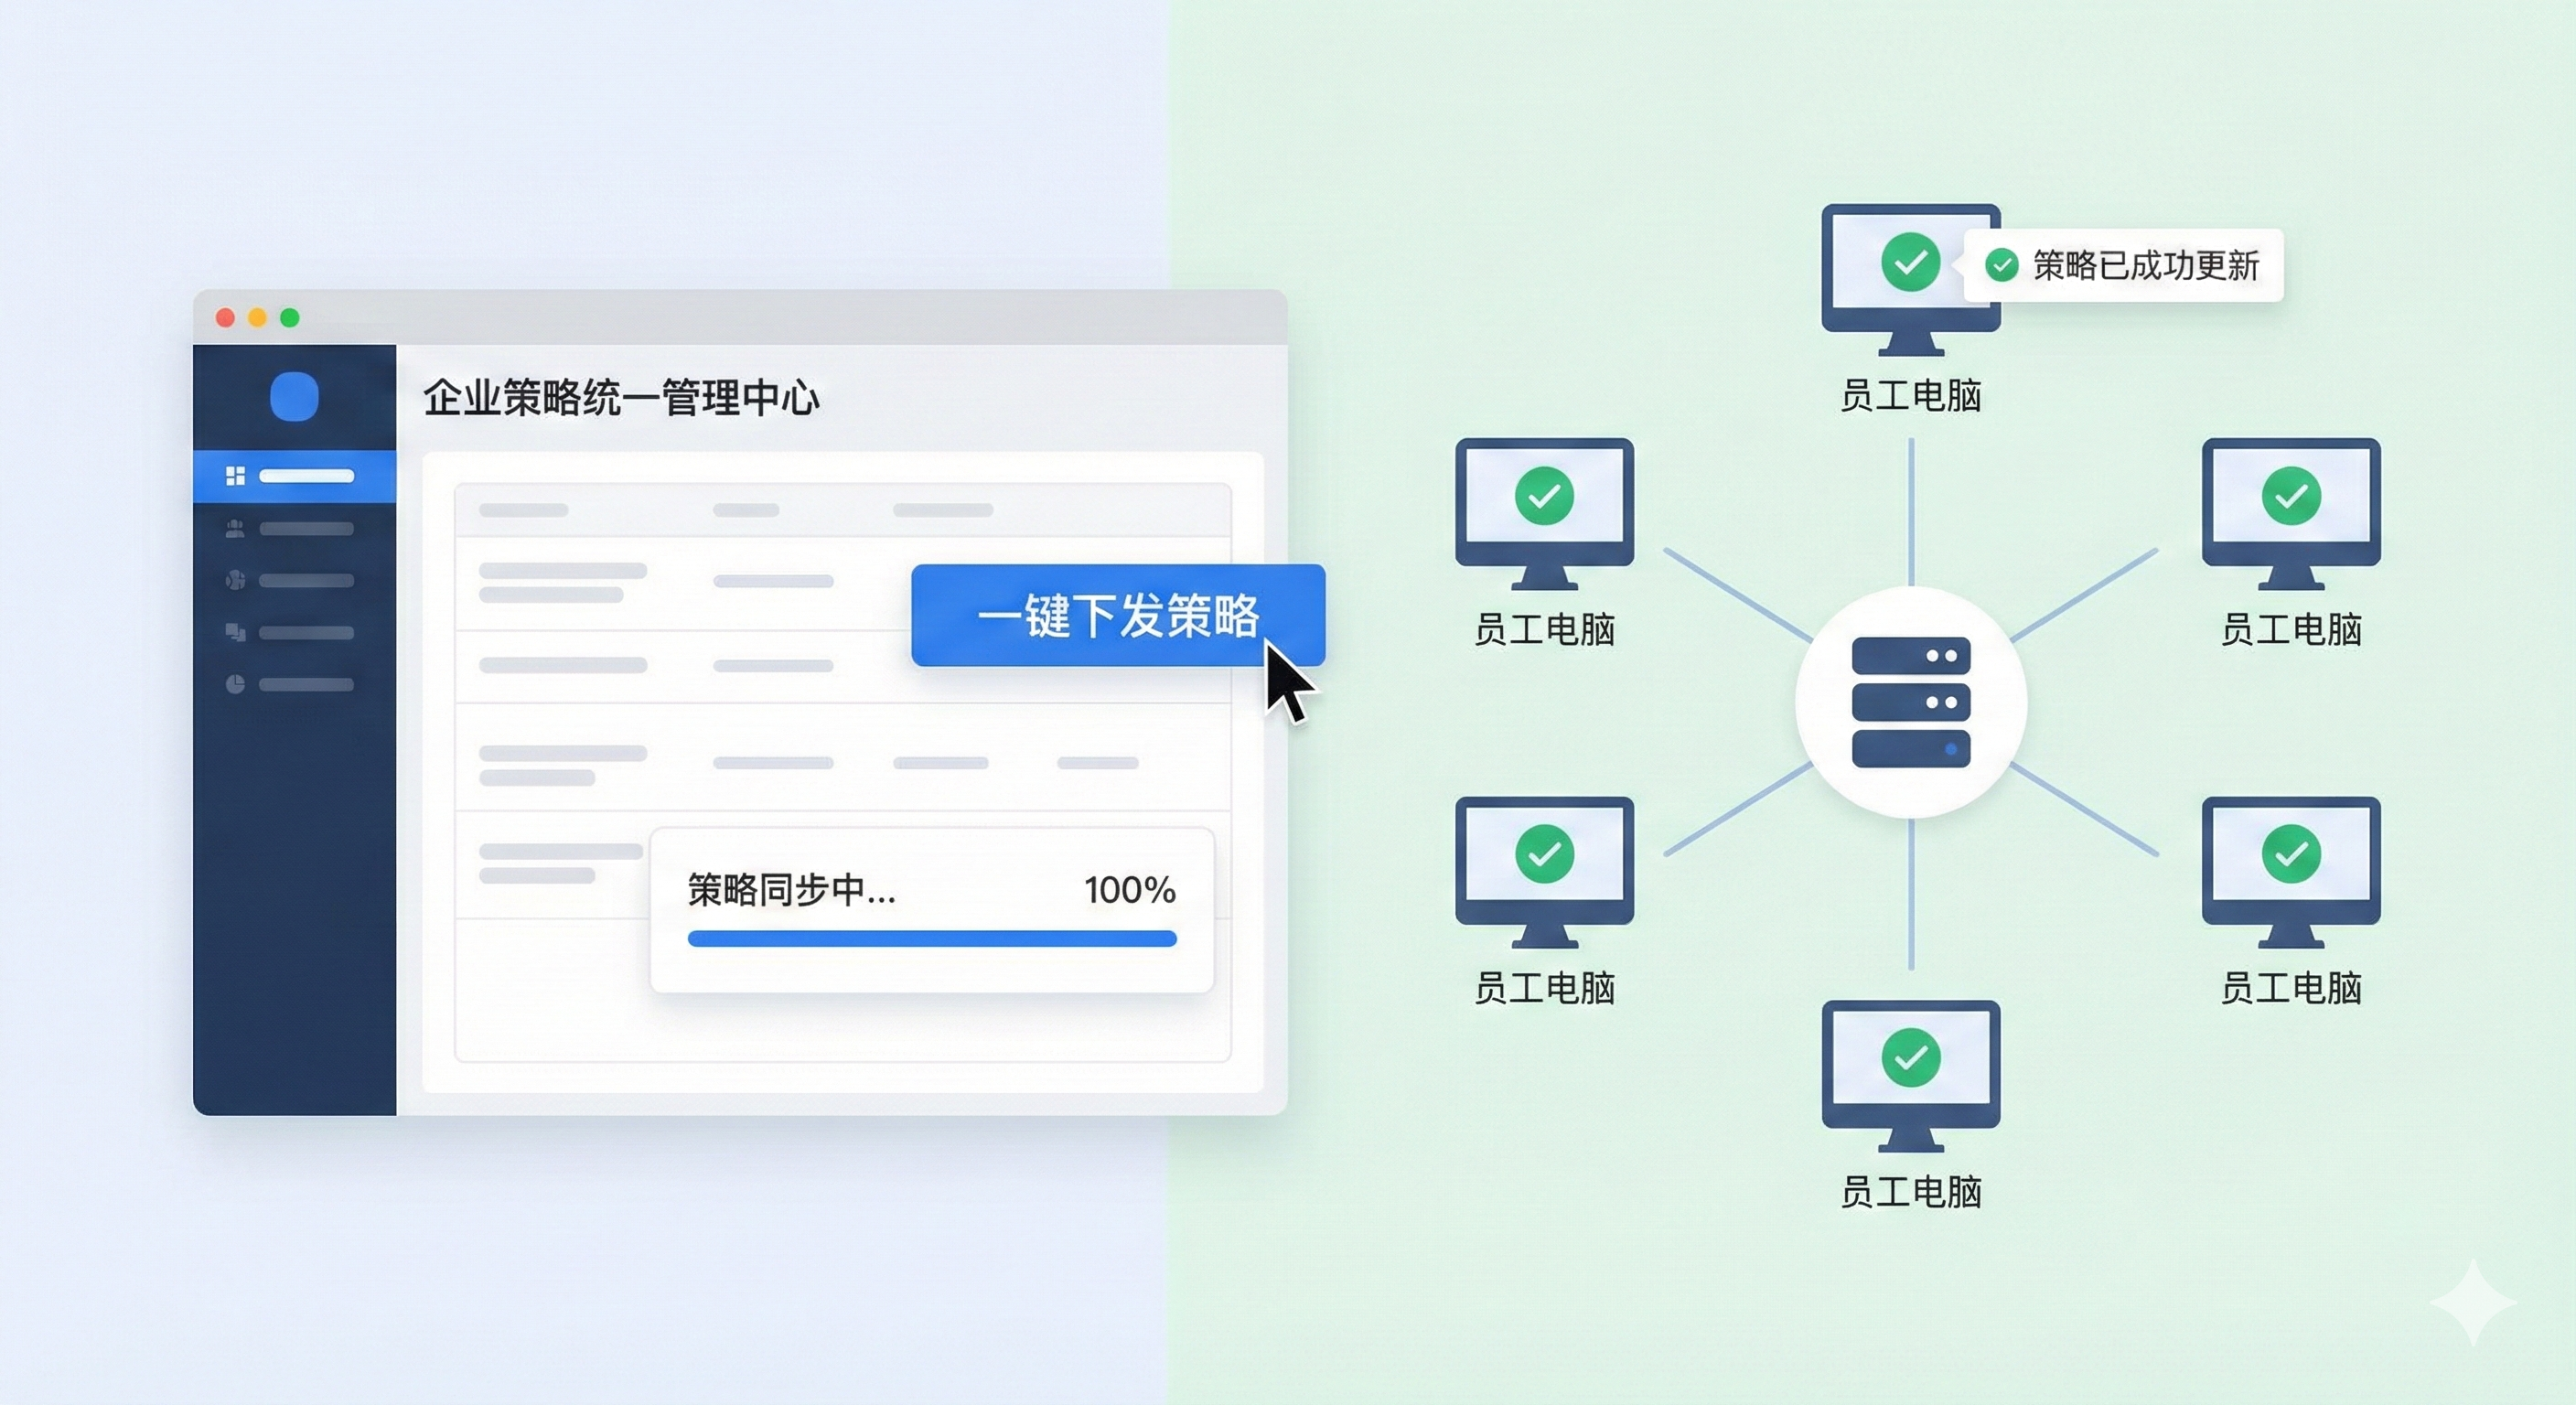
内网策略统一下发 情景:管理员后台统一设置黑白名单、U 盘权限、网站拦截规则,一键推送到内网所有电脑,不用跑到每个工位单独设置,几十上百台终端管理起来很省事。
方法二:企业路由上网行为管理
属于零额外成本的方案,企业级路由器自带这个功能,不用装客户端。可以看到内网每台电脑的上网记录、流量占用,还能屏蔽游戏、短视频网站。短板是只能管上网,看不到桌面屏幕,也记录不到本地文件操作,适合只需要管控上网的小团队。
方法三:Windows 域控 + 组策略
适合已经搭建域环境的公司,系统自带,不用额外花钱。能统一管控电脑登录权限、软件安装权限,记录账号登录日志。缺点是上手门槛高,配置麻烦,没有实时屏幕查看功能,更偏向权限管控,不适合快速查看员工桌面操作。
方法四:交换机端口镜像抓包
靠交换机镜像端口抓取内网流量,搭配抓包工具分析数据往来。适合专门排查网络故障、分析流量,技术门槛很高,需要懂网络的运维人员操作,普通网管很难上手,没法看屏幕画面,一般用来排障而不是日常监管。
方法五:远程桌面集中管理工具
批量连接内网电脑远程桌面,手动查看屏幕、远程协助。好处是临时排查故障很方便,但是没法自动录像留痕,不能自动告警,适合 IT 日常远程修电脑,长期做行为审计不太合适。
方法六:轻量化内网审计工具
轻量小工具,部署简单,主打终端登录和文件操作记录,价格便宜。功能比较单薄,屏幕墙、批量策略下发能力弱,终端一多就容易卡顿,适合十几台电脑以内的小工作室做简单审计。

 洞察眼MIT系统


 冀公网安备13019902001038号