
文章摘要:不少企业都踩过这个坑:员工离职带走图纸、私下把方案发给同行,等发现的时候损失已经很难挽回。光靠口头签保密协议,就像只用一根细绳锁大门,风险一直悬着。今天整理 5
不少企业都踩过这个坑:员工离职带走图纸、私下把方案发给同行,等发现的时候损失已经很难挽回。光靠口头签保密协议,就像只用一根细绳锁大门,风险一直悬着。今天整理 5 种能直接落地的防泄密办法,老板和 IT 可以参考。
Q:只签保密协议,不用软件可以防泄密吗?
A:可以起到约束作用,但只能事后追责,没办法实时拦截文件外传,很难提前阻止泄密,建议制度 + 技术搭配使用。
方法一:部署洞察眼 MIT 系统(一体化终端防泄密,综合效果好)
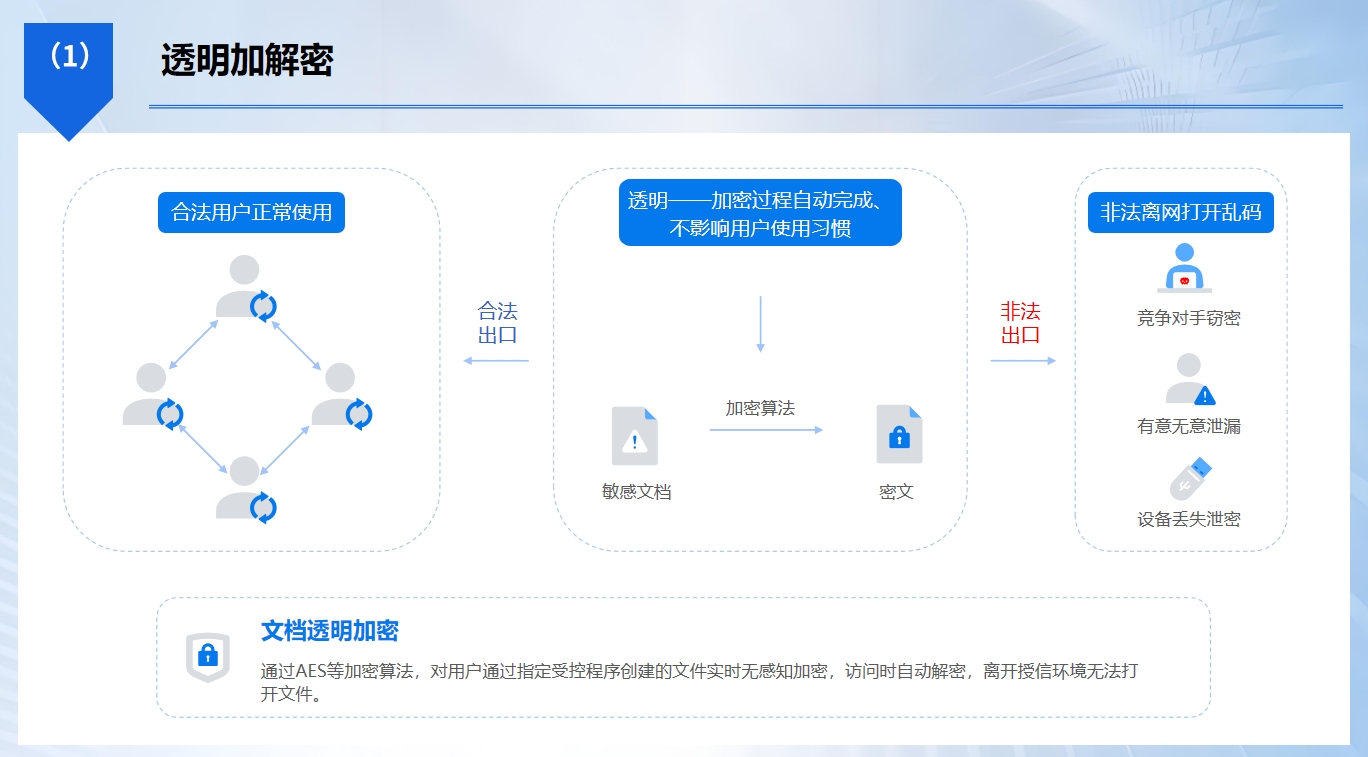
文件透明加密:图纸、文档保存自动加密,员工在公司电脑正常编辑,文件拷出去就打不开,相当于给资料配了专属钥匙。
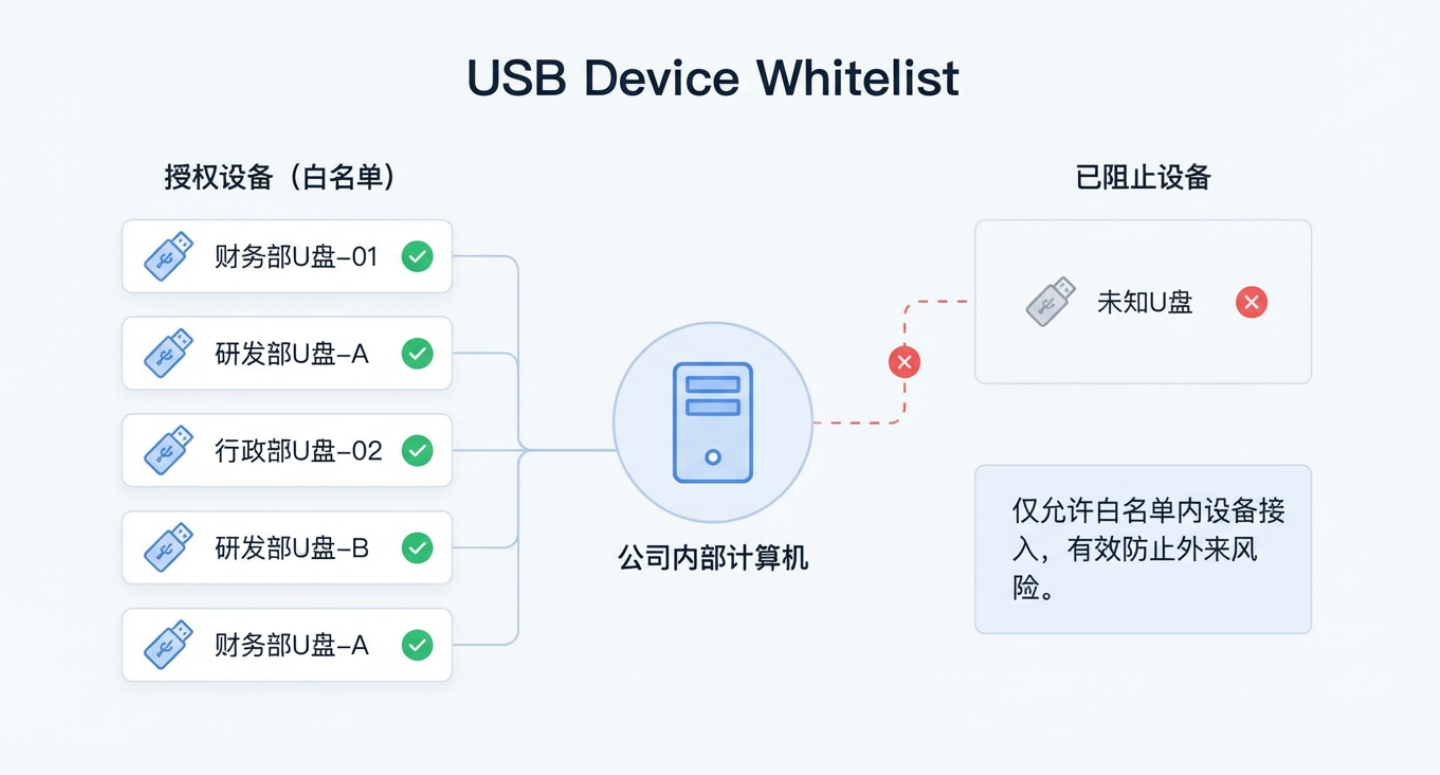
USB 外设管控:U 盘可以禁用、只读、设置白名单,外来 U 盘直接拦截,避免有人把资料偷偷拷贝带走。
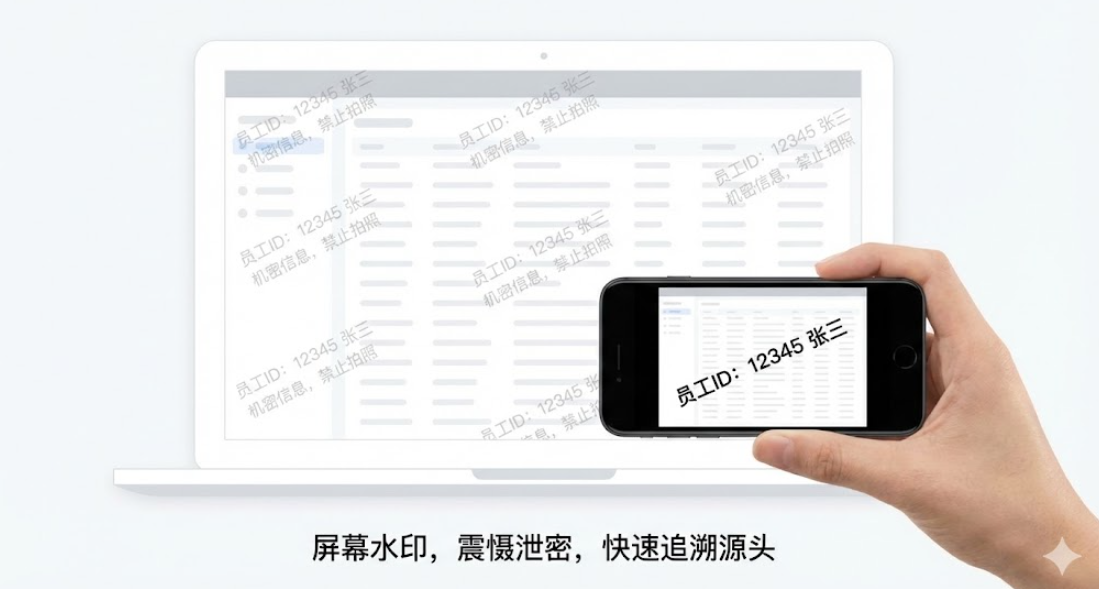
屏幕水印 + 截屏管控:开启动态水印,带上员工信息,就算截图外传,也能快速溯源找到责任人;还可以限制截屏工具。
全操作日志留存:文件复制、打印、删除、发送全部留痕,一旦出现泄密事件,方便回溯查清楚操作记录。
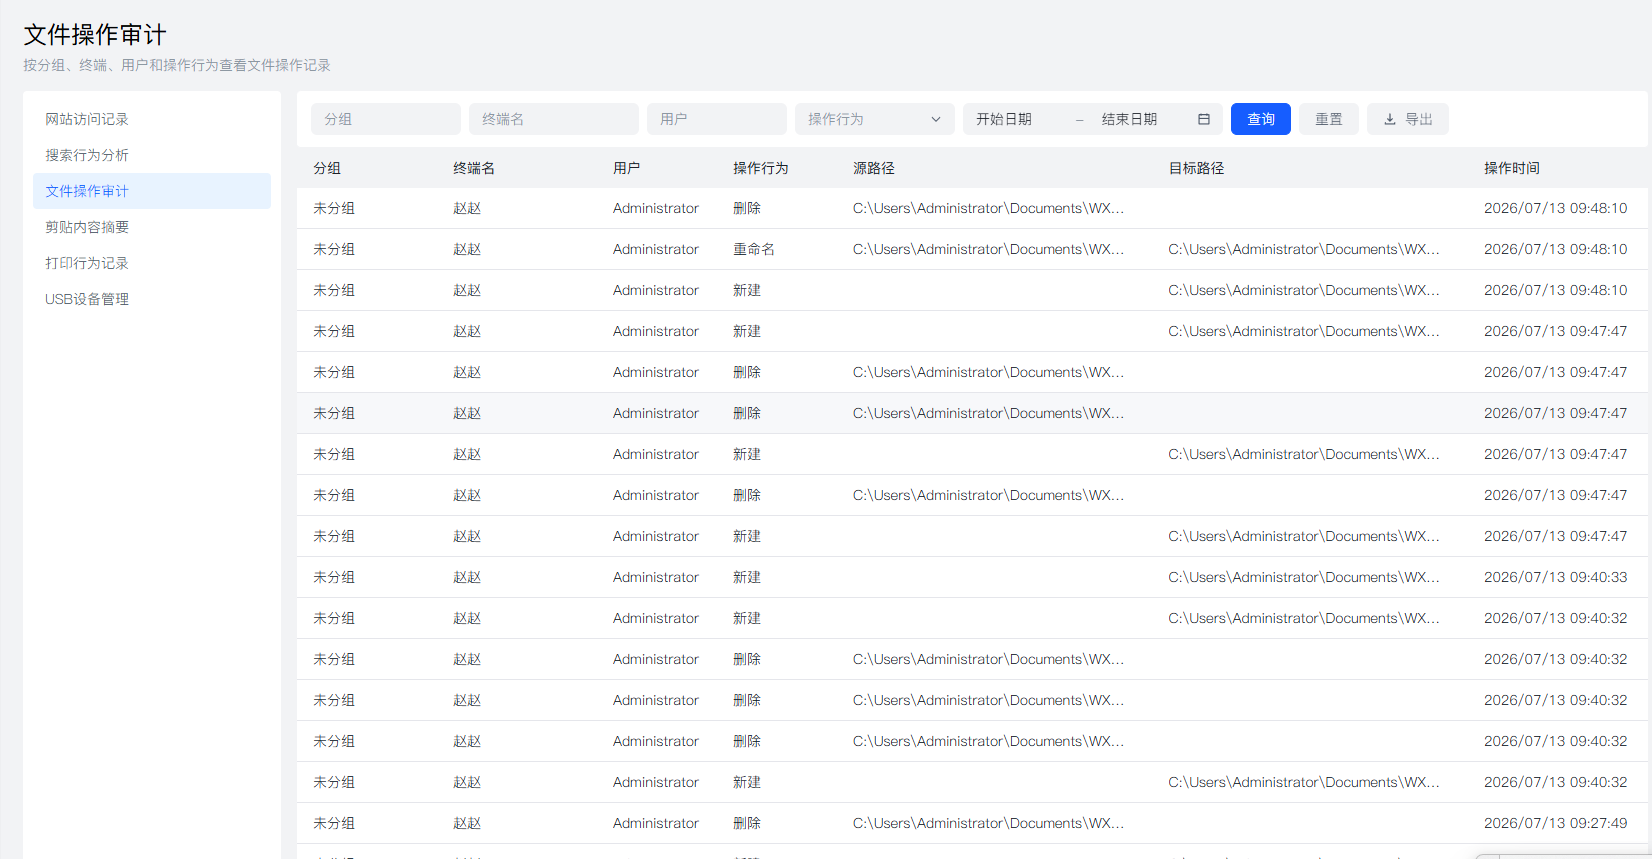
方法二:完善保密制度 + 签订保密协议
属于基础防线,把保密要求白纸黑字写清楚,明确哪些资料不能外传、违规之后的责任。入职、离职都签署保密与竞业协议。缺点是偏向事后追责,没法实时阻止泄密,一般搭配技术手段一起用,单独用防护力度弱。
方法三:文件服务器集中权限管理
所有核心资料统一放在企业服务器,按岗位分配权限,新人只能看、不能下载复制。文件统一备份,方便找回。短板是管不住员工截屏、拍照外传,单独使用防护有漏洞。
方法四:办公网络隔离划分
把内网分成办公区、涉密区,涉密区域电脑不能上外网,两个区域互相隔离,从网络层面切断外传通道。适合研发、设计院,但是成本偏高,对网络改造有要求,日常跨区域办公不太方便。
方法五:员工安全培训,定期宣导
定期给员工讲泄密案例,让大家清楚哪些行为属于违规泄密,提升保密意识。属于软防护,只能降低主观泄密意愿,拦不住有心偷偷拷贝、外传资料的人,适合作为辅助手段。
你们公司现在是靠制度保密,还是已经上了防泄密软件?
觉得哪种防泄密方式最管用?欢迎评论区聊聊!


 洞察眼MIT系统


 冀公网安备13019902001038号

