
文章摘要:公司内网成了数据泄露的重灾区:员工随手一个U盘拷贝、一封私人邮箱转发,核心图纸和客户名单就流出去了,事后追责连证据都找不到。内网监控不难做,关键是选对方法、抓准
公司内网成了数据泄露的重灾区:员工随手一个U盘拷贝、一封私人邮箱转发,核心图纸和客户名单就流出去了,事后追责连证据都找不到。内网监控不难做,关键是选对方法、抓准重点。下面这6个技巧,从制度到工具都讲清楚,中小企业照着做也能快速落地。
一、用专业内网监控软件做全局管控,重点抓终端行为
这是6个技巧里最核心的一条。内网监控光靠人盯是不现实的,几十上百台电脑的屏幕、文件、上网行为,必须靠系统自动记录和分析。
以洞察眼MIT系统为例,它的功能覆盖了内网监控的大部分痛点,比如:
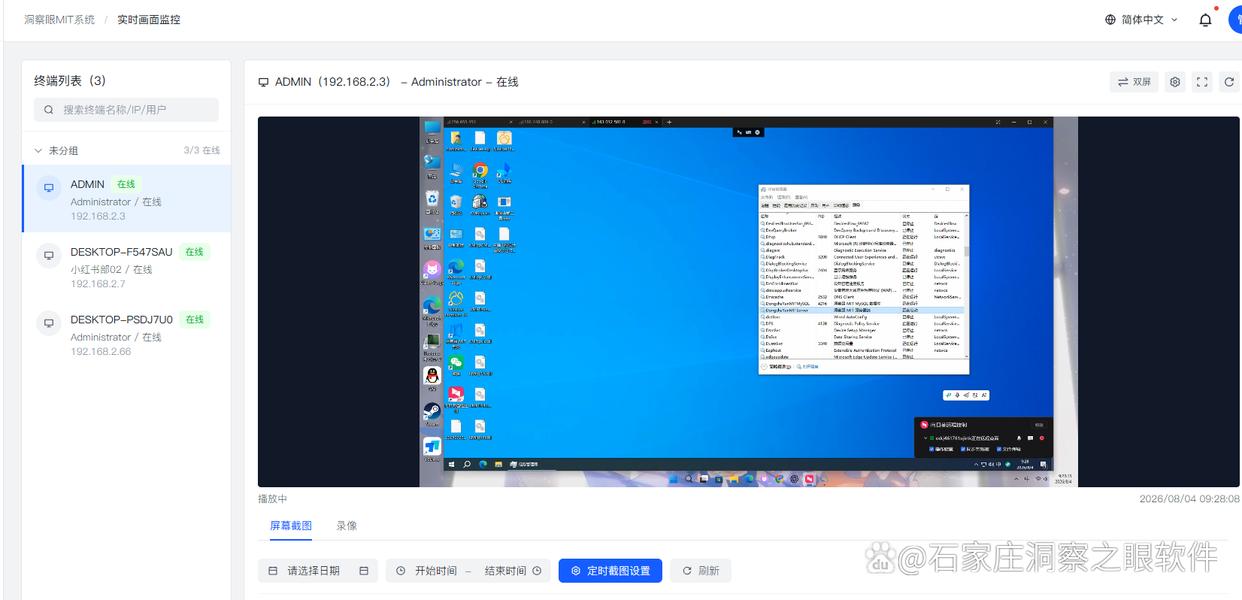
屏幕实时监控:支持多屏轮巡和屏幕快照,员工电脑上正在做什么一目了然,远程也能查看;
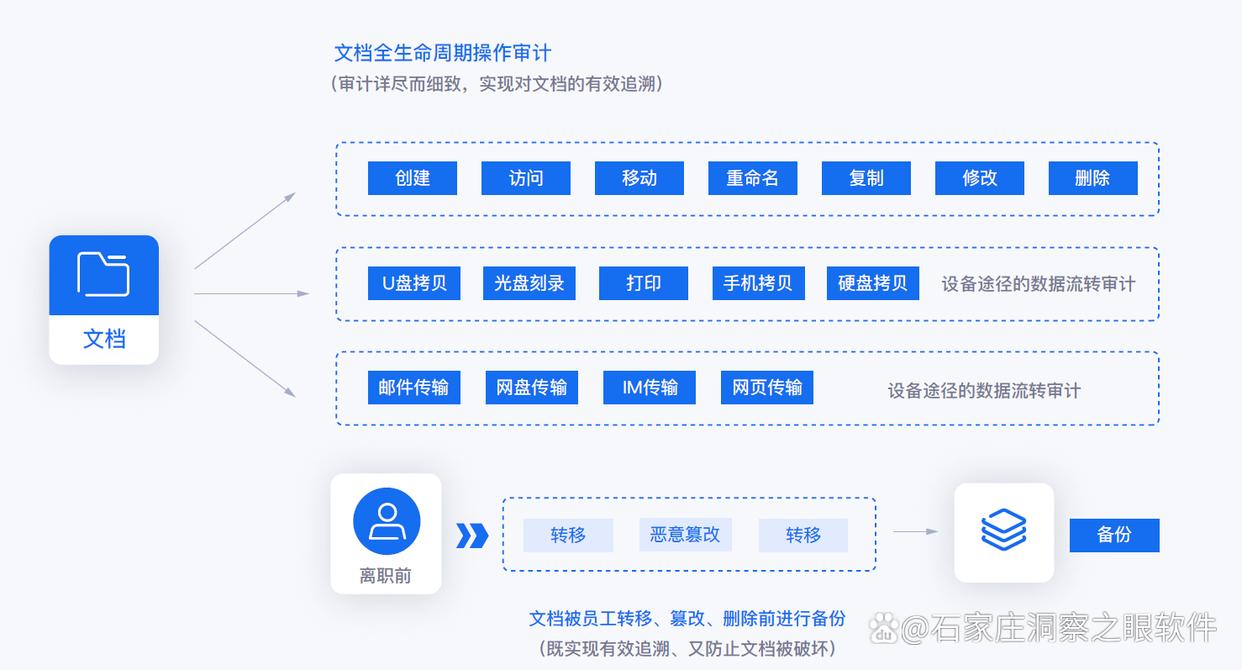
文件操作审计:文件的创建、修改、复制、删除、外发全程留痕,谁在什么时间动过哪份文档都有记录,泄密时可快速溯源;
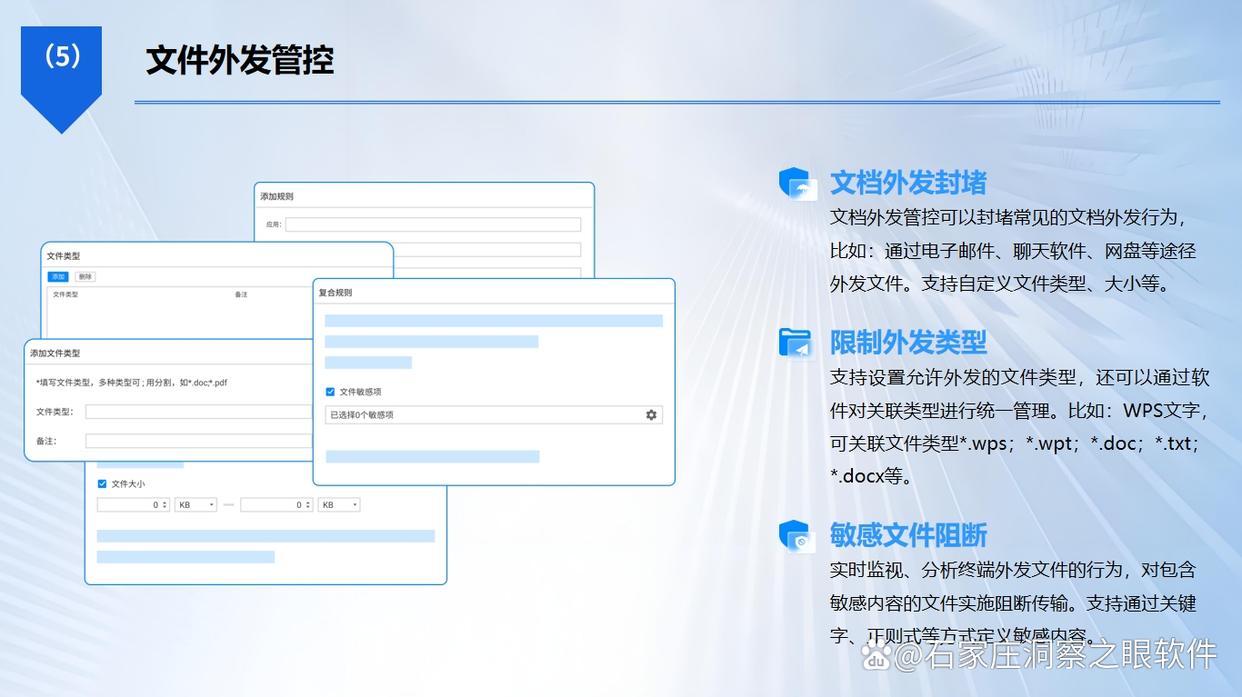
外发管控:U盘拷贝、网盘上传、邮件附件、聊天工具传文件等外发通道可按需禁止或审批放行,从源头堵住泄露口子;
上网行为管理:网页浏览、即时通讯、游戏视频等应用可分类管控,工作时间刷剧炒股能自动发现和限制。
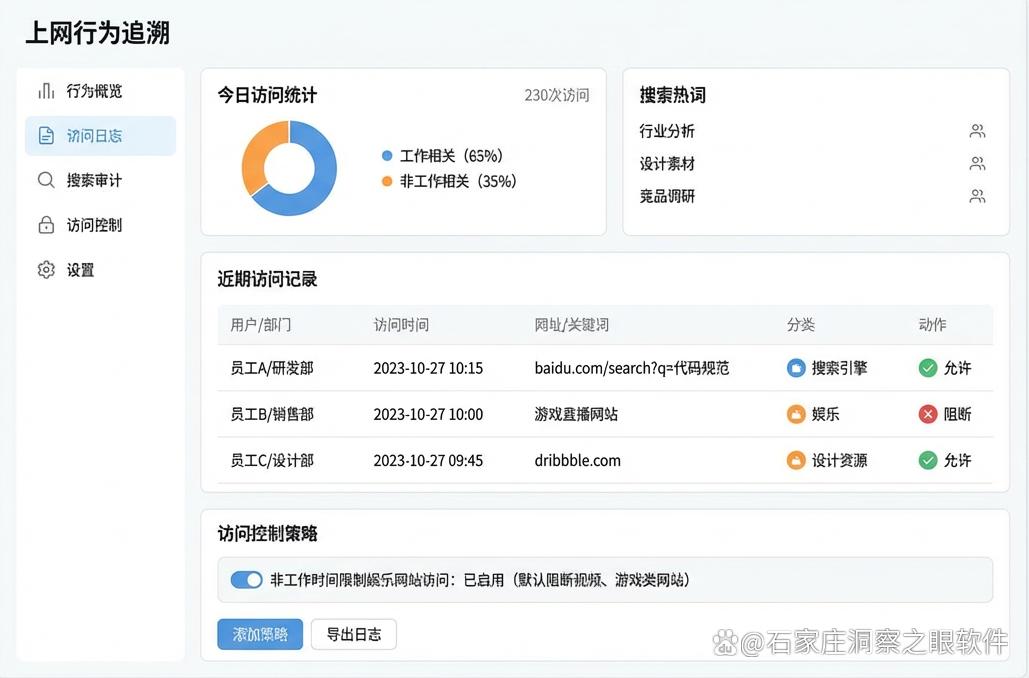
这类工具的好处是部署后基本不用操心,风险行为系统自动预警,管理者每天看报表就能掌握内网动态。
二、先划密级再监控,核心数据重点看
内网监控不是对所有数据平均用力。建议把公司数据分成三档:核心机密(图纸、报价、客户资料)、内部资料(日常文档、报表)、公开信息。核心机密所在的服务器、共享目录和涉及的员工电脑,监控策略要最严格,外发一律走审批;普通办公电脑做好基础审计即可。分级管理既降低误报,也避免引起全员反感。
三、把网络设备管起来,交换机路由器别裸奔
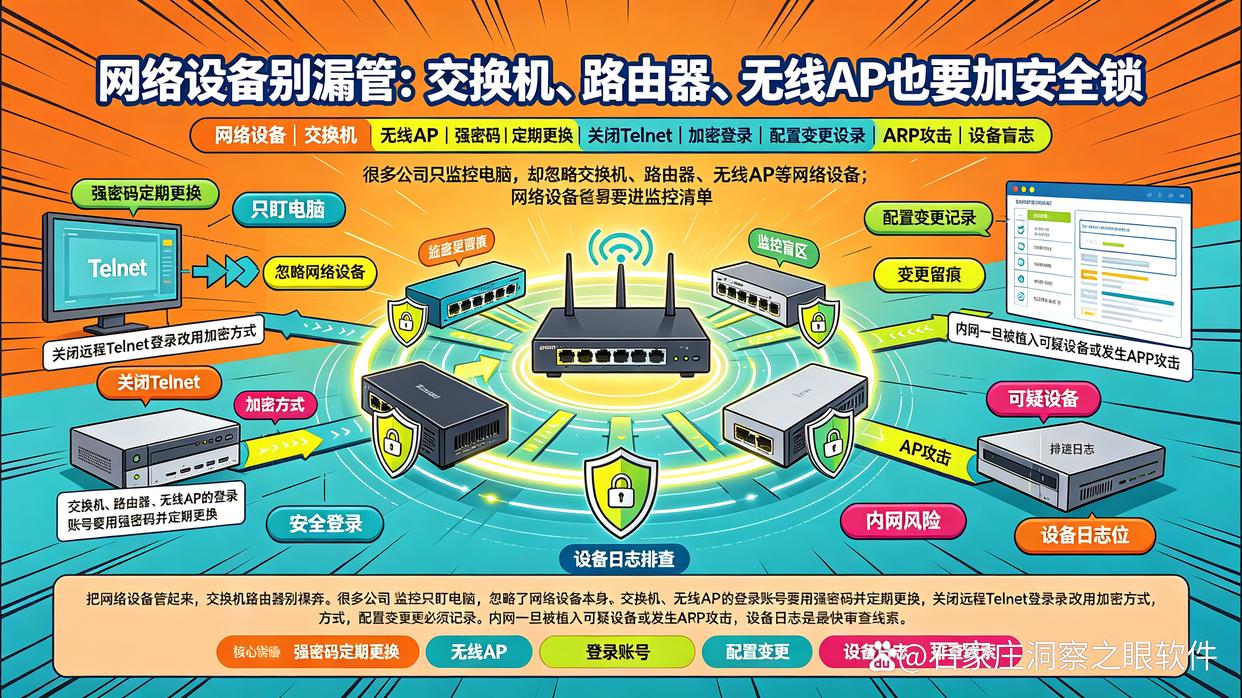
很多公司的监控只盯电脑,忽略了网络设备本身。交换机、路由器、无线AP的登录账号要用强密码并定期更换,关闭远程Telnet登录改用加密方式,配置变更要有记录。内网一旦被植入可疑设备或发生ARP攻击,设备日志是最快的排查线索。
四、管住外接设备和打印通道
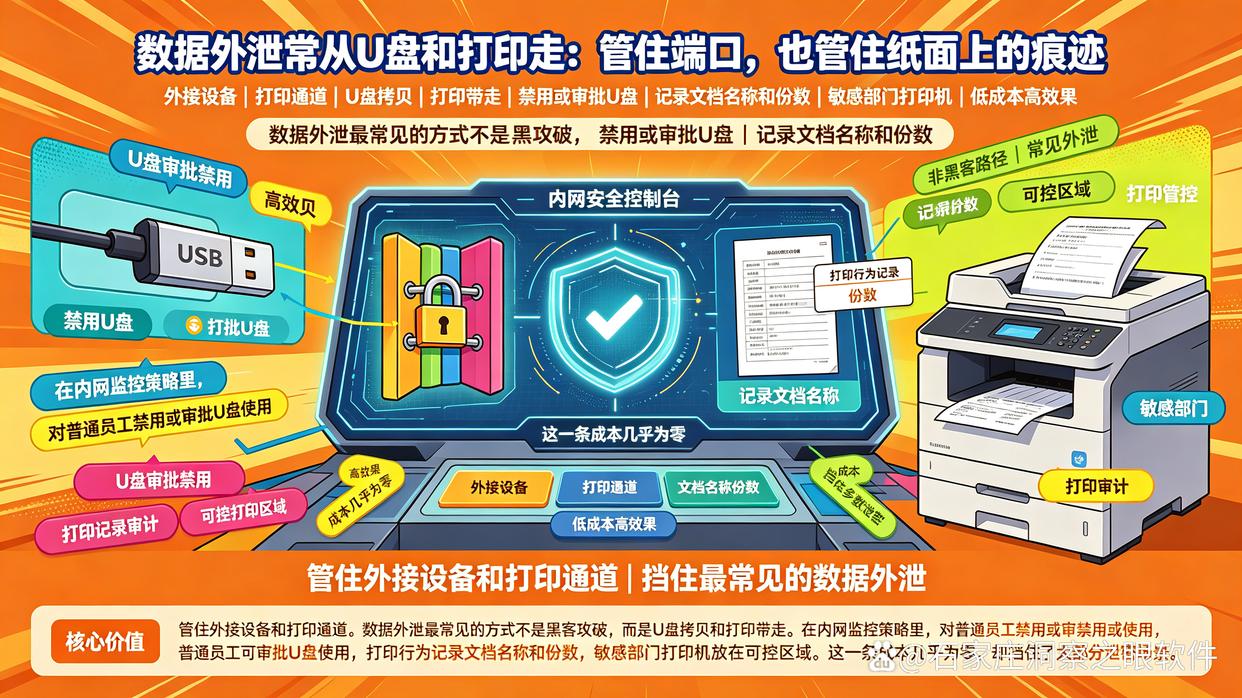
数据外泄最常见的方式不是黑客攻破,而是U盘拷贝和打印带走。在内网监控策略里,对普通员工禁用或审批U盘使用,打印行为记录文档名称和份数,敏感部门打印机放在可控区域。这一条成本几乎为零,却挡住了大部分泄密场景。
五、定期做内网漏洞扫描和账号清理
监控不只是防员工,也要防外部入侵。建议每月做一次内网资产扫描,及时发现私接设备、弱口令账号和长期不用的僵尸账号。员工离职当天必须禁用其所有系统账号,回收权限,这一步很多公司漏掉,成为内网安全的最大隐患。
六、制度先行,让员工知道“被监控”是明规则
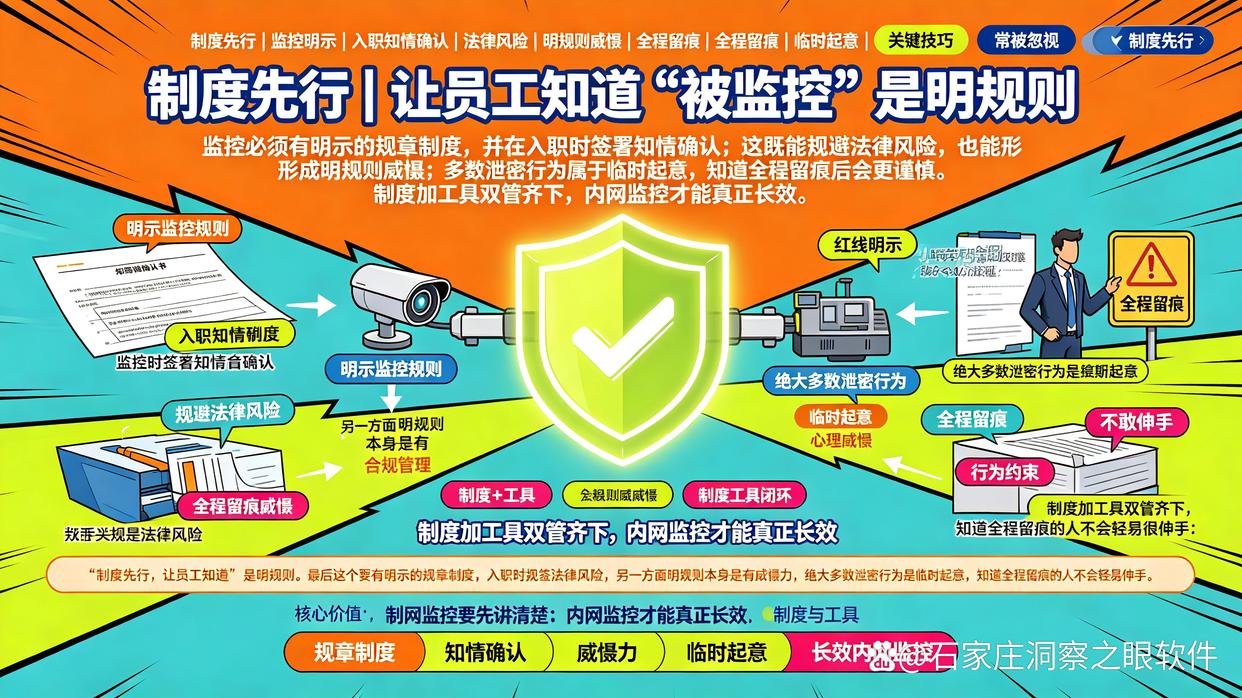
最后这个技巧常被忽视但很关键:监控要有明示的规章制度,入职时签知情确认。一方面规避法律风险,另一方面明规则本身就有威慑力,绝大多数泄密行为是临时起意,知道全程留痕的人不会轻易伸手。制度加工具双管齐下,内网监控才能真正长效。
FAQ板块
内网监控员工电脑合法吗?怎么办才合规?
合法。企业对自己配发的办公电脑和办公网络进行管理监控是正当行为,但前提是履行告知义务:在员工手册或规章制度中明示监控范围,并让员工签字确认。只监控办公设备和上班时间的行为,不触碰员工私人生活,就不存在法律问题。
内网数据被员工私自拷贝有什么办法防止?
有办法。一是部署终端监控软件对外发通道统一管控,U盘、网盘、邮件附件按需禁止或审批;二是对核心文件做加密,即使被拷走打开也是乱码;三是保留完整操作审计记录,事后可追责。三招配合使用,基本能堵住私自拷贝的口子。
中小企业做内网监控选什么工具靠谱吗?
靠谱且没必要花大钱。中小企业选型看三点:一是功能是否覆盖屏幕监控、文件审计、外发管控这些核心需求;二是部署是否简单,最好客户端一键安装、集中管理;三是售后响应是否及时。像洞察眼MIT这类支持按需配置、集中报表管理的系统,几十台规模的中小企业用起来性价比就很高。
总结
内网监控的核心思路是“制度打底、分级管控、工具落地”,先用专业系统把终端行为和外发通道管住,再配合密级划分、设备加固和定期巡检,内网安全就不靠运气了。选型时别只看功能数量,重点看审计是否完整、管控是否灵活,像洞察眼MIT这类覆盖屏幕、文件、外发全链路的系统,中小团队上手快,值得优先试用。


 洞察眼MIT系统


 冀公网安备13019902001038号

