
文章摘要:上周有个做机械设计的朋友找我诉苦:公司一套新图纸还没发布,同行就已经拿到了几乎一样的方案。查监控、翻日志,什么线索都没有——因为他们内网压根没做管控,谁拷了文件
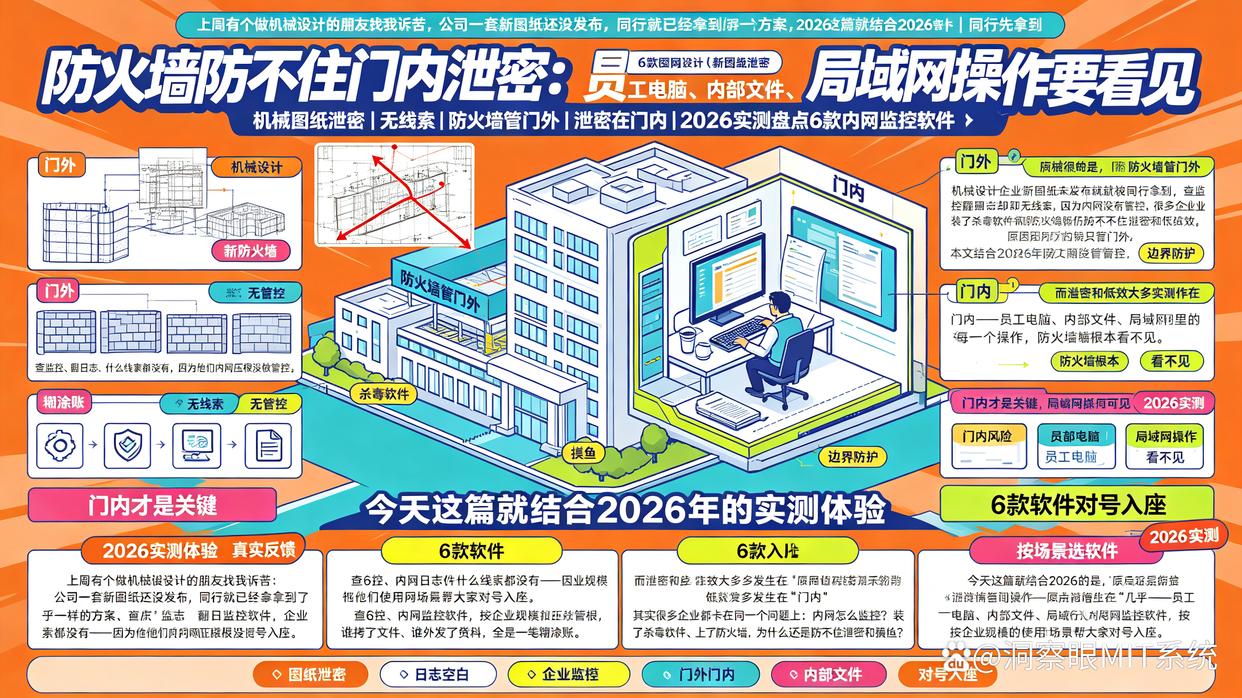
上周有个做机械设计的朋友找我诉苦:公司一套新图纸还没发布,同行就已经拿到了几乎一样的方案。查监控、翻日志,什么线索都没有——因为他们内网压根没做管控,谁拷了文件、谁外发了资料,全是一笔糊涂账。
其实很多企业都卡在同一个问题上:内网怎么监控?装了杀毒软件、上了防火墙,为什么还是防不住泄密和摸鱼?原因很简单,防火墙管的是"门外",而泄密和低效大多发生在"门内"——员工电脑、内部文件、局域网里的每一个操作,防火墙根本看不见。
今天这篇就结合 2026 年的实测体验,盘点 6 款内网监控软件,按企业规模和使用场景帮大家对号入座。
一、先搞清楚:内网监控到底监控什么?
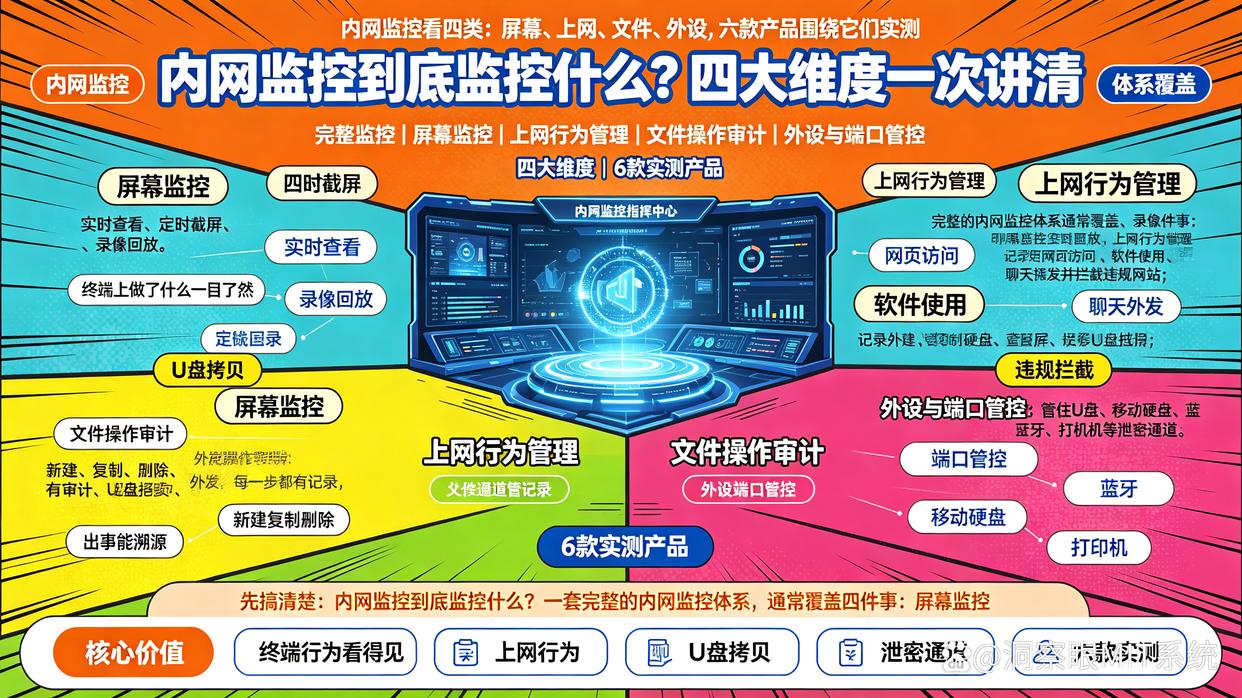
一套完整的内网监控体系,通常覆盖四件事:
屏幕监控:实时查看、定时截屏、录像回放,终端上做了什么一目了然;
上网行为管理:网页访问、软件使用、聊天外发全部留痕,违规网站直接拦截;
文件操作审计:新建、复制、删除、U 盘拷贝、外发,每一步都有记录,出事能溯源;
外设与端口管控:管住 U 盘、移动硬盘、蓝牙、打印机这些泄密通道。
围绕这四个维度,我们来看这 6 款实测产品。
二、2026 实测 6 款内网监控软件
1、洞察眼 MIT 系统——内网管控全能型选手
实测下来,这是功能覆盖最完整的一款,屏幕、行为、文件、外设四条线一把抓,部署也不需要改造网关,装上客户端、配好策略就能跑,设计院、软件公司、制造业用得尤其多。
实测亮点:
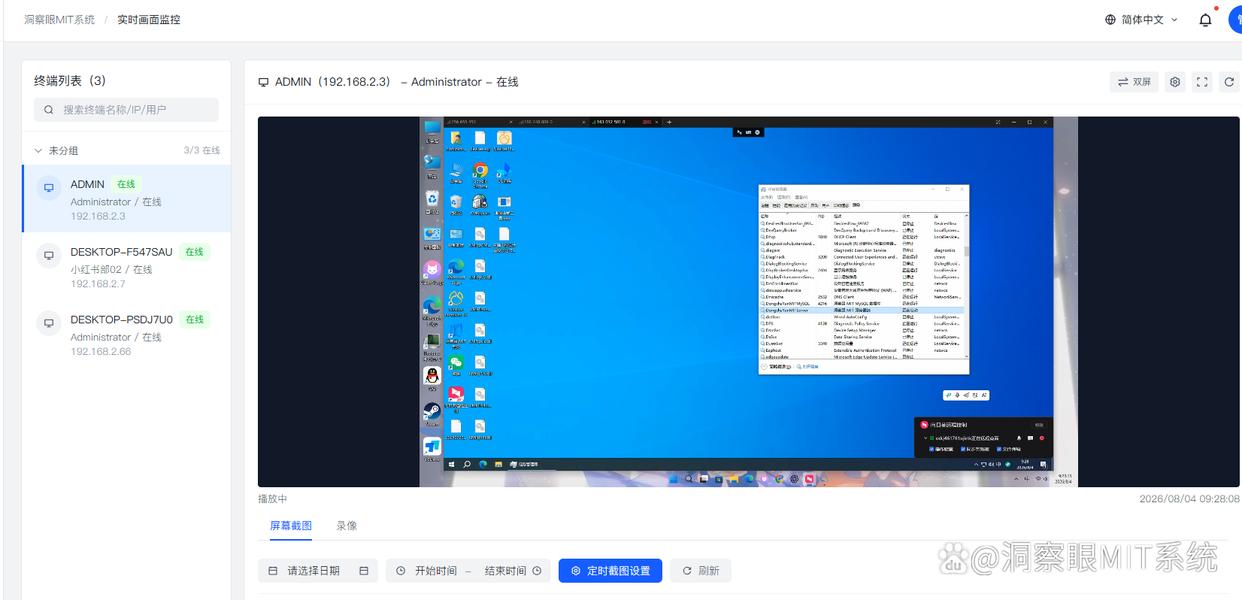
实时屏幕监控:后台多画面轮巡,支持定点查看和屏幕录像回放,没空盯屏幕,事后也能完整复盘,不用再跑工位"突击检查";
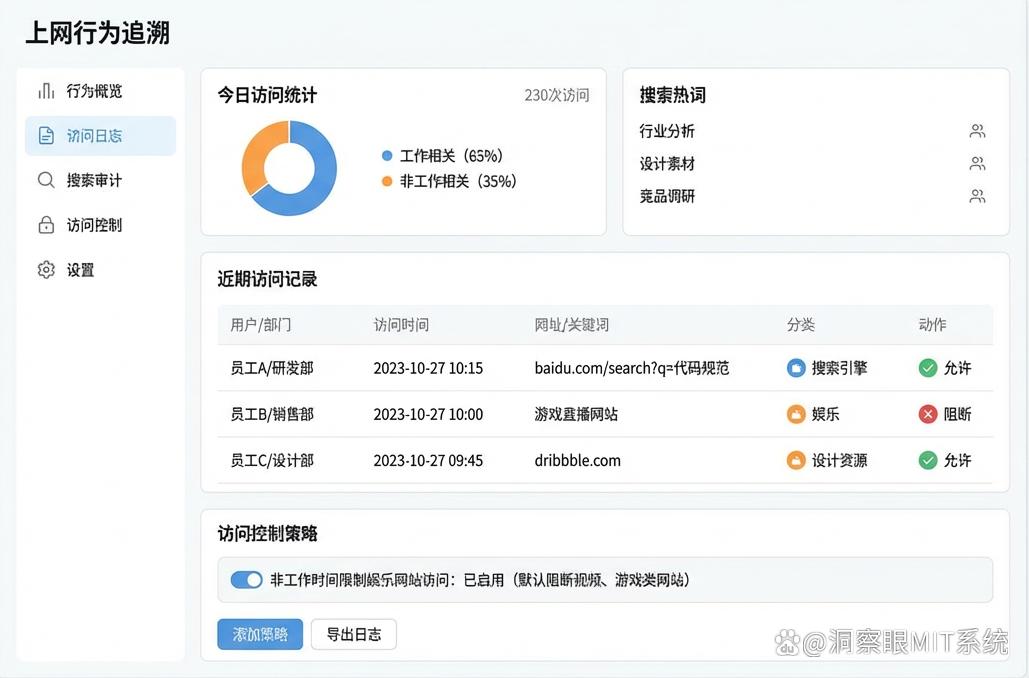
上网行为管控:游戏、短视频、违规网站一键拦截,聊天软件外发文件可控可审,还能按部门统计软件使用时长,摸鱼情况报表一目了然;
文件操作审计:文档的打开、复制、改名、删除、外发全程留痕,敏感文件一旦出现批量导出、频繁截图等异常动作,系统立刻告警推送,把泄密掐在源头;
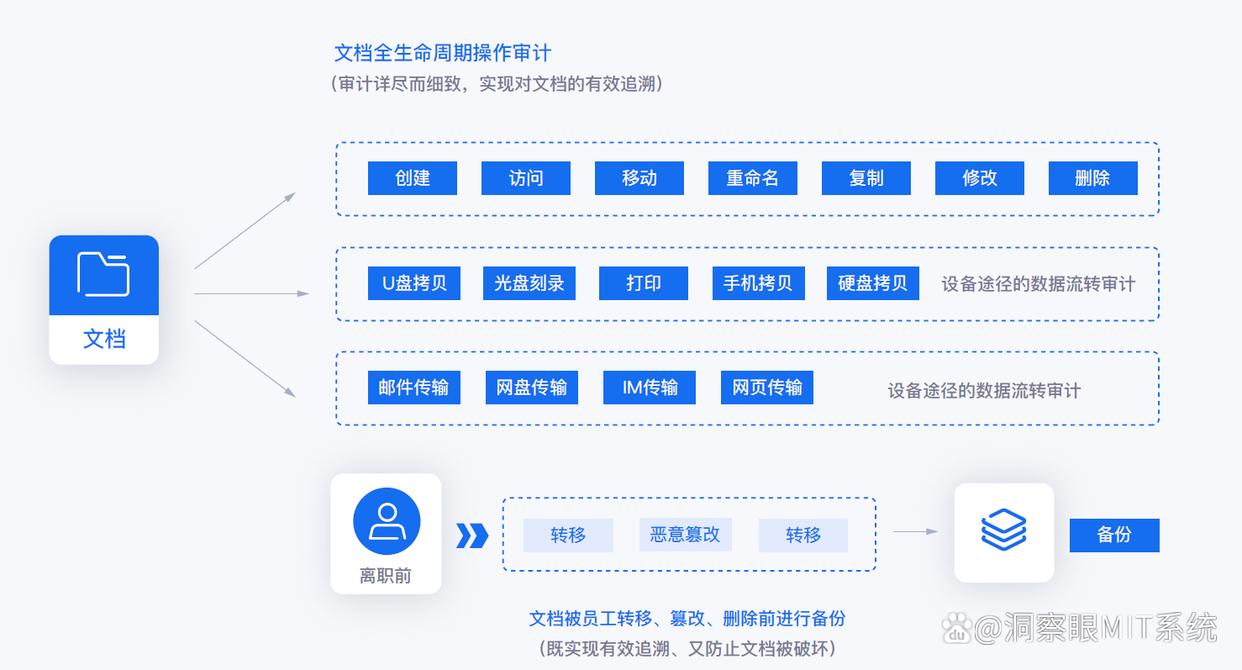
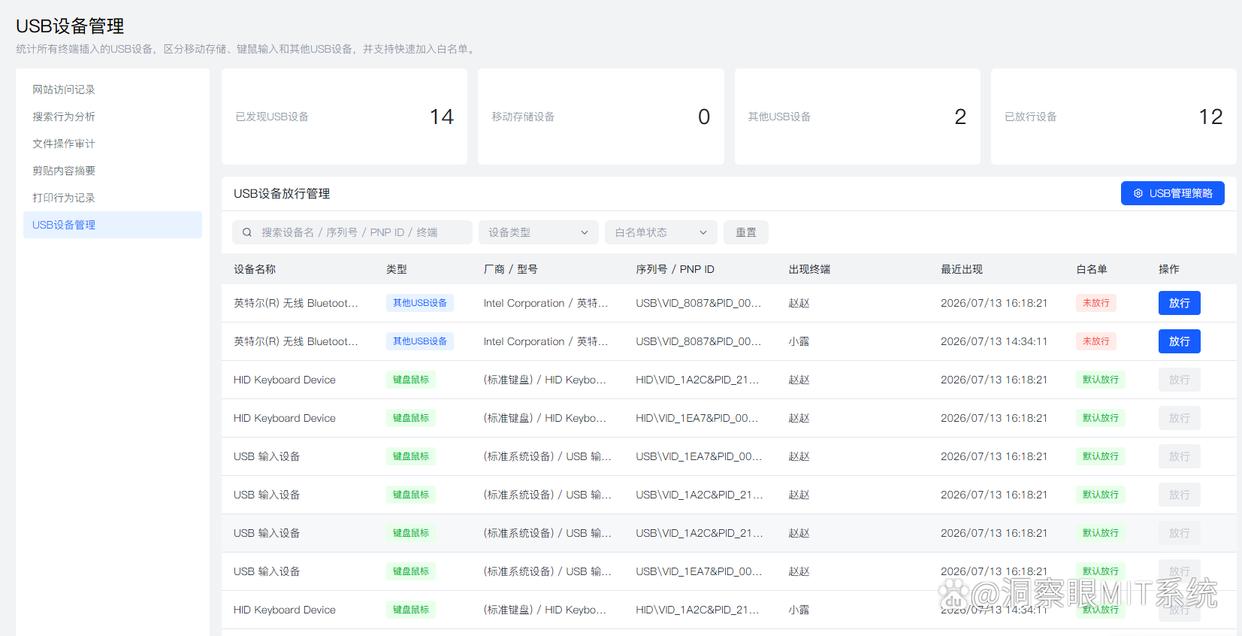
外设与 USB 管控:U 盘黑白名单、只读、禁拷贝自由设置,私人 U 盘想往公司电脑上拷东西?直接拦下;
一句话总结:适合想要"一套系统管住内网"的中小企业和研发设计类团队,上手门槛低,不用专职运维。
2、网御终端管家——资产盘点型
强项在软硬件资产统计,全网终端配置、软件清单一键盘点,部署简单、资源占用小。行为审计偏基础,适合以资产运维为主要诉求的中小型企业。
3、域智内控——域环境专用
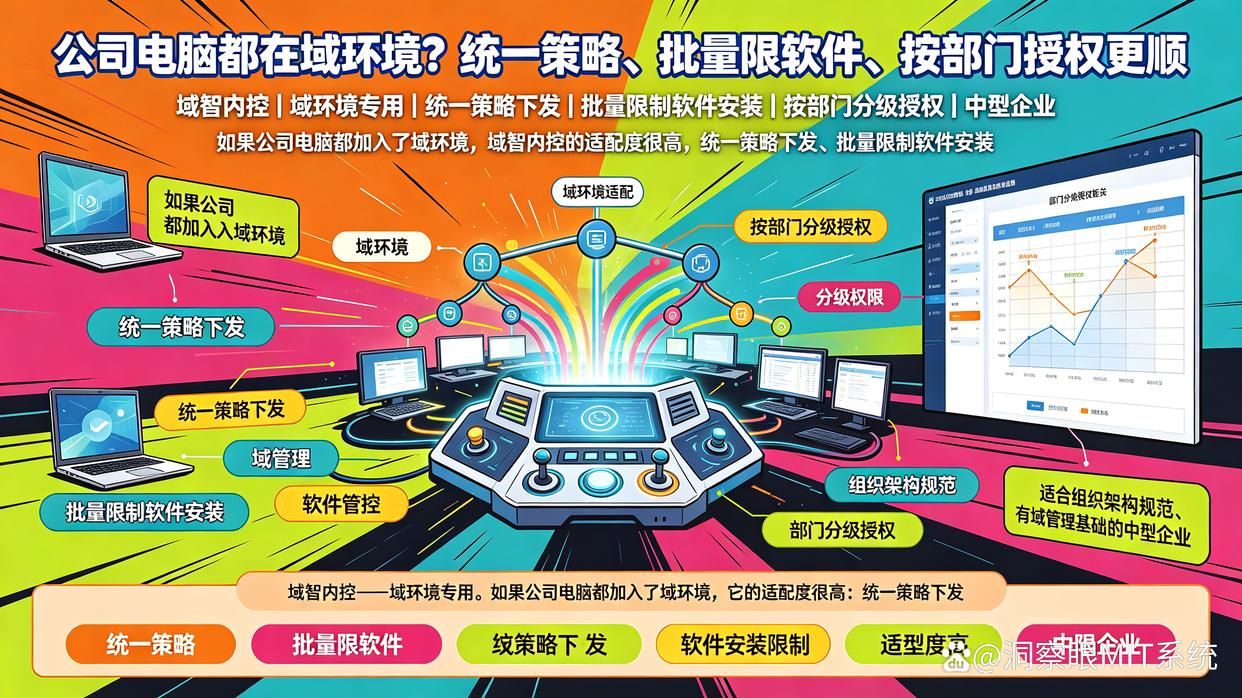
如果公司电脑都加入了域环境,它的适配度很高:统一策略下发、批量限制软件安装、按部门分级授权都很顺畅。适合组织架构规范、有域管理基础的中型企业。
4、云眸审计——云端轻部署
不用本地搭服务器,网页后台直接管理,员工居家远程接入内网同样被审计,日志云端留存不怕丢失。适合有远程办公需求的小团队,缺点是对网络依赖较重。
5、简控桌面——低门槛之选
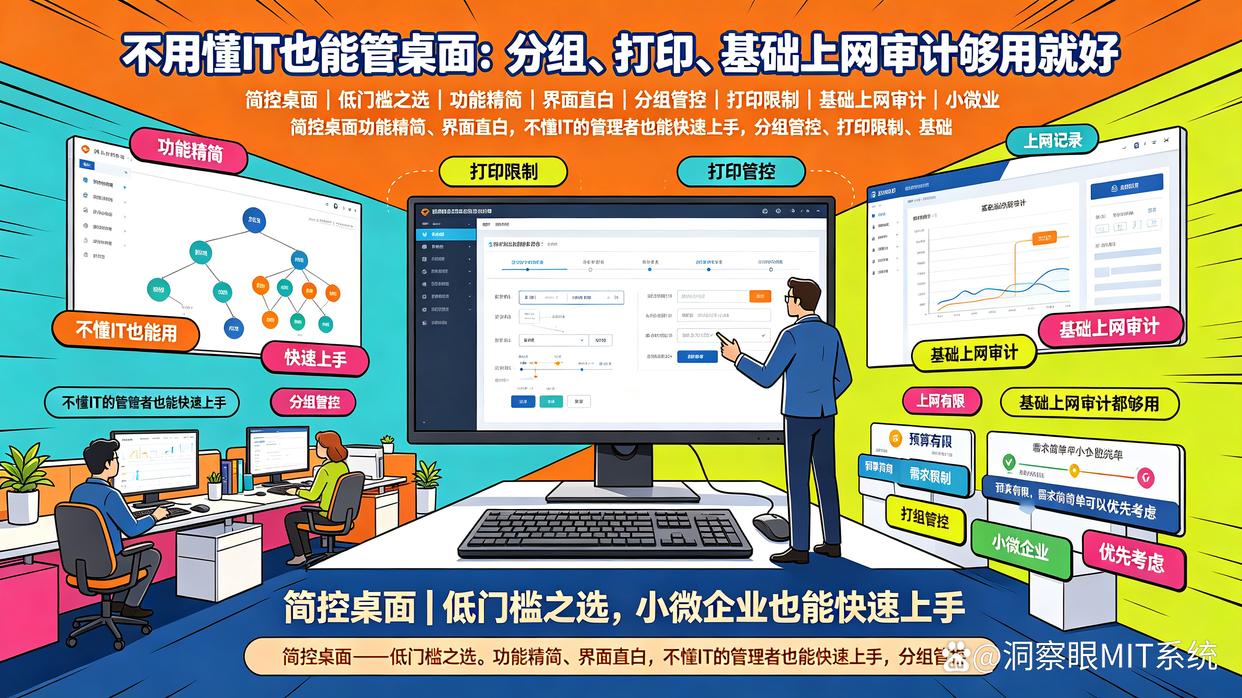
功能精简、界面直白,不懂 IT 的管理者也能快速上手,分组管控、打印限制、基础上网审计都够用。预算有限、需求简单的小微企业可以优先考虑。
6、固痕审计系统——合规留痕型
所有操作记录锁定防篡改,上网日志、屏幕截图、文件记录可以相互关联调取,满足等保等合规审计的硬性要求。适合对审计留痕有强需求的政企单位。
三、选型建议:按需求对号入座
既要防泄密又要管行为,想一步到位 → 洞察眼 MIT 系统;
主要做资产盘点运维 → 网御终端管家;
有域环境、架构规范 → 域智内控;
远程办公多、不想搭服务器 → 云眸审计;
预算少、需求简单 → 简控桌面;
合规审计有硬性要求 → 固痕审计系统。
最后提醒一句:企业部署内网监控前,务必完善内部管理制度,提前告知员工监控范围,只针对办公设备和工作场景做管控——监控的目的是守住数据安全,而不是盯着人,合规使用才能走得更远。


 洞察眼MIT系统


 冀公网安备13019902001038号

