
文章摘要:员工上班摸鱼、电脑被随意拷文件、内网主机被人乱接,出了问题却查不到源头——这是很多IT管理员最头疼的事。局域网监控的核心结论是:先摸清内网里“谁在用、用了什么、
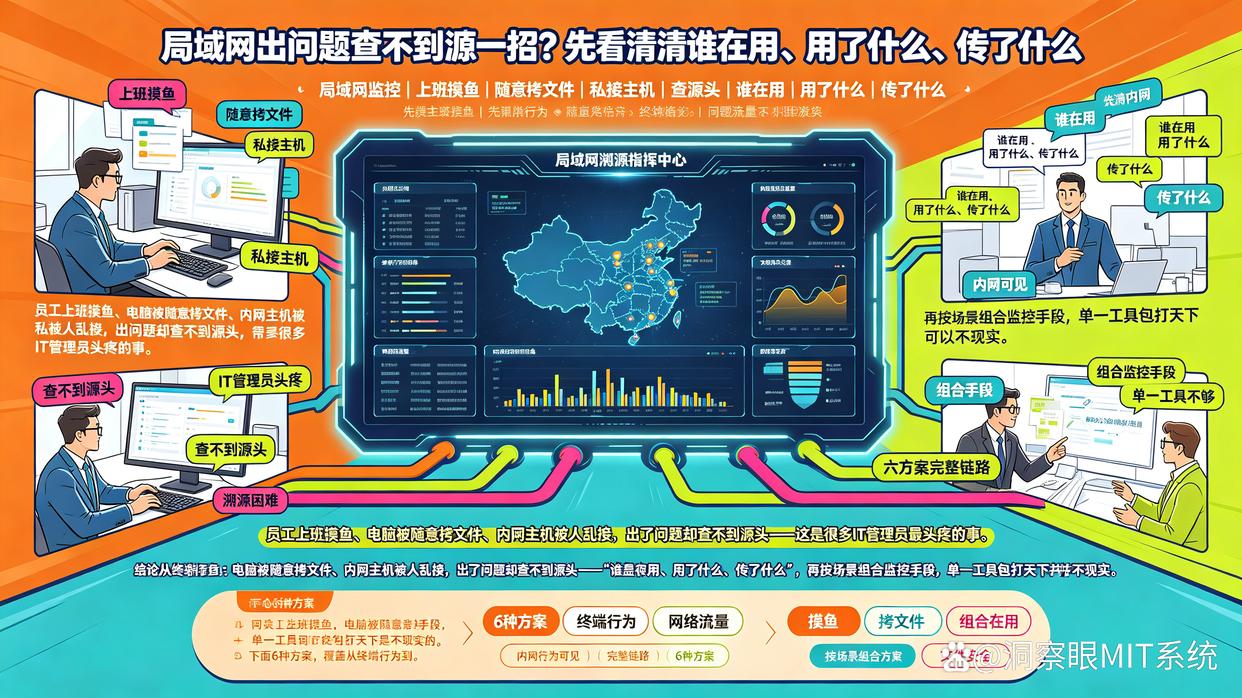
员工上班摸鱼、电脑被随意拷文件、内网主机被人乱接,出了问题却查不到源头——这是很多IT管理员最头疼的事。局域网监控的核心结论是:先摸清内网里“谁在用、用了什么、传了什么”,再按场景组合监控手段,单一工具包打天下是不现实的。下面6种方案,覆盖从终端行为到网络流量再到文件安全的完整链路。
一、用专业终端监控系统做全行为审计
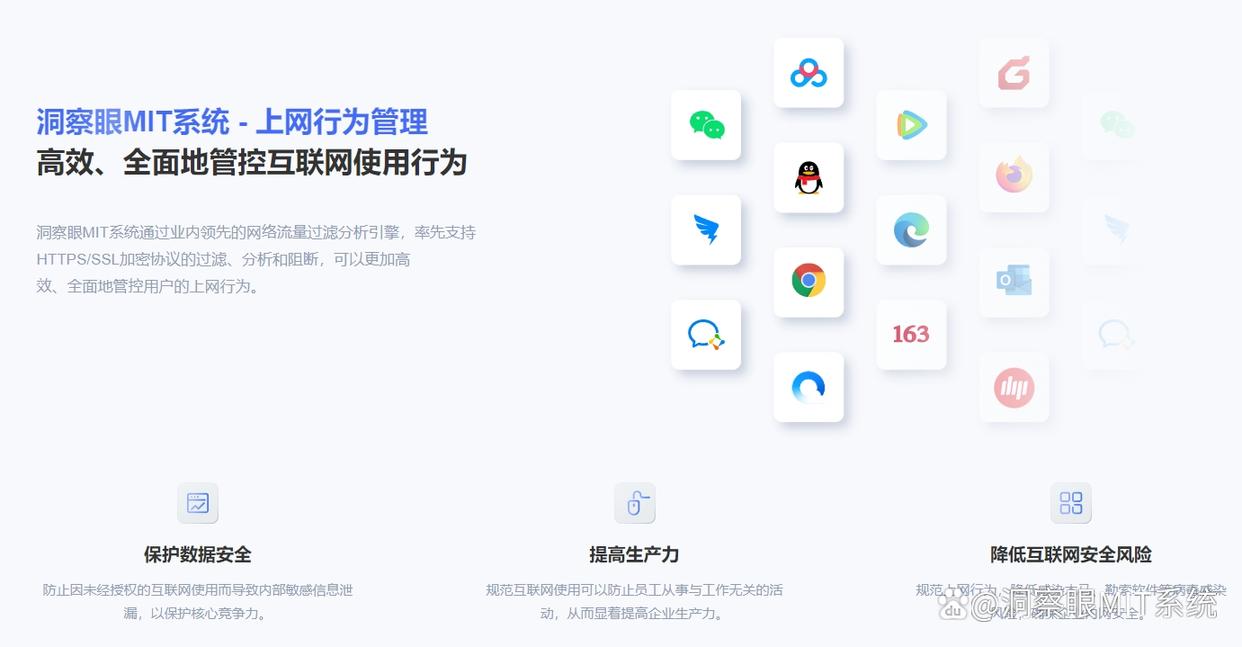
这是目前企业落地最快的方案,直接在员工电脑部署客户端,管理端统一看数据。以洞察眼MIT系统为例,它能解决局域网终端“看不见、管不住”的问题,主要功能有:
1、上网行为审计:记录网页浏览、搜索关键词、应用使用时长,摸鱼情况一目了然;
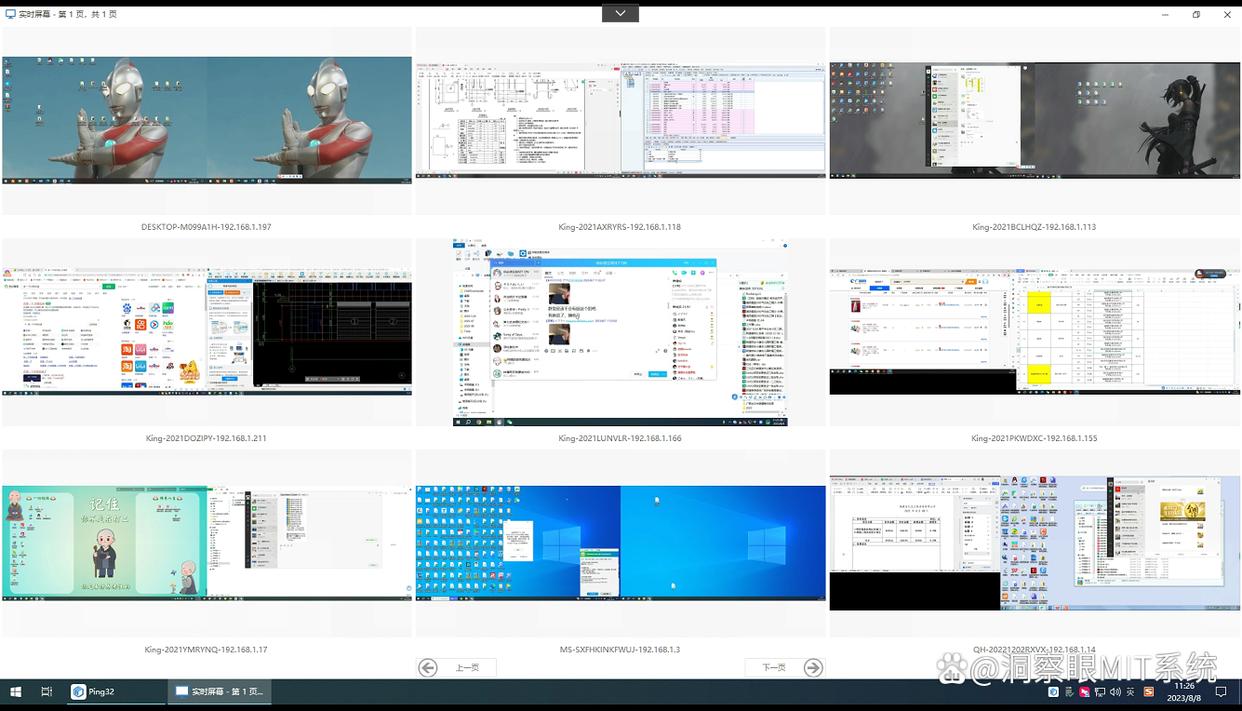
2、屏幕实时监控:支持多屏轮巡和历史屏幕回放,远程就能看到员工桌面在干什么;
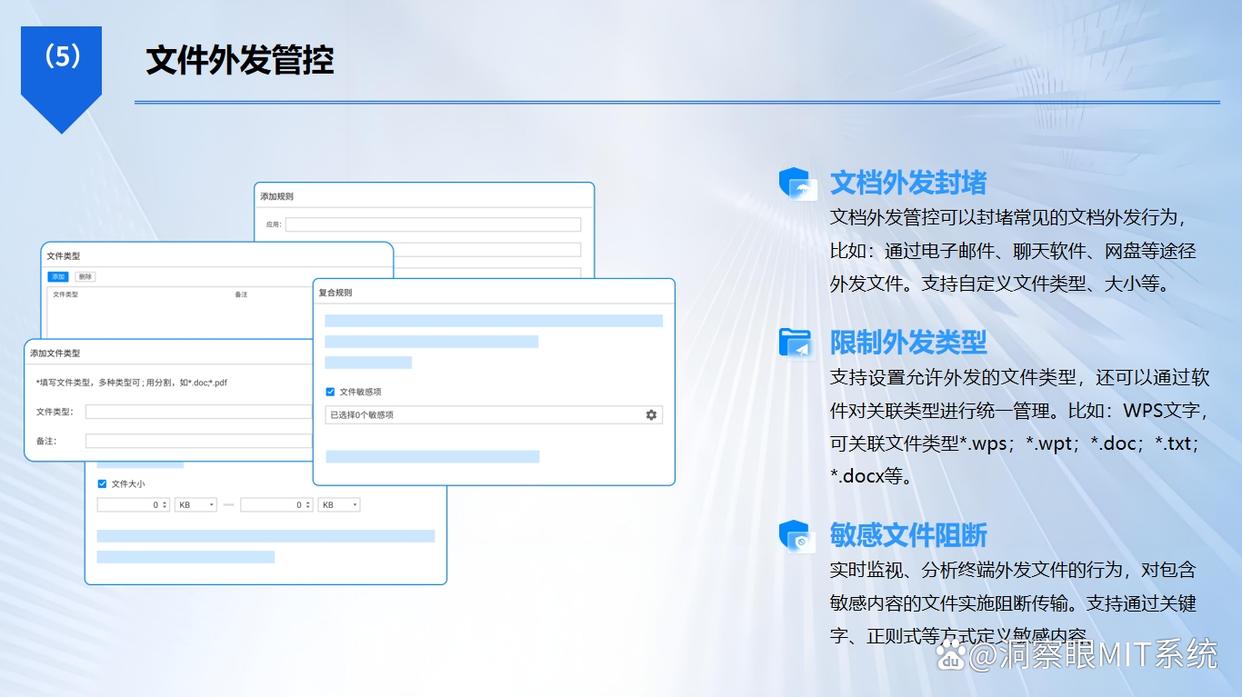
3、文件外发管控:对微信、邮件、U盘拷贝等文件外发渠道进行拦截或审计,防止核心资料外泄;
4、聊天内容与邮件审计:对聊天软件、邮件收发做记录存档,出现泄密事件可追溯源头。
部署上,一台管理端加批量安装客户端,几十到上千台规模都能覆盖,中小企业一天内就能跑起来。
二、交换机端口镜像加网络流量分析
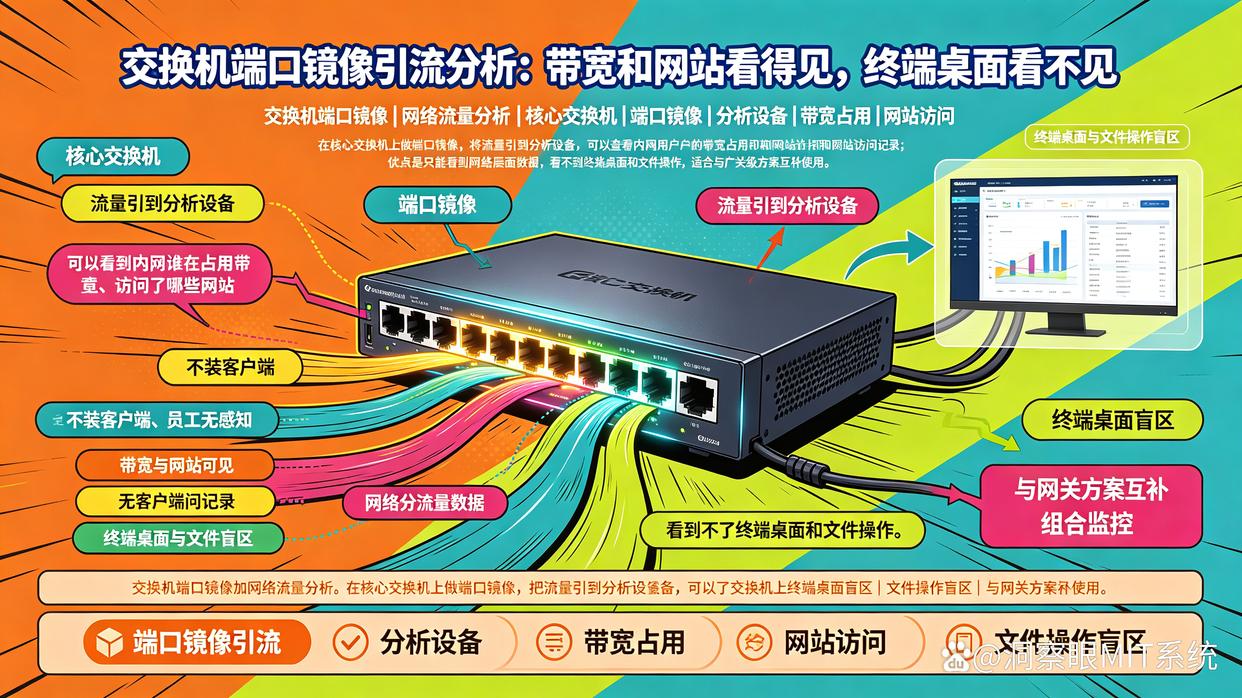
在核心交换机上做端口镜像,把流量引到分析设备,可以看到内网谁在占用带宽、访问了哪些网站。优点是不装客户端、员工无感知;缺点是只能看到网络层面的数据,看不了终端桌面和文件操作,适合和第一种方案互补使用。
三、企业级防火墙上网行为管理
在出口处部署防火墙或上网行为管理设备,按部门、按时间段设置上网策略,比如上班时间封掉视频和游戏类网站。优点是策略统一、见效快;缺点是拦截了“行为”,但拦不住“人”,该摸鱼的换个APP还是摸,需要配合终端审计一起用。
四、AD域控加组策略做基础管控
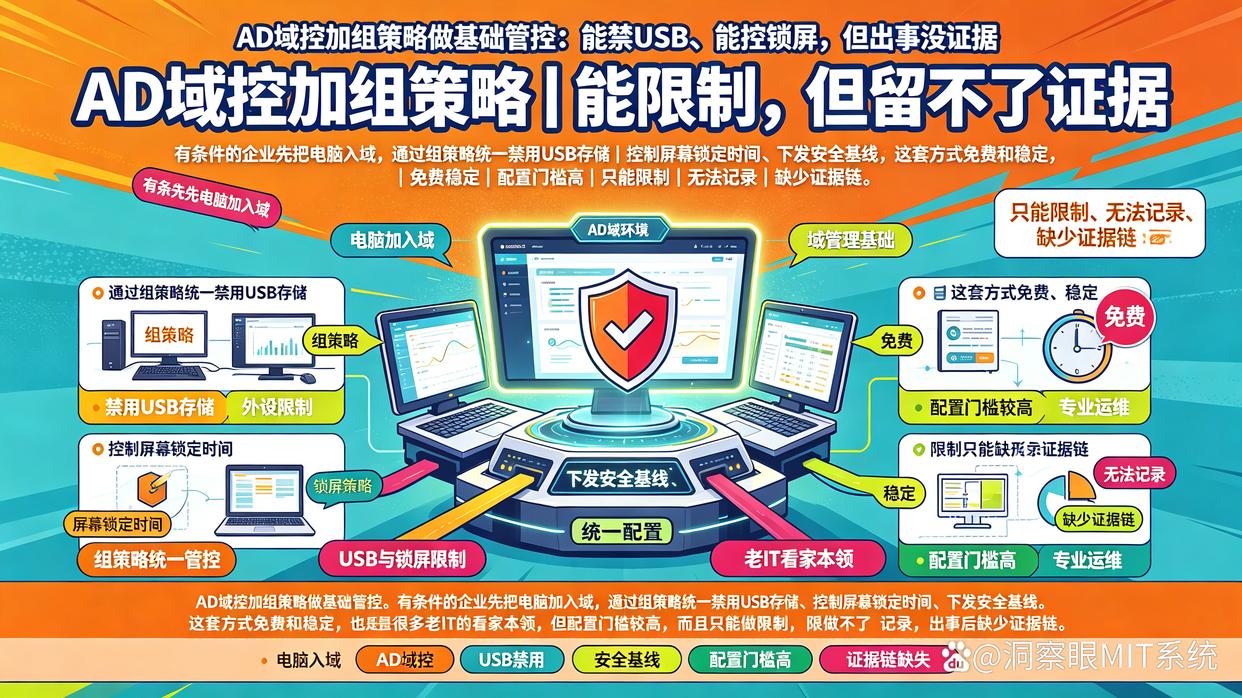
有条件的企业先把电脑加入域,通过组策略统一禁用USB存储、控制屏幕锁定时间、下发安全基线。这套方式免费、稳定,是很多老IT的看家本领,但配置门槛较高,而且只能做“限制”,做不了“记录”,出事后缺少证据链。
五、文件服务器权限加操作日志审计
把重要文件集中放到文件服务器或NAS上,按岗位分配读写权限,同时开启SMB审计日志。这样文件谁改过、谁删过、谁在异常时间下载,都能查到记录。这是保护局域网内核心数据最务实的一层,配合终端的外发管控效果更好。
六、ARP与内网准入监控
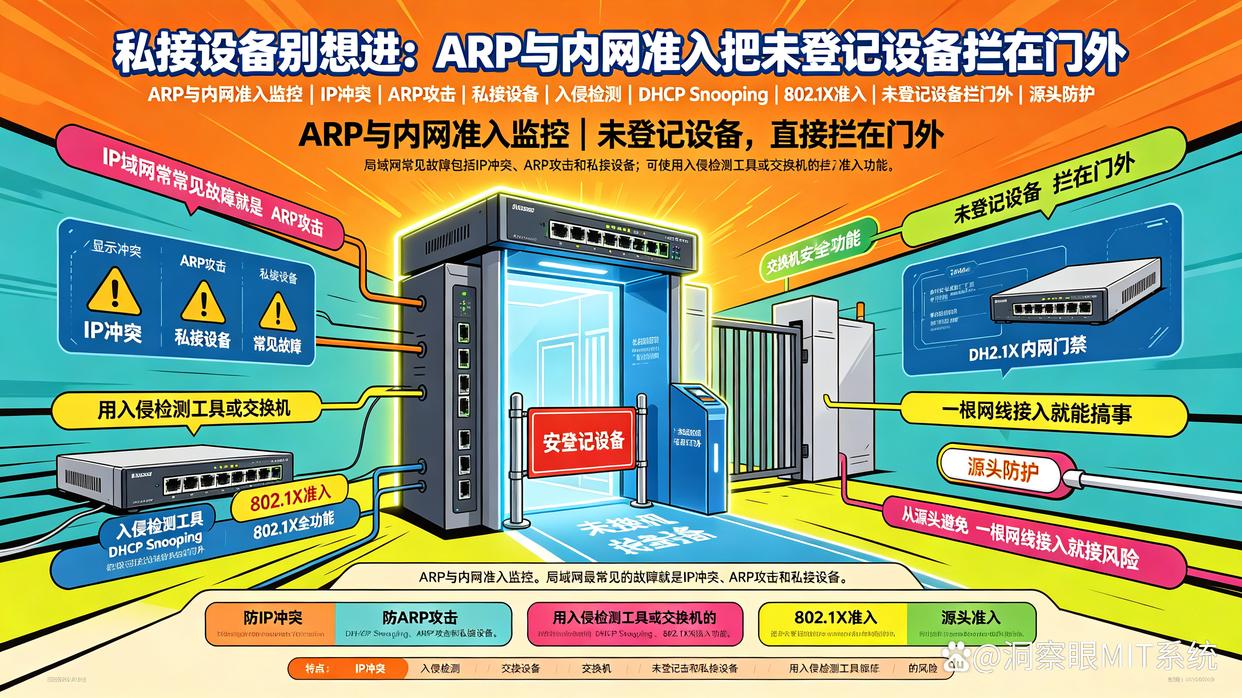
局域网最常见的故障就是IP冲突、ARP攻击和私接设备。用入侵检测工具或交换机的DHCP Snooping、802.1X准入功能,把未登记的设备直接拦在内网门外,从源头避免“一根网线接入就能搞事”的风险。
FAQ
局域网监控员工电脑,员工会知道吗?
取决于方案。部署了终端监控客户端的电脑,员工一般能感知到被管理(部分系统支持隐蔽模式);流量分析和防火墙方案员工基本无感知。从合规角度,建议企业在制度中明确告知监控范围,留存员工签署的告知书,这样审计数据才具备法律效力。
局域网监控怎么选?小公司有必要上吗?
判断标准就三条:有没有核心数据要防泄密、有没有合规要求、内网终端数量多少。10台以内的小团队,防火墙加文件服务器权限基本够用;30台以上、涉及客户资料或研发图纸的,建议直接上终端监控系统,一次性把行为审计和防泄密做齐,事后追责的成本远高于事前部署。
局域网监控有哪些风险?能不能防止被滥用?
主要风险是监控数据本身泄露和侵犯员工隐私。防止办法:管理端账号分级授权、监控数据加密存储、只监控工作时段工作设备、不碰员工私人通讯内容。部署前公示监控制度,既保护企业也保护管理员自己。
总结一下:2026年做局域网管理,思路是“终端行为+网络流量+文件权限”三层组合,而不是只买一台设备。预算有限先补短板,数据资产敏感的企业,优先把终端审计和防泄密做起来,像洞察眼MIT这类一体化系统,基本能把三层需求收进一个管理台里,后续扩容也不用推倒重来。


 洞察眼MIT系统


 冀公网安备13019902001038号

