
文章摘要:做企业 IT 的朋友估计都深有体会:公司几十上百台电脑,有人随便装流氓软件、私自插 U 盘拷文件,还有人把内部资料上传到 AI,一台电脑出漏洞,整个内网都跟着遭

做企业 IT 的朋友估计都深有体会:公司几十上百台电脑,有人随便装流氓软件、私自插 U 盘拷文件,还有人把内部资料上传到 AI,一台电脑出漏洞,整个内网都跟着遭殃。终端就好比公司每一扇小门,哪一扇没锁牢,风险就悄悄溜进来。
今天咱们对比五款主流终端安全管理软件,给大家整理一份好用的选型参考。
第一款,洞察眼 MIT 系统。
很多中小企业、制造企业做终端管理的热门选择。
咱们还原日常办公场景:IT 在后台统一管理全公司电脑,不用跑遍每个工位挨个设置。如果设计师打算把图纸拷贝到 U 盘带走,或者打算上传到大模型网站,系统马上就能感知到。
终端统一管控:后台集中管理所有电脑,可以远程锁定、重启终端,批量下发安全策略,不用跑到员工工位操作;
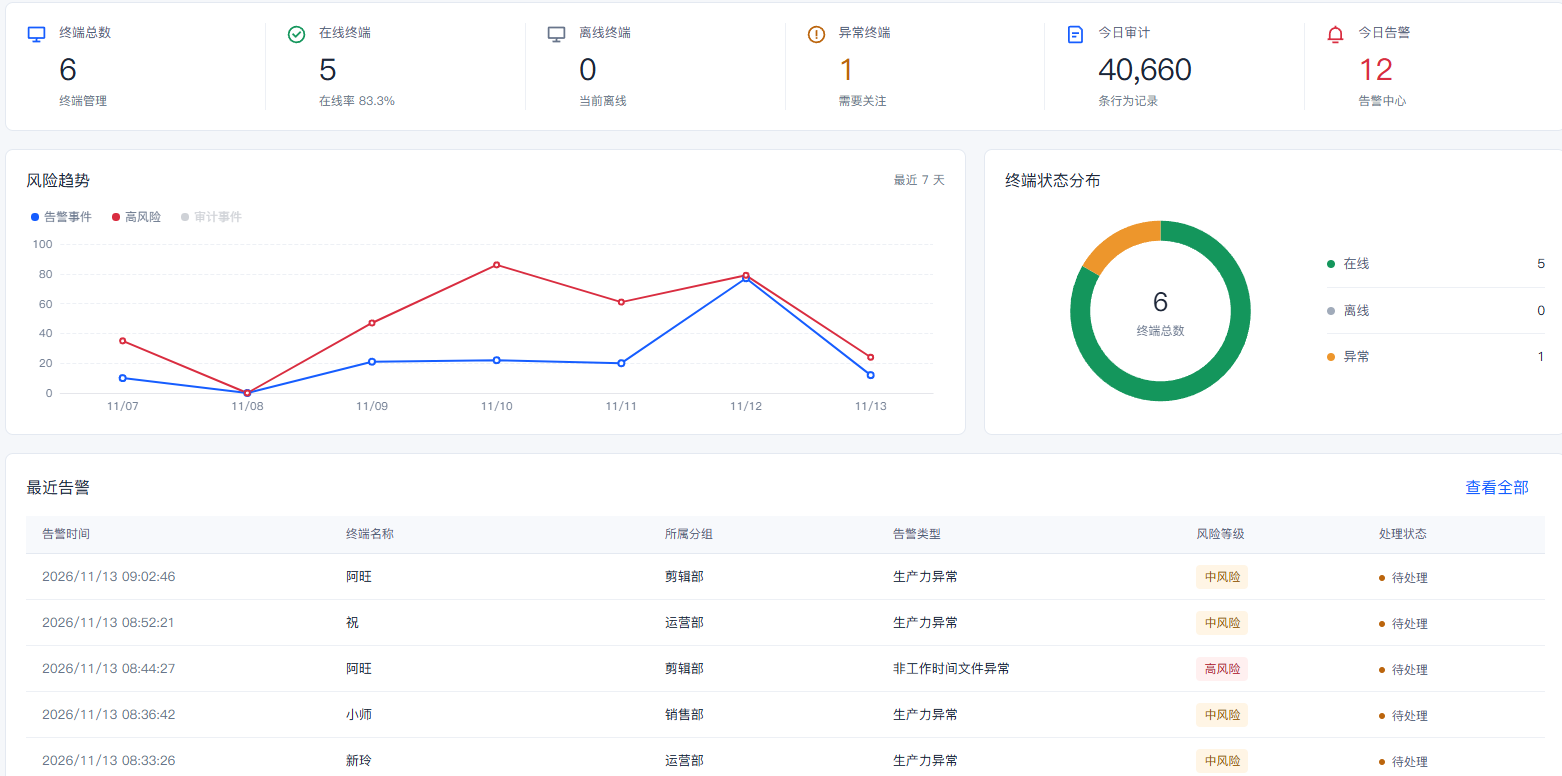
外设权限管控:U 盘、移动硬盘、手机存储端口分级管控,授权优盘才能拷贝文件,陌生外接存储直接拦截;
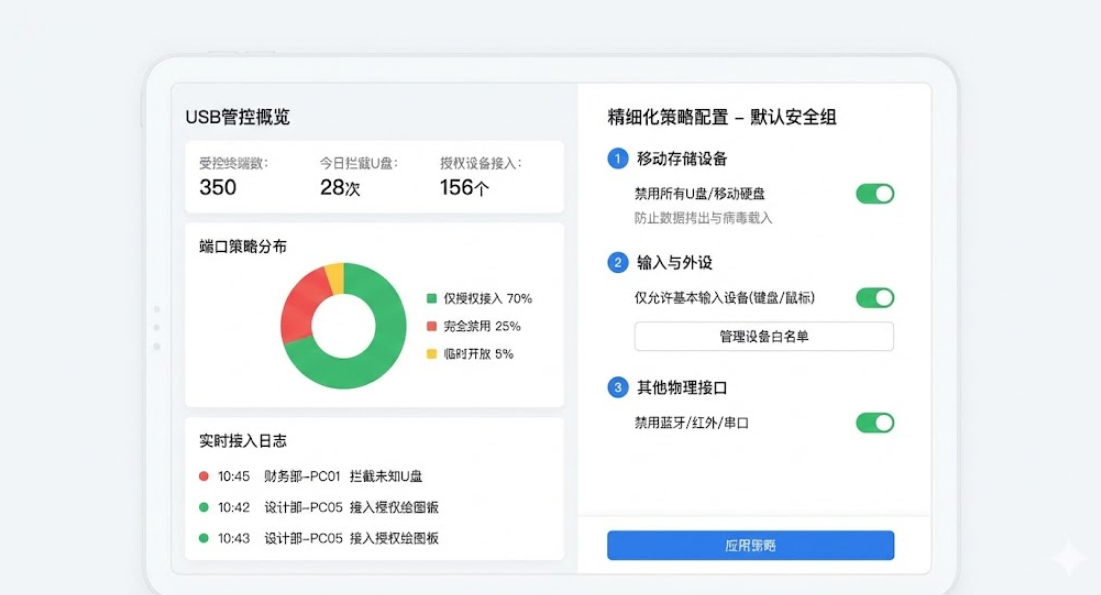
文件透明加密:图纸、合同、报价单自动加密,在内网授权电脑正常编辑,一旦外泄拿到外面电脑就打不开;
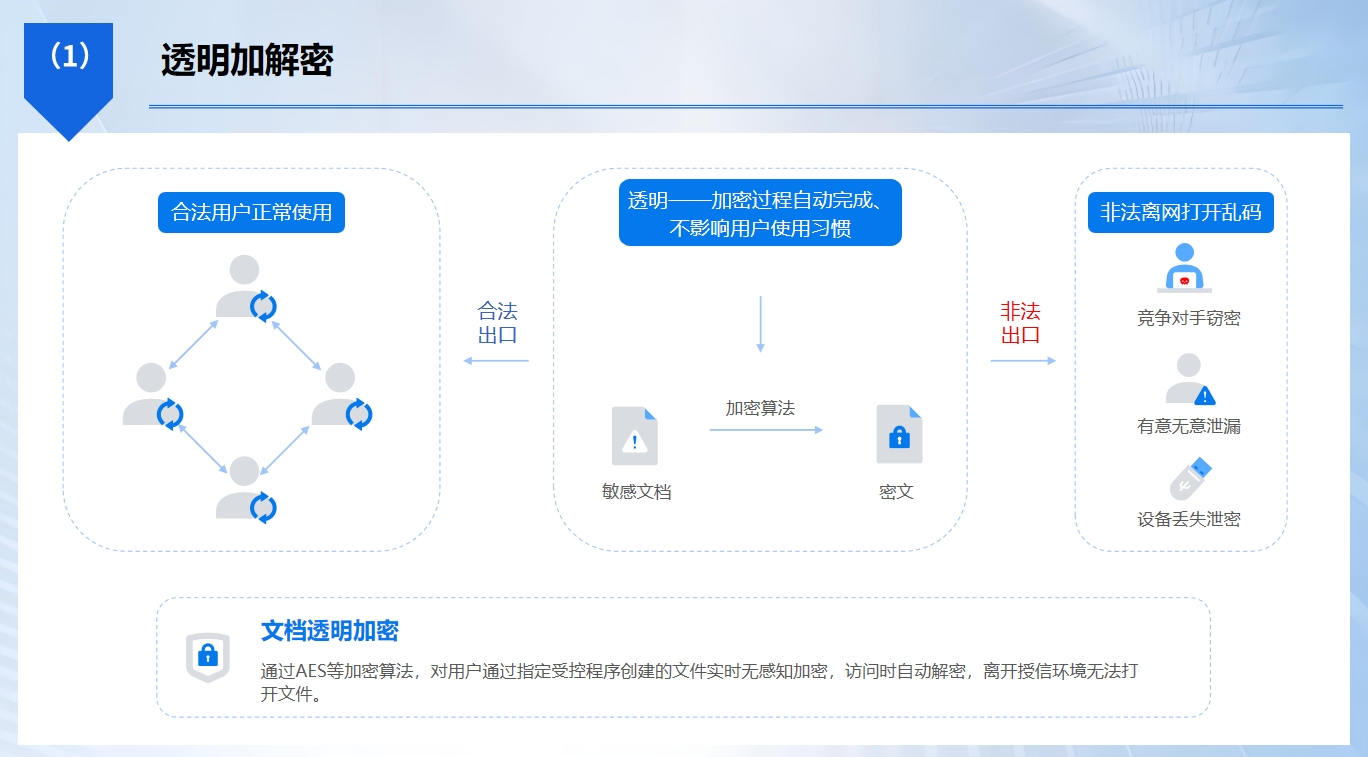
上网与软件管控:设置黑白名单,屏蔽钓鱼网站、无关娱乐网站,禁止私自安装游戏、盗版软件;
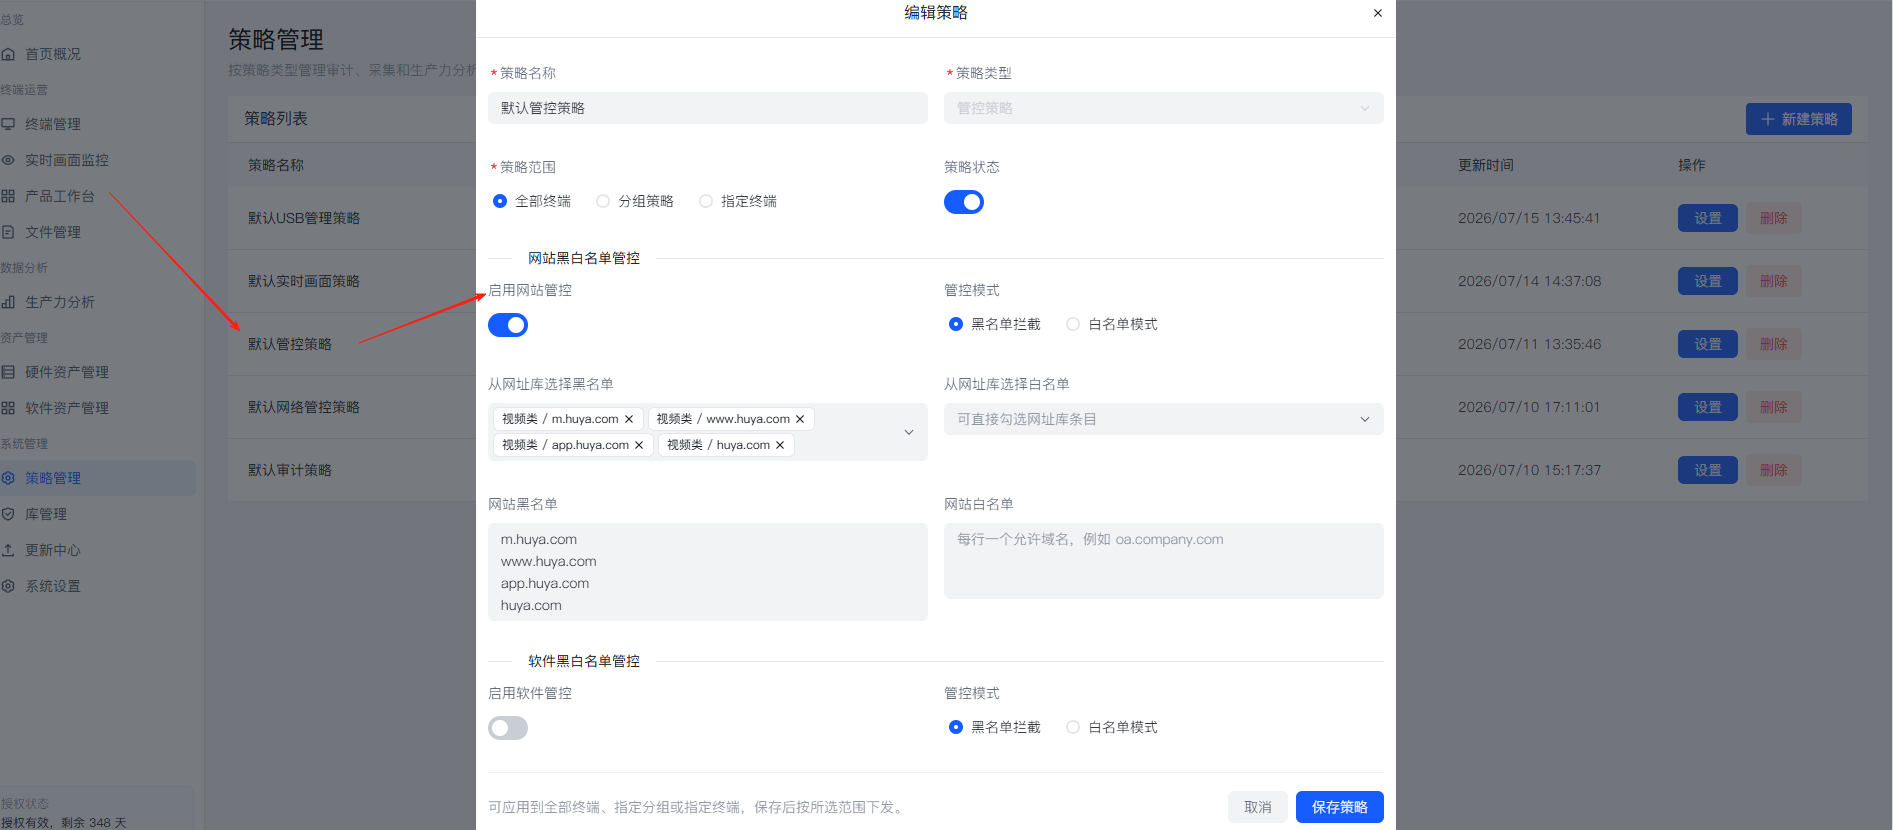
AI 行为审计:记录员工访问大模型的全部行为,提示词、上传文件都留痕,防止机密被喂给 AI;
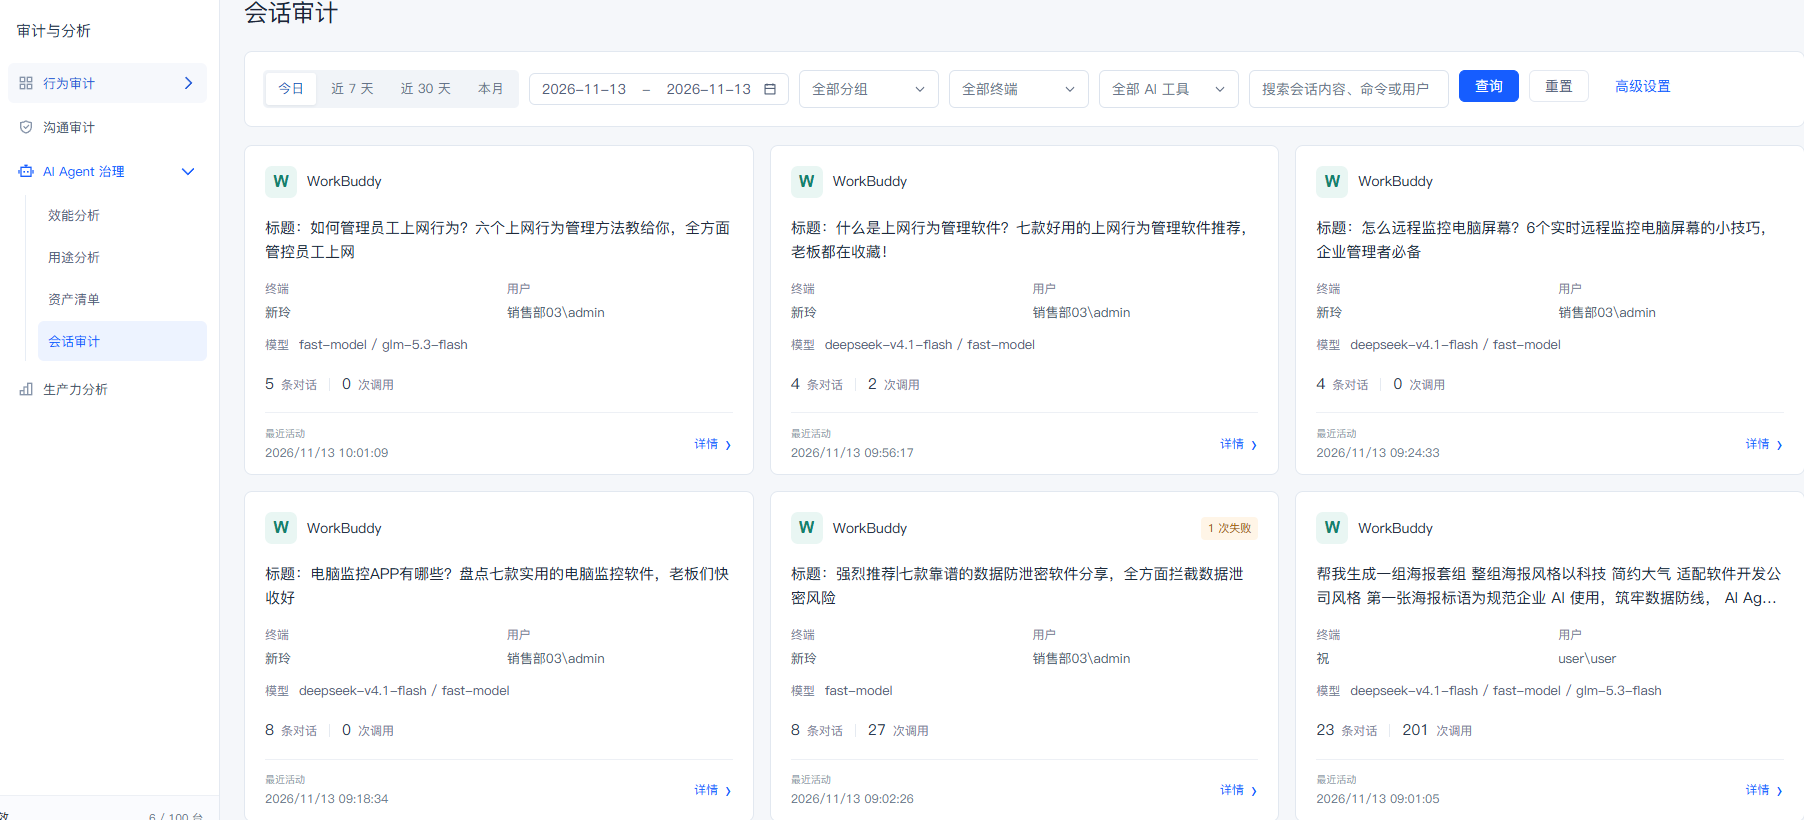
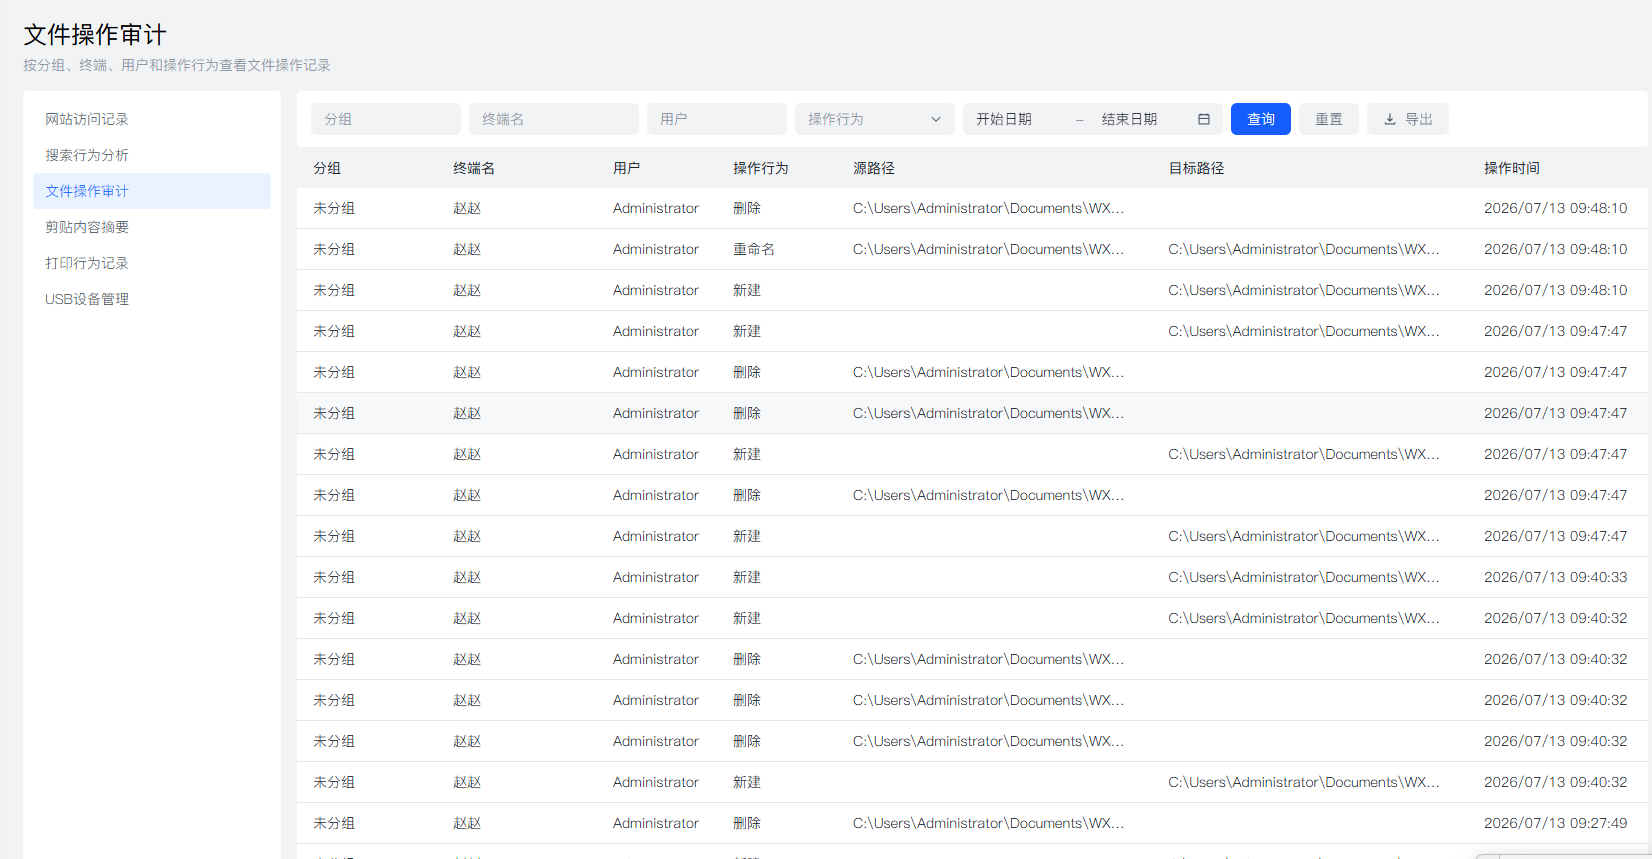
操作日志审计:文件复制、打印、外发、删除全部记录在册,出了问题随时溯源查找。
第二款,盾安终端管理平台。
偏向综合安全防护,自带漏洞扫描功能,可以定期检查每台电脑的系统漏洞,推送补丁修复,降低被病毒入侵的概率。支持资产盘点,自动统计电脑硬件、软件清单,方便 IT 做账。它更偏向系统防护,深度文件加密能力偏弱,如果核心需求是保护图纸防外泄,还需要搭配其他加密工具,适合看重系统杀毒、漏洞防护的企业。
第三款,云安盾终端管理平台。
云端部署,适合拥有多个分厂、异地办公团队的企业。只要电脑联网,不管员工在哪个地方办公,策略都能同步下发。管理员随时随地登录后台查看终端状态,自动生成安全周报。短板是高度依赖网络,如果内网断网,部分管控策略无法实时同步,离线状态下的文件防护能力会下降,适合线上协同比较多的企业。
第四款,轻固终端卫士。
轻量化工具,对电脑资源占用很小,老旧办公电脑、设计工作站都能流畅运行。基础管控功能齐全,可以禁用外设、拦截危险网站、添加屏幕水印,部署简单,运维上手很快,不需要长时间学习。没有强大的透明加密体系,也缺少完善的外发审批流程,防护属于基础款,更适合小微企业用来规范员工上网行为。
第五款,恒域终端安全网关。
硬件一体式方案,很多大型工厂、集团企业在用。在网络入口做拦截,阻挡恶意文件批量外传,能够和企业域账号打通,员工离职一键回收所有终端权限。设备运行稳定,不容易宕机,日志保存周期很长,方便等保自查。但是前期采购成本高,如果想要新增 AI 审计这类新功能,升级费用不菲,灵活性相对差一些。
Q:洞察眼MIT系统部署之后,会不会拖慢员工电脑?
A:正常办公几乎感受不到影响,管控和加密都是后台静默运行;只有配置极低的老机器,才有可能出现轻微卡顿。


 洞察眼MIT系统


 冀公网安备13019902001038号

