
文章摘要:不少老板都遇到过这种糟心事:核心方案刚定稿,负责对接的员工提了离职,转头就担心他把报价、客户资料一并带走。内部泄密就像家里大门没装锁,风险藏在看不见的地方。今天
不少老板都遇到过这种糟心事:核心方案刚定稿,负责对接的员工提了离职,转头就担心他把报价、客户资料一并带走。内部泄密就像家里大门没装锁,风险藏在看不见的地方。
今天整理了五种实打实的防泄密办法,中小企业照着做就行。
第一种,部署洞察眼 MIT 系统。
也是很多企业首选的技术防护方案。
咱们还原场景:员工打算把图纸、合同复制到 U 盘,或是打包发给微信好友,甚至上传到 AI 大模型。这套系统在后台默默守住文件。
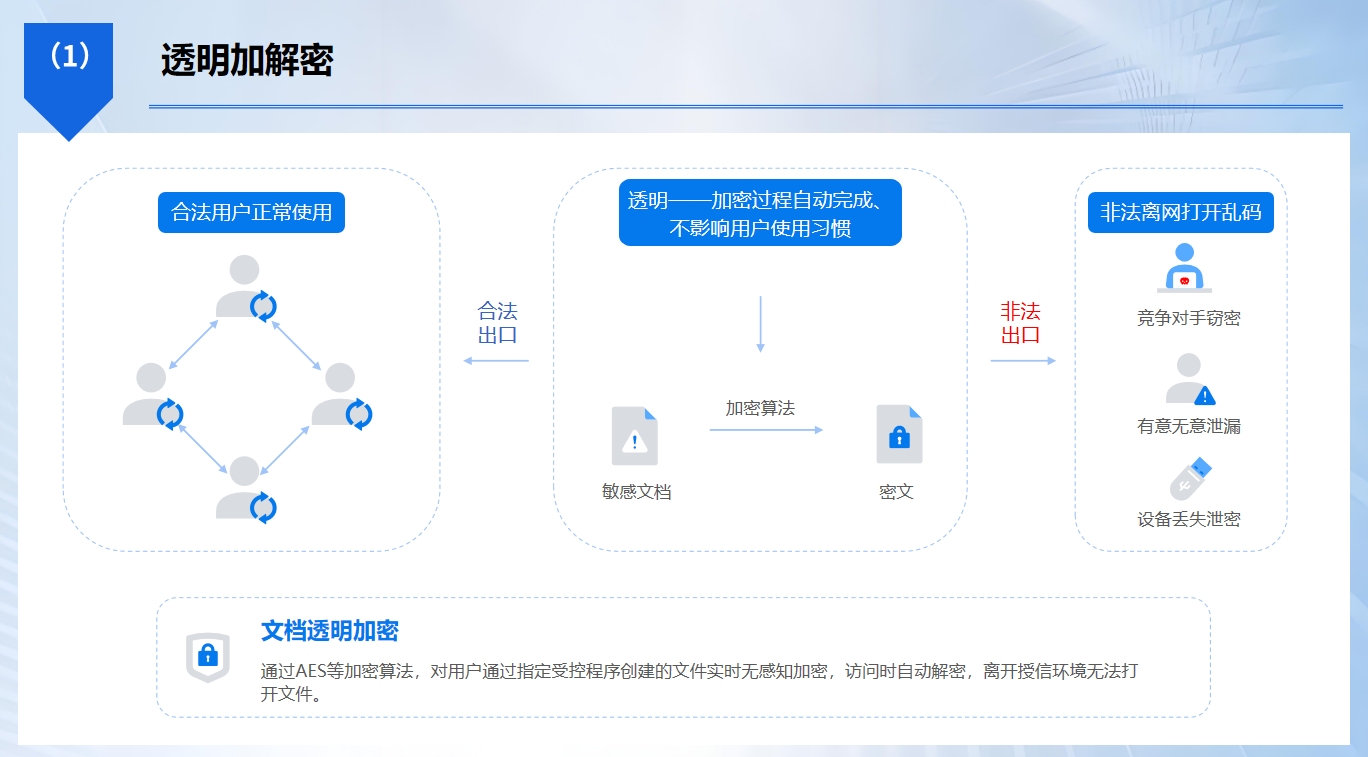
文件透明加密:图纸、文档自动加密,在公司授权电脑正常编辑,一旦拷贝到外部设备,打开就是乱码;
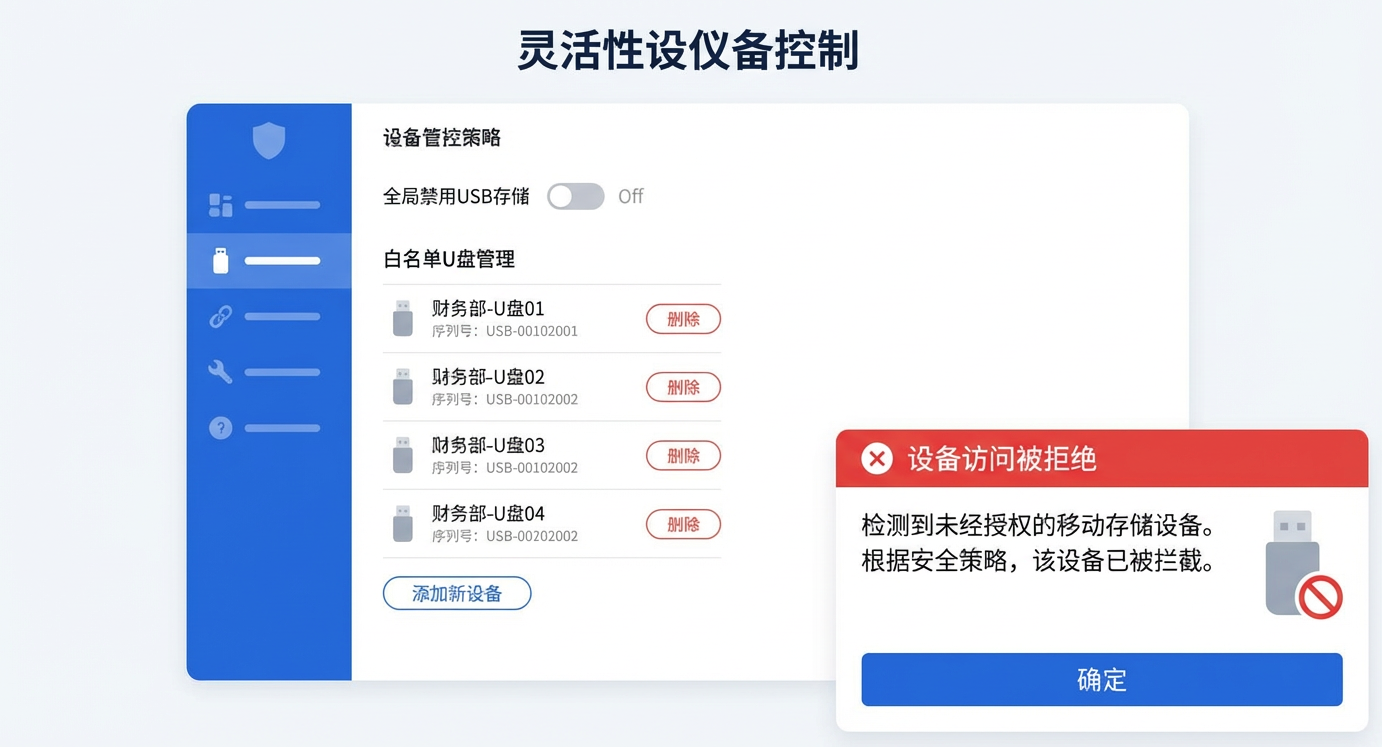
外设端口管控:U 盘、移动硬盘分权限,陌生存储设备直接拦截,杜绝私拷;
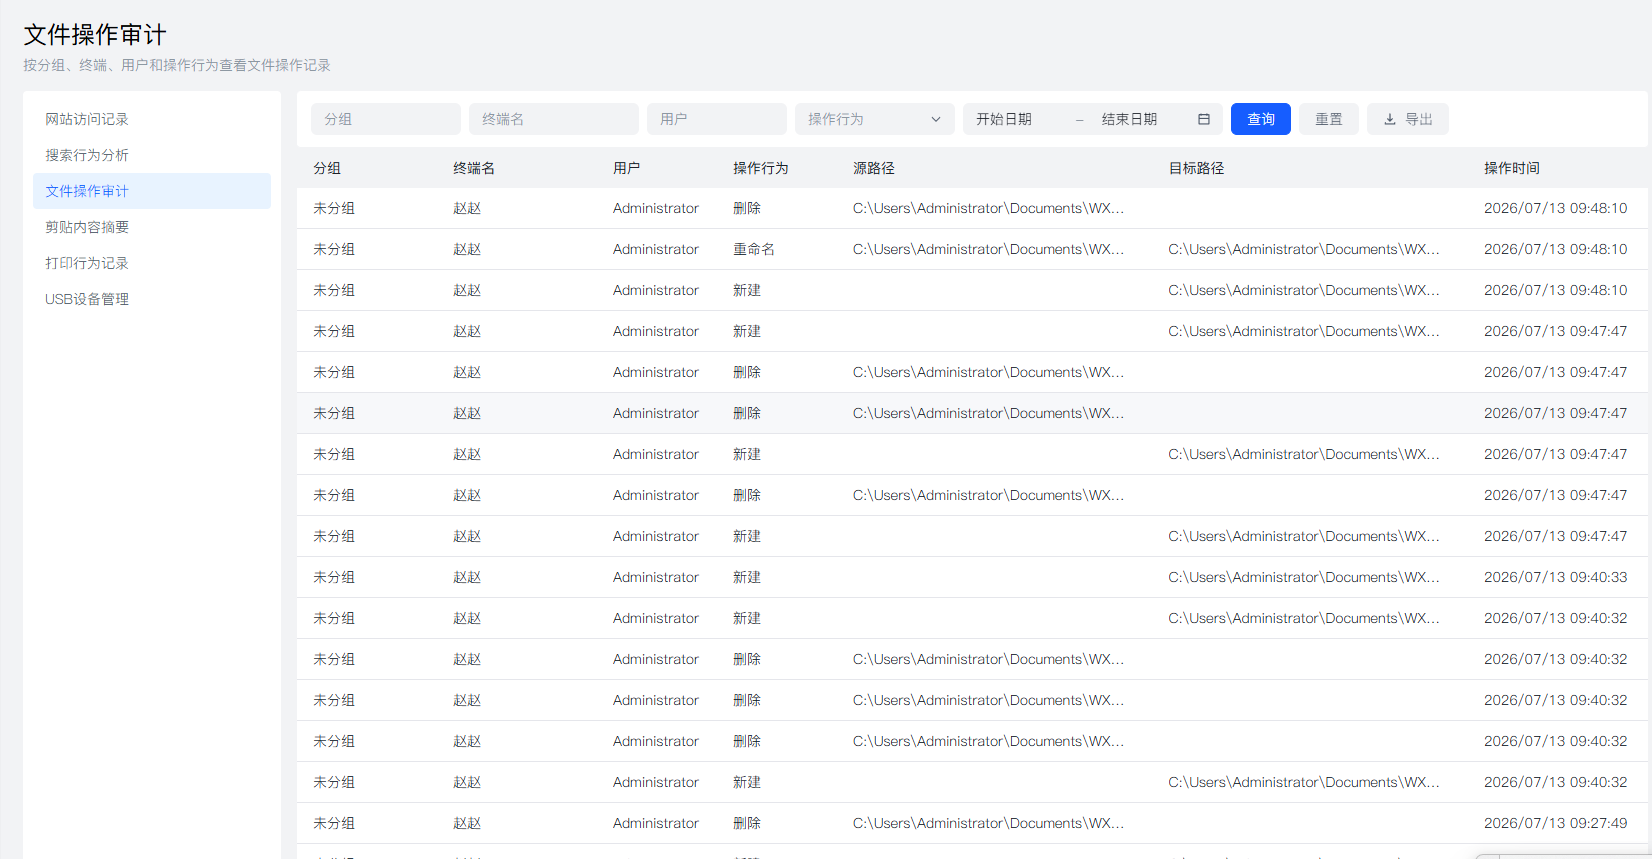
文件操作审计:谁打开、复制、打印、外发文件,全部留下记录,随时溯源;
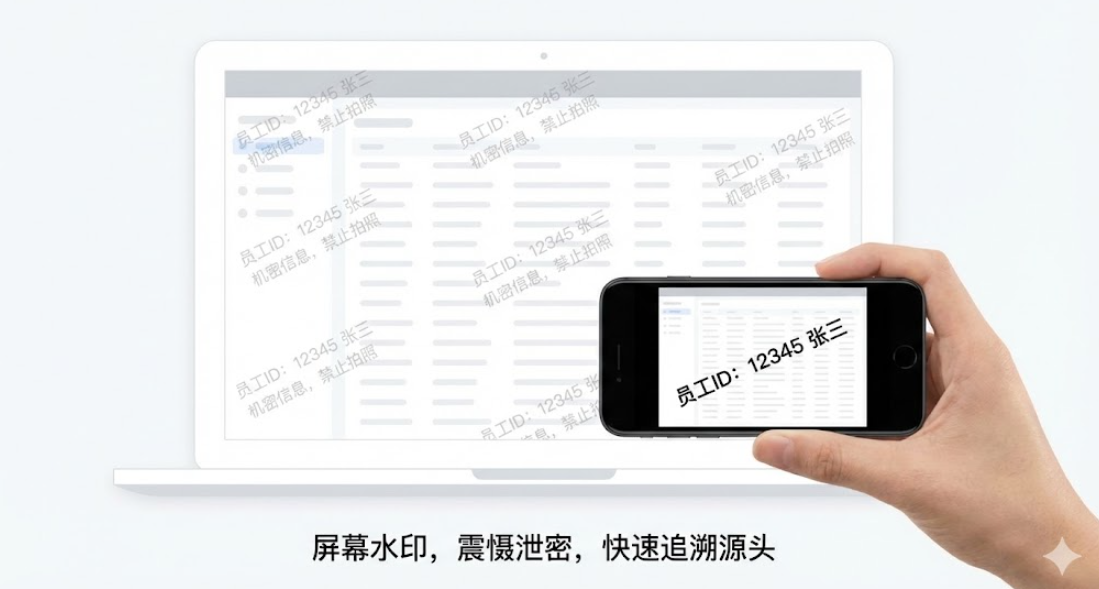
屏幕水印 + 偷拍抓拍:屏幕自带溯源水印,手机拍屏会被系统抓拍取证。
第二种,完善权限分级管理制度。
简单说就是 “给谁看什么,划得明明白白”,不是所有人都能碰全部机密。比如普通业务员只能看到自己对接的客户信息,设计员只能调取自己负责的图纸,高层才能查看全套核心资料。员工调岗、离职的时候,第一时间收回账号和文件访问权限。这个办法成本低,重在流程,就算没有复杂软件,也能砍掉一大半泄密机会,适合先打好基础。
第三种,签订保密协议与竞业限制。
很多人觉得这就是一张走形式的纸,其实它是兜底的一道防线。入职的时候就签好保密协议,明确哪些属于公司机密,不能私自外传;核心岗位,还可以协商签订竞业限制,约定离职之后一段时间内,不能去同行竞品那里上班,也不能带走公司资源。真要是发生泄密,协议就是维权的重要凭证,起到威慑作用,从法律层面约束员工行为。
第四种,做好内网隔离,划分办公网络。
把存放图纸、核心资料的服务器单独放在一个隔离内网,和外网分开。如果员工电脑需要上网查资料,就走另外一条网络,两条线路互不串门。就算某一台办公电脑不小心中毒,病毒也很难钻进存放机密的内网服务器。同时关闭不必要的远程访问入口,减少外部入侵通道,适合有服务器、核心资料集中存放的制造、研发企业。
第五种,常态化安全培训。
很多泄密不是员工存心搞事情,而是不懂风险。有人随手把文件发到私人邮箱,或者把图纸丢进 AI 帮忙改文案,压根不知道会出事。定期给员工做安全科普,告诉大家哪些行为有泄密风险,遇到文件外发该走什么审批流程。慢慢把保密意识刻进日常,从源头减少无心之失,花费不多,长期收益很高。
你们公司现在防泄密,是优先靠制度,还是准备上防泄密工具?欢迎在评论区聊聊!


 洞察眼MIT系统


 冀公网安备13019902001038号

