
文章摘要:不少老板都有这种无奈:明明到了赶项目的紧要关头,点开后台一看,不少员工悄悄摸鱼,上班刷短视频、逛购物站,还有的随便进一些风险网站,一不小心就把病毒、木马带进内网
不少老板都有这种无奈:明明到了赶项目的紧要关头,点开后台一看,不少员工悄悄摸鱼,上班刷短视频、逛购物站,还有的随便进一些风险网站,一不小心就把病毒、木马带进内网。办公网络就像公司大门,如果不设门槛,杂七杂八的网页随便进,既耽误干活,还容易招来安全隐患。
今天分享五招上网管控办法,按需挑选就行。
第一招,部署洞察眼 MIT 系统,也是很多企业首选的一体化管控方案。
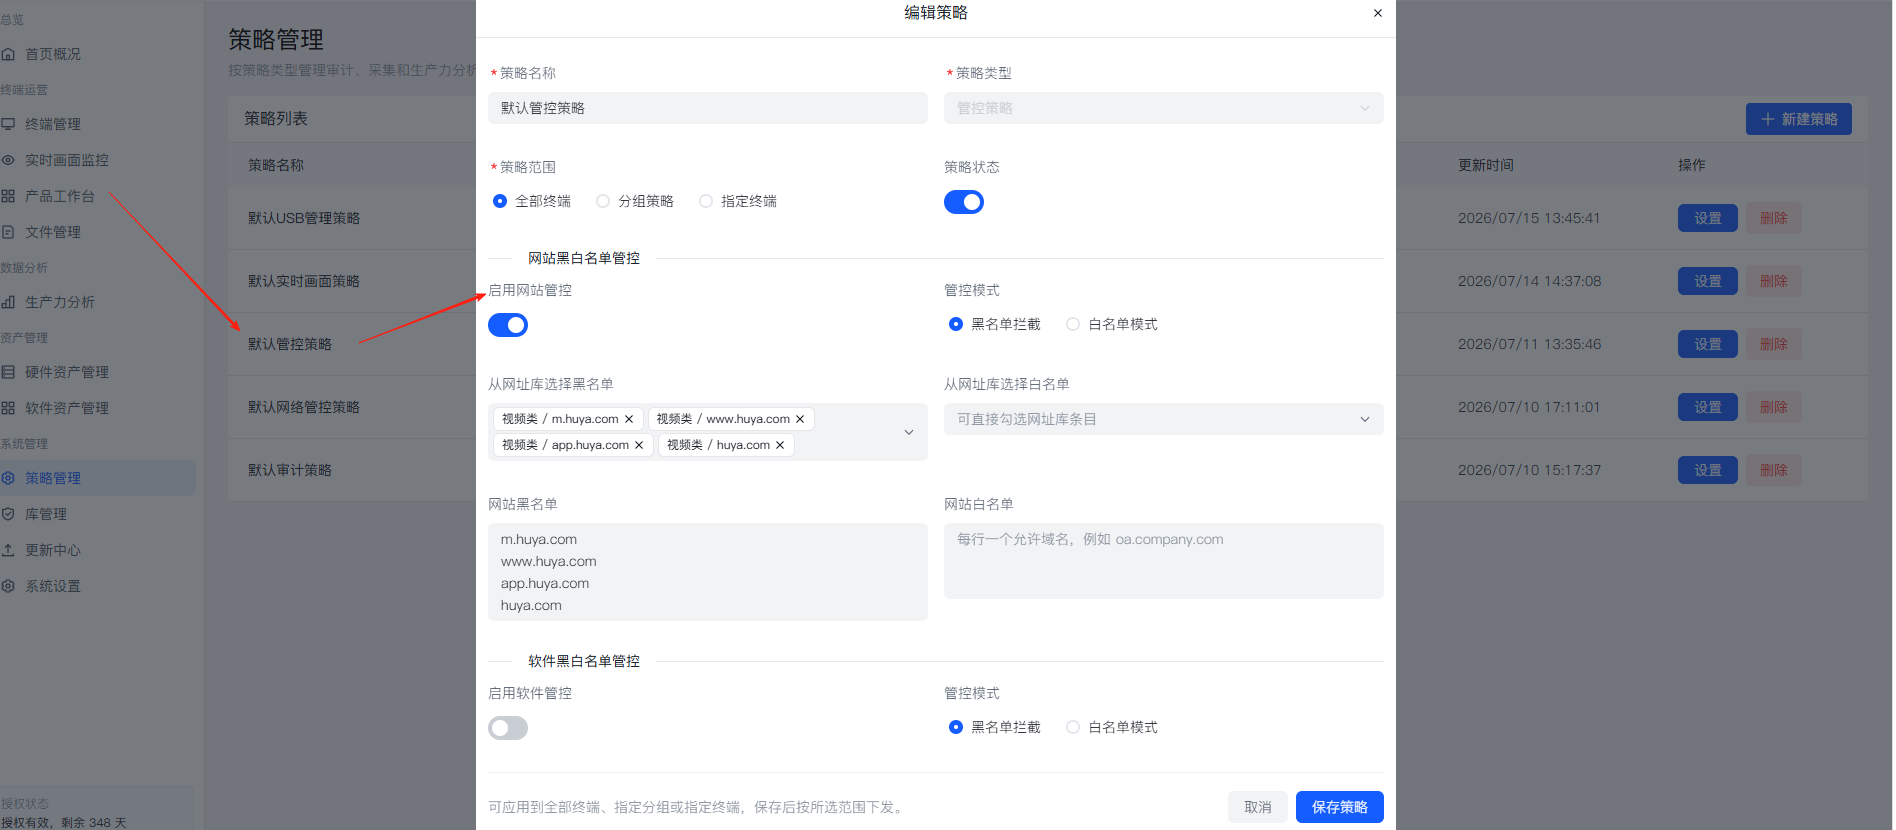
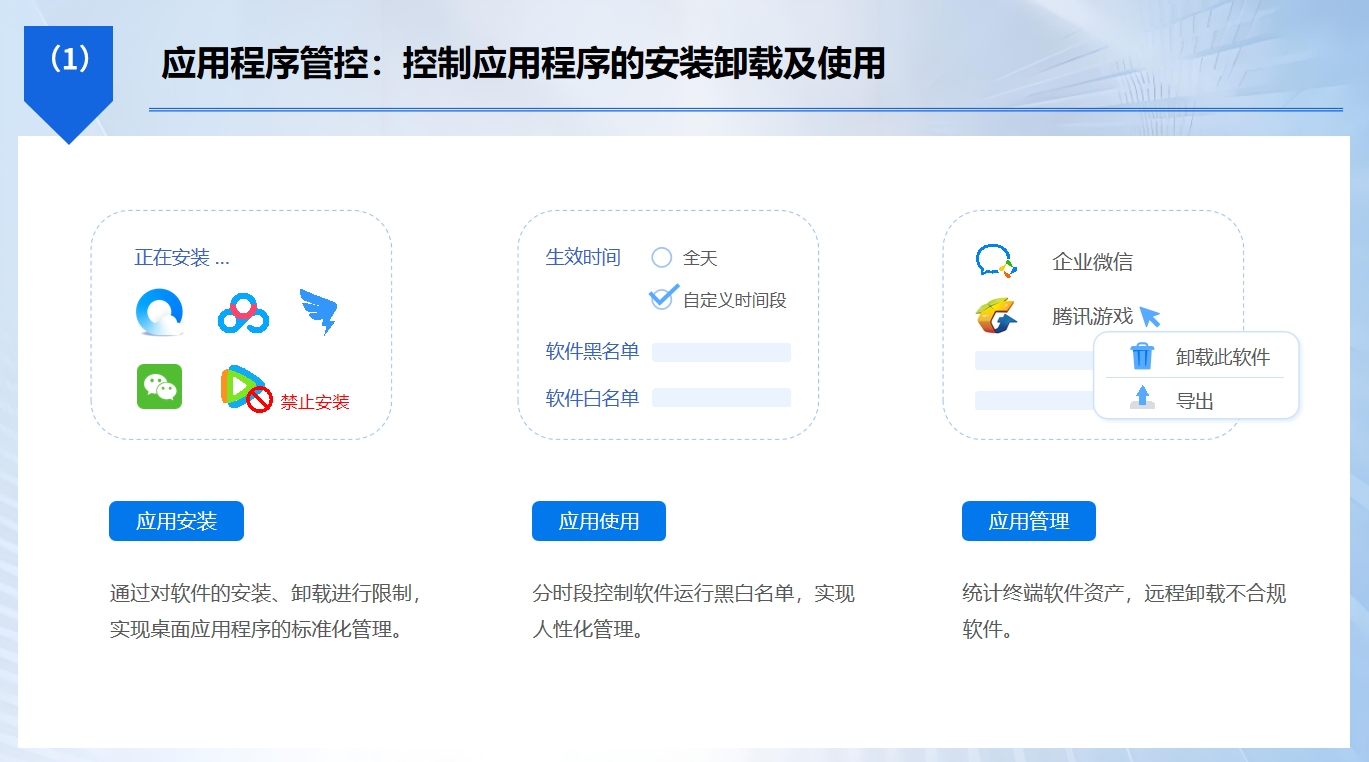
网站黑白名单管控
上班时员工点开短视频、购物网站,页面直接拦下来打不开。
不想让碰的站点加到黑名单;业务必须要用的系统、网站放进白名单,只允许访问这些,其余全部屏蔽。
可以按岗位区分,比如销售可以打开行业平台,普通员工只开放办公站点,一刀切或者精细化设置都行。
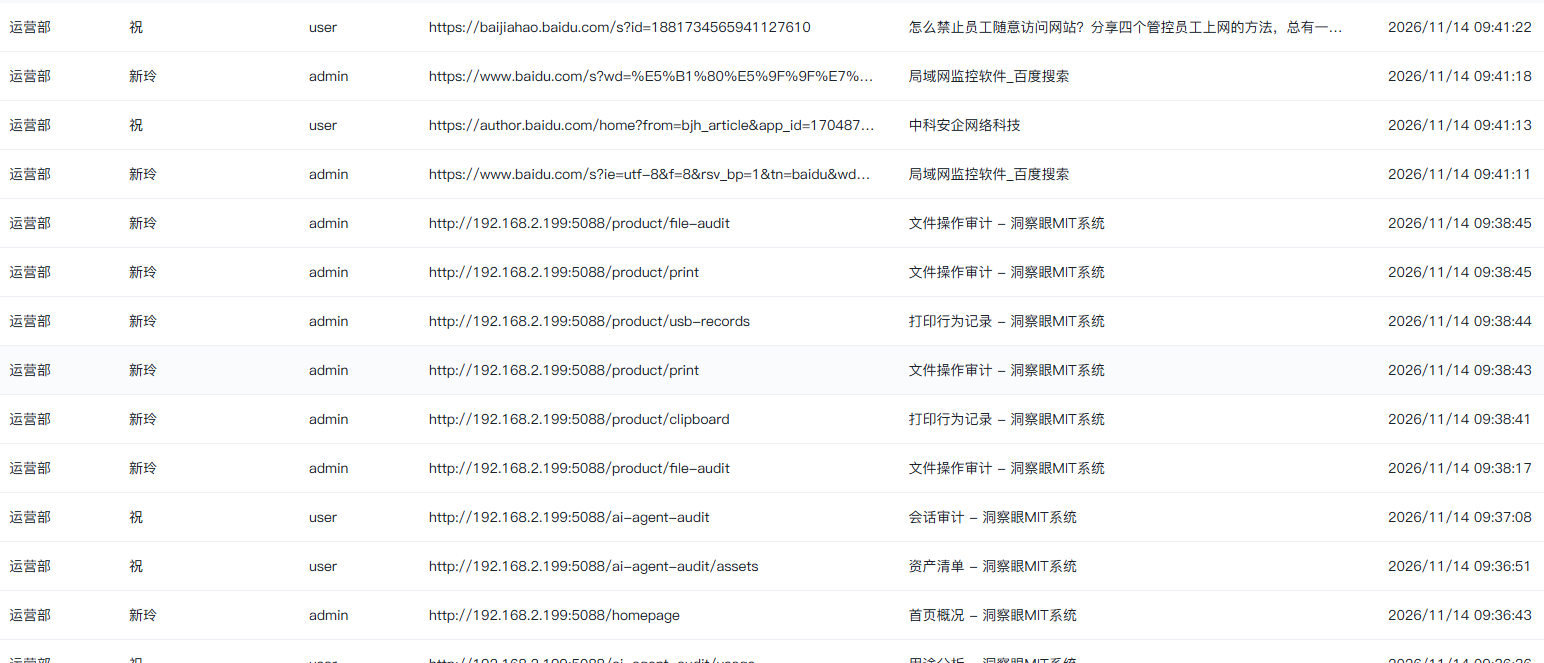
完整上网行为审计记录
员工几点打开什么网页、停留多久、搜过哪些关键词,全部留下记录。
如果发现有人长时间泡在娱乐网站,随时调出记录核对,有据可查,方便您掌握团队上网状态。
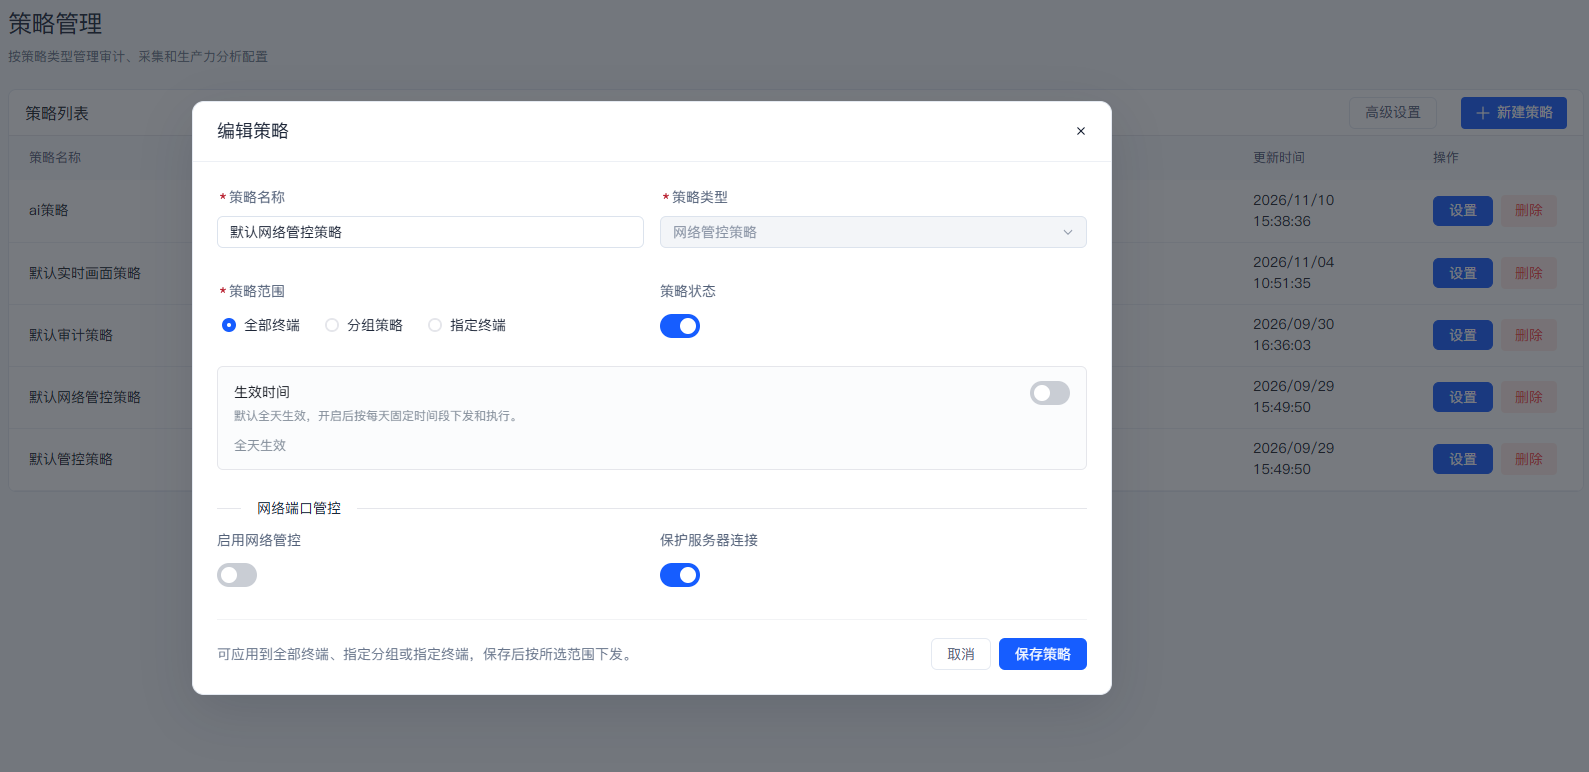
分时上网权限策略
不用全天卡死。上班时段锁住娱乐网站,午休时间可以放开,人性化管控;
也可以设置加班时段单独放行特定网站,兼顾管理和员工感受,不会让人觉得被死死盯着。
配套软件黑名单管控
不光管网页,还能封堵游戏、直播软件、私人网盘。
就算员工绕开浏览器,想用客户端摸鱼、私传公司资料,一样会被限制,堵住另外一条摸鱼和泄密通道。
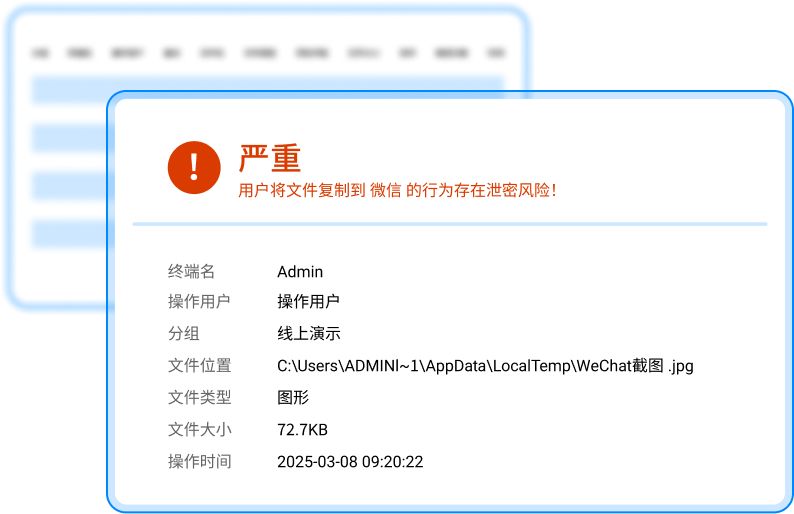
高危网站异常告警
一旦有人频繁访问钓鱼、色情、病毒这类风险站点,系统立刻推送提醒。避免员工误点带毒网页,把木马带进内网,保护整个公司电脑和资料安全。
第二招:路由器 / 防火墙网址过滤。
很多小公司会直接在主路由器或者企业防火墙上设置网址过滤。在设备后台录入要屏蔽的域名,整个局域网内所有电脑都会受到限制,不用一台台电脑单独安装软件,成本很低。不过短板也很明显,只能一刀切,没法单独给某个员工、某个岗位开特例;员工如果用手机流量、代理工具,很容易绕开限制,适合需求简单、人员不多的小店或者小作坊。
第三招:DNS 解析拦截方案。
修改内网 DNS,把娱乐、风险网站的域名指向无效地址,只要电脑用公司分配的 DNS,就解析打不开目标网页。部署起来比较省事,对设备性能几乎没有负担。但是它防护能力偏弱,懂一点电脑知识的员工,手动改掉本机 DNS 就能绕过拦截,只能作为辅助手段,适合搭配其他管控方式一起使用,不适合单独作为主力管控方案。
第四招:企业代理网关管控。
搭建专用上网代理网关,公司所有电脑上网流量都从网关走,在这里统一做网站过滤、流量统计。适合分厂多、人员规模大的企业,可以统一管控全部上网流量,还能拦截一部分恶意下载。缺点是采购和运维成本偏高,需要专人维护网关;一旦网关出故障,全员上网都会受影响,对 IT 能力有一定要求。
第五招:制度搭配人工巡查。
定下清晰的办公网络使用制度,写明上班禁止访问哪些网站,同步告知全体员工,再搭配日常抽查。这种方式零软件成本,更容易让员工接受。但是约束力最弱,只能靠自觉,没办法做到实时拦截;员工偷偷开网页很难及时发现,一般作为配套,和技术管控一起使用。
Q:部署洞察眼MIT系统管控上网,可以偷偷监控员工吗?
A:绝对不可以。部署之前,必须提前告知全体员工。这套工具是用来规范办公上网、阻挡风险网站、保护内网安全,不能隐秘窥探员工隐私,合规使用是前提。
Q:设置黑名单之后,如果临时需要打开某个被屏蔽网站怎么办?
A:管理员可以临时放行网址,也可以单独给指定员工开通权限,灵活调整,不会耽误正常业务。
各位老板,你们最头疼的是员工上班刷视频,还是随便点开陌生风险网站?欢迎在评论区聊聊!


 洞察眼MIT系统


 冀公网安备13019902001038号

