文章摘要:多家企业在软件研发交付前夕,曾遭遇过核心代码被悄悄复制带走的情形。没有黑客入侵服务器,也没有系统奔溃,只是个别人员在离职前通过移动存储设备或网络渠道静默打包了项
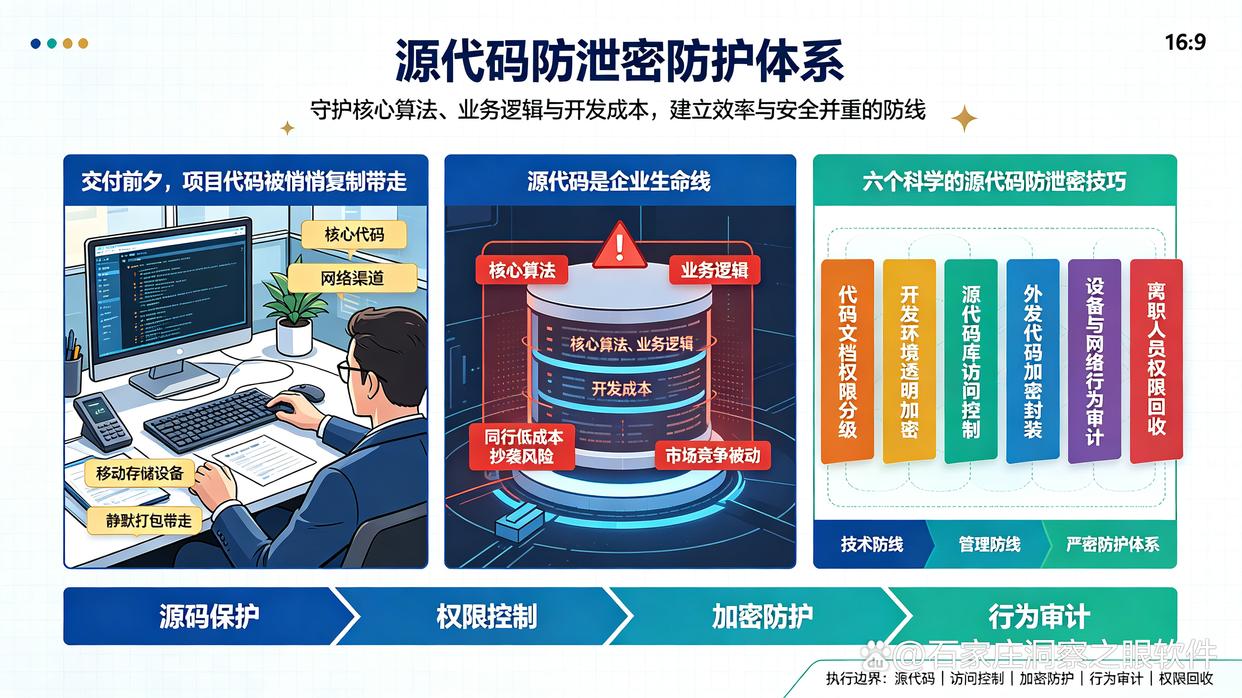
多家企业在软件研发交付前夕,曾遭遇过核心代码被悄悄复制带走的情形。没有黑客入侵服务器,也没有系统奔溃,只是个别人员在离职前通过移动存储设备或网络渠道静默打包了项目代码。
源代码是科技与研发型企业的生命线,里面凝聚着核心算法、业务逻辑和大量开发成本。一旦泄露,不仅容易被同行低成本抄袭,还会让企业在市场竞争中陷入被动。守护代码安全,需要建立一套兼顾效率与安全的技术与管理防线。以下6个科学的源代码防泄密技巧,能够帮助企业逐步构建严密的防护体系。
第一点,通过洞察眼MIT系统搭建终端综合防泄密体系
研发人员在日常编写、编译代码时,终端设备是代码接触最频繁的地方。在这个环节引入专业防泄密系统,可以在完全不影响正常开发效率的前提下,建立起覆盖代码全生命周期的管控逻辑。
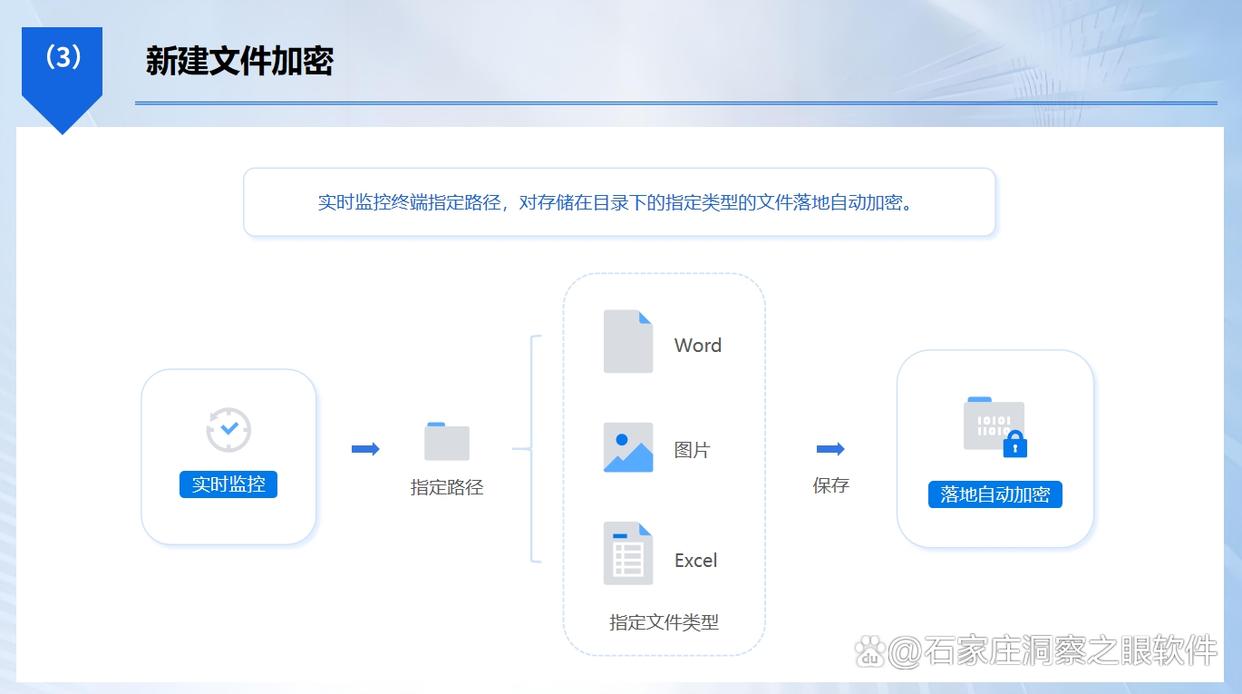
新建文件加密机制。系统能够针对研发人员终端上的指定目录和指定文件类型,进行实时监控与落地加密。无论工程师是在本地新建源代码文件,还是修改现有代码,生成的文件都会在底层自动加密。加密后的代码文件在企业内部授权环境下可以正常调用与编译,一旦脱离授权环境,文件将呈现乱码无法打开。
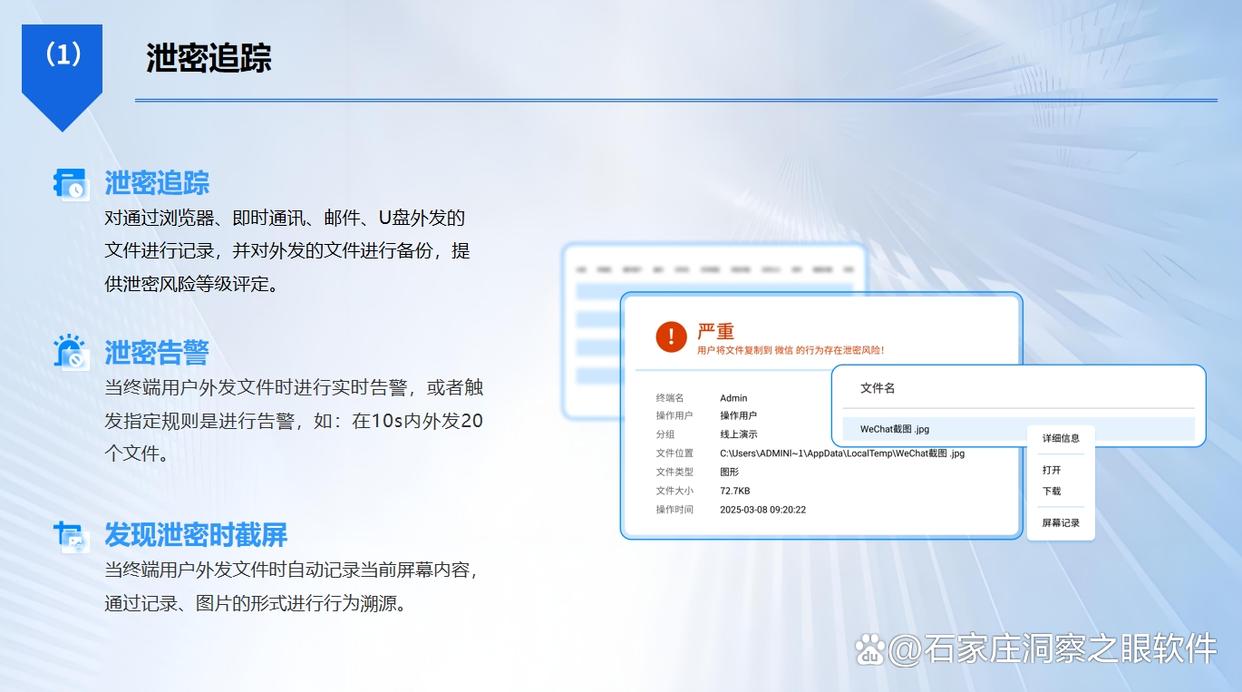
泄密追踪与外发备份。系统能够实时监控终端通过浏览器、聊天工具、电子邮件等途径传输文件的行为。一旦发生文件外发,系统不仅会详细记录传输行为,还会自动对外发的文件进行后台备份,并给出泄密风险评定,确保每一笔代码传输都有迹可循。
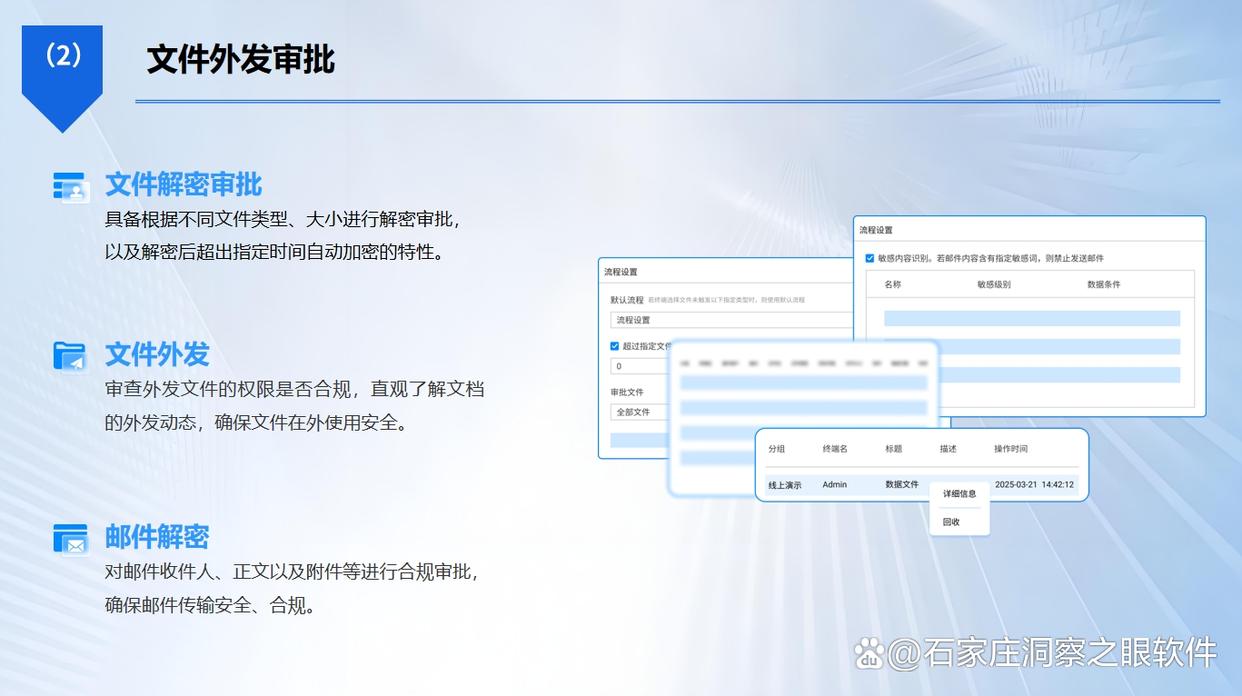
文件外发审批。当企业因为业务协同、客户交付等合理需求必须对外发送代码时,可以通过系统开启严格的外发审批流程。员工提交申请后,管理者可以在后台实时查看审批进度与查阅状态,审批通过后才允许安全外发,有效避免私下随意传输。
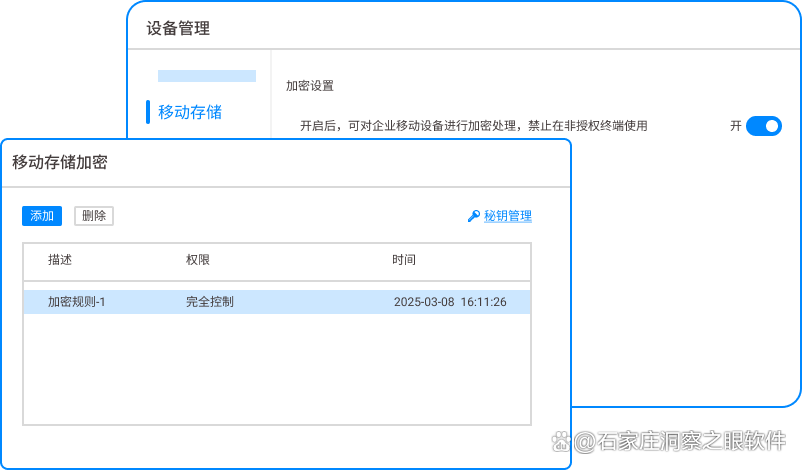
移动存储加密。针对U盘、移动硬盘等外接设备,系统采用高强度加密算法进行管控。经过加密的存储设备只能在企业内部指定的电脑上读写,员工如果违规带出公司,在外部设备上根本无法解密使用,切断了物理介质泄密的路径。
第二点,收紧代码仓库的最小权限配置
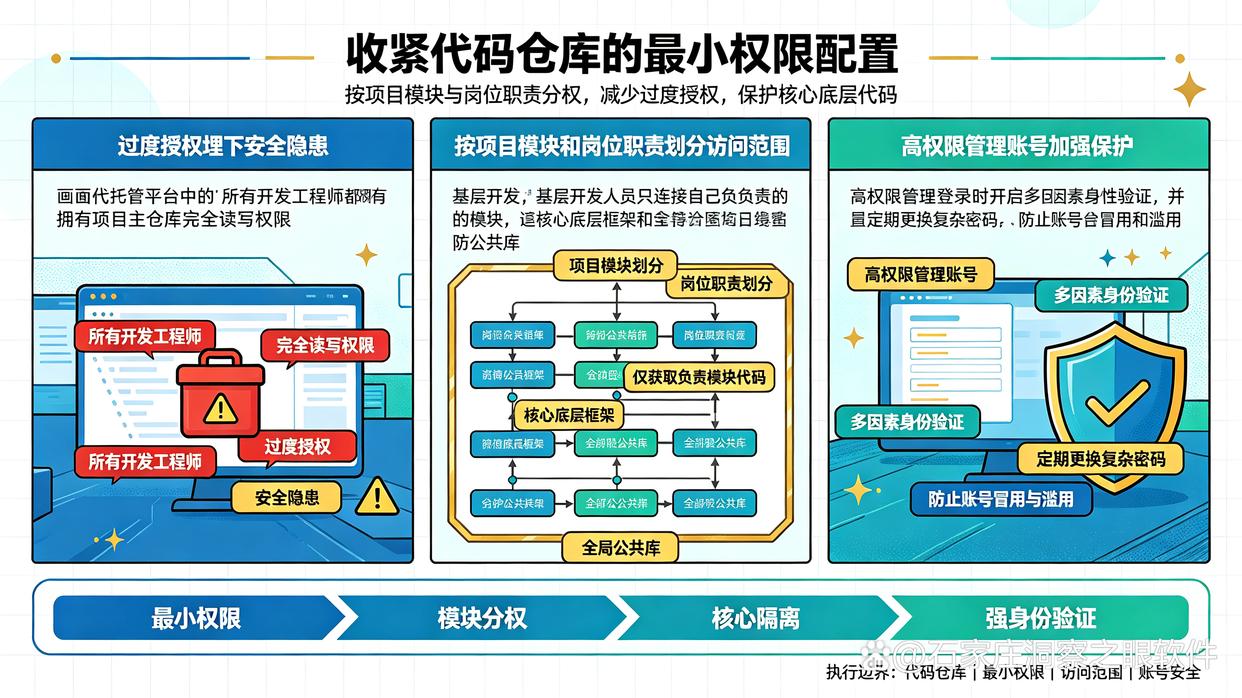
很多团队习惯为所有开发工程师开放项目主仓库的完全读写权限,这种过度授权往往埋下了极大的安全隐患。
合理的做法是遵循最小权限分配原则。在代码托管平台上,按照项目模块和岗位职责划分访问范围。基层开发人员仅能获取自己负责的模块代码,核心底层框架和全局公共库只对核心架构师开放。对于具备高权限的管理账号,应开启多因素身份验证,并定期更换复杂密码,防止账号被冒用或滥用。
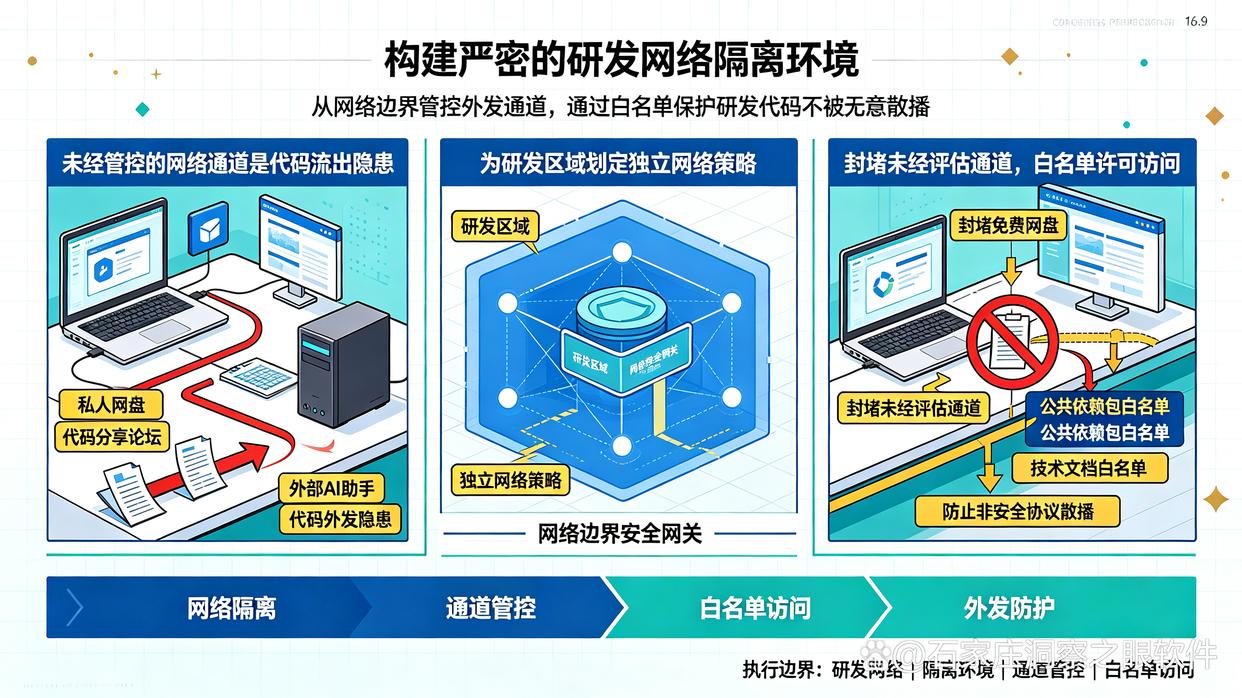
第三点,构建严密的研发网络隔离环境
未经管控的网络通道往往是代码流出的主要隐患点。不少代码泄露事件,都是因为员工私自将代码备份至私人网盘、代码托管平台或外部AI助手。
企业可以从网络边界入手,为研发区域划定独立的网络策略。封堵常见的免费网盘、代码分享论坛以及未经评估的外部通道。对于研发过程中需要调用的公共依赖包和技术文档,可以通过白名单的方式进行访问许可,防止代码在无意中通过非安全协议散播出去。
第四点,在研发终端禁用不必要的物理接口
除了网络传输,物理接口同样是数据流失的常见渠道。
对于安全级别较高的研发机房或核心研发终端,企业可以通过设备管理器或组策略禁用不必要的USB接口、串口和蓝牙传输功能。如果由于测试需要必须使用特定硬件设备,应采取集中登记管理的方式,限定设备的使用期限与使用人员,防止随意插拔移动介质带来数据安全风险。
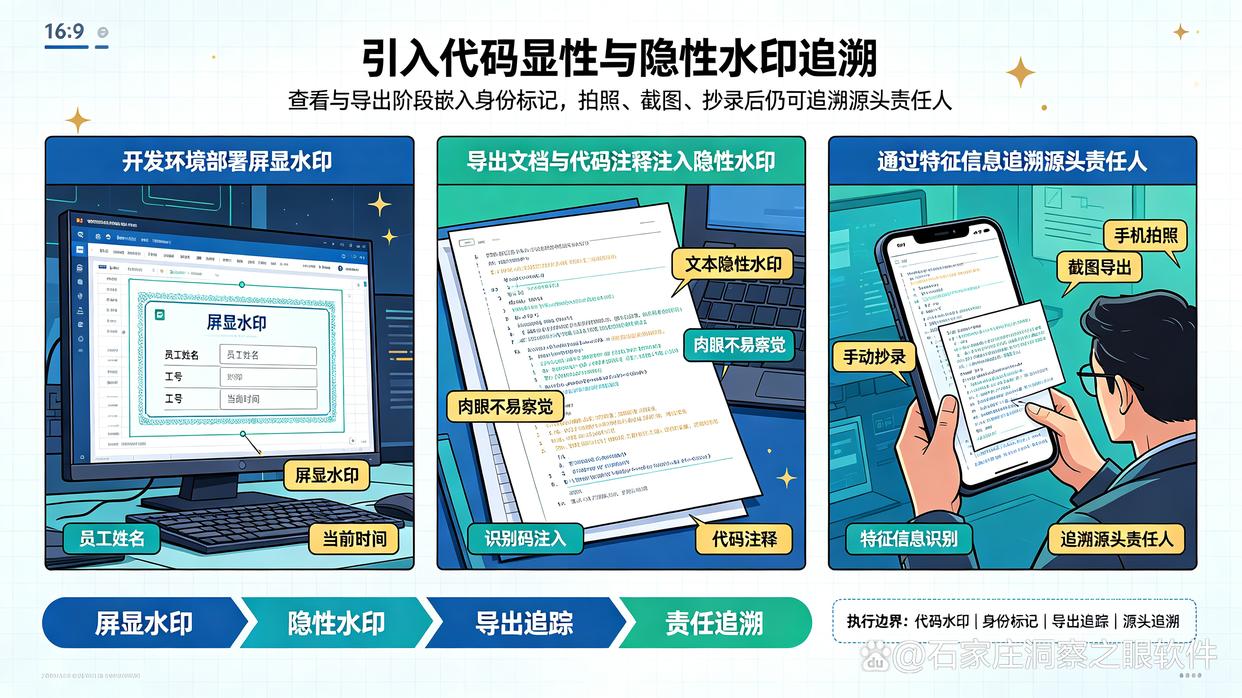
第五点,引入代码显性与隐性水印追溯
在代码查看与导出阶段嵌入身份标记,能够产生极强的心理震慑作用。
企业可以在研发终端的开发环境界面、文档查看软件中部署屏显水印,将员工姓名、工号以及当前时间叠加显示在屏幕上方。同时,结合文本隐性水印技术,在导出的文档或特定代码注释中注入肉眼不易察觉的识别码。即便有人试图通过手机拍照、截图或手动抄录的方式导出代码,安全团队也能通过残留的特征信息快速追溯到源头责任人。
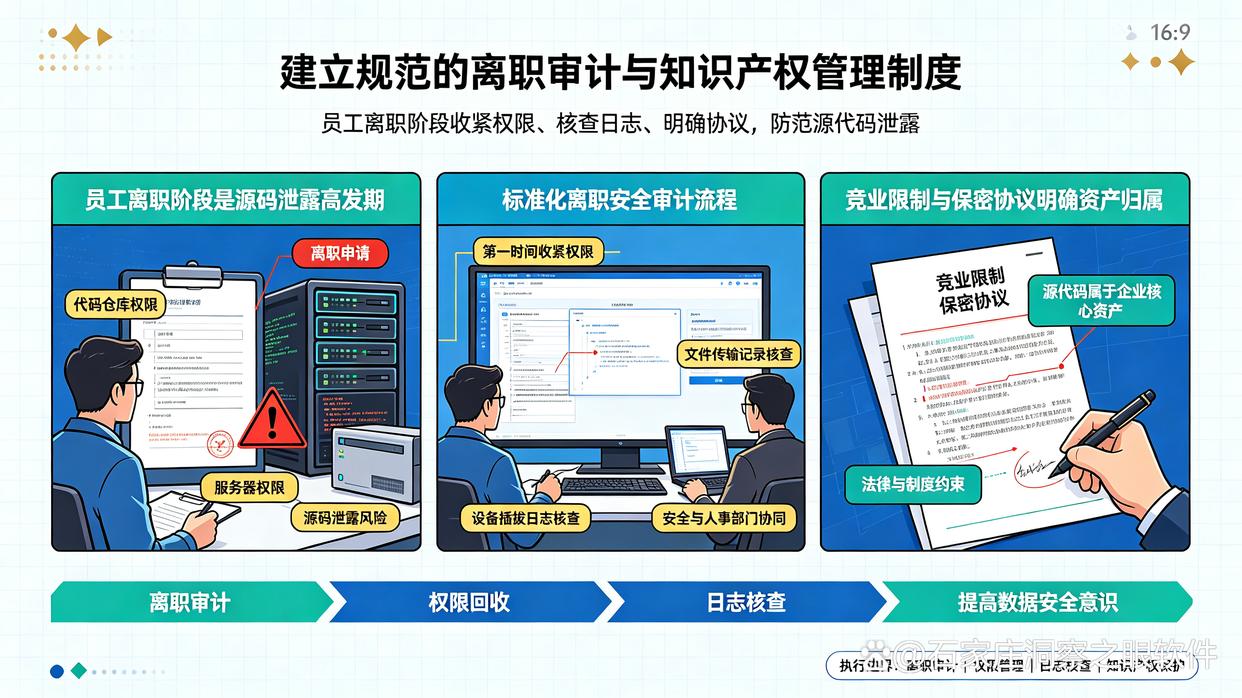
第六点,建立规范的离职审计与知识产权管理制度
技术手段固然重要,但健全的管理制度同样不可忽视。员工离职阶段往往是源代码泄露的高发期。
企业应当建立标准化的员工离职安全审计流程。在员工提出离职申请的第一时间,逐步收紧其代码仓库和服务器的访问权限。同时,安全与人事部门应核查其近期在研发终端上的文件传输记录和设备插拔日志。结合入职时签署的竞业限制与保密协议,从法律和制度层面明确源代码属于企业核心资产,提高全员的数据安全意识。
源代码防护是一项长期的系统工程。通过将专业技术工具与严密的管理制度相互结合,企业能够有效收紧代码资产的管控边界,确保核心技术在安全可控的环境下稳健迭代。

 洞察眼MIT系统


 冀公网安备13019902001038号