文章摘要:熬了无数个深夜敲出来的核心源码,一旦被拷贝带走传到网上,前期投入全部打水漂。很多研发负责人都头疼源码防护,其实不用搞得太复杂,选对方案就能守住核心资产。今天整理
熬了无数个深夜敲出来的核心源码,一旦被拷贝带走传到网上,前期投入全部打水漂。
很多研发负责人都头疼源码防护,其实不用搞得太复杂,选对方案就能守住核心资产。
今天整理 5 种落地性很强的源码防泄密方案,研发团队可以参考。
方案 1:部署洞察眼 MIT 系统
很多软件研发、嵌入式团队在用,对各类开发编辑器适配友好,源码透明加密能力很强,用大白话给大家讲讲功能:
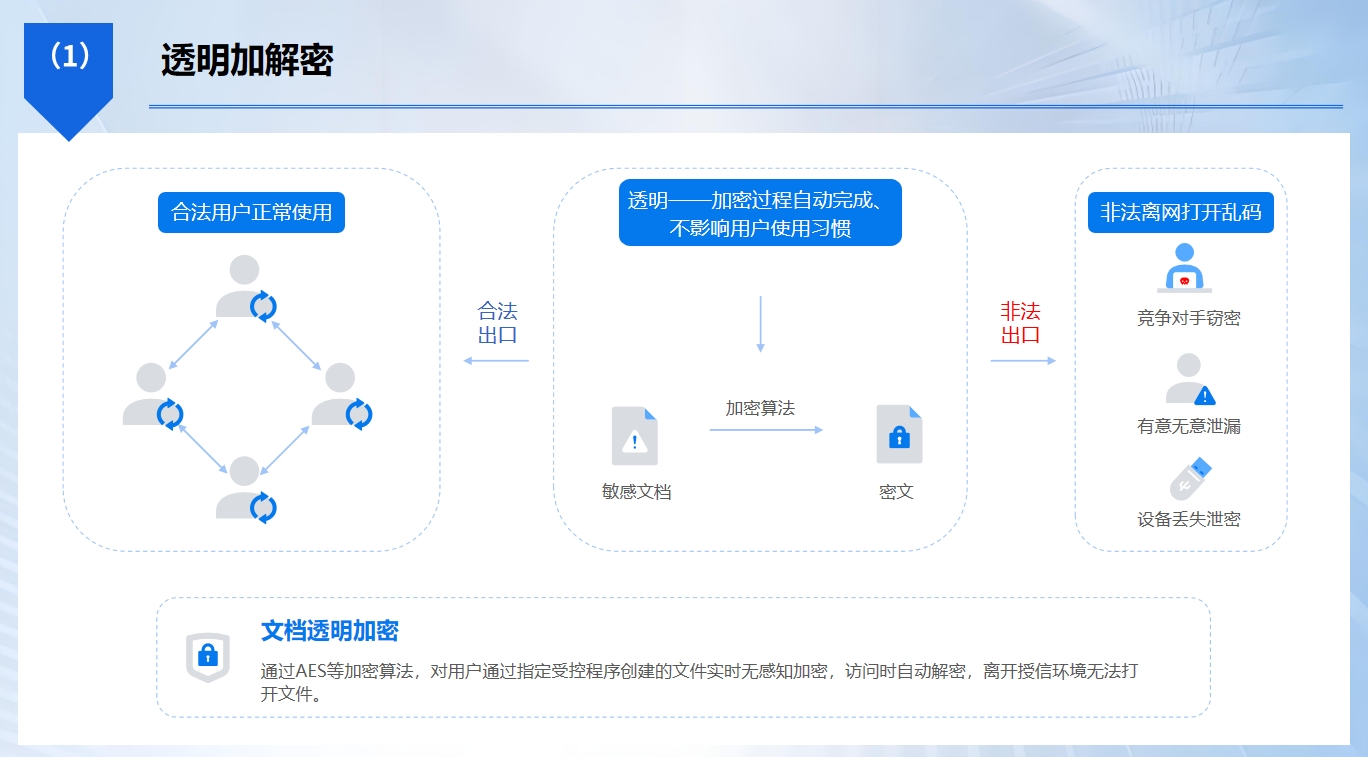
源代码无感透明加密 举例:开发在 VS、IDEA 里写完代码保存,源码自动加密。在内网授权电脑上编辑、编译、调试全都正常,不会打断开发节奏;如果私自拷贝到 U 盘、微信发送、上传网盘,拿到外面打开就是乱码。
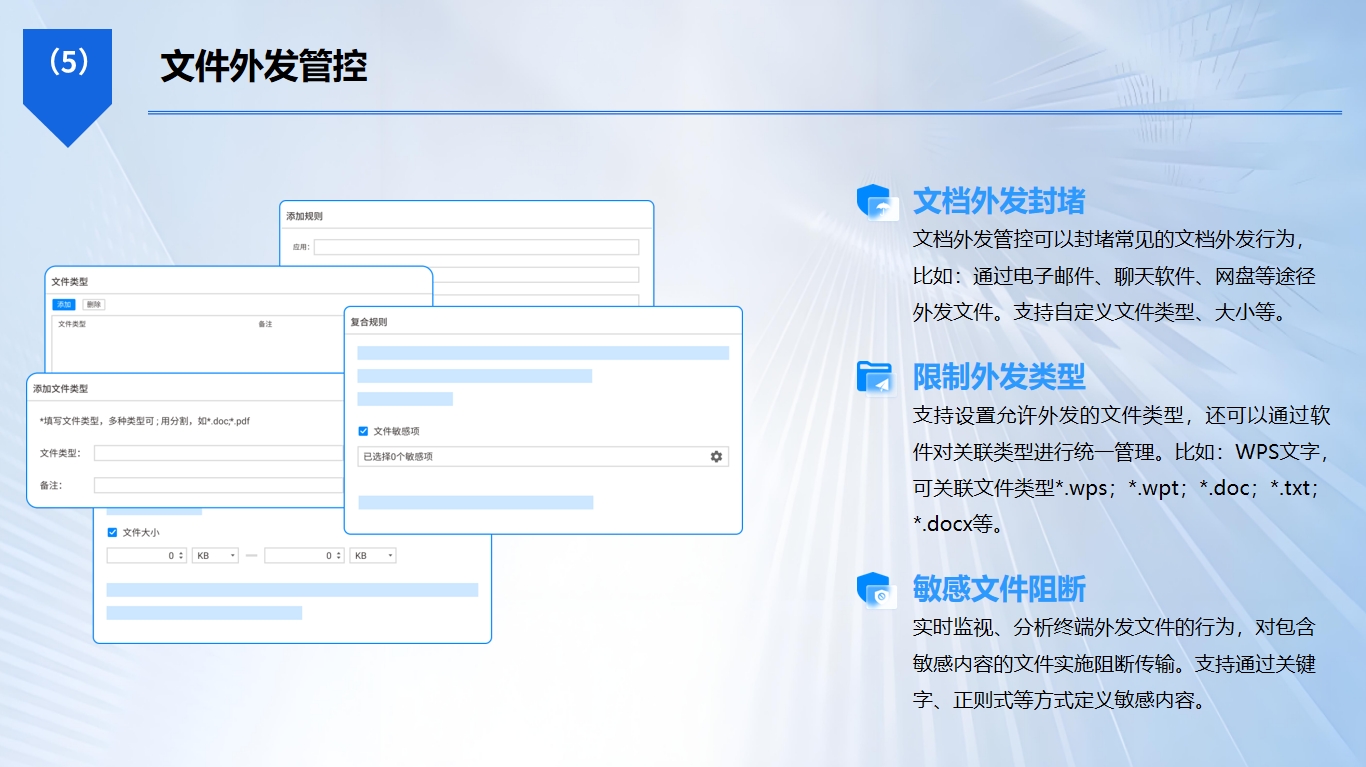
源码外发审批管控 举例:需要把部分代码包发给外包或者合作方,开发要提交外发申请,写明用途,管理员审核通过后生成受控包,还能设置打开次数、有效期,防止对方二次转发。
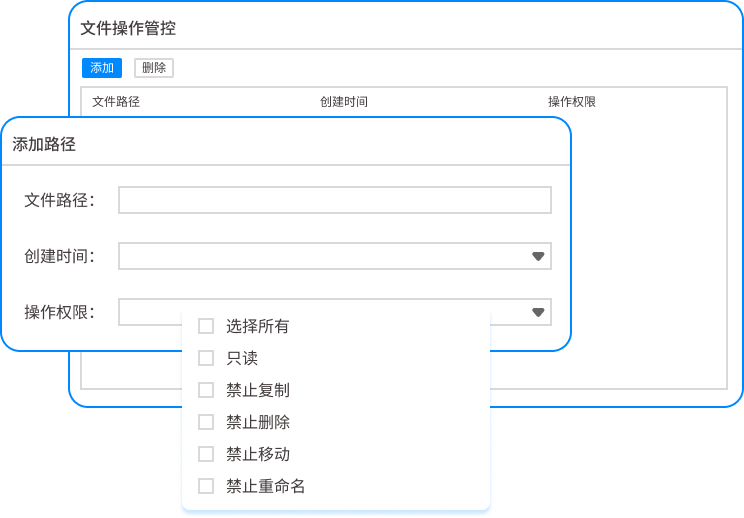
差异化岗位权限 举例:核心研发可以读写全套源码,测试人员只能查看部分模块代码,禁止导出和另存,遵循最小权限原则,缩小泄密风险范围。
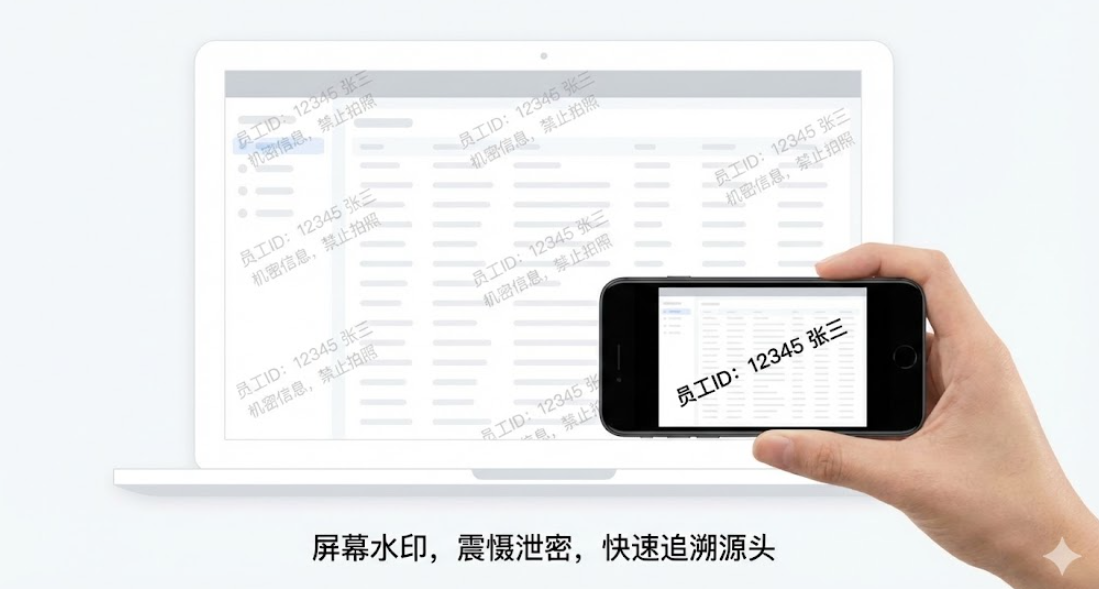
水印防截图拍照 举例:打开源码文件自带溯源水印,水印包含账号、部门信息,就算截图、手机拍照流出,也能快速定位是谁操作的。
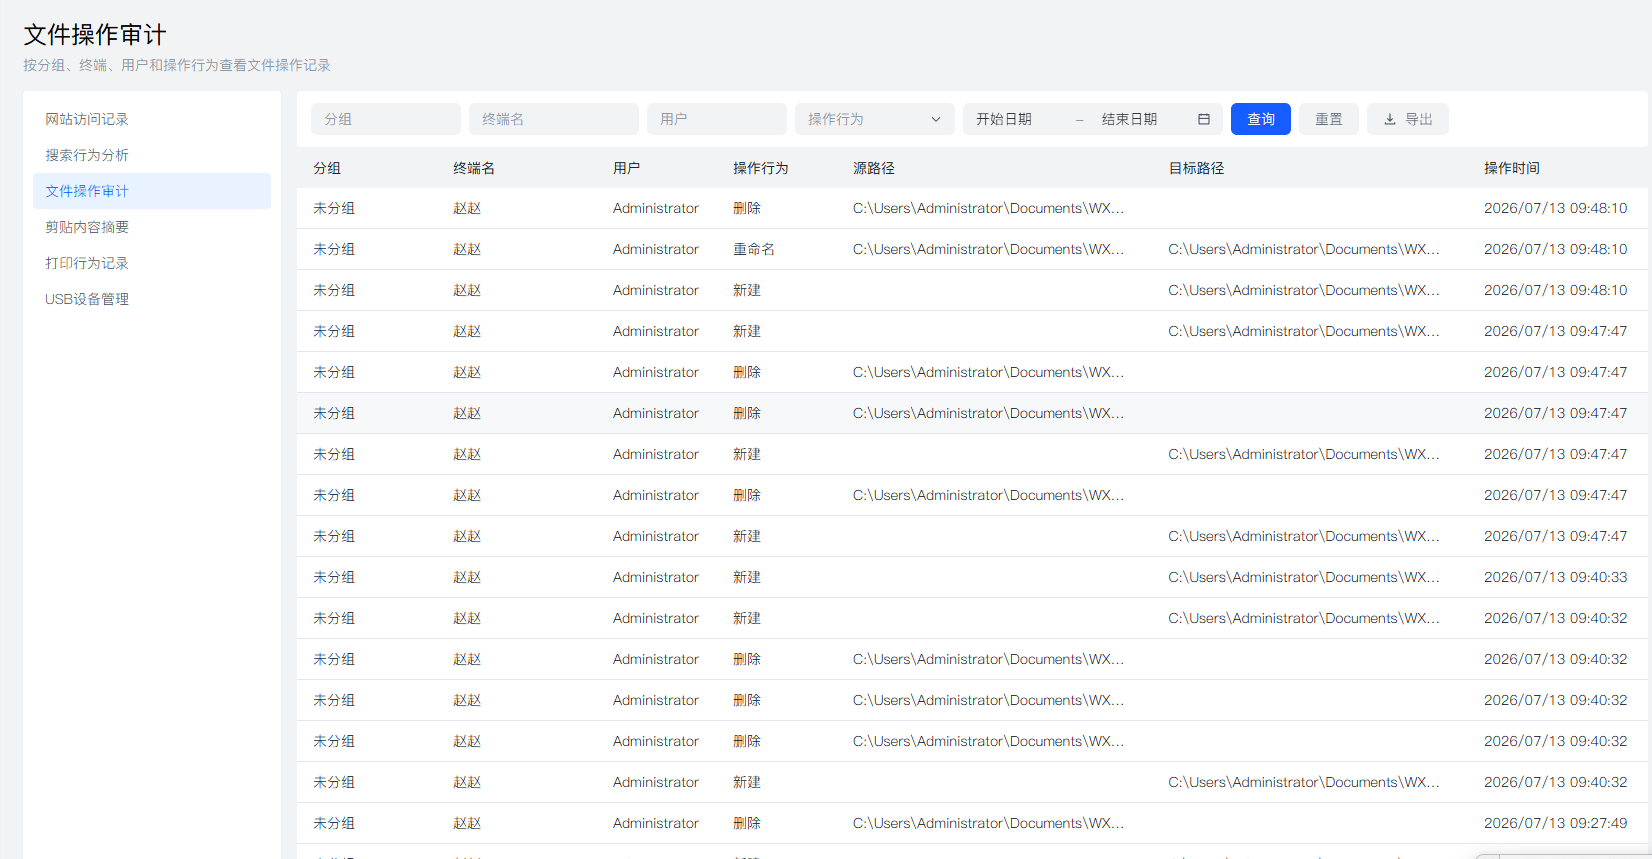
源码操作审计 + 敏感告警 举例:代码什么时候打开、修改、打包导出全部留痕;有人短时间批量打包大量源码,系统立刻推送告警,第一时间发现风险。
私有化内网部署,除源码防护之外,还可以管控 U 盘、聊天文件,一套系统兼顾终端安全。
方案 2:私有化代码仓库管控
搭建本地 Git、SVN 仓库,服务器部署在内网,不开放公网访问。设置分级账号权限,不同人员只能访问自己负责的项目分支,提交记录全程留存。定期巡检账号,离职员工第一时间回收权限。适合有专门运维、团队规模中等的研发部门,缺点是只能管住仓库,没法阻止开发把代码下载到本地之后私自拷贝。
方案 3:代码混淆 + 核心逻辑抽离
把项目里最核心的算法模块编译成加密库,只给开发人员开放调用接口。普通开发拿到的是外层业务代码,看不到底层核心逻辑,就算源码外流,别人也很难复刻核心功能。适合算法类、自研核心框架项目,缺点是改造项目成本高,对开发架构有一定要求。
方案 4:堡垒机代码不落地方案
开发人员不能把源码下载到个人电脑,所有代码查看、修改、编译操作都在堡垒机远程操作,本地终端只做画面传输,源码不会落地到员工电脑。权限审批严格,操作全程录屏,保密性很强。适合高保密项目,缺点是操作有门槛,开发体验会受影响,运维成本偏高。
方案 5:制度培训 + 保密协议管理
完善保密协议,入职、离职都签订源码保密条款,定期给研发做安全培训,明确禁止把代码上传到公开网站、私人网盘。同时做好权限定期复盘,清理闲置账号。这属于基础兜底手段,单独使用防护力度弱,一般搭配上面技术方案一起使用。

 洞察眼MIT系统


 冀公网安备13019902001038号