
文章摘要:很多软件公司、研发团队都踩过源码泄露的大坑:程序员辛辛苦苦写了大半年的项目代码,临近项目上线,核心开发提离职,悄悄把整套源码打包拷贝带走;还有人把代码压缩包传到
很多软件公司、研发团队都踩过源码泄露的大坑:程序员辛辛苦苦写了大半年的项目代码,临近项目上线,核心开发提离职,悄悄把整套源码打包拷贝带走;还有人把代码压缩包传到私人网盘、通过聊天软件发给外部人员,等发现的时候,技术成果已经有外流风险。Git 仓库只做账号权限,很难管住员工把代码下载到本地之后私自外传。想要守住源代码这份核心资产,不能只靠口头约束,选对防护方案很关键。
今天整理 5 种实用的源码防泄密方案,给技术负责人、老板做选型参考。
一、部署洞察眼 MIT 系统|终端透明加密方案
洞察眼 MIT 系统针对研发场景做了深度适配,支持 IDEA、VS、Eclipse 等主流开发工具,采用驱动层透明加密,开发人员写代码、调试、编译、提交到内网 Git 仓库全程无感,不用改变原有开发习惯。
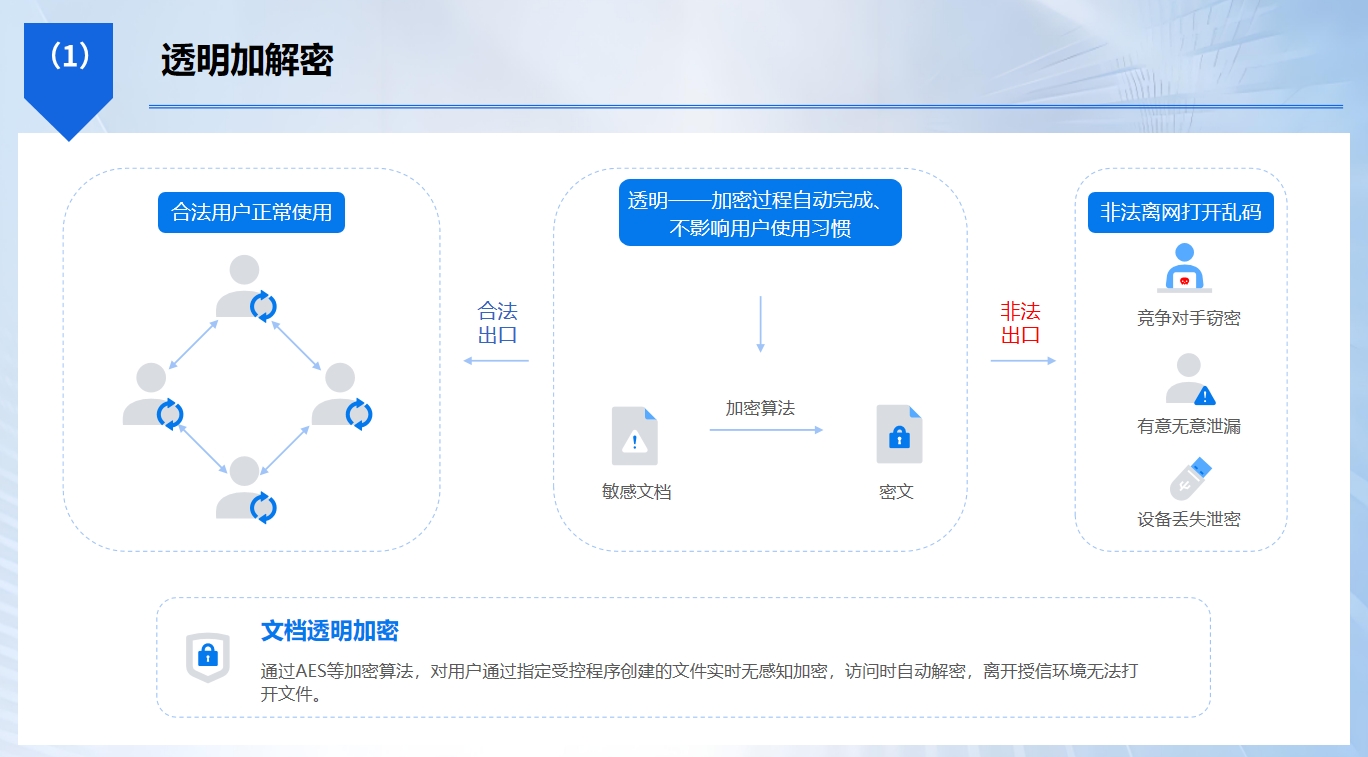
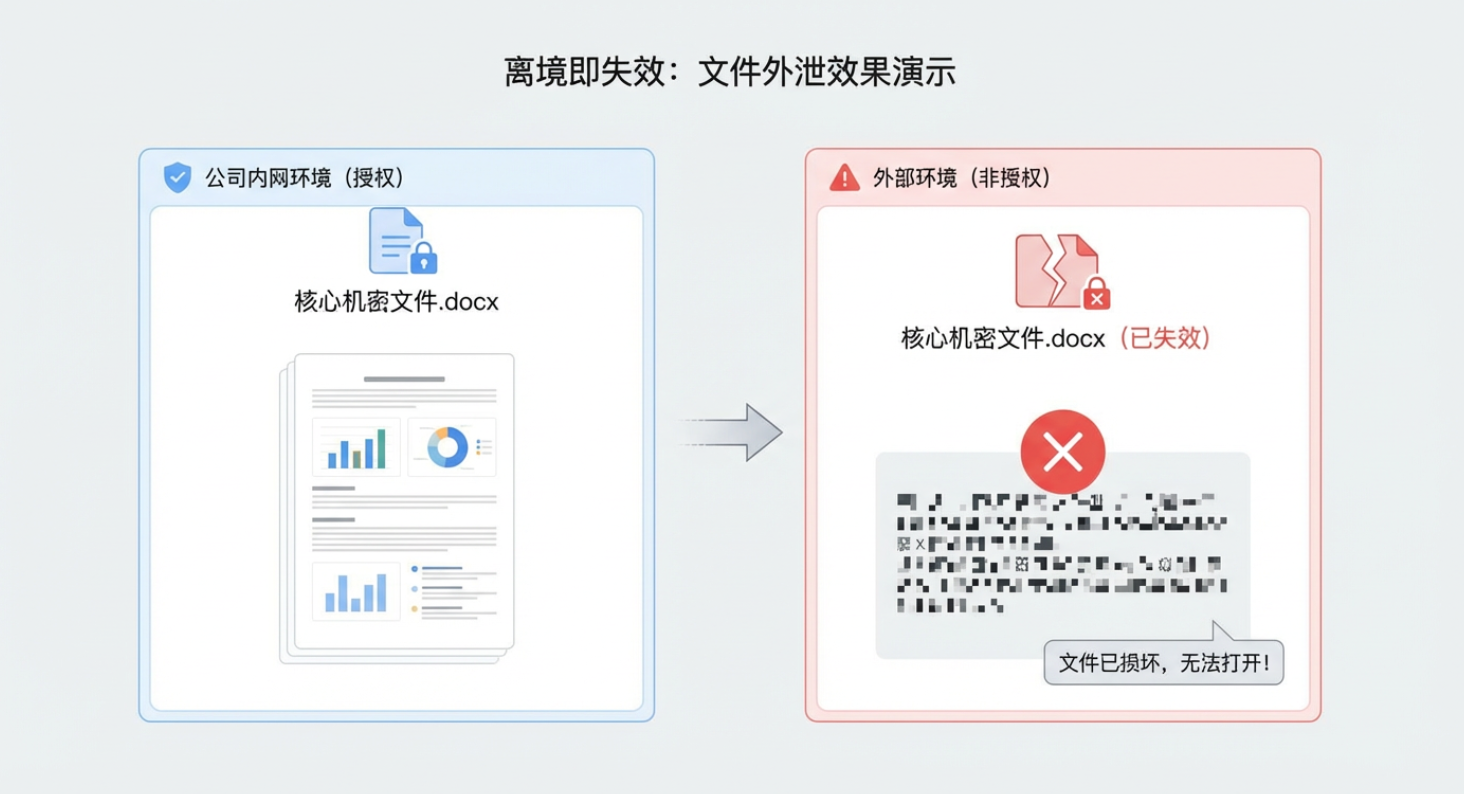
代码文件保存时自动加密,在内网授权电脑、内网版本库里面正常读写运行;一旦被拷贝到陌生 U 盘、微信发送、上传私人网盘,脱离授权环境打开就是乱码,拿到文件也无法解析使用。
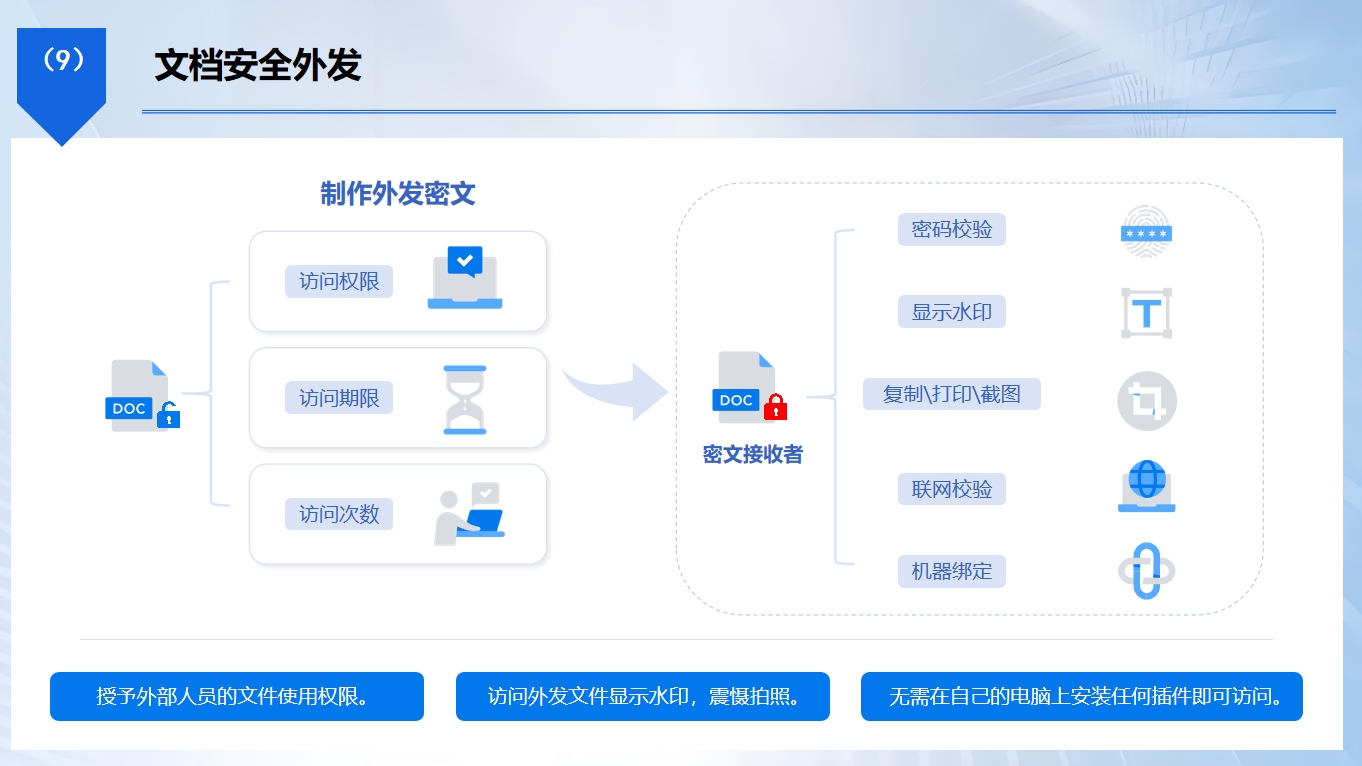
可以按项目、开发岗位精细化分配权限:初级开发只能查看分配模块的源码,不能导出;核心开发可以编辑代码,但禁止批量打包下载整个项目。代码需要发给外包、第三方调试时,走线上外发审批,对外发包设置打开有效期、打开次数,禁止复制、截屏,到期自动失效。
系统完整记录源码打开、修改、拷贝、打印、解密申请的全链路日志,谁操作、几点几分、操作了哪些源码文件都清晰留痕;
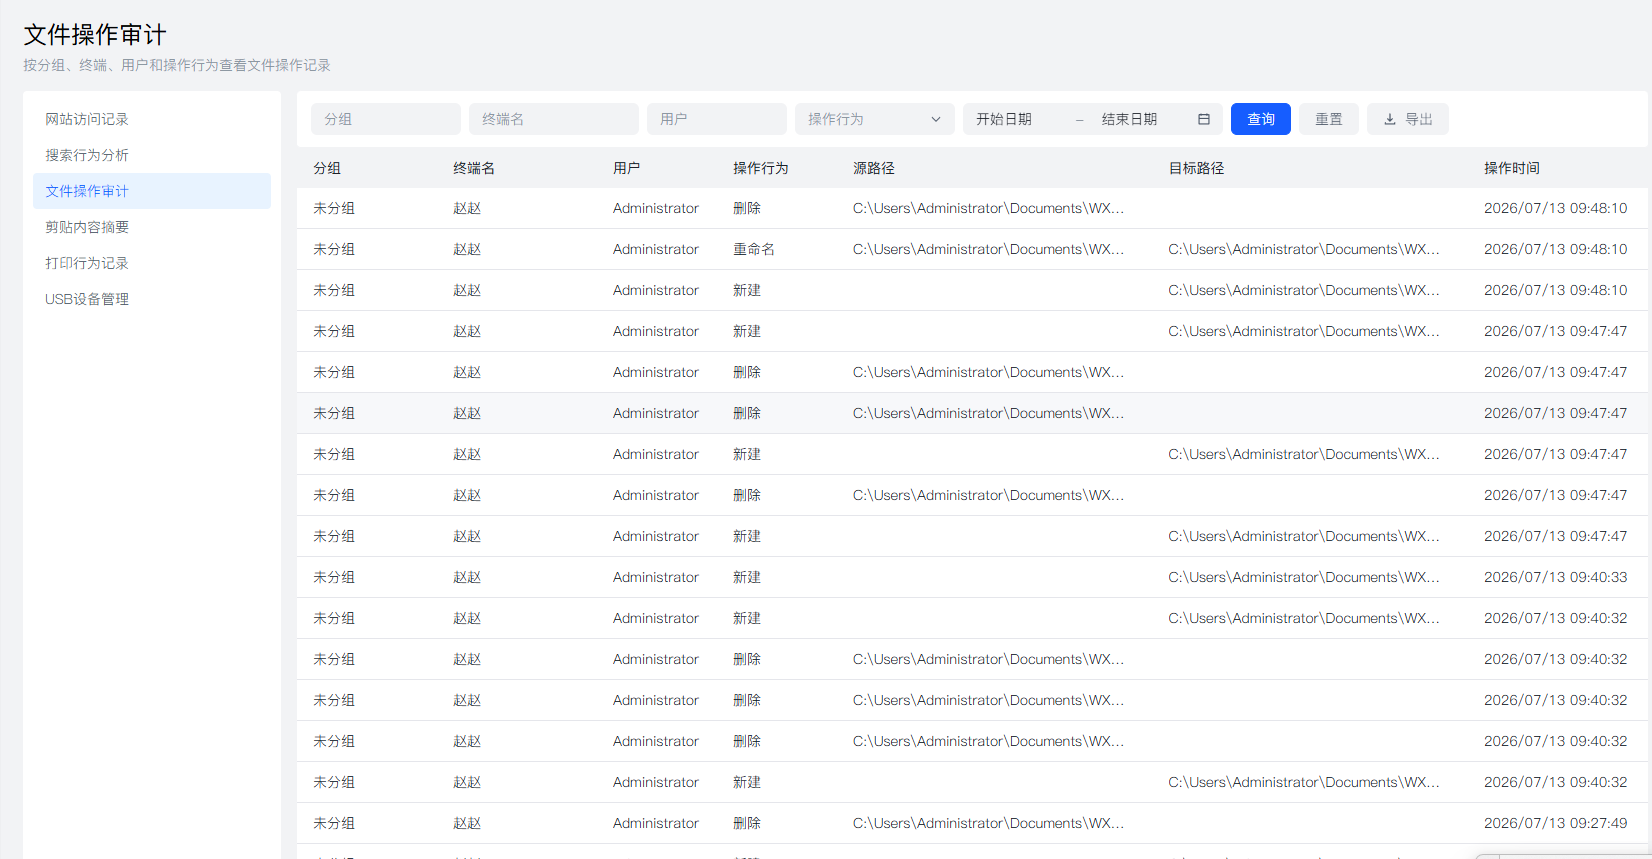
搭配 U 盘管控、屏幕审计、敏感文件告警,如果有人短时间批量导出大量源码,后台立刻推送提醒。内网研发电脑统一管控,是软件研发、嵌入式开发企业常用的源码防护方案。
二、Git/SVN 版本仓库权限管控
这是研发团队最常用的基础防护方式,依靠版本仓库做权限隔离,按项目、分支分配账号权限。可以设置部分开发人员只能拉取代码,没有推送、删除分支权限;外包人员只开放指定分支,看不到完整项目源码。开启操作日志,记录代码拉取、提交、合并记录,方便事后追溯。不过它的短板很明显,员工有权限下载源码到本地之后,就可以随意复制转发,仓库管不到本地终端的流转行为,一般只适合作为第一道防线,搭配其他方案一起使用。
三、研发沙箱隔离方案
沙箱方案把代码限定在隔离的虚拟环境内运行,源码默认不落地到员工本地电脑。开发人员在沙箱里面编写、调试代码,可以正常编译测试,但是禁止把源码拖拽保存到本地磁盘,也限制通过聊天工具向外传输。沙箱环境和外网隔离,文件导出需要管理员审批。优势是从源头减少源码本地留存,安全性不错。缺点是对开发环境要求高,部分调试工具、第三方插件兼容性一般,运维配置工作量偏大,更适合项目稳定、工具栈统一的中大型研发部门。
四、源代码水印 + 代码混淆方案
代码混淆主要是对发布包进行变量名、函数名重命名,就算泄露出去,别人很难读懂逻辑、二次复用;源码文件开启溯源水印,截图、复制出来的代码片段自带账号水印,方便溯源定位。这套方案成本低,部署简单,不会影响开发流程。但是它属于事后溯源手段,没法阻止代码拷贝外传,混淆也可以被逆向还原。一般用来保护对外交付的程序包,很少单独用来保护内网正在迭代的核心源代码,适合作为辅助防护手段。
五、离线终端管控 + 准入网络隔离
网络隔离方案把研发内网单独划分 VLAN,研发服务器和普通办公网络物理隔离,外网无法直接访问源码服务器。研发电脑禁止私自接入外网,U 盘接入严格登记。可以搭配准入系统,只有合规的、安装安全客户端的电脑才能接入研发网段。优势是边界防护强,外部人员很难渗透进来。缺点是灵活性差,开发人员查资料、对接外部沟通很不方便,运维网络改造投入高,适合保密等级很高的硬核研发项目。


 洞察眼MIT系统


 冀公网安备13019902001038号

