文章摘要:一家精密制造企业在新品发布前夕,惊觉研发大半年的核心图纸出现在了竞争对手的投产清单里。调查后发现,是一名核心工程师在离职前,借由日常办公沟通的机会,将关键设计文
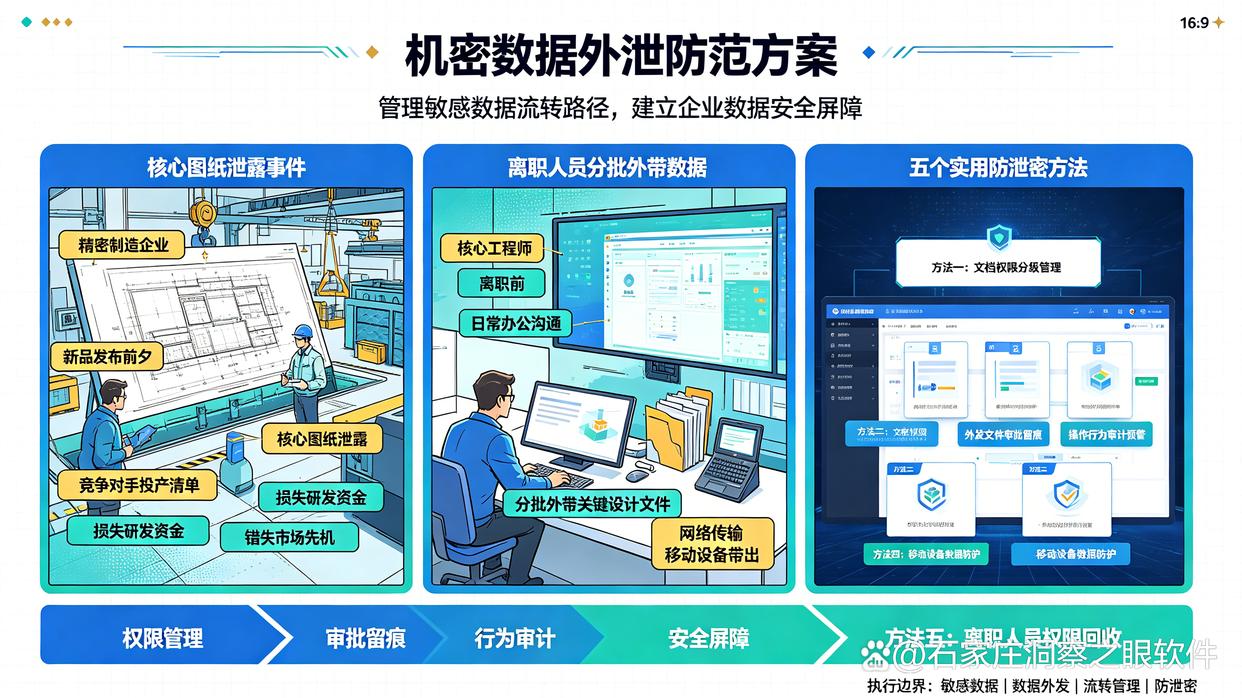
一家精密制造企业在新品发布前夕,惊觉研发大半年的核心图纸出现在了竞争对手的投产清单里。调查后发现,是一名核心工程师在离职前,借由日常办公沟通的机会,将关键设计文件分批通过网络和移动设备带出了公司。企业不仅损失了研发资金,更错失了市场先机。
在企业经营过程中,核心文档、客户名录、研发源码等敏感数据的流转路径日益复杂。数据外发行为一旦缺乏有效管理,极易引发严重后果。针对防范机密数据外泄,以下总结了5个实用的防泄密方法,帮助企业建立健全数据安全屏障。
1、部署综合性终端安全管控系统
针对数据流转过程中可能出现的风险,企业可以通过部署洞察眼MIT系统这类专业的终端安全管理软件,对日常办公终端的数据流转进行全面梳理与把控。
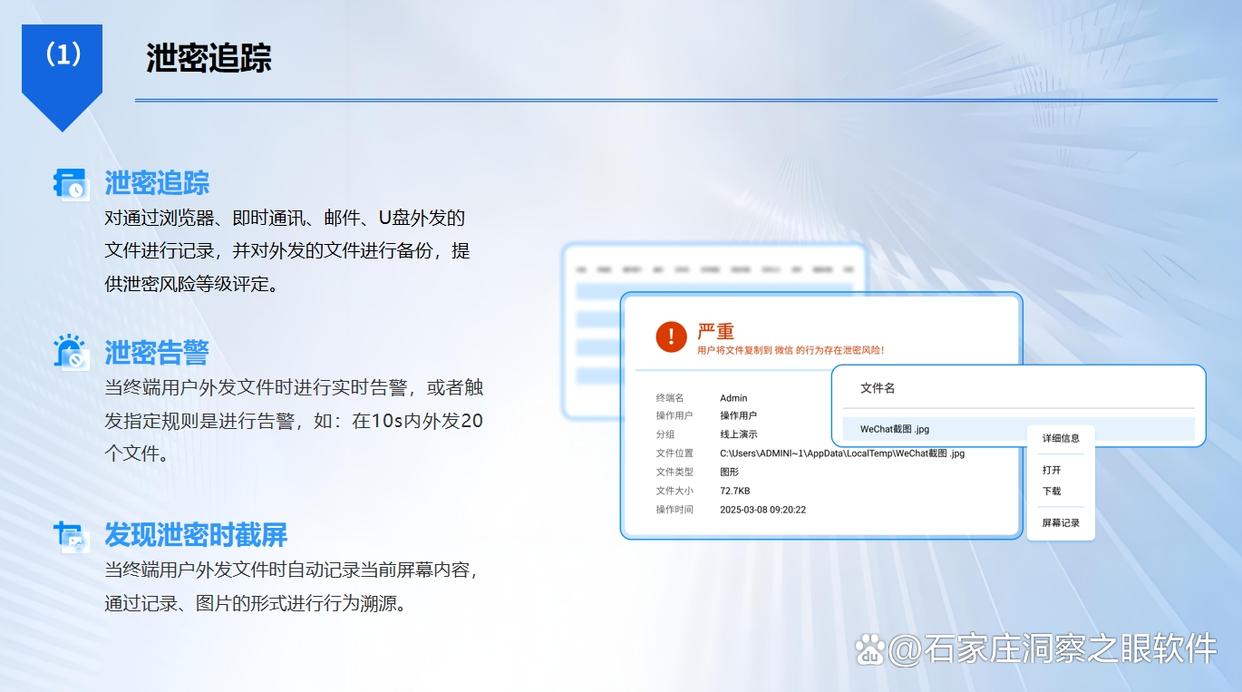
泄密追踪:系统可以对终端通过浏览器、即时通讯工具以及电子邮件等渠道外发的文件进行详细记录与备份,同时评估泄密风险等级。对于通过U盘等外接设备拷贝文件的行为,同样能够实时记录与备份,帮助企业掌握数据去向。
文件外发审批:当员工因业务需要外发特定文件时,需通过系统提交申请。管理者可在审批流程中直观查看文件查阅状态与查阅时间,防范违规操作,落实责任追溯。
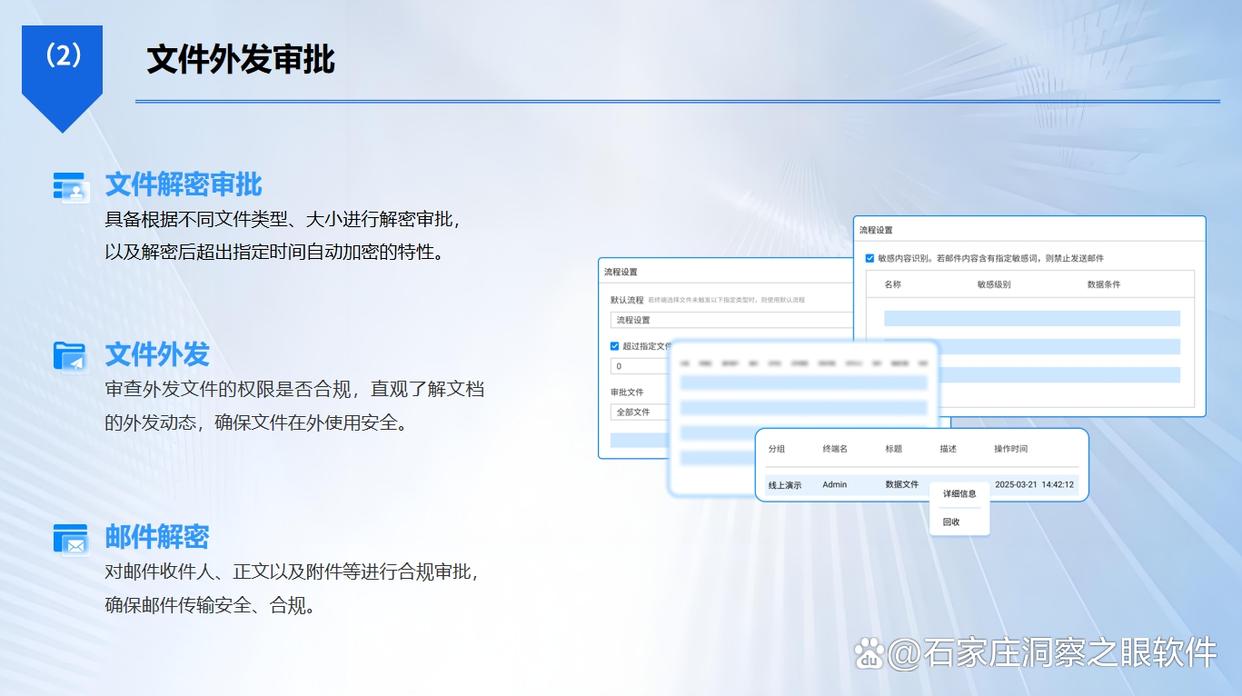
文件外发管控:可以封堵通过网盘、聊天工具、邮件等途径的外发行为,允许自定义限制外发的文件类型与大小,防止敏感资料被私自传输。
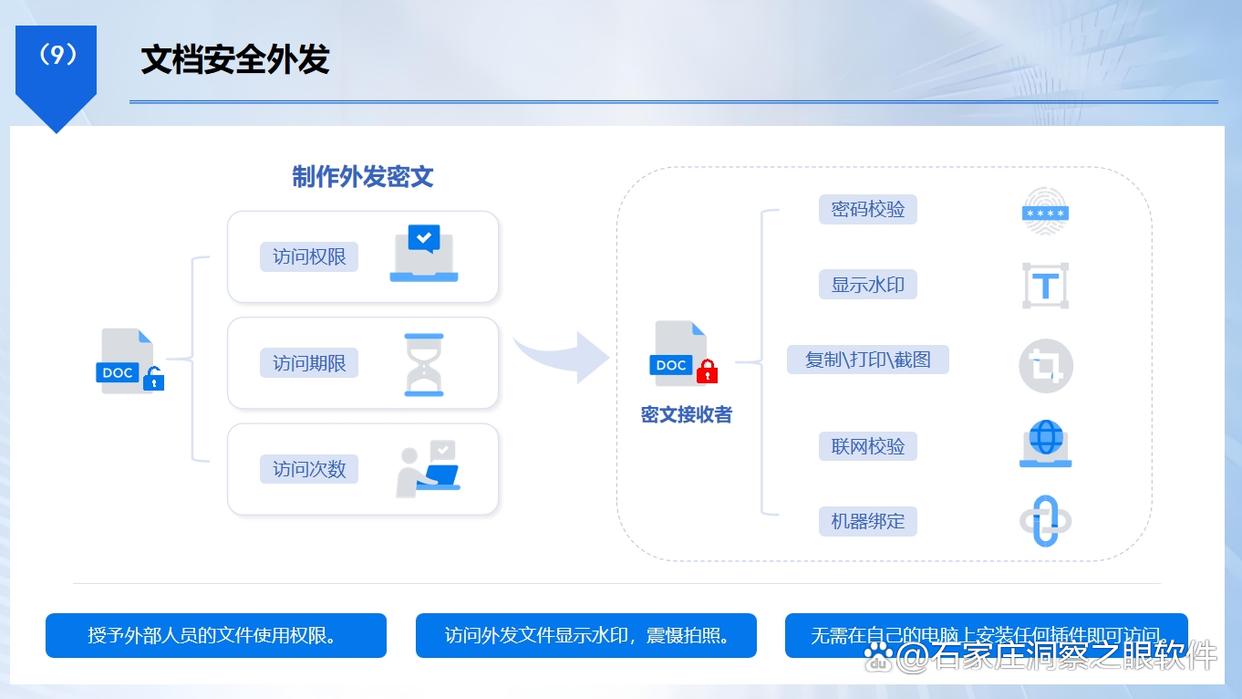
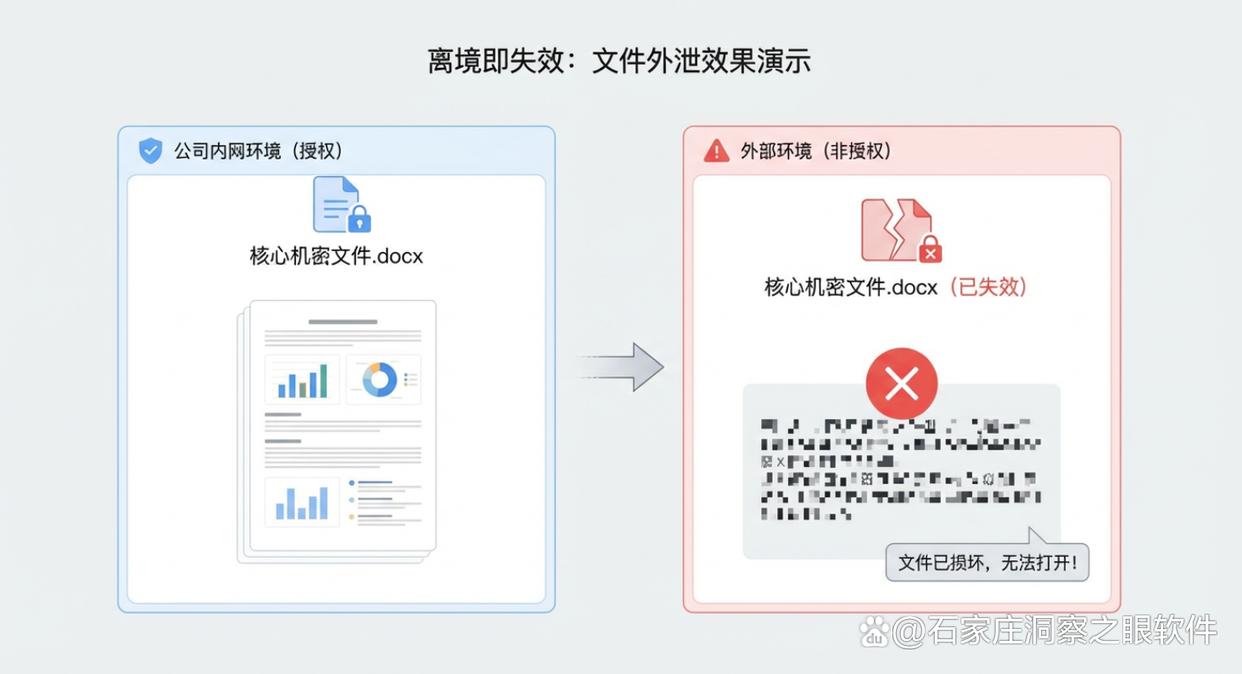
透明加密:系统采用先进的透明加密技术,当员工在电脑上创建、编辑企业设定的敏感类型文档(如 Word、Excel、PDF 等)时,文档会在后台自动加密,全程无需员工手动操作,不影响正常办公流程。
2、规范外接存储设备使用权限
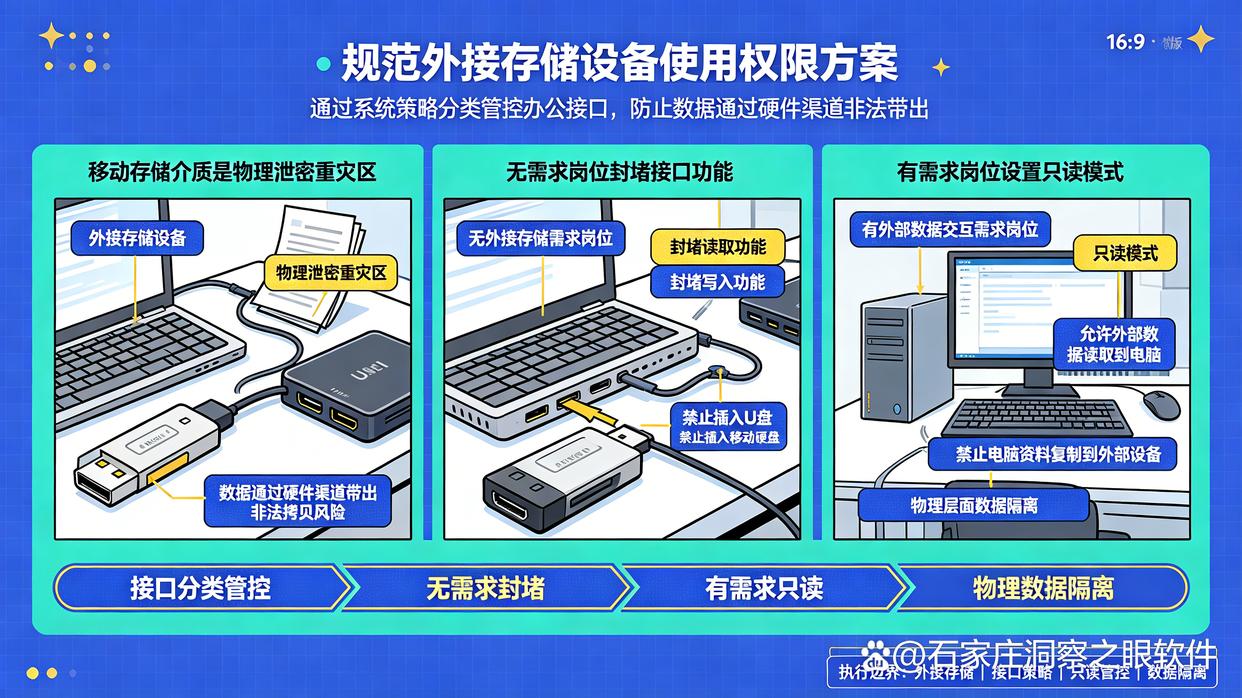
移动存储介质往往是物理泄密的重灾区。企业可以通过系统策略对办公设备的接口实施分类管控,防止数据通过硬件渠道被非法带出。
对于日常不需要使用外接存储设备的岗位,可以直接封堵设备接口的读取与写入功能,禁止插入U盘、移动硬盘等设备。对于有外部数据交互需求的岗位,可以将其设置为只读模式,即只允许将外部设备中的数据读取到电脑内,禁止将电脑中的资料复制到外部存储设备中,实现物理层面的数据隔离。
3、建立最小权限原则与分类分级管理
数据权限过于宽泛容易引发内鬼风险。企业需要明确数据使用边界,避免非相关人员接触到核心机密。
企业需要将内部资料进行梳理,划分为核心机密、内部共享以及公开资料等不同级别。在此基础上,结合员工岗位职责实施最小权限控制,仅向相关人员开放必要的查阅与编辑权限。对于跨部门或临时性的数据调用,设置严格的调取期限,一旦项目结束或岗位变更,即时收回相关权限,防止权限遗留造成隐患。
4、制定保密制度与签署法律协议
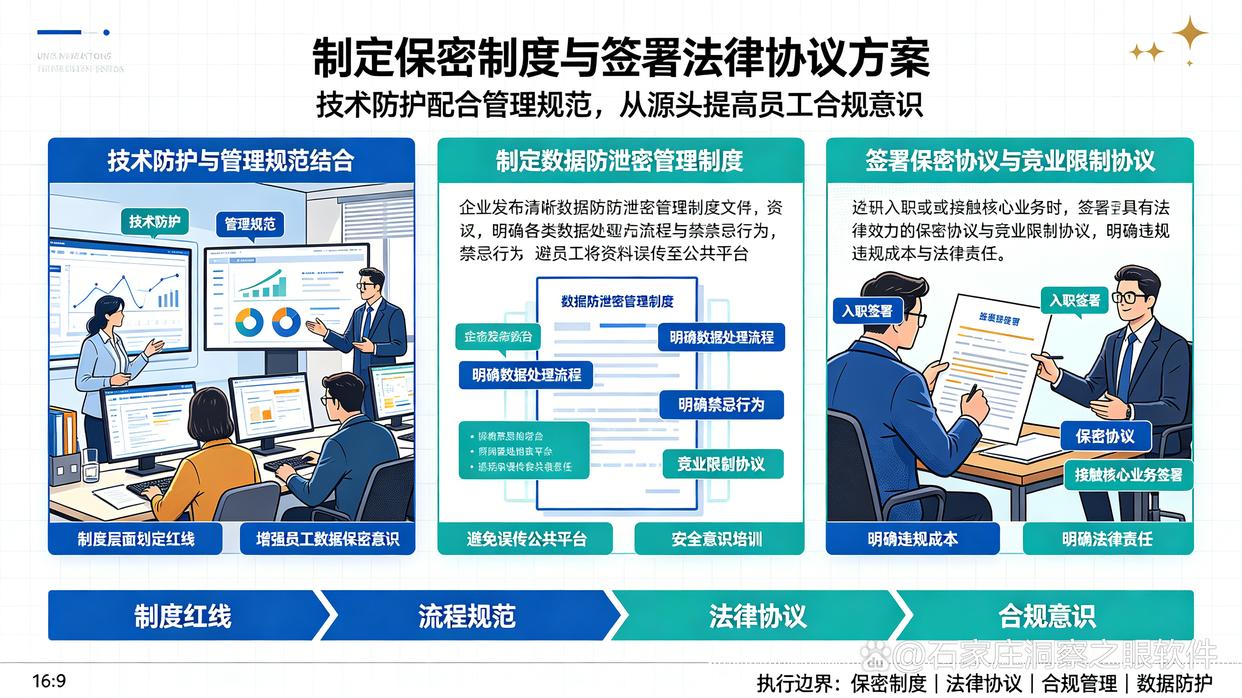
技术防护需要配合清晰的管理规范才能发挥出最大效用。企业应当从制度层面划定红线,增强员工的数据保密意识。
企业需制定清晰的数据防泄密管理制度,明确规定各类数据的处理流程与禁忌行为,避免员工因缺乏安全意识而将资料误传至公共平台。同时,在员工入职或接触核心业务时,签署具有法律效力的保密协议与竞业限制协议,明确违规成本与法律责任,从源头提高员工的合规意识。
5、实施定期数据安全审计与风险排查
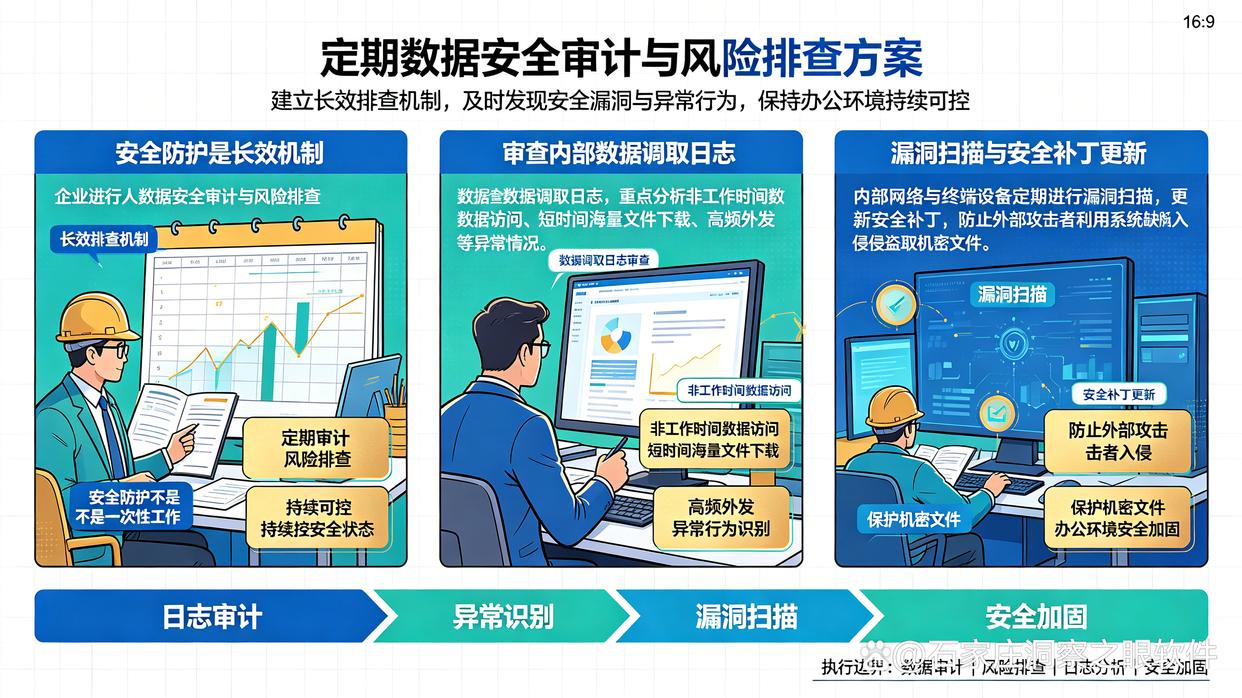
安全防护不是一次性的工作,企业需要建立长效的排查机制,及时发现潜在的安全漏洞与异常行为。
管理人员应当定期对内部数据调取日志进行审查,重点分析非工作时间的数据访问、短时间内海量文件下载以及高频外发等异常情况。同时,定期对内部网络与终端设备进行漏洞扫描,更新安全补丁,防止外部攻击者利用系统缺陷入侵网络盗取机密文件,确保整个办公环境处于持续可控的安全状态。

 洞察眼MIT系统


 冀公网安备13019902001038号