文章摘要:在企业管理和日常办公中,U盘(移动存储设备)既是便利的传输工具,也是最易导致商业机密泄露或病毒感染的“安全隐患”。其中,“能否给授权U盘设置使用期限”是许多管理
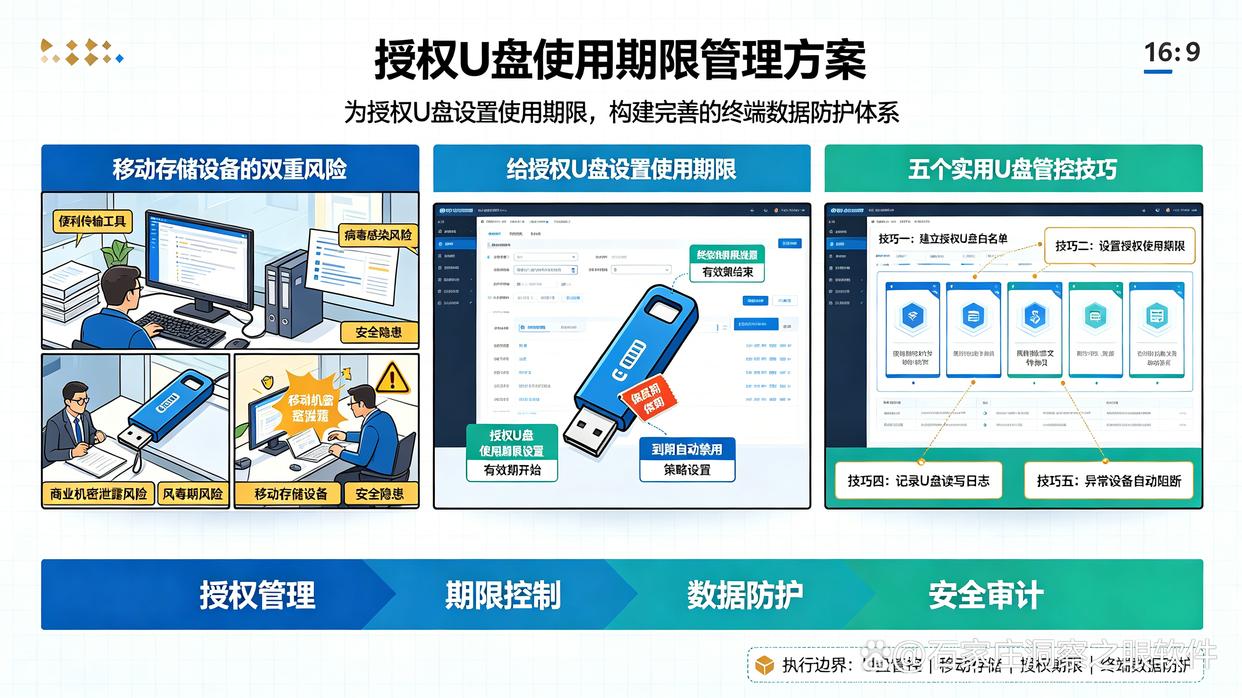
在企业管理和日常办公中,U盘(移动存储设备)既是便利的传输工具,也是最易导致商业机密泄露或病毒感染的“安全隐患”。其中,“能否给授权U盘设置使用期限”是许多管理人员和HR经常提到的核心需求——答案是完全可以。
通过合理的策略设置,不仅可以为授权U盘加上“保质期”,还能构建起完善的终端数据防护体系。以下是5个简单实用的U盘管控小技巧:
方法一:部署洞察眼MIT系统(一站式权限与期限管控)
最省心且功能最全面的方式,是借助专业的终端安全管理软件,例如洞察眼MIT系统。针对U盘安全,它可以实现从准入认证到使用期限的全生命周期管理:
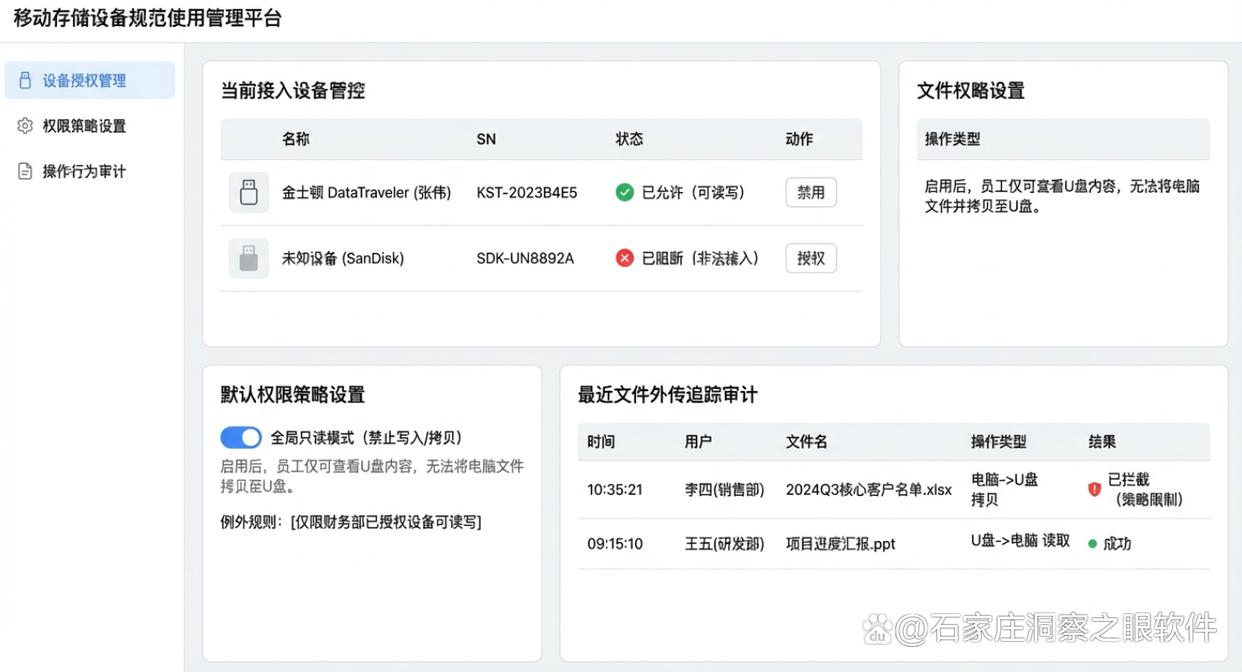
精准设置使用期限:在系统后台对员工申领的专属U盘进行特许授权,直接设定精确到天数或具体日期的离线使用时限(如“设置仅允许使用7天”)。过期后,系统将自动取消该U盘的读写权限。
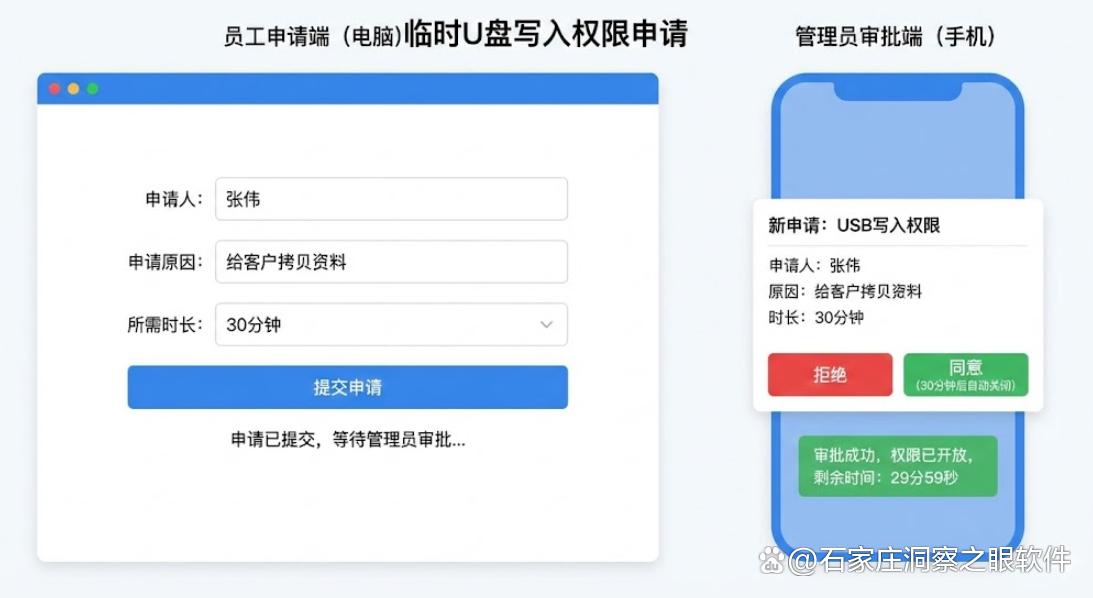
读写权限精细分级:根据岗位需求,将U盘设置为“完全禁止”、“仅允许读取(只读)”或“仅允许写入”,防止员工随意拷出公司核心资料。
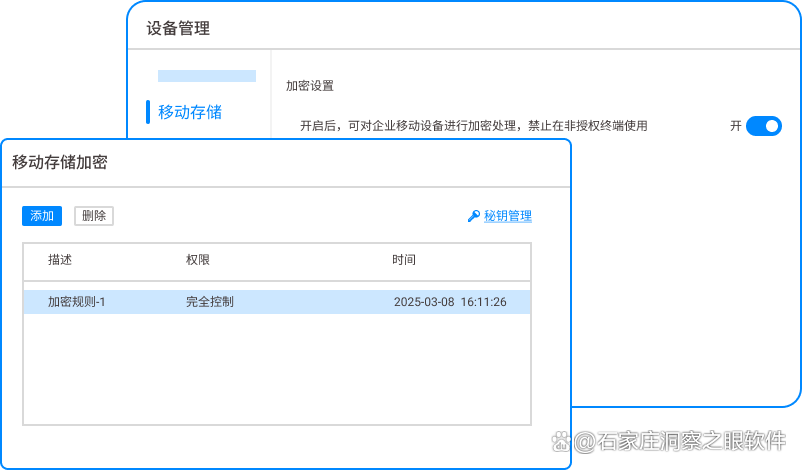
加密与专用存储:将普通U盘一键转化为“加密U盘”,使存储在其中的数据只能在公司内部授权终端上运行,一旦离开公司环境即无法打开。
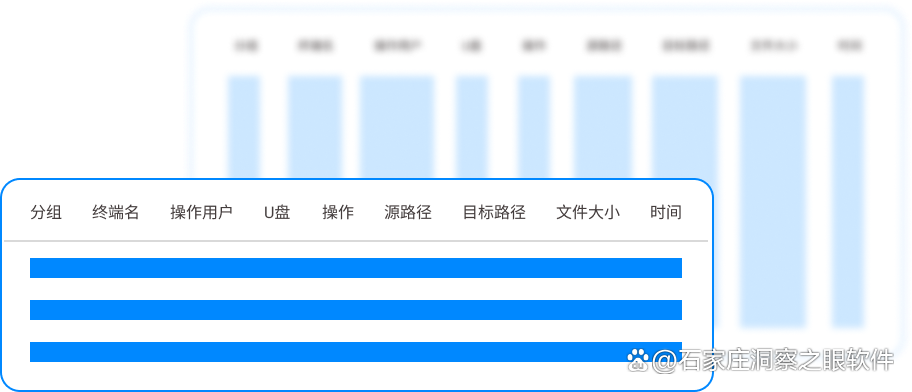
日志审计与溯源:实时记录U盘在终端上的插拔日志以及文件拷贝、重命名、删除等行为,确保每一笔数据流动都有迹可循。
方法二:使用内置加密压缩包设置密码与到期提示
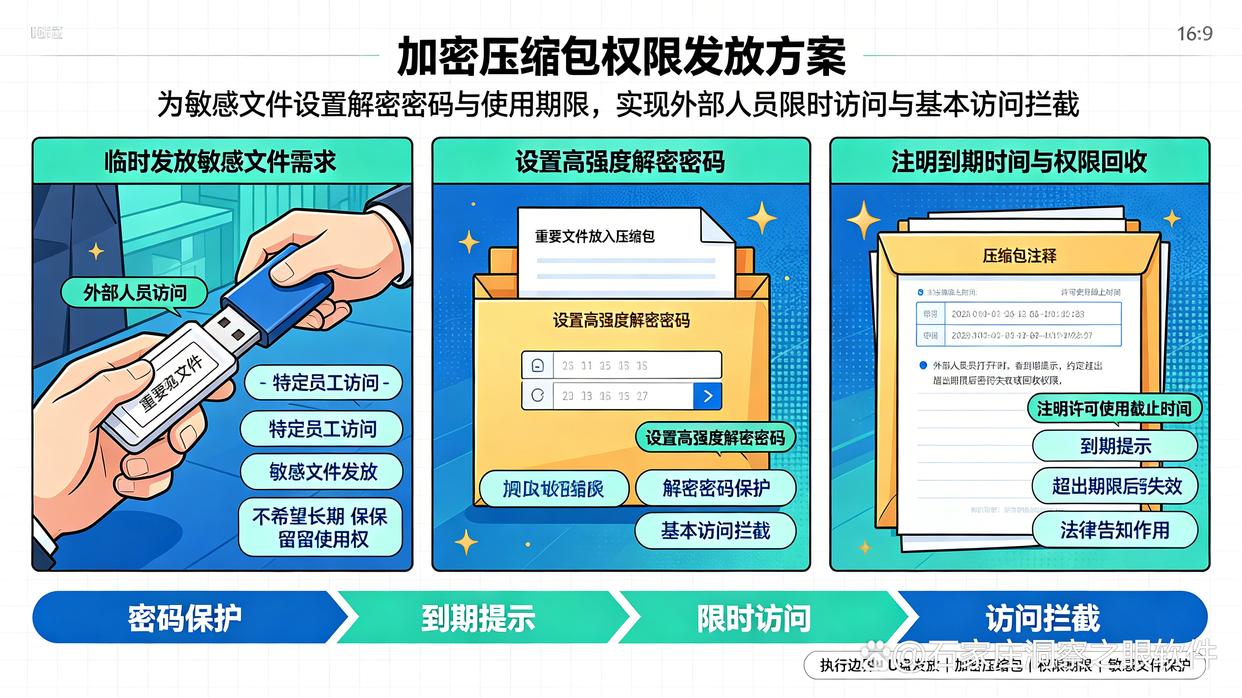
如果临时需要给外部人员或特定员工发放含有敏感文件的U盘,且不希望对方长期保留使用权:
将重要文件放入压缩包(如WinRAR或7-Zip),设置高强度解密密码。
在压缩包注释或文件名中注明许可使用截止时间,并约定“超出期限后密码失效/回收权限”。
虽然该方法无法实现硬件层面的物理锁死,但能有效起到法律告知与基本访问拦截的作用。
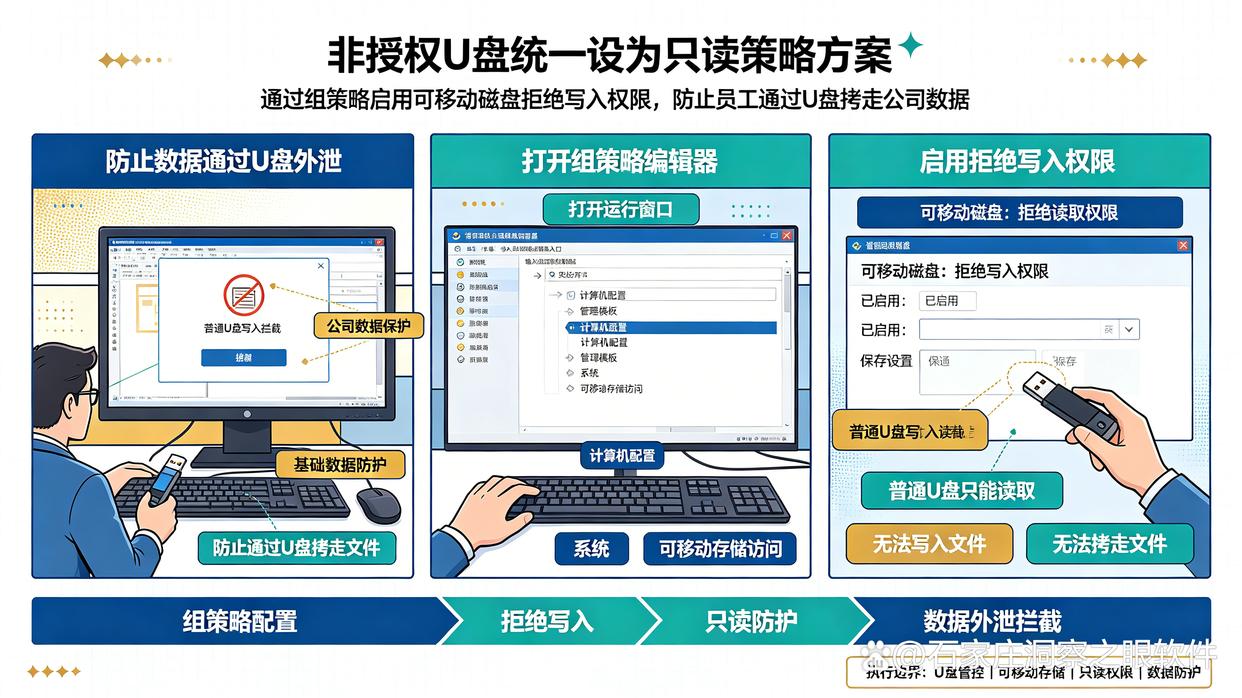
方法三:修改本地组策略,将非授权U盘统一设为“只读”
如果只需防止员工通过U盘拷走公司数据,利用Windows自带的组策略即可完成基础防护:
在电脑上按下快捷键 Win + R,输入 gpedit.msc 打开组策略编辑器。
依次展开:计算机配置 -> 管理模板 -> 系统 -> 可移动存储访问。
找到并双击 “可移动磁盘:拒绝写入权限”,选择“已启用”并保存。
启用后,插入的所有普通U盘都将只能读取内容,无法写入或拷走任何文件。
方法四:结合硬件ID实现“白名单”精准准入
很多企业希望只允许公司采购的固定U盘使用,阻止员工自带的私人U盘:
在电脑的“设备管理器”中找到指定U盘,右键查看属性,获取其唯一的“硬件ID”。
同样通过组策略中的“设备安装限制”功能,设置禁止安装未在许可列表中的可移动设备。
将指定U盘的硬件ID加入允许列表。这样,仅有白名单内的硬件可以插拔使用,从根源上杜绝了未知U盘的随意接入。
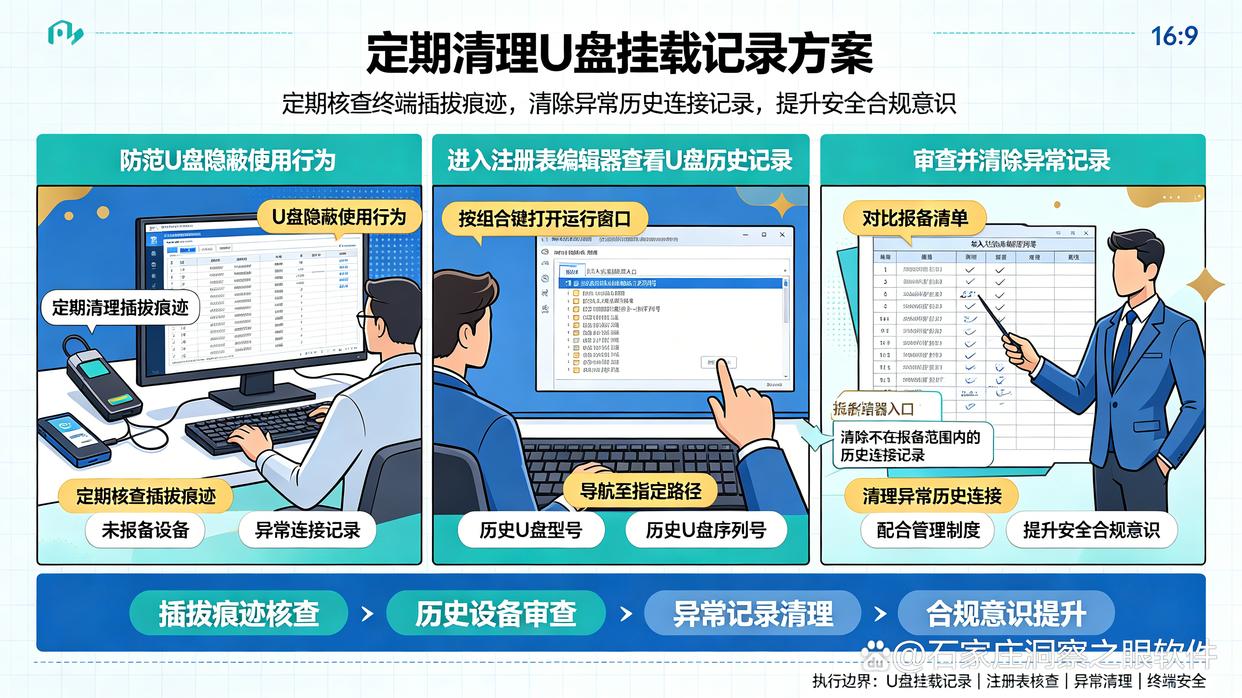
方法五:定期清理注册表中的U盘挂载记录
为了防范违规使用U盘的隐蔽行为,IT管理者可以定期对终端的插拔痕迹进行清理和核查:
按 Win + R 输入 regedit 进入注册表编辑器。
导航至 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR 路径。
在此路径下可以看到历史上所有连接过该电脑的U盘型号与序列号。
定期审查并清除不在报备范围内的历史连接记录,配合管理制度,提升员工的安全合规意识。
总结
对于企业而言,如果需要高频、精细化地控制员工对U盘的使用权限及使用期限,方法一(部署洞察眼MIT系统)能够提供自动化、可视化的管理体验;而对于简单的单机防范,结合组策略与硬件ID配置(方法三、方法四)也是不错的辅助手段。

 洞察眼MIT系统


 冀公网安备13019902001038号