文章摘要:在高校、科研院所以及高新技术企业的科研团队中,研发数据、核心算法、实验成果和课题论文是团队最宝贵的数字资产。随着科研场景的日益复杂,传统的企业办公IT管理方式往
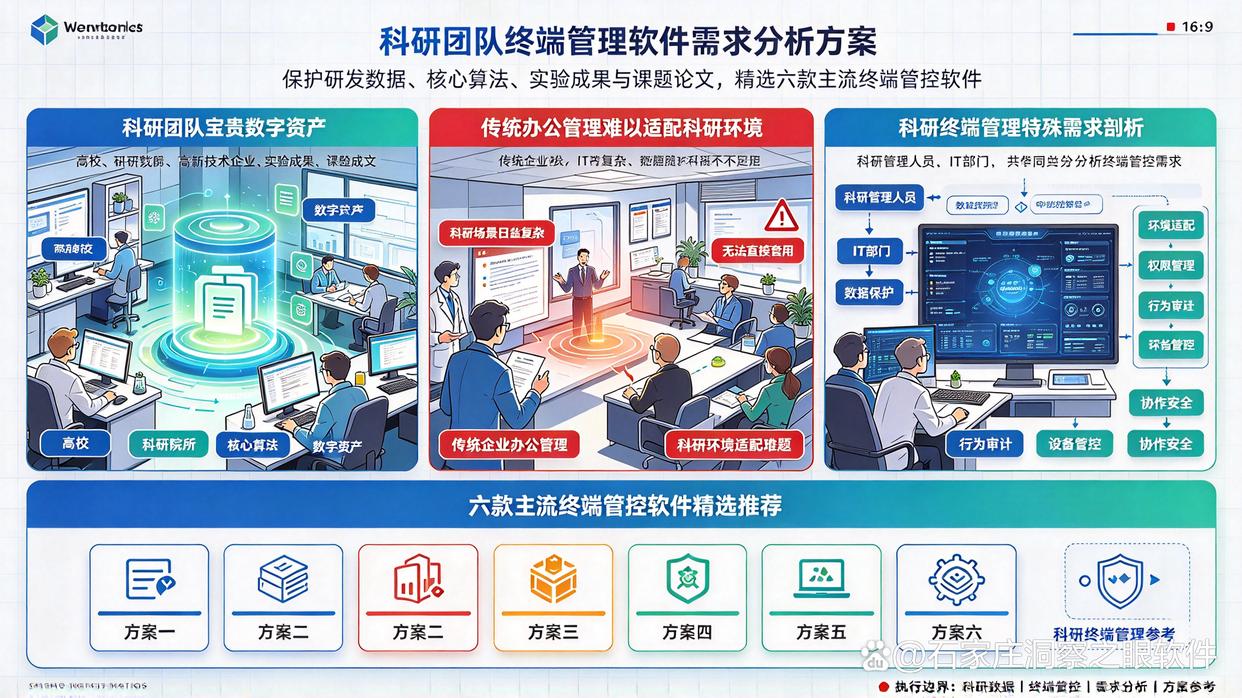
在高校、科研院所以及高新技术企业的科研团队中,研发数据、核心算法、实验成果和课题论文是团队最宝贵的数字资产。随着科研场景的日益复杂,传统的企业办公IT管理方式往往无法直接套用到科研环境中。
科研团队在选择终端管理软件时,究竟有哪些特殊需求?本文将为您深度剖析,并精选推荐 6 款主流终端管控软件,供科研管理人员与IT部门参考!
一、 科研团队选择终端管理软件的特殊需求
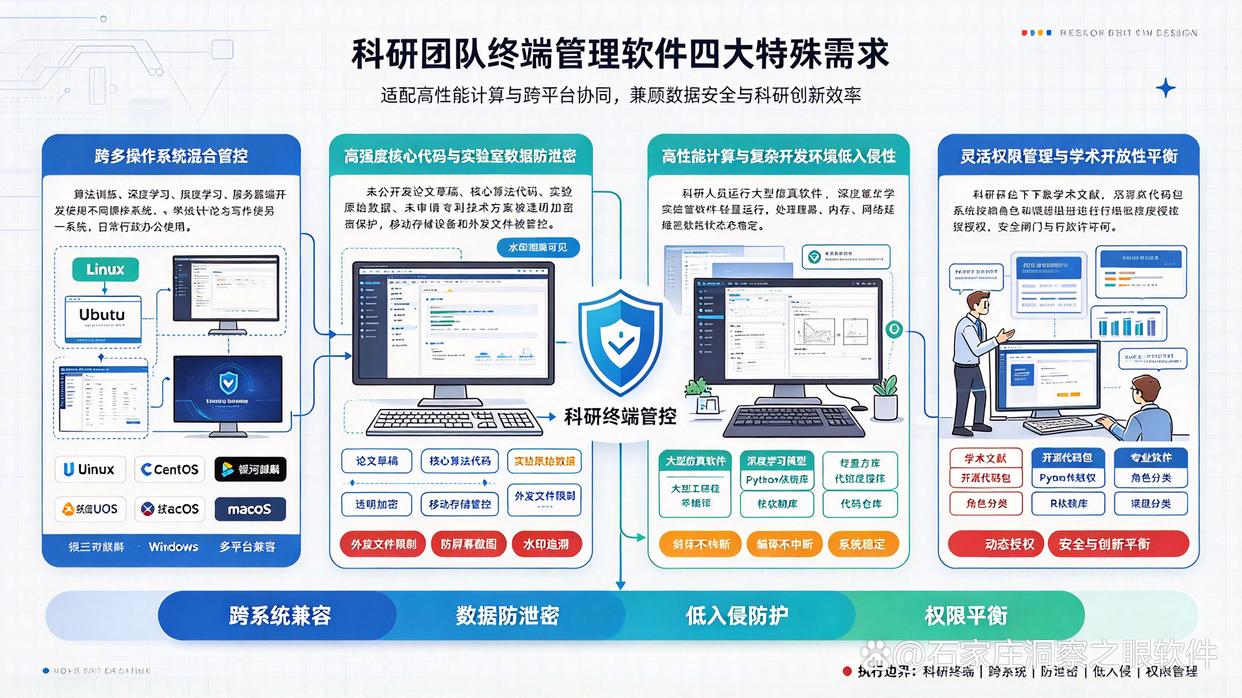
与普通商业公司的行政、销售或客服团队不同,科研团队的日常工作高度依赖高性能计算、跨平台协同以及对前沿技术的探索,因此对终端管控提出了以下四大特殊需求:
跨多操作系统混合管控(Linux/Mac/Win):科研工作中,算法训练、深度学习和服务器端开发大量依赖 Linux(如 Ubuntu、CentOS、统信 UOS、银河麒麟),学术设计与论文撰写常使用 macOS,而日常行政办公使用 Windows。管控软件必须具备真正的多平台兼容能力,不能只局限于 Windows 终端。
高强度的核心代码与实验室数据防泄密(DLP):科研资产包括未公开发表的论文草稿、核心算法代码、实验原始数据及未申请专利的技术方案。软件必须具备数据透明加密、移动存储设备(如 U 盘、移动硬盘)管控、外发文件限制以及防屏幕截图/水印追溯能力。
对高性能计算与复杂开发环境的“低入侵性”:科研人员常需运行大型仿真软件、深度学习模型或编译大型工程,对 CPU、内存及网络延迟极度敏感。终端管控软件必须轻量高效,绝不能因后台杀毒或行为监控而导致计算任务卡顿、编译中断或系统死机。
灵活的权限管理与学术开放性平衡:科研需要频繁下载学术文献、开源代码包(如 Python/R 依赖库、GitHub 仓库)以及使用各类专业软件。终端管控策略不能一刀切地封锁网络和安装权限,而是需要细粒度、按角色/课题组分类划分的动态授权机制,既保安全,又不阻碍科研创新。
二、 6款主流终端管控软件推荐
1. 洞察眼MIT系统
定位:全能型数据防泄密与终端行为管控系统
特点与优势:
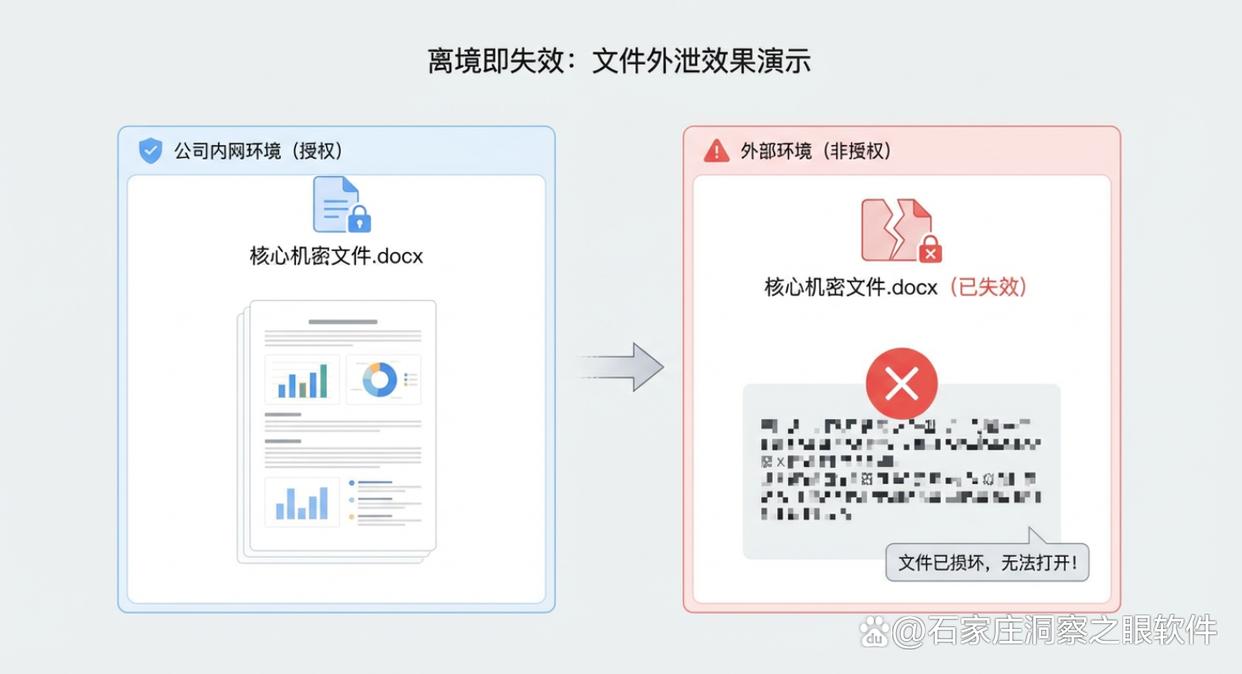
深度数据防泄密(DLP):采用透明加密技术,对科研团队的源码、实验数据进行无感加密,支持敏感内容识别与外发审核,有效防止核心成果泄露。
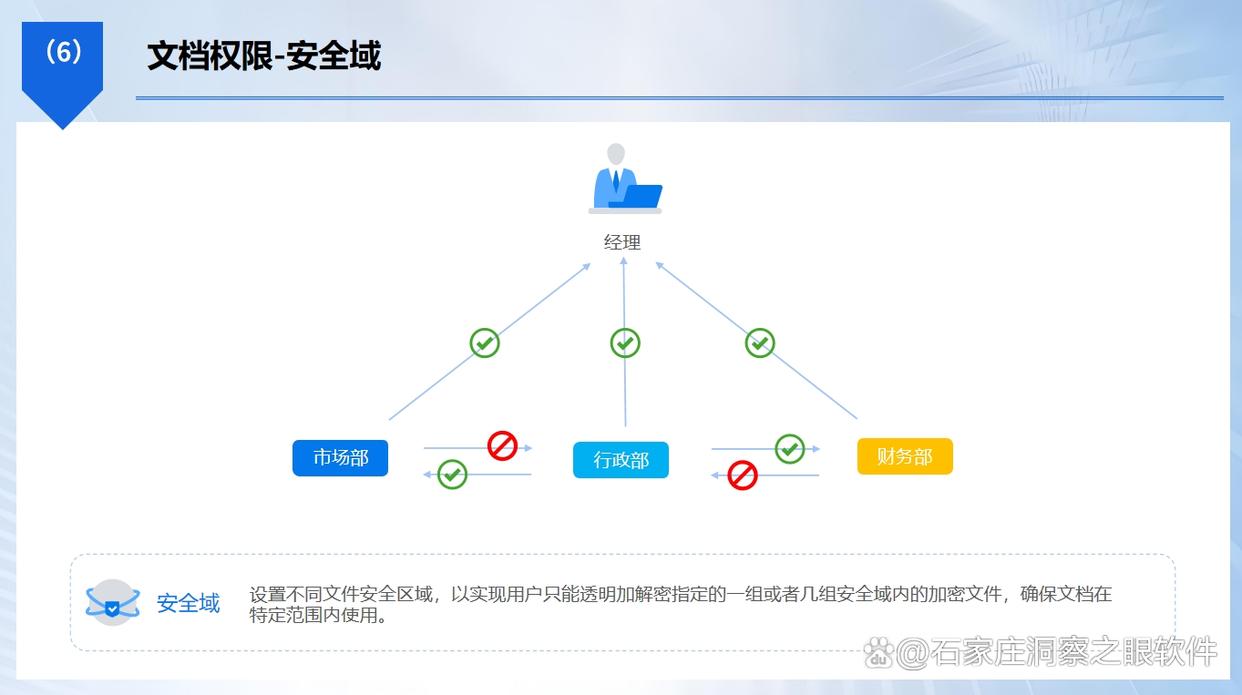
权限管理:支持按部门、岗位设置不同权限,如研发部门可安装专业开发软件,行政部门仅开放基础办公软件权限。
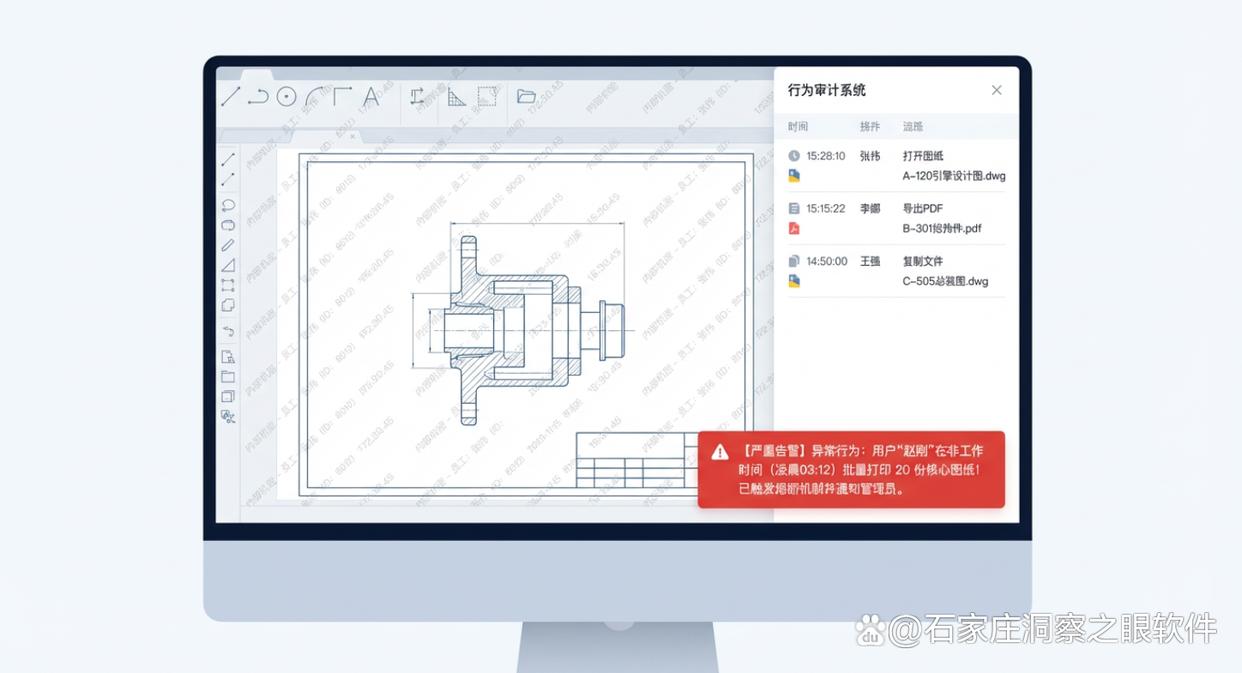
行为审计与水印溯源:具备屏幕实时监控/录像、U 盘管控、网页/软件访问审计功能,并支持在终端界面或打印文档中嵌入隐形/显性水印,实现数据泄露快速追溯。
部署灵活:支持纯局域网私有化部署,满足保密科研项目对“物理隔离/网络隔离”的硬性要求。
2. 联想终端安全管理系统(Lenovo LeSafe)
定位:企业级 IT 资产运维与综合终端安全平台
特点与优势:
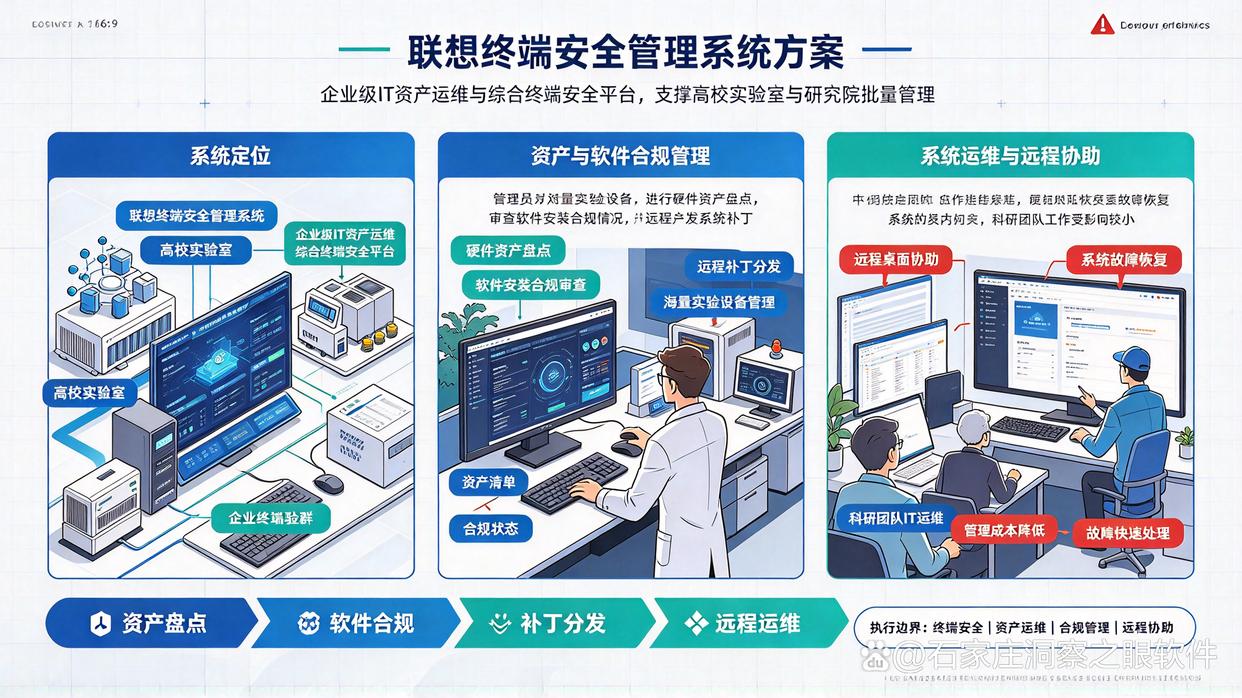
资产与软件合规管理:极其强大的硬件资产盘点、软件安装合规审查与远程补丁分发功能,非常适合拥有海量实验设备的高校实验室及研究院。
系统运维与远程协助:提供高效的远程桌面协助与系统故障恢复功能,大大降低了科研团队内部 IT 运维的管理成本。
3. 奇安信终端安全管理系统
定位:政企级杀毒防护与终端安全一体化平台
特点与优势:
全方位的威胁防护:依托强大的威胁情报与杀毒引擎,防病毒、防勒索病毒能力突出,能够确保科研服务器与终端免受网络攻击。
合规与基线检查:内置丰富的国家信息安全等级保护(等保)合规检查项,适合需要承接国家级、省部级重大科研课题且有严格合规审查要求的科研机构。
4. NSFOCUS ESM
定位:企业级网络准入与终端合规管控防护一体化系统
特点与优势:
严格的终端准入控制:对接入科研网络的所有终端进行身份认证与安全合规性检查,防止未经授权的设备非法接入实验室局域网。
威胁联动与合规防护:结合网络安全威胁防护,对违规外联、未知威胁实施实时拦截,适合大型科研院所的统一网络安全治理。
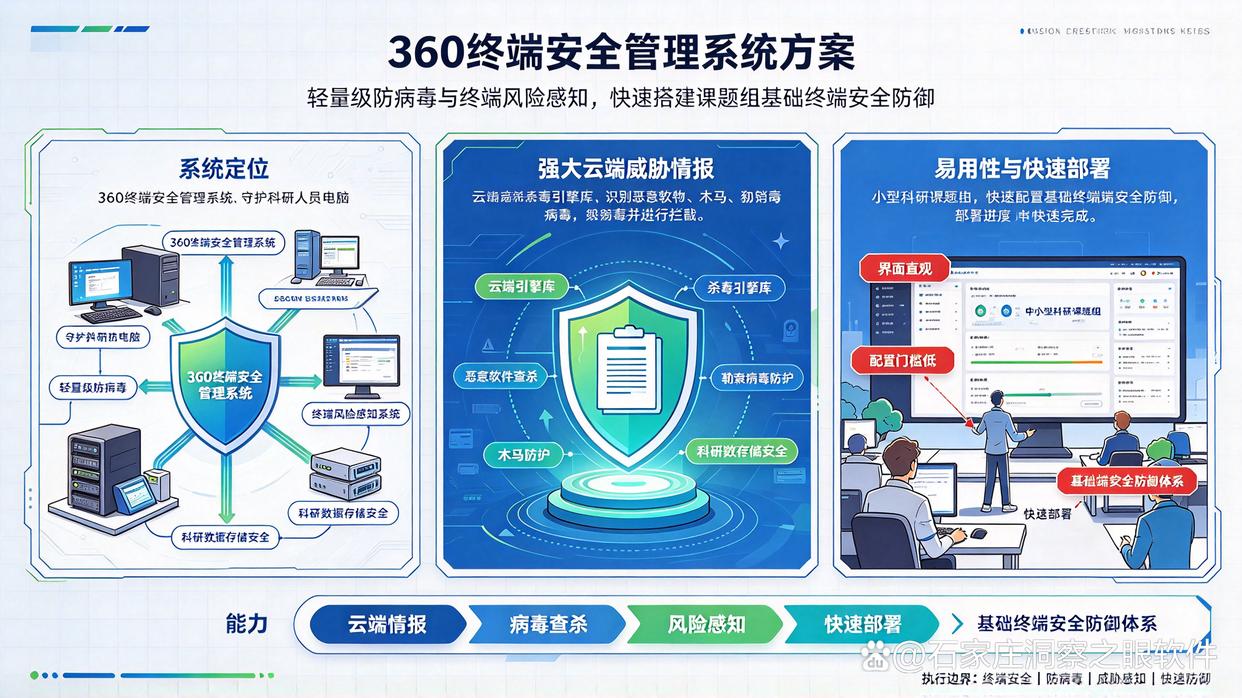
5. 360终端安全管理系统(360 EDR)
定位:轻量级防病毒与终端风险感知系统
特点与优势:
强大的云端威胁情报:依托庞大的杀毒引擎库,对各类恶意软件、木马和勒索病毒具有极高杀伤力,有效保障科研数据的存储安全。
易用性与快速部署:界面直观,配置门槛低,非常适合中小型科研课题组快速搭建基础终端安全防御体系。
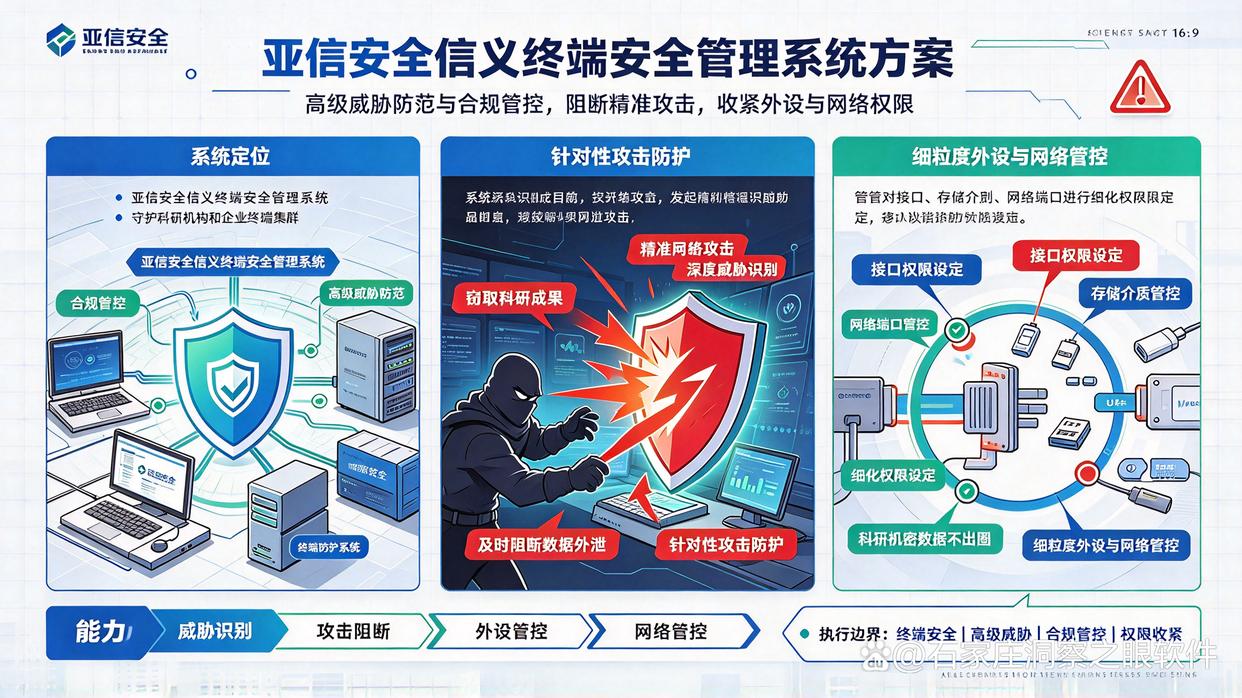
6. 亚信安全信义终端安全管理系统
定位:专注于高级威胁防范与合规管控的终端防护系统
特点与优势:
针对性攻击(APT)防护:针对以窃取科研成果为目的的精准网络攻击,具备深度威胁识别能力,及时阻断数据外泄通道。
细粒度外设与网络管控:对接口、存储介质及网络端口提供细化权限设定,确保科研机密数据不出圈。
三、 总结与选型建议
科研团队在选择终端管控软件时,建议遵循 “安全保密不挡路,性能稳定优先行” 的原则:
如果团队最核心的需求是防范代码/数据泄露,且存在 Linux/Mac/Win 混合开发环境,推荐优先考虑 洞察眼MIT系统;
如果团队侧重于硬件资产盘点与自动化运维,可以选择 联想终端安全系统;
如果重点在于网络安全攻防、防勒索病毒及等保合规,则 奇安信、NSFOCUS ESM、360 或 亚信安全 的终端产品更为合适。

 洞察眼MIT系统


 冀公网安备13019902001038号