文章摘要:在企业经营过程中,核心数据的安全往往决定着企业的生死存亡。很多管理层在面对员工突然离职带走核心客户资料,或者研发图纸被私自外发时,往往感到手足无措。面对文件外发
在企业经营过程中,核心数据的安全往往决定着企业的生死存亡。很多管理层在面对员工突然离职带走核心客户资料,或者研发图纸被私自外发时,往往感到手足无措。面对文件外发泄密,管理者到底该如何排查,又该如何搭建一套行之有效的防范体系?
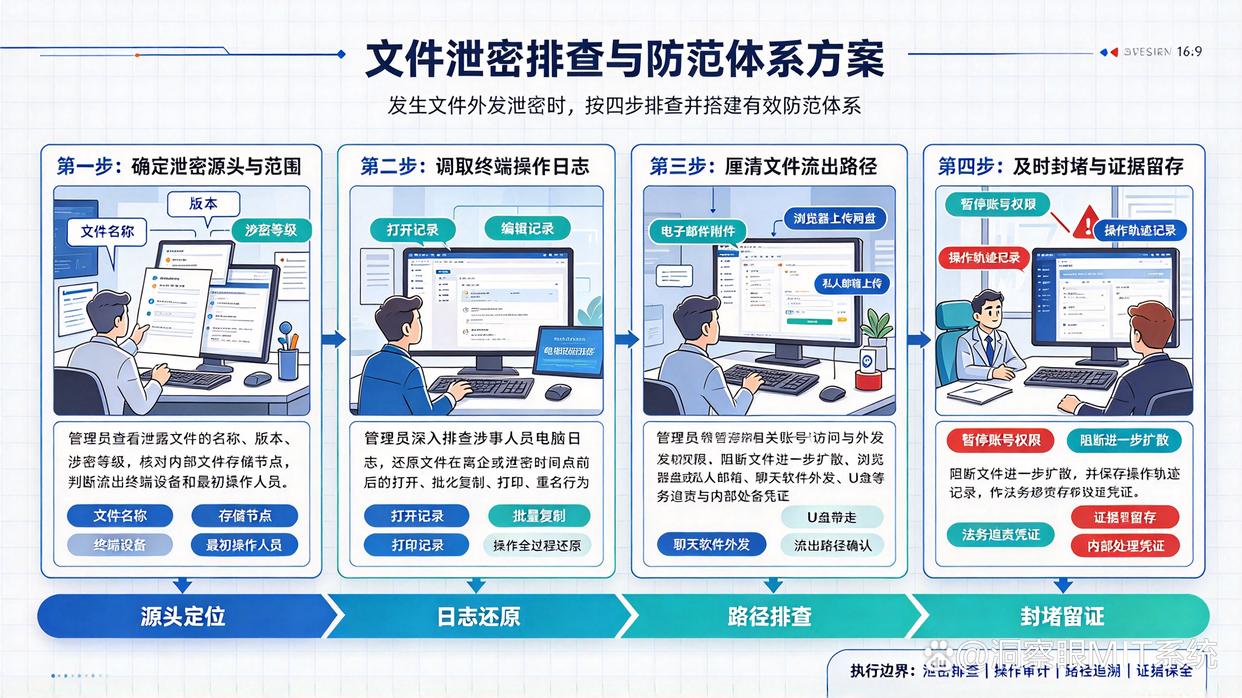
当发生文件泄密时,管理员核查分为四个核心步骤
第一步,确定泄密源头与范围
管理员需要第一时间明确泄露文件的具体名称、版本和涉密等级。通过核对内部文件的存储节点,判断文件是从哪台终端设备流出,以及最初的操作人员是谁。
第二步,调取终端操作日志
深入排查涉事人员的终端电脑日志。查看该文件在离企或泄密时间节点前后,是否有过异常的打开、编辑、批量复制、打印或重命名等行为,还原文件被操作的全过程。
结合网络与设备记录,厘清文件的流出路径。排查涉事人员是否通过电子邮件发送附件、通过浏览器上传至网盘或私人邮箱、通过聊天软件外发,亦或是利用U盘等移动存储设备直接带走。
第四步,及时封堵与证据留存
定位到具体泄密通道后,管理员应立即暂停相关账号的访问与外发权限,阻断文件的进一步扩散,同时妥善保存所有的操作轨迹记录,作为后续法务追责与内部处理的有效凭证。
防范文件泄密的7个有效措施
措施一,引入综合终端审计与行为管控系统
在现代企业管理中,借助专业的技术工具能够建立起事前预防、事中阻断、事后追溯的完整闭环。很多企业会在管理流程中应用洞察眼MIT系统来提升防护能力:
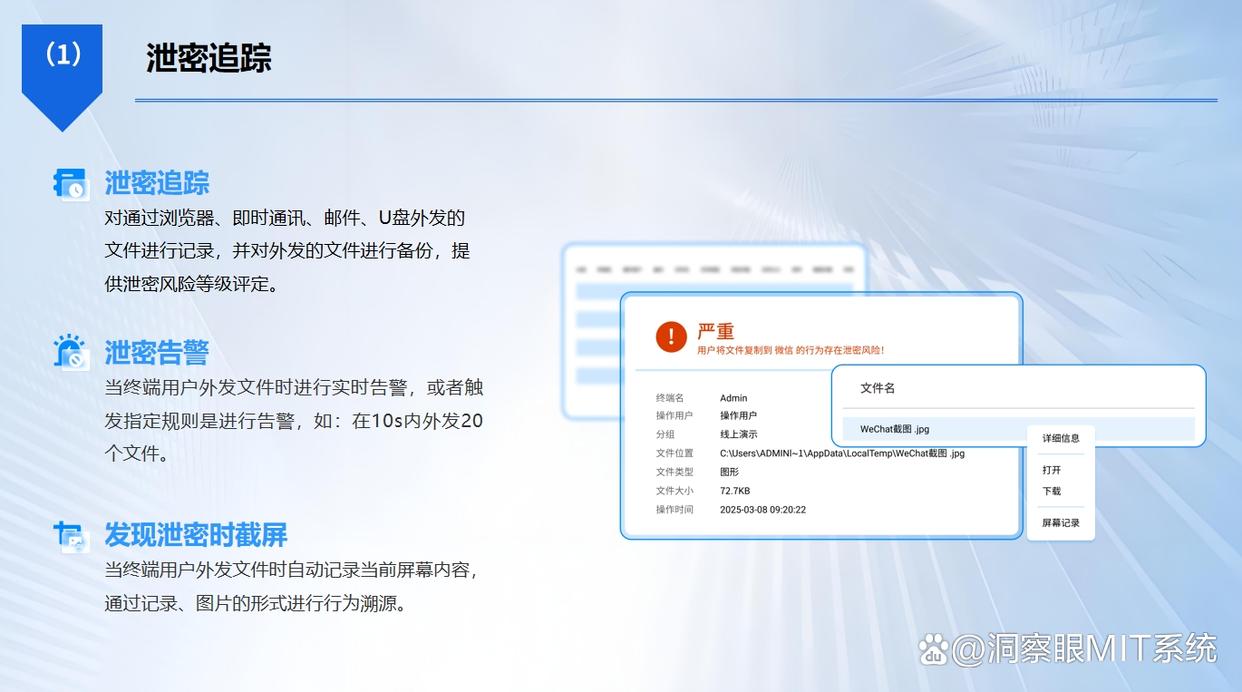
泄密追踪:对终端通过浏览器、即时通讯、邮件外发的文件进行详细记录,并对外发的文件进行实时备份,自动评估评定泄密风险等级。
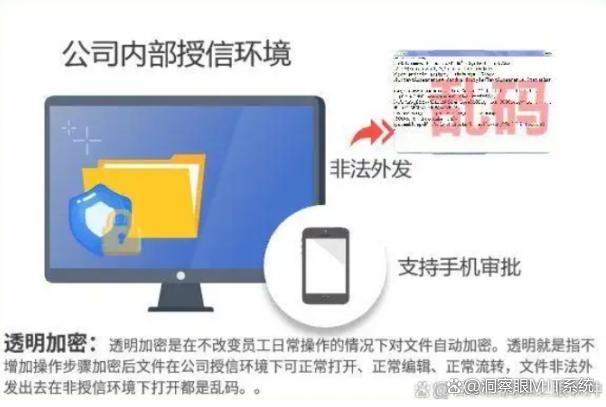
透明加密:系统采用先进的透明加密技术,当员工在电脑上创建、编辑企业设定的敏感类型文档(如 Word、Excel、PDF 等)时,文档会在后台自动加密,全程无需员工手动操作,不影响正常办公流程。
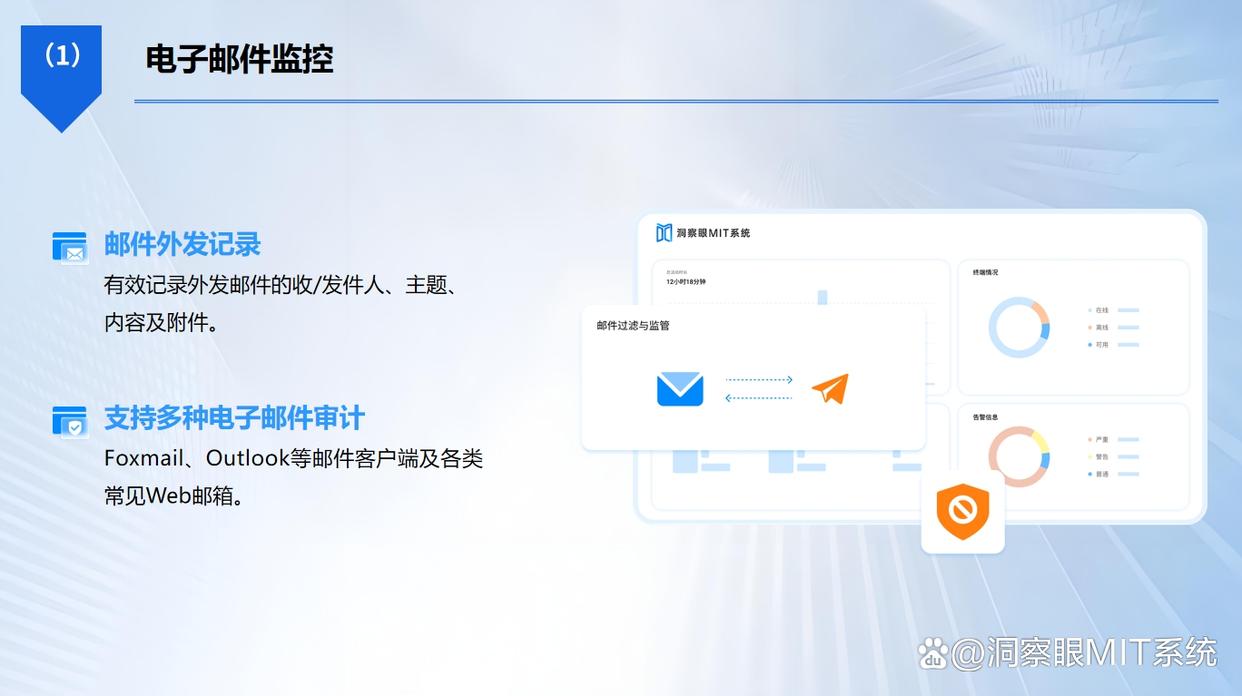
电子邮件管控:可通过收件人、发件人设置策略来控制邮件收发,阻止敏感信息通过邮件方式外泄。
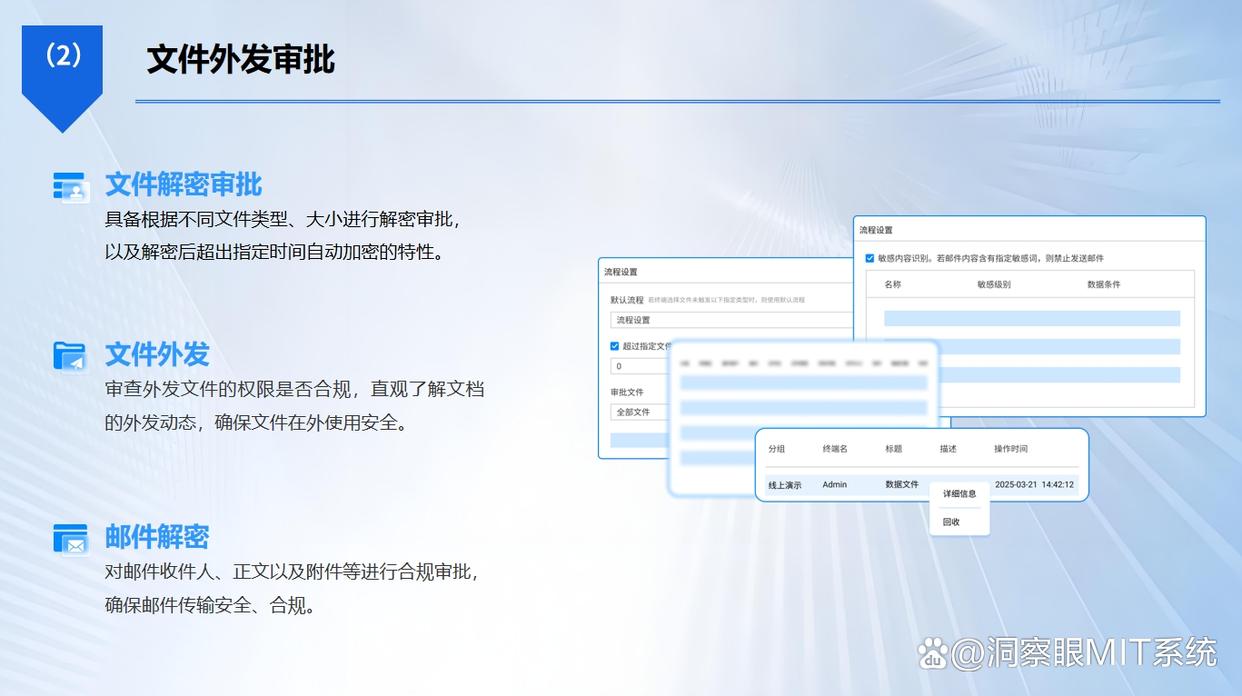
文件外发审批:开启文件外发管控后,规范办公流程,允许员工通过正规审批的方式对指定文件进行外发。
措施二,建立严格的移动存储设备插拔权限
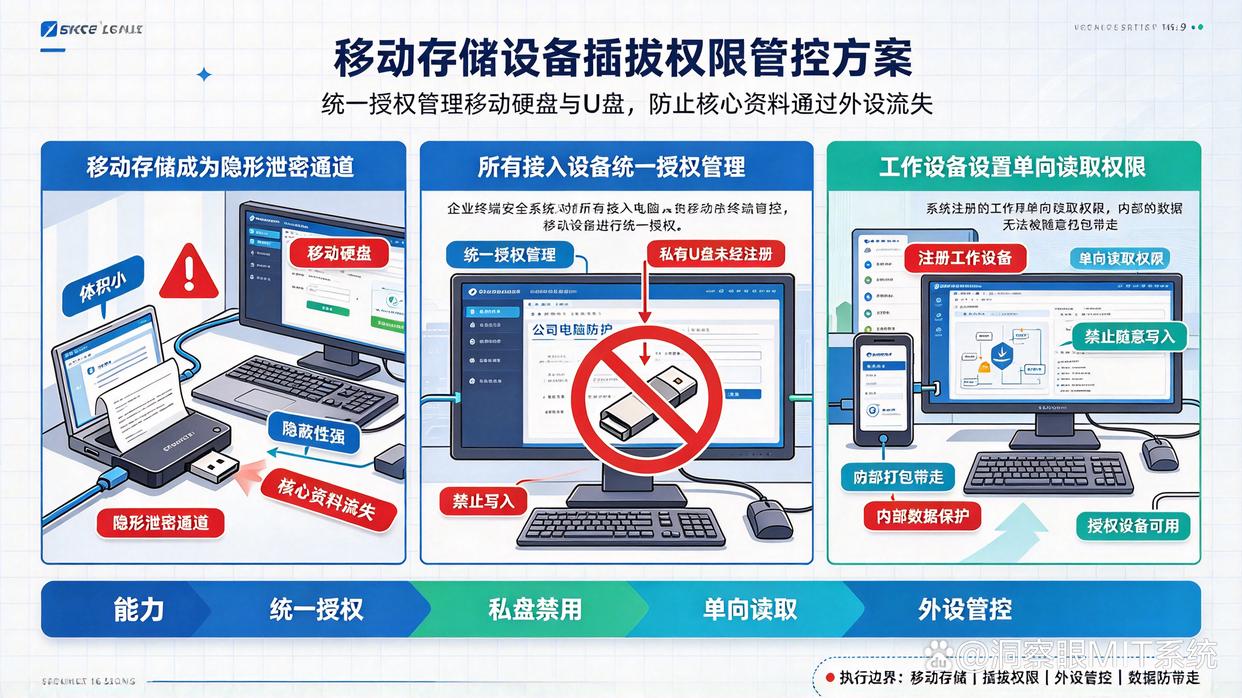
移动硬盘和U盘由于体积小、隐蔽性强,常常是企业核心资料流失的隐形通道。企业应对所有接入终端的移动设备进行统一授权管理。对于未经注册的私有U盘,一律禁止在公司电脑上读取和写入。对于工作必须使用的设备,可以设置单向读取权限,防止内部数据被随意打包带走。
措施三,实施数据最小化知悉与权限划分
很多企业泄密事件的根源,在于员工拥有超出其本职工作需要的高权限。管理层应当根据部门岗位职责,重新梳理核心资产的调阅权限。财务数据、产品源码、客户名单等核心资产,仅限直接负责人调阅,并关闭非必要人员的下载和导出权限,从源头上减少泄密风险暴露面。
措施四,规范办公网络与网页上传行为
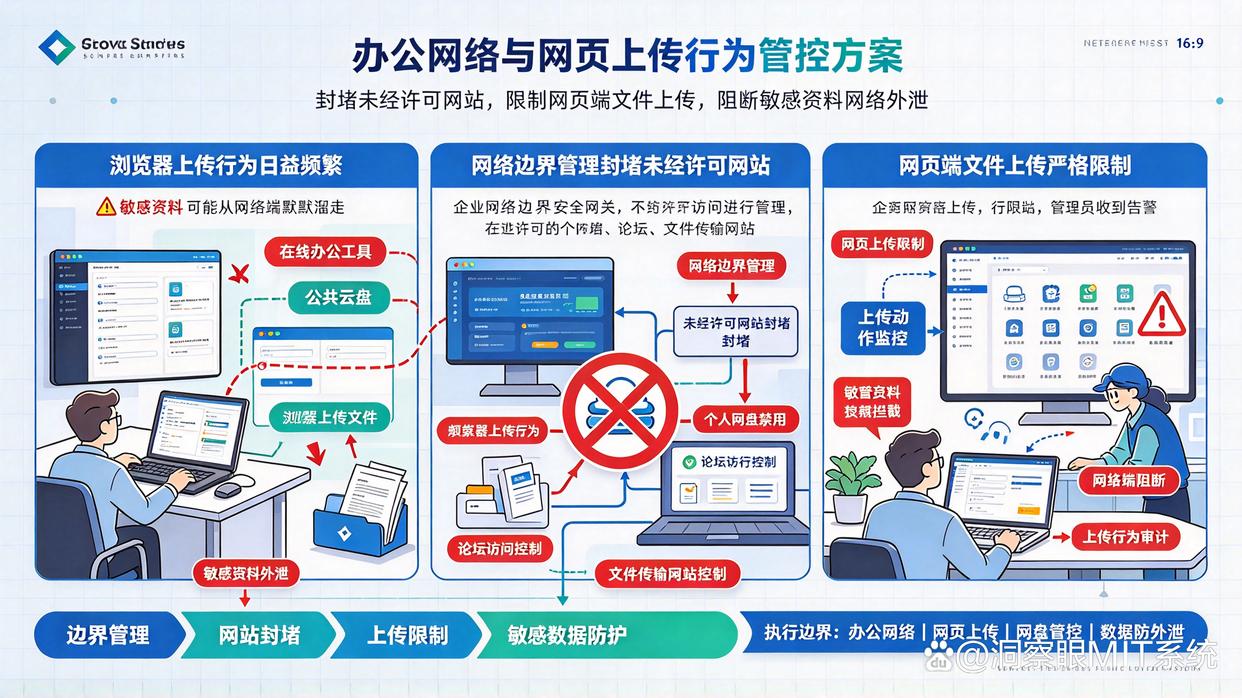
随着各类在线办公工具和公共云盘的普及,员工通过浏览器上传文件的行为日益频繁。企业可以通过网络边界管理,封堵未经许可的个人网盘、论坛及文件传输网站。同时对网页端的文件上传动作进行严格限制,阻断敏感资料从网络端默默溜走的可能性。
措施五,强化电子邮件收发安全防护
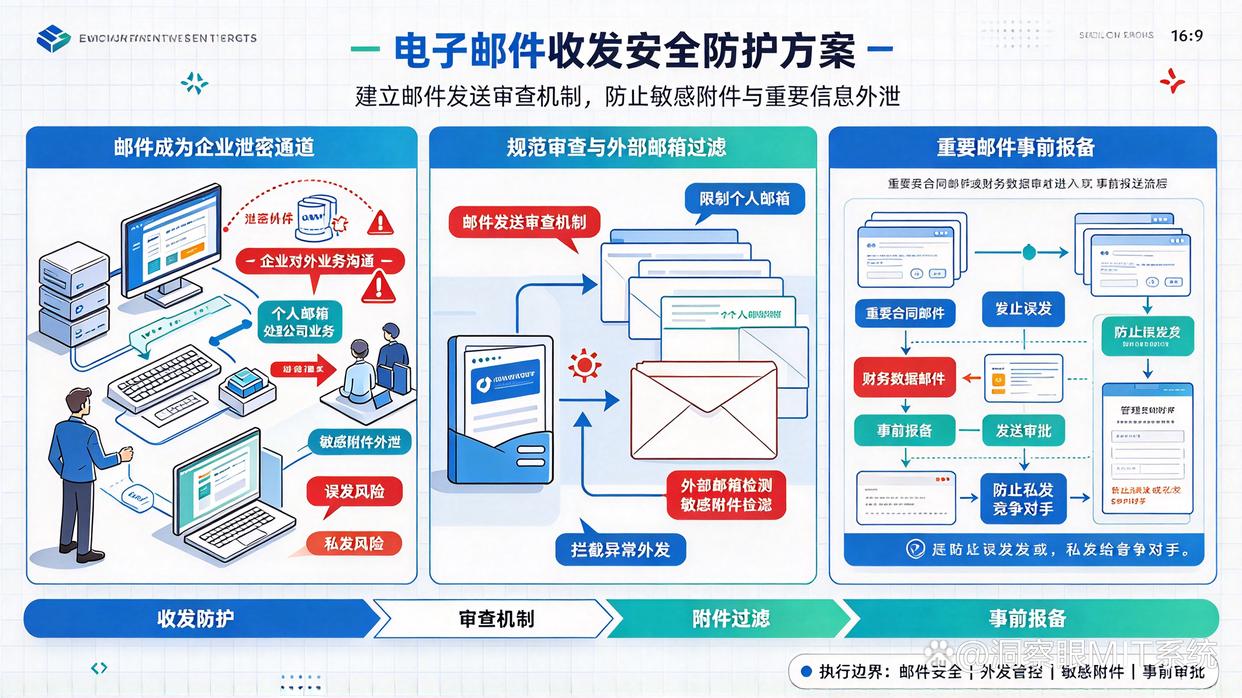
邮件是企业对外业务沟通的主要桥梁,但也极易成为泄密的温床。企业需要针对邮件发送建立规范的审查机制。限制员工使用个人邮箱处理公司业务,对向外部邮箱发送带有敏感附件的邮件进行严格过滤。对于包含重要合同或财务数据的邮件,实行事前报备,防止重要信息误发或私发给竞争对手。
措施六,保持常态化的安全巡检与风险告警
数据安全管理不能依靠亡羊补牢,而要靠日常的防范。管理员应养成定期巡检系统日志的习惯,重点关注离线频繁、大批量导出文件、或者在非工作时间段频繁读取机密档案的异常行为。一旦发现指标异常,及时干预和提醒,把风险掐灭在萌芽状态。
措施七,开展常态化保密培训与合规宣贯
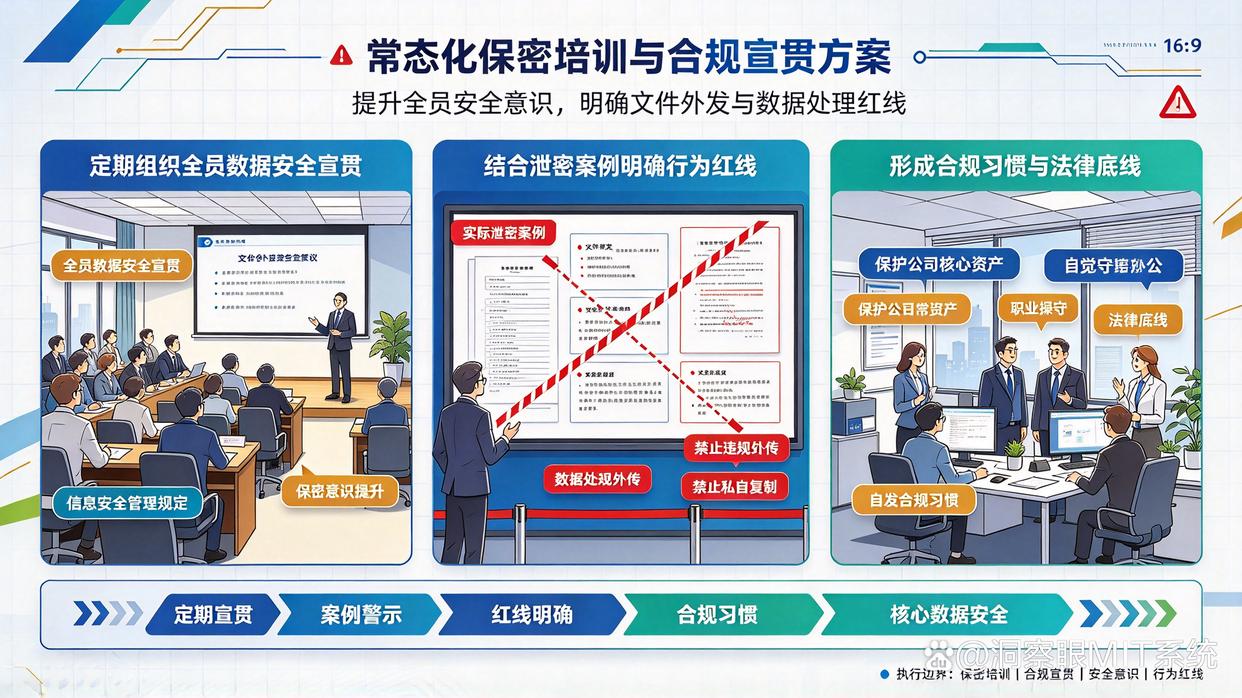
技术手段是固若金汤的城墙,而员工的安全意识则是守城的关键。企业需要定期组织全员数据安全宣贯,结合实际发生的泄密案例,向员工普及信息安全管理规定,明确文件外发和数据处理的具体红线。让员工清晰认识到保护公司核心资产不仅是职业操守,更是法律底线,从而自发形成良好的合规习惯。

 洞察眼MIT系统


 冀公网安备13019902001038号