
文章摘要:软件开发团队最核心的资产就是源代码,不管是后端业务代码、前端项目、算法源码,还是自研框架,一旦被私自拷贝、外传、上传到公网仓库,前期投入的研发成本会付诸东流,甚
软件开发团队最核心的资产就是源代码,不管是后端业务代码、前端项目、算法源码,还是自研框架,一旦被私自拷贝、外传、上传到公网仓库,前期投入的研发成本会付诸东流,甚至出现竞品抄袭、核心算法泄露的巨大风险。
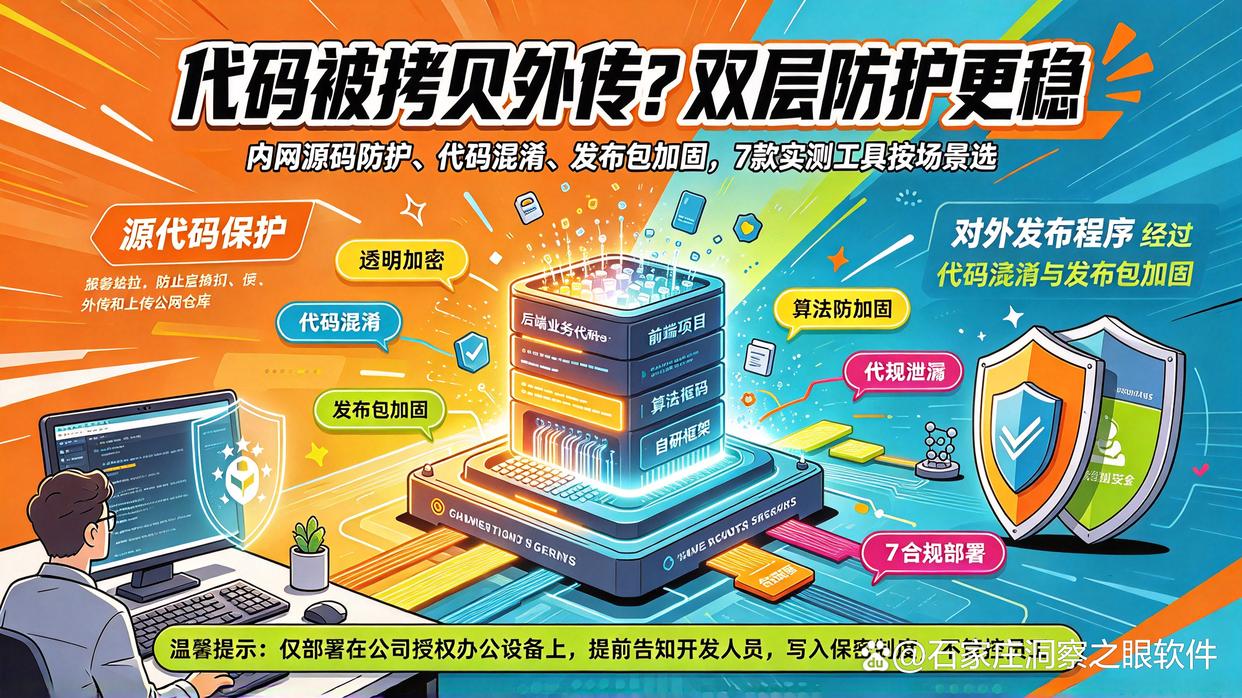
很多人分不清源码保护的两种思路:一种是内网终端透明加密,管控开发人员电脑里的源码,防止源码私自带走;另一种是代码混淆、编译保护,对外发布程序时防止被反编译。两种方案适用场景不一样。今天整理 7 款程序员实测过的源码安全工具,覆盖内网源码防护、代码混淆、发布包加固,大家结合团队场景选择。
温馨提示:源码管控软件仅可部署在公司授权办公设备上,提前告知开发人员,写入公司保密制度,在合规前提下使用,不私自管控员工私人电脑与个人代码。
一、洞察眼 MIT 系统
适合研发工作室、中小型软件公司,主打内网源码透明保护,不需要改动开发流程,IDE 打开代码无感编辑,是很多研发团队内网源码防外泄的选择。核心功能如下:
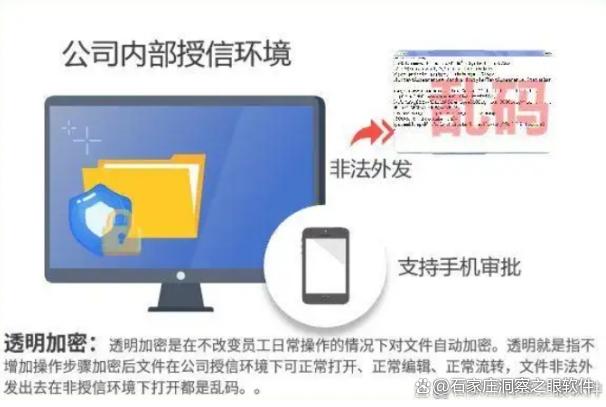
源代码透明加密:支持 VS、IDEA、PyCharm 等主流开发工具,Java、Python、C#、前端源码等文件自动加密;源码在公司内网电脑正常编辑运行,脱离内网环境打开直接乱码,无法读取。
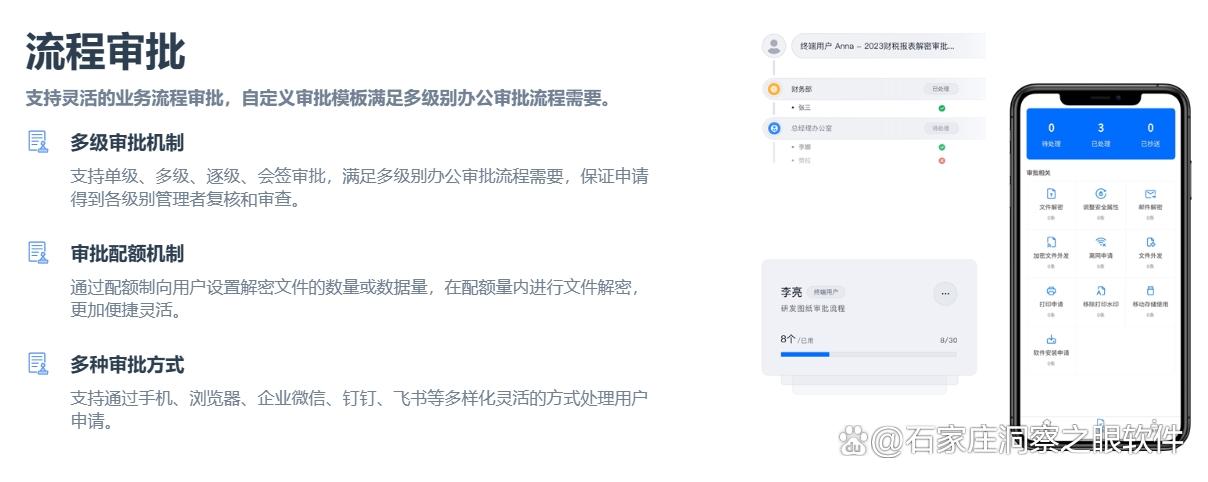
源码外发审批:源码、项目包发给外包、合作方时,必须提交解密申请,管理员审核后才能放行;外发文件可添加水印、设置有效期,限制二次转发。
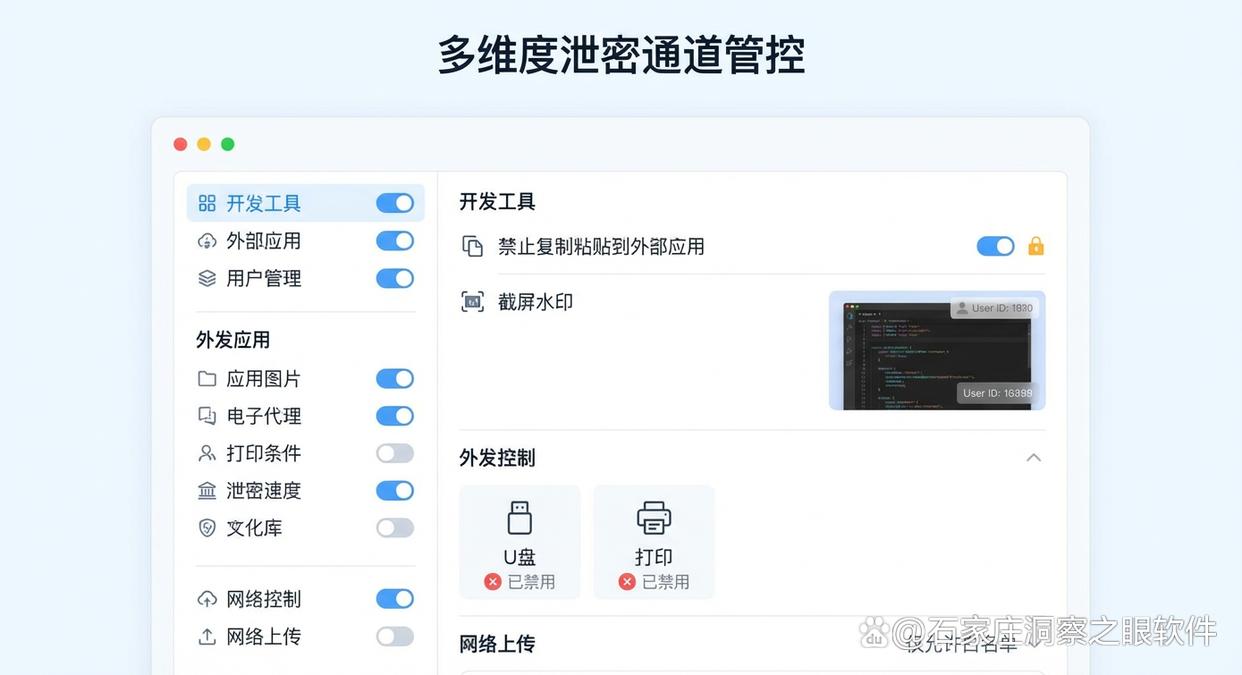
外设与网络外传管控:限制 U 盘、移动硬盘私自拷贝源码,同时拦截源码上传到外部网盘、公网代码仓库,切断源码外泄主要渠道。
源码操作审计日志:完整记录源码打开、修改、另存、打印、拷贝、解密的全部操作,出现泄密事件,可以快速追溯是谁、在什么时候操作了源码。
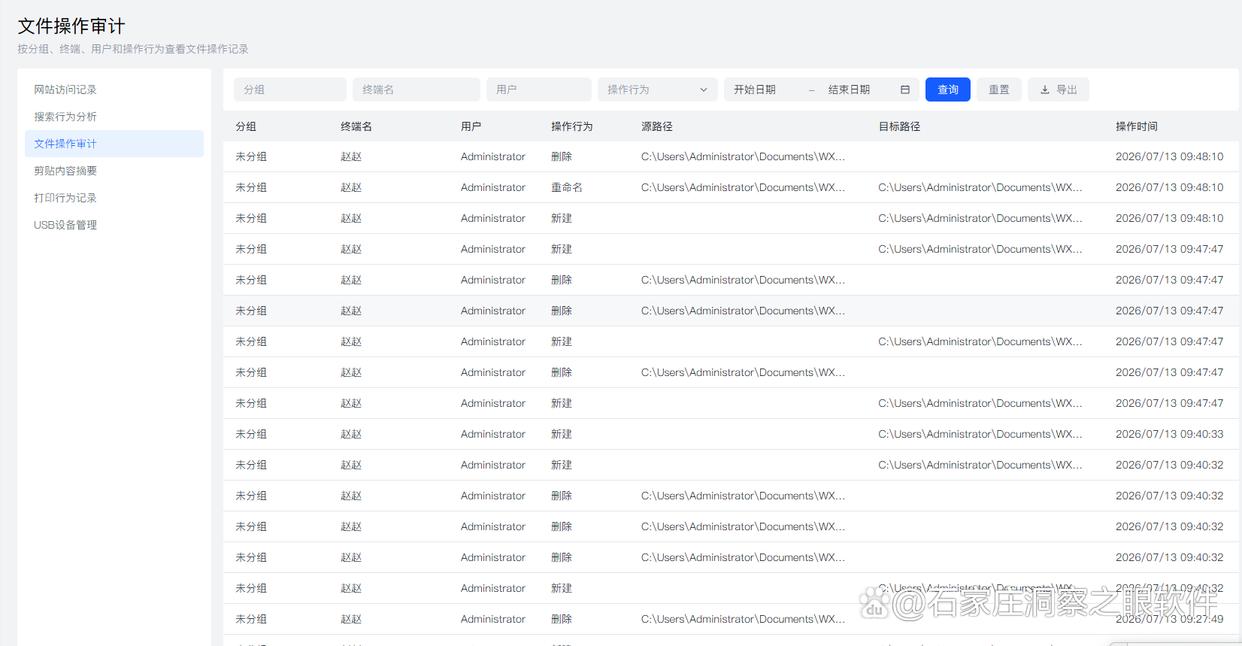
优势:纯局域网部署,加密密钥和操作日志保存在企业本地服务器,不经过第三方云端;可以按项目组设置差异化加密策略。
短板:面向内网源码管控,不适合对已经打包发布的程序做代码混淆、防逆向保护,更适合内部研发环境。
二、Jscrambler
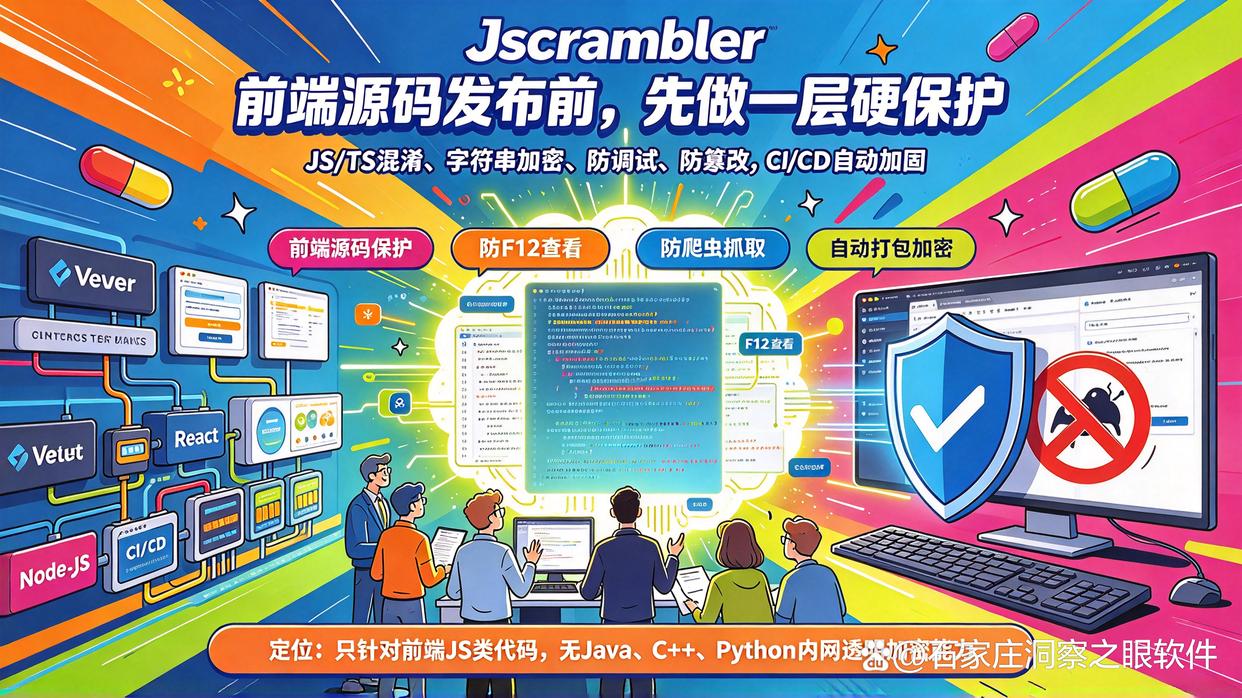
专业前端 JS、TS 源码保护工具,前端团队非常常用。在打包阶段对 JavaScript 代码做混淆、字符串加密、控制流扁平化,还自带运行时防调试、防篡改能力,防止前端源码直接被 F12 查看、爬虫抓取。
优势:支持 Vue、React、Node.js 项目,可以接入 CI/CD 流水线,打包时自动加密,不用大幅改动业务代码。
短板:只针对前端 JS 类代码,对 Java、C++、Python 源码没有内网透明加密能力,适合对外发布前端项目加固。
三、PyArmor
Python 源码加密神器,Python 开发圈普及率很高。可以把 py 脚本加密为受保护的运行包,支持代码混淆、绑定设备机器码,未授权设备无法运行加密后的脚本,有效防止 py 源码直接被查看、修改。
优势:部署简单,pip 一键安装,脚本加密后依然可以正常运行,有免费基础版本供小团队测试。
短板:偏向脚本发布加固,没有内网实时管控能力,无法阻止开发人员在内网直接复制原始源码。
四、DashO
面向 Java、Kotlin、安卓项目的专业代码加固工具,兼顾代码混淆、字符串加密、反调试、防篡改。适合后端 Java 项目、安卓 APP 源码保护,编译阶段对 class 文件做多层保护,提升逆向分析难度。
优势:和 Maven、Gradle 构建工具深度集成,企业级规则配置,支持设置白名单避免反射代码加密后报错。
短板:配置门槛偏高,价格贵,主要用于发布包加固,不做内网源码透明加密。
五、ionCube
老牌 PHP 源码加密工具,是 PHP 服务商、外包团队的常用工具,能够将 PHP 源码编译加密为字节码,必须安装对应扩展才可以正常解析,别人拿到加密后的文件无法直接查看源码。
优势:加密稳定,适配大部分 PHP 框架,加密后的代码不容易被直接还原,适合对外交付 PHP 项目。
短板:仅支持 PHP,生态单一,只能加密发布后的代码,管控不了内网原始源码。
六、.NET Reactor
.NET 生态主流保护工具,针对 C#、VB.NET开发的程序集做混淆、虚拟化加密、授权锁。很多桌面软件、Windows 服务项目,发布前用它加固,防止.NET 程序被反编译。
优势:可视化操作界面友好,支持硬件绑定授权、限时试用,兼顾加密和授权管理。
短板:只针对编译后的 dll、exe,不能保护开发阶段原始源码文件,跨平台支持偏弱。
七、ProGuard
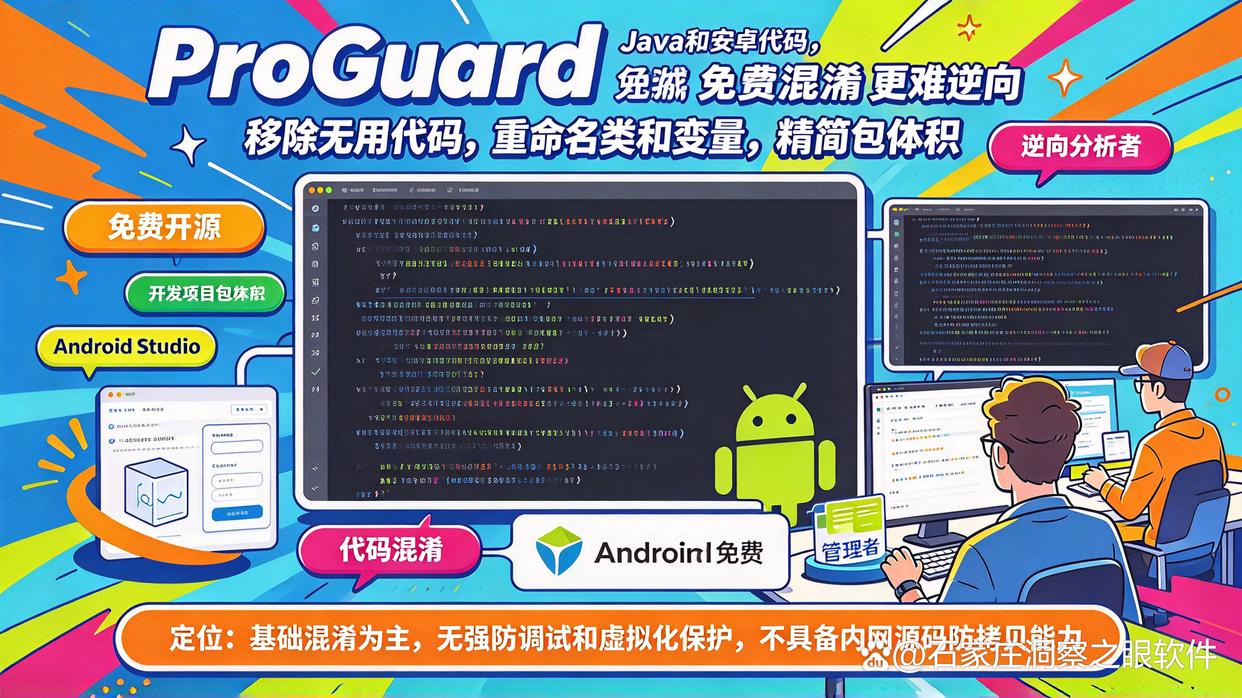
免费开源的 Java 代码精简混淆工具,安卓开发使用广泛,可以移除无用代码、重命名类和变量,精简包体积同时增加逆向阅读难度。
优势:完全免费,Android Studio 原生支持,学习资料多,适合预算有限的 Java、安卓团队。
短板:只有基础混淆,没有强防调试、虚拟化保护,安全强度有限,不具备内网源码防拷贝管控能力。
选型总结
中小型研发团队,重点管控内网原始源码,防止开发人员私自拷贝源码外传,优先选洞察眼 MIT 系统,透明加密 + 审批审计一体化;
前端项目、网页 JS 源码保护,防止前端源码被扒取,推荐 Jscrambler;
Python 脚本项目交付,不想源码直接泄露,PyArmor 是主流选择;
Java 后端、安卓 APP 发布包加固,预算充足选 DashO,预算有限用 ProGuard;
PHP 项目对外交付加密,直接选用 ionCube;
C#、.NET 桌面程序防反编译,优先.NET Reactor。
这里提醒大家,两种保护方案要分清:透明加密管控原始源码,解决研发内部泄密;混淆加固保护发布包,防止交付后的程序被逆向。很多团队会两者搭配使用,内网用终端加密管住源码,对外发布的时候再做混淆加固,安全防护更完整。


 洞察眼MIT系统


 冀公网安备13019902001038号

