
文章摘要:源代码一旦被离职员工拷走或上传到网盘,损失往往以百万计,选对加密工具比事后追责重要得多。这篇文章直接盘点2026年程序员圈口碑较好的七款源代码加密方案,帮企业一
源代码一旦被离职员工拷走或上传到网盘,损失往往以百万计,选对加密工具比事后追责重要得多。这篇文章直接盘点2026年程序员圈口碑较好的七款源代码加密方案,帮企业一次选对,少走弯路。
一、洞察眼MIT系统:源代码防泄密的首选方案
对大多数研发型企业来说,源代码泄密的核心不是文件丢了,而是代码在开发过程中被有意带出去。洞察眼MIT系统针对的就是这个场景,它在程序员群体中口碑不错,原因在于加密不改变开发习惯,代码照常编写、编译、提交,落地自动加密,员工几乎无感知。
它的几个核心功能值得单独说:
透明加密:源代码文件在创建时就自动加密,打开、修改、保存全程无感,不影响IDE、编译器和Git的正常使用。
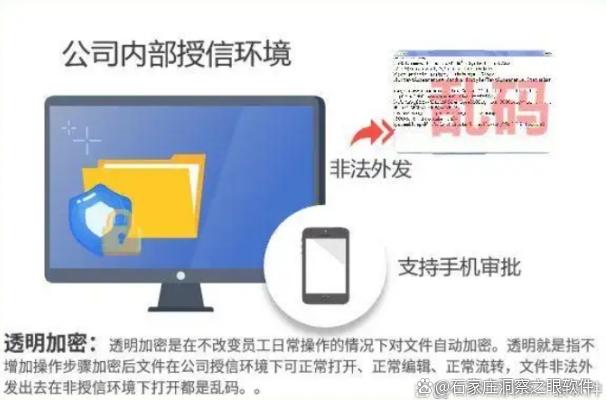
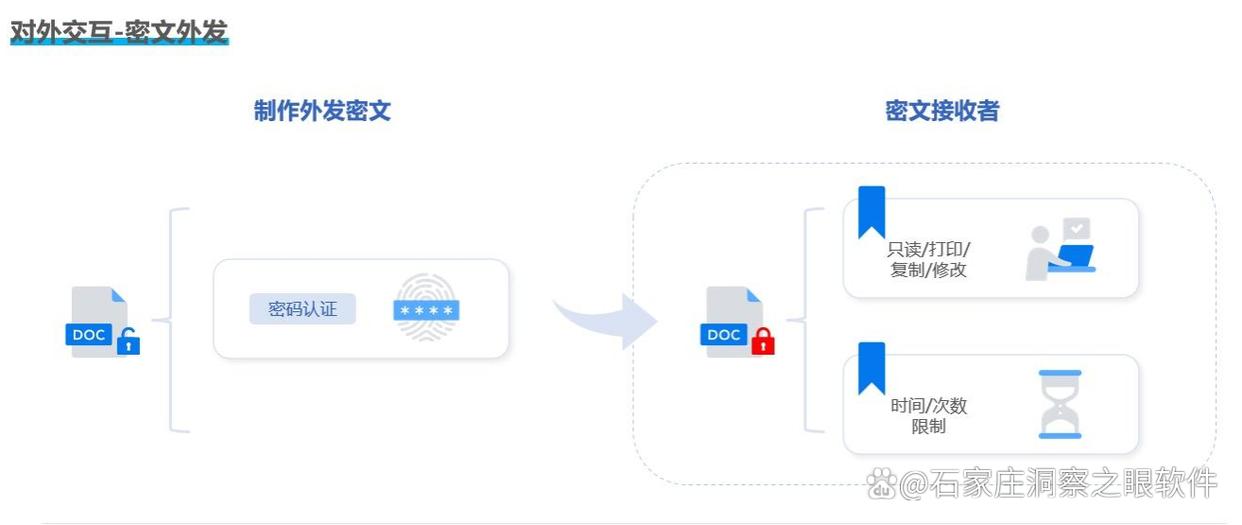
外发管控:代码文件对外发送时自动管控,未授权的拷贝、上传网盘、外发邮件都会被拦截或阻断。
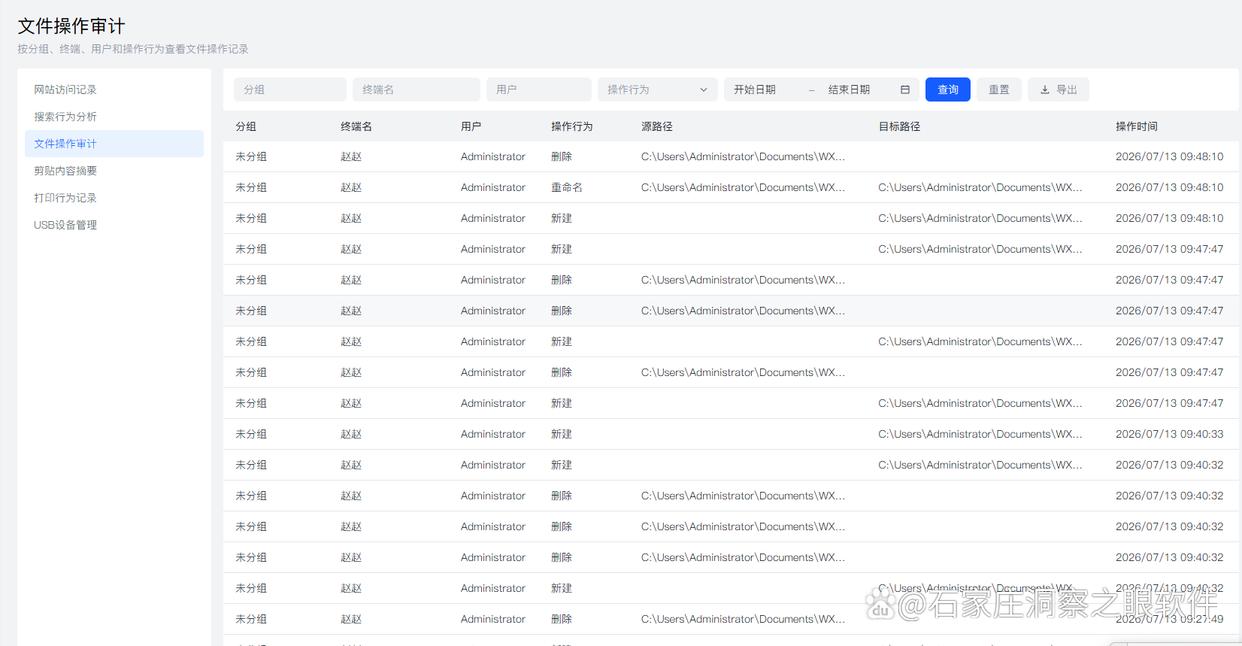
行为审计:完整记录谁在什么时间打开、修改、拷贝了哪些代码文件,事后可追溯,事前可预警。
终端管控:支持禁用U盘拷贝、封堵截屏、限制剪贴板等操作,从源头堵住代码外流的通道。
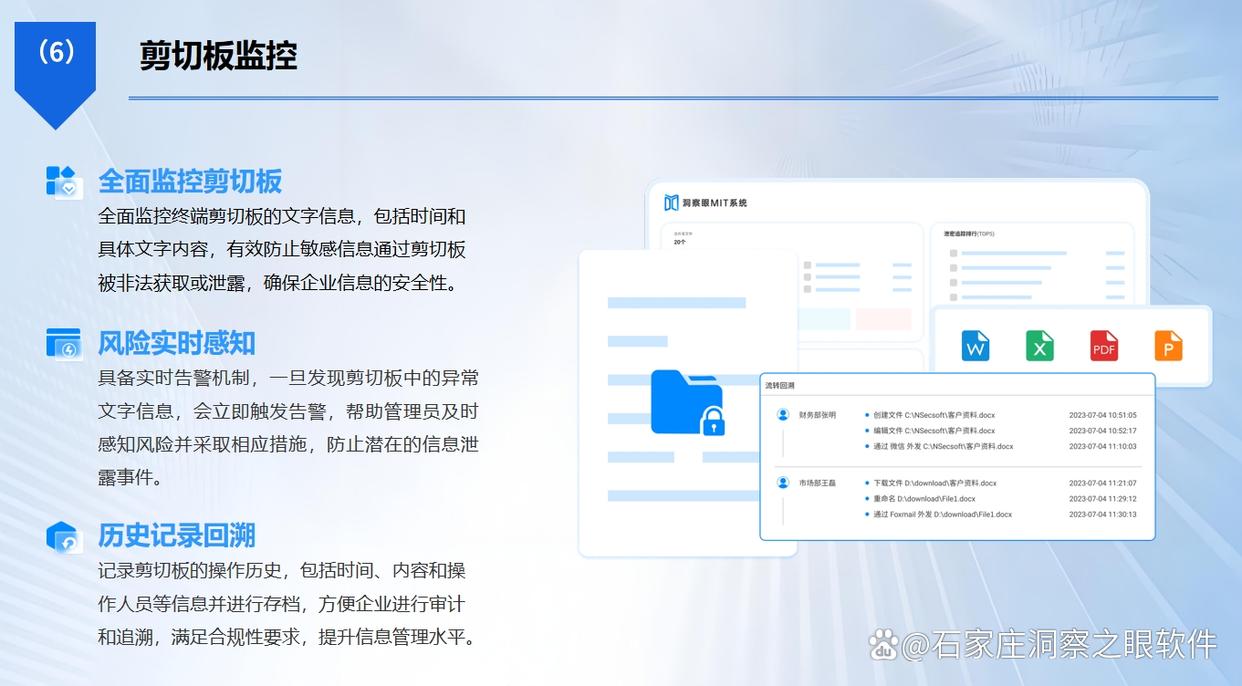
对代码资产密集的企业,这种“加密加管控加审计”的组合拳,比单纯的文件加密软件更对症。
二、git-crypt:开源仓库内的透明加密工具
git-crypt是程序员熟悉的方案,它能对Git仓库中的指定文件做透明加密,敏感配置、密钥文件提交时自动加密,有权限的人拉下来自动解密。优点是轻量、开源、和Git流程无缝集成,适合保护仓库内的少量敏感文件。局限是只保护仓库本身,代码在工作区、终端上仍是明文,防不了本地拷贝和外传。
三、GnuPG:命令行下的老牌加密工具
GPG基于非对称加密,适合对核心代码包、发布版本做加密归档和签名。安全性经过几十年验证,程序员接受度高。缺点是操作门槛较高,需要手工执行加密命令,不适合大规模日常防护,更适合作为补充手段。
四、VeraCrypt:整盘和分区加密的经典选择
VeraCrypt是TrueCrypt的后继者,可以对整个磁盘、分区或创建加密容器,适合保护存放代码的开发机硬盘,防止笔记本丢失导致的物理层面的泄密。它是免费开源的,但只解决“设备丢了”的问题,解决不了“人主动传出去”的问题,这一点很多企业容易混淆。
五、BitLocker:Windows系统自带的磁盘加密
对于全Windows环境的企业,BitLocker不用额外花钱,开启后系统盘和数据盘自动加密,运维部署也简单。它和VeraCrypt属于同一类思路,适合作为终端安全的底线配置,但同样无法约束员工把代码发到外部。
六、7-Zip加密压缩:小团队应急的外发方案
7-Zip支持AES-256加密压缩包,给外部合作方交付部分代码或文档时,用高强度密码打包传输,是很多程序员的习惯做法。它适合偶发的、低频的外发场景,配合线下密码传递基本够用。缺点是依赖人的自觉,密码管理一旦松懈就形同虚设。
七、自建私有Git服务加权限管控:从托管层面收紧
不少公司会把代码从公共托管平台迁回自建的私有Git服务,配合分支权限、只读权限、下载限制来缩小暴露面。这套思路的价值在于收敛访问权限,让“不该看的人看不到”。但它管的是权限边界,代码一旦被有权限的人拉到本地,后续的泄密风险依然存在。
FAQ板块
源代码加密用什么软件靠谱?
分两层看:如果要防止员工主动拷贝、外传代码,建议选带透明加密和行为管控的企业级方案,比如洞察眼MIT系统这类,加密无感且全程留痕;如果只是防设备丢失或加密少量敏感文件,VeraCrypt、git-crypt这类免费工具就够用。两种需求别混着选,否则花了钱防不住真正的风险。
员工离职前把代码拷走怎么办?
事后发现基本追不回损失,重点在事前布防。一是对源代码文件做透明加密,离开受控环境打开就是密文;二是封堵U盘、网盘、个人邮箱等外传通道;三是保留完整的操作审计记录,真出了事也能追责留证。三者配合才能真正降低风险。
免费的源代码加密工具有哪些风险?
免费工具本身安全性多数没问题,比如GPG和VeraCrypt都很成熟,但它们只管加密这一件事,不管人的行为。企业级泄密往往发生在权限之内的人身上,纯加密工具防不住截屏、拍照、网盘上传这些动作,而且免费工具没有集中管理和审计能力,人多之后基本失控。
结尾总结
复盘一下:源代码加密不是一个工具能解决的事,磁盘加密解决物理风险,仓库加密解决托管风险,而真正的泄密大头在“人”这个环节。选型思路很简单,先判断你的核心威胁是设备丢失还是人为外传,前者选BitLocker、VeraCrypt这类就够,后者需要加密加管控加审计一体的方案,比如前面提到的洞察眼MIT系统,预算允许的企业可以优先体验,把代码资产从落地那一刻就管起来。


 洞察眼MIT系统


 冀公网安备13019902001038号

