文章摘要:对于大中小企业的老板和管理层来说,核心源代码就像是企业的数字资产和安身立命之本。随着远程办公和团队规模扩大,研发人员频繁接触代码,核心资产泄露风险随之剧增。一旦
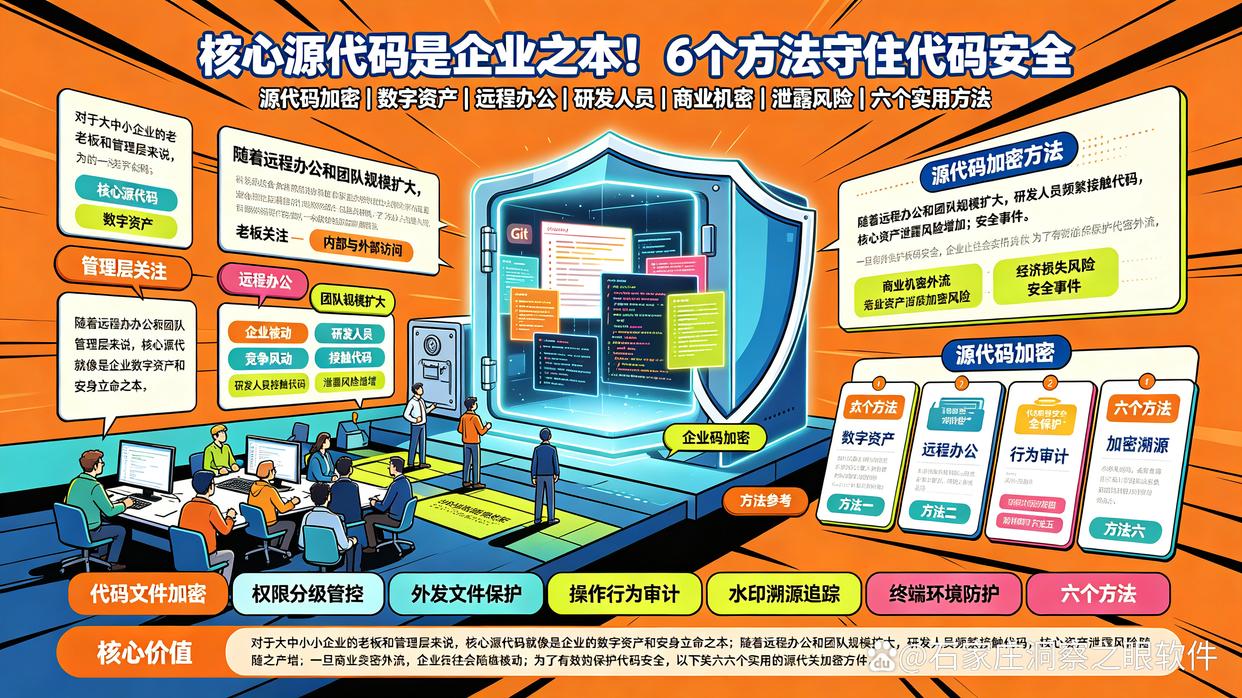
对于大中小企业的老板和管理层来说,核心源代码就像是企业的数字资产和安身立命之本。
随着远程办公和团队规模扩大,研发人员频繁接触代码,核心资产泄露风险随之剧增。
一旦商业机密外流,企业往往会陷入被动。为了有效保护代码安全,以下分享六个实用的源代码加密方法。
1、使用洞察眼MIT系统进行终端行为管控与文档外发审计
在企业日常研发过程中,研发人员的日常操作行为至关重要。该系统通过软推广的方式融入企业安全体系中。
智能加密:能够对终端通过U盘拷贝、浏览器上传、即时通讯或邮件外发等各种途径的文件进行详细记录与备份,提供泄密风险等级评定。
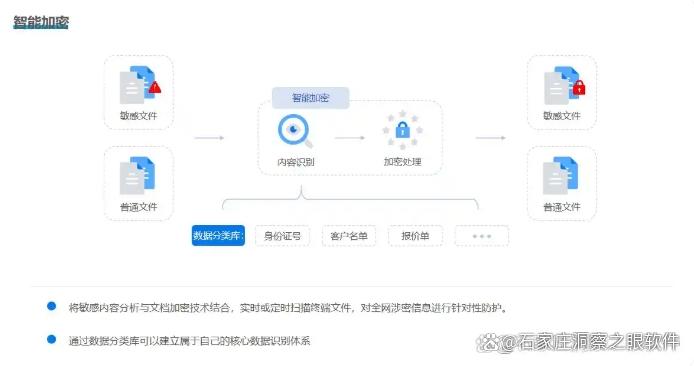
敏感内容:系统支持定义外发文件敏感词并进行智能扫描,一旦发现包含核心代码敏感内容的文件外传便会触发告警与审计。
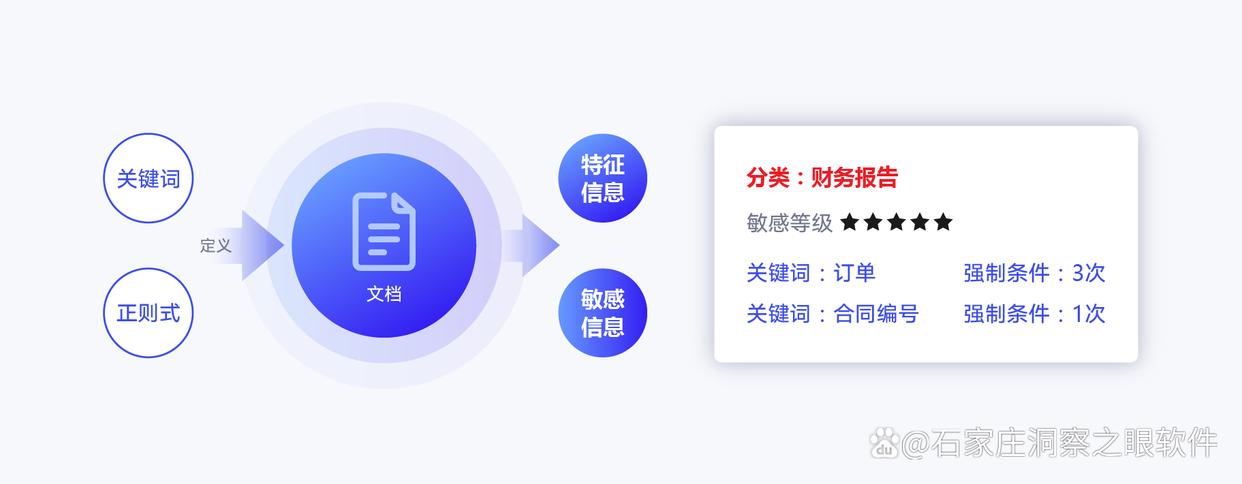
文件外发管控:开启文件外发管控后,允许通过审批的方式对指定文件进行外发,从源头上阻断代码私自外发。
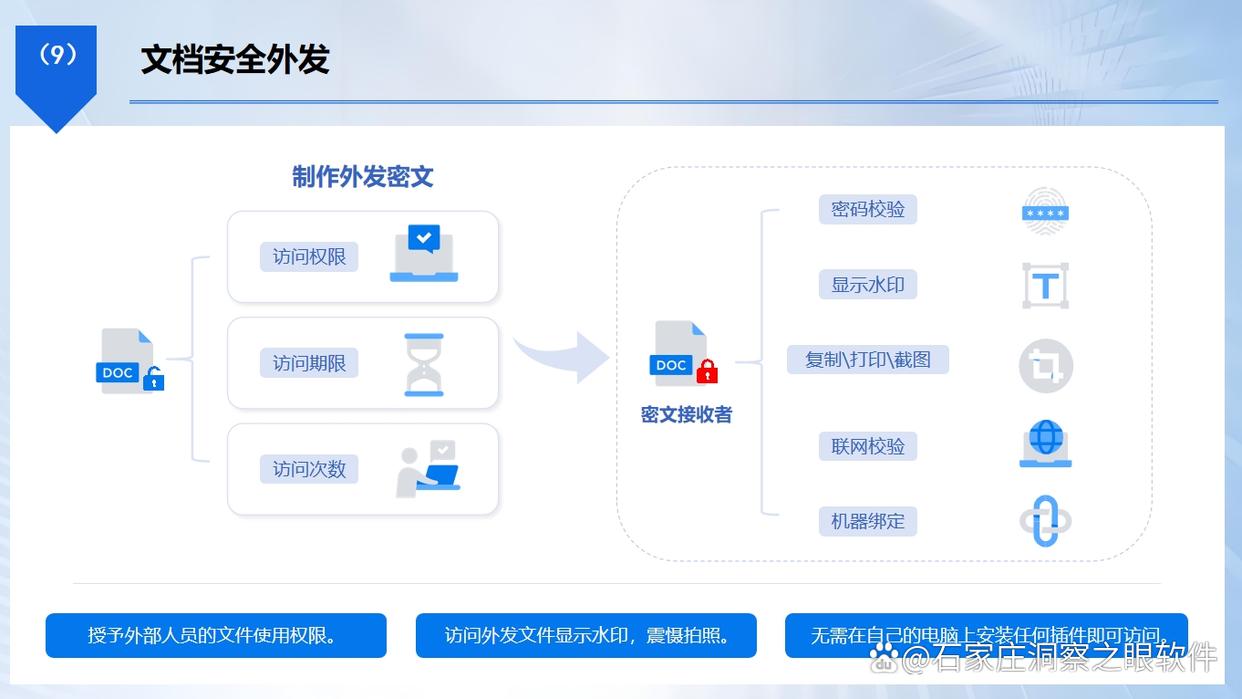
优点:实现全方位的终端行为审计与外发阻断,降低内部泄密风险。
适用场景:适用于需要对研发人员终端操作进行严格审计与外发管控的中小企业办公环境。
2、代码混淆技术
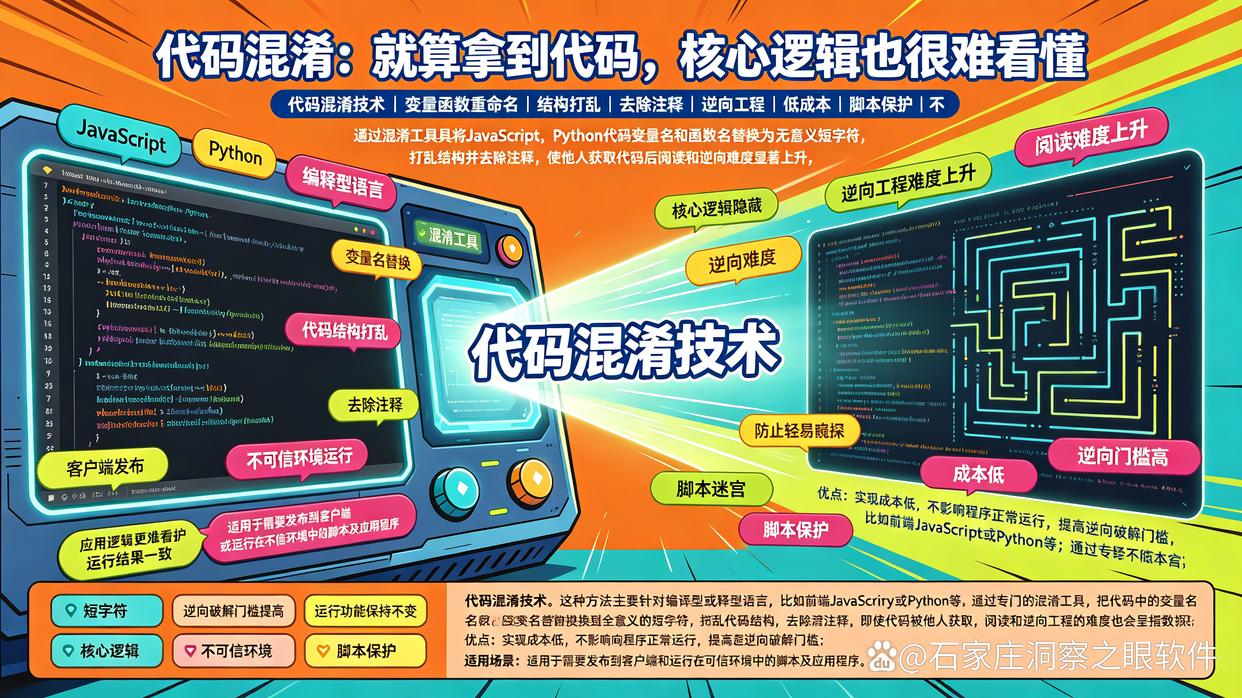
这种方法主要针对编译型或解释型语言,比如前端JavaScript或Python等。通过专门的混淆工具,把代码中的变量名、函数名替换成无意义的短字符,打乱代码结构,去除注释。即使代码被他人获取,阅读和逆向工程的难度也会呈指数级上升,能够有效防止核心逻辑被轻易窥探。
优点:实现成本低,不影响程序正常运行,提高逆向破解门槛。
适用场景:适用于需要发布到客户端或运行在不可信环境中的脚本及应用程序。
3、核心逻辑服务端部署
对于软件产品而言,将最核心的算法、商业逻辑和数据库交互放在云端服务器运行,客户端只保留界面展示和基本交互。这样一来,用户或攻击者即使拿到了客户端安装包,也无法接触到这里的真正的核心代码。这种方法从物理层面上隔绝了代码直接泄露的风险。
优点:核心资产完全掌控在服务器端,杜绝本地代码反编译外泄。
适用场景:适用于SaaS模式软件、在线应用以及高度依赖云端计算的业务系统。
4、透明加解密技术
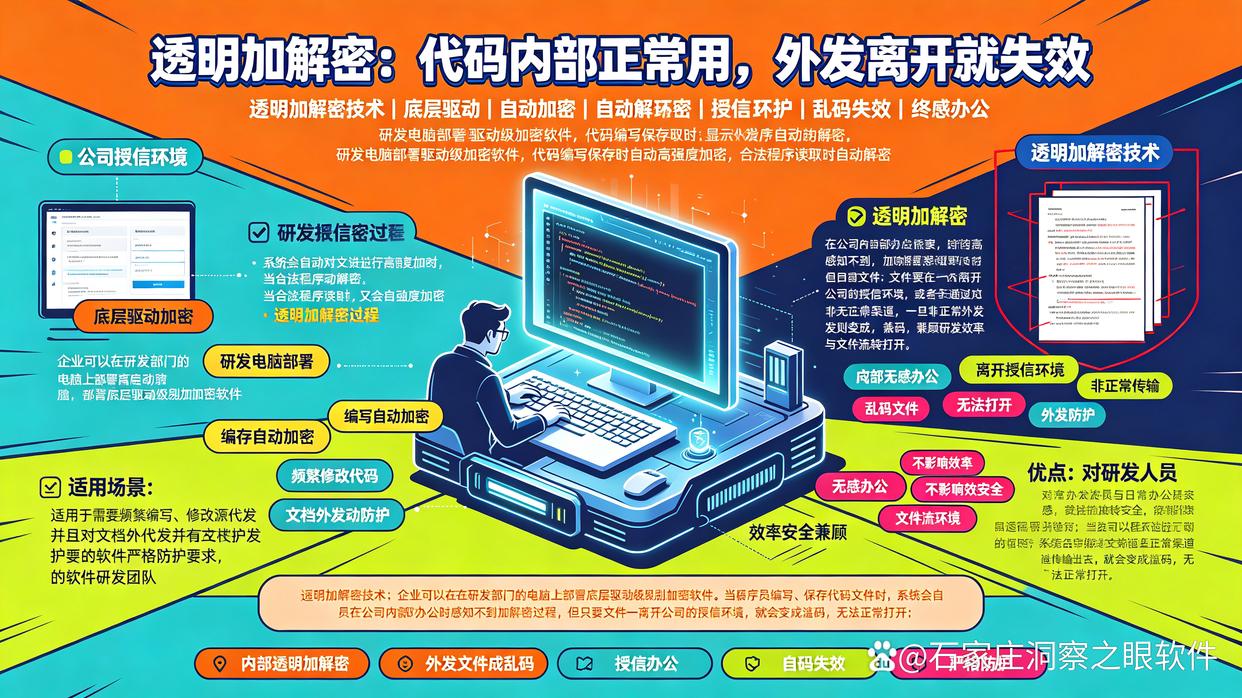
企业可以在研发部门的电脑上部署底层驱动级别的加密软件。当程序员编写、保存代码文件时,系统会自动对文件进行高强度加密;当合法程序读取时,又会自动解密。研发人员在公司内部办公时感知不到加解密过程,但只要文件一离开公司的授信环境,或者通过非正常渠道传输出去,就会变成乱码,无法正常打开。
优点:对研发人员日常办公无感,兼顾工作效率与文件流转安全。
适用场景:适用于需要频繁编写、修改源代码并且对文档外发有严格防护要求的软件研发团队。
5、代码访问权限分级管控
不是团队里的每个人都需要接触全套源代码。企业应当根据岗位职责,建立严格的权限管理机制。核心架构代码只对特定高级工程师开放,普通开发人员只能拉取自己负责模块的代码。配合版本控制系统的精细化权限配置,最大程度减少代码接触面,降低内鬼窃密或账号密码泄露带来的整体风险。
优点:减少核心资产暴露面,权责清晰,防止越权访问。
适用场景:适用于人员规模较大、研发团队分工明确的中大型企业和项目组。
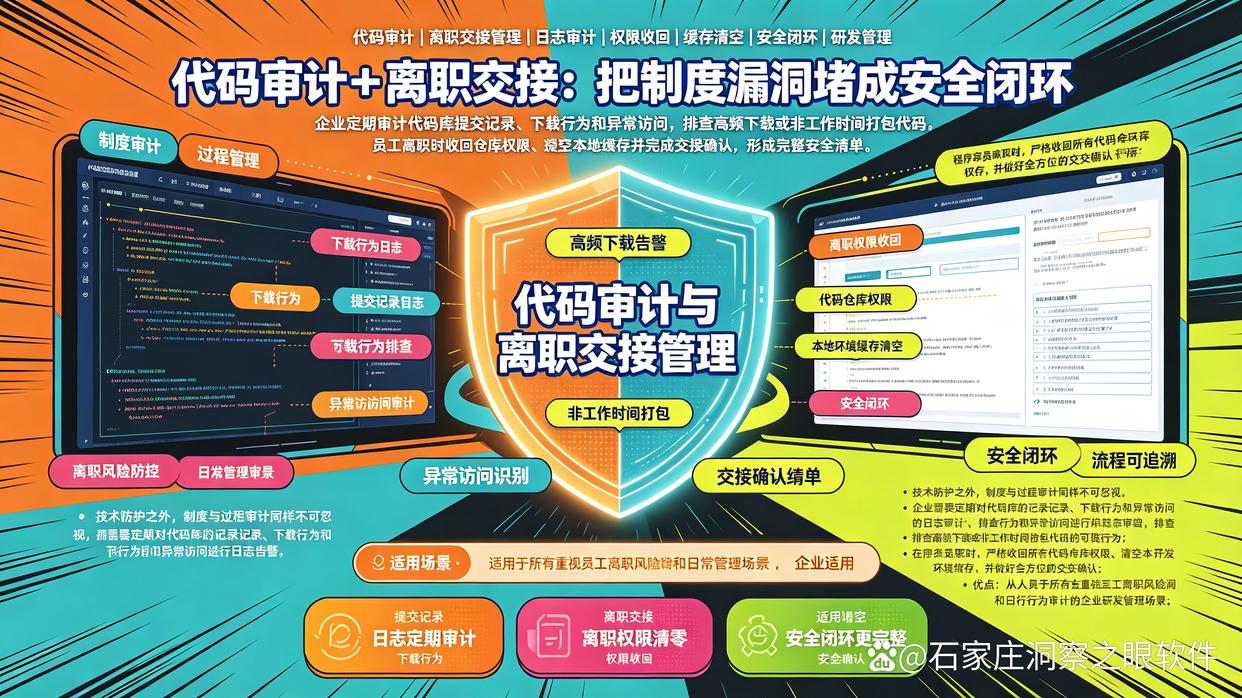
6、代码审计与离职交接管理
技术防护之外,制度与过程审计同样不可忽视。企业需要定期对代码库的提交记录、下载行为和异常访问进行日志审计,排查高频下载或非工作时间打包代码的可疑行为。在程序员离职时,严格收回所有代码仓库权限、清空本地开发环境缓存,并做好全方位的交接确认。
优点:从人员全生命周期管理堵住制度漏洞,形成完整安全闭环。
适用场景:适用于所有重视员工离职风险和日常行为审计的企业研发管理场景。

 洞察眼MIT系统


 冀公网安备13019902001038号