文章摘要:源代码是软件企业、研发团队最核心的资产。不少团队都踩过坑:员工离职带走源码、私自拷贝代码外传、截图复制核心算法,辛苦很久的研发成果被竞品盗用。很多人以为保护代码
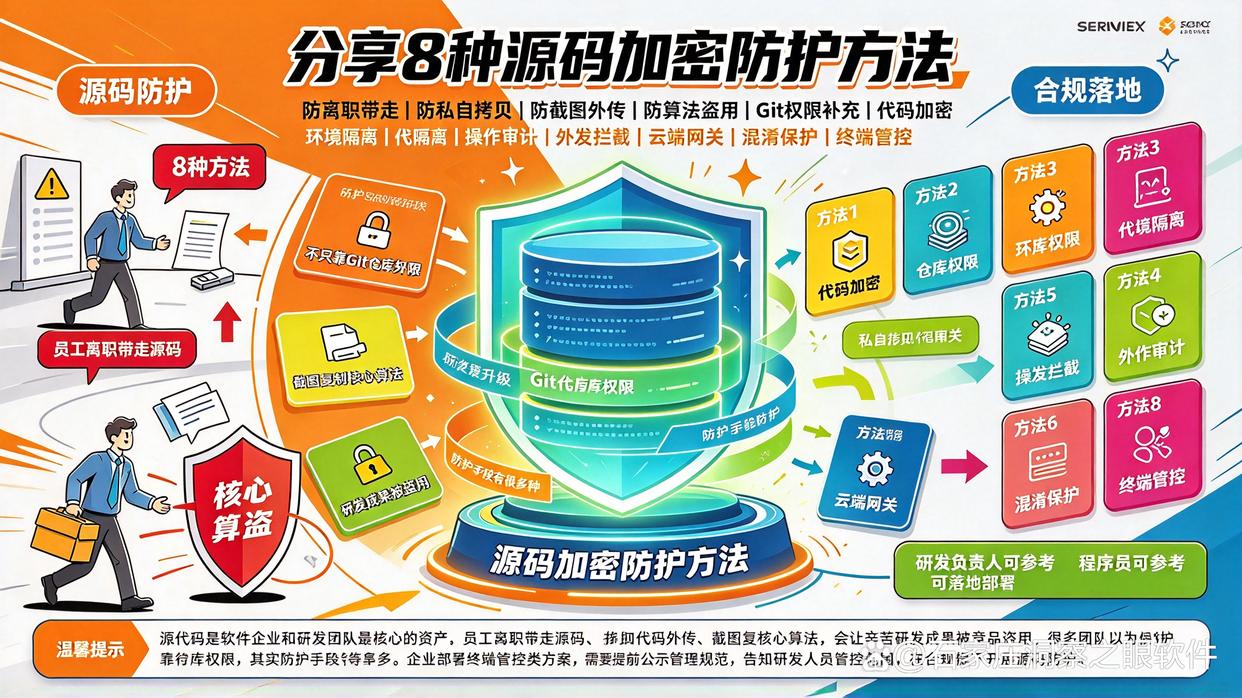
源代码是软件企业、研发团队最核心的资产。不少团队都踩过坑:员工离职带走源码、私自拷贝代码外传、截图复制核心算法,辛苦很久的研发成果被竞品盗用。
很多人以为保护代码只靠 Git 仓库权限,其实防护手段有很多种。今天分享 8 种源码加密防护方法,研发负责人、程序员都可以参考落地。
温馨提示:企业部署终端管控类方案,需要提前公示管理规范,告知研发人员管控范围,在合规前提下开展源码防护。
方法一:部署洞察眼 MIT 系统(终端源码透明加密方案)
适合集中办公的研发团队,在局域网内部署,对各类开发 IDE 做适配,开发人员写代码时几乎无感知,是企业内部源码防外泄常用方案。核心功能如下:
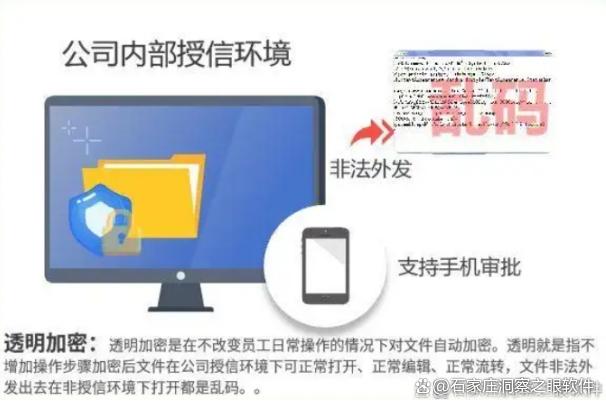
源代码透明加密:Java、Python、C# 等源码文件保存后自动加密,内网授权电脑可以正常编辑、编译调试,脱离授权环境打开就是乱码。
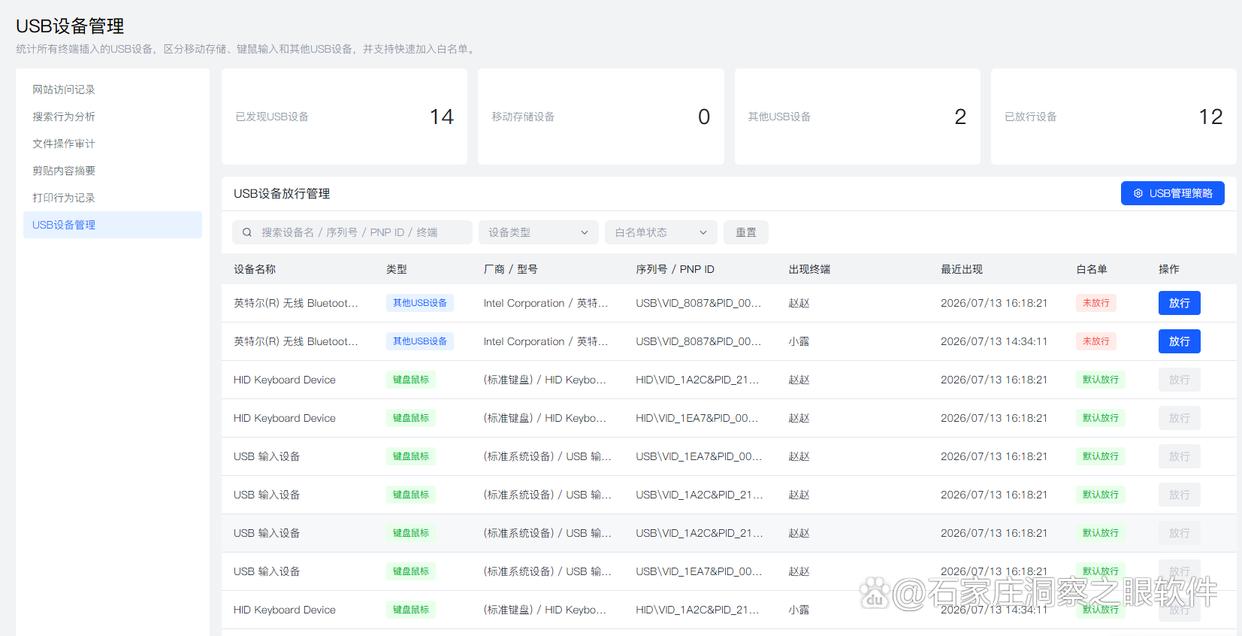
外设通道管控:限制 U 盘、移动硬盘、手机存储拷贝源码,支持白名单设备放行,阻断通过移动介质批量导出代码。
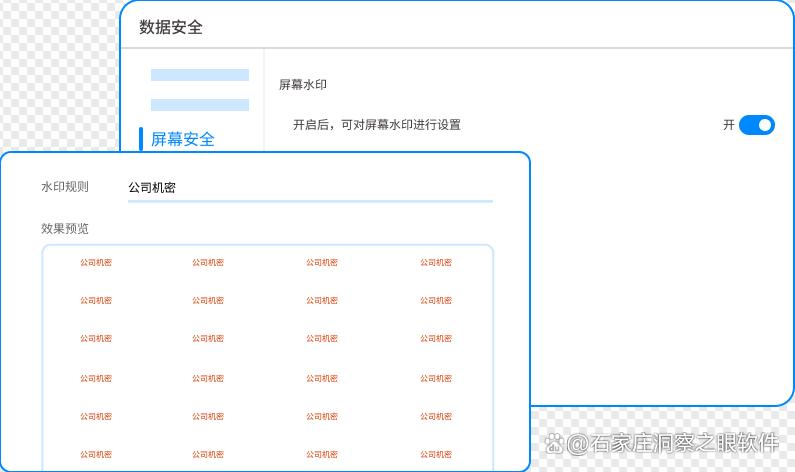
屏幕溯源水印:IDE 编辑器浏览代码时自动带上员工工号、时间水印,防止拍照、截图泄露源码,方便事后溯源。
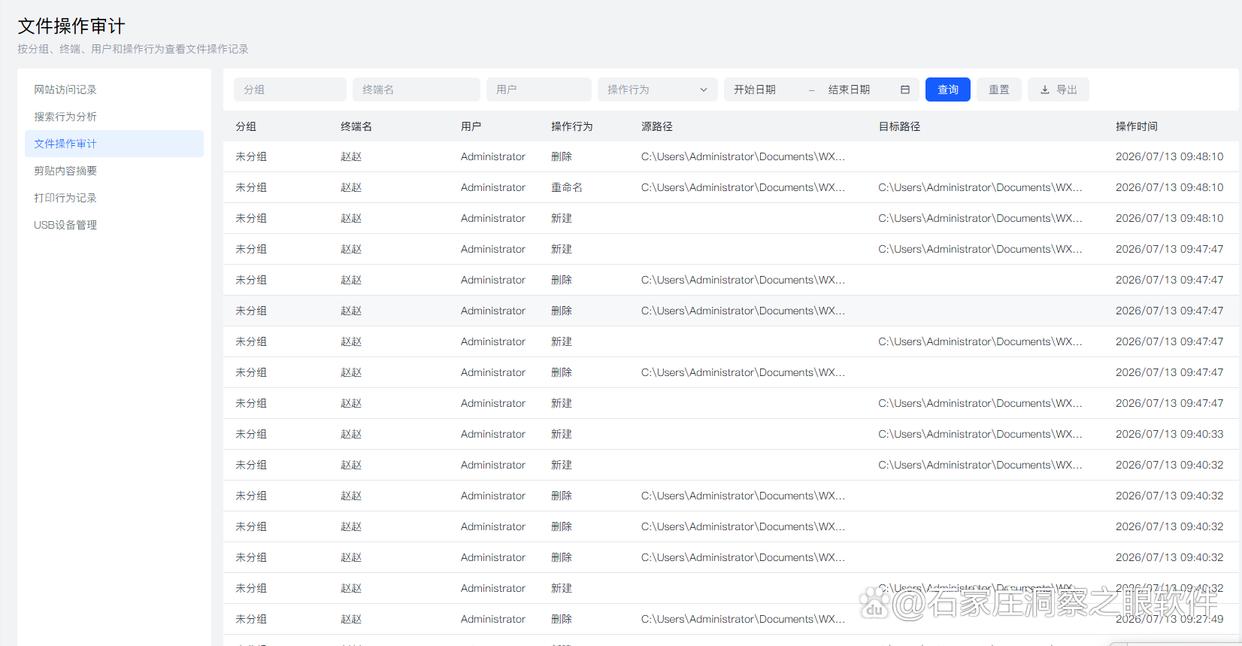
源码操作审计:记录源码打开、修改、打印、外发传输行为,一旦出现泄密,可以快速追溯完整操作链路。
优势:加密 + 审计一体化,适配主流开发工具;短板:需要在研发电脑安装客户端,适合局域网集中研发场景。
方法二:Git 仓库最小权限管控
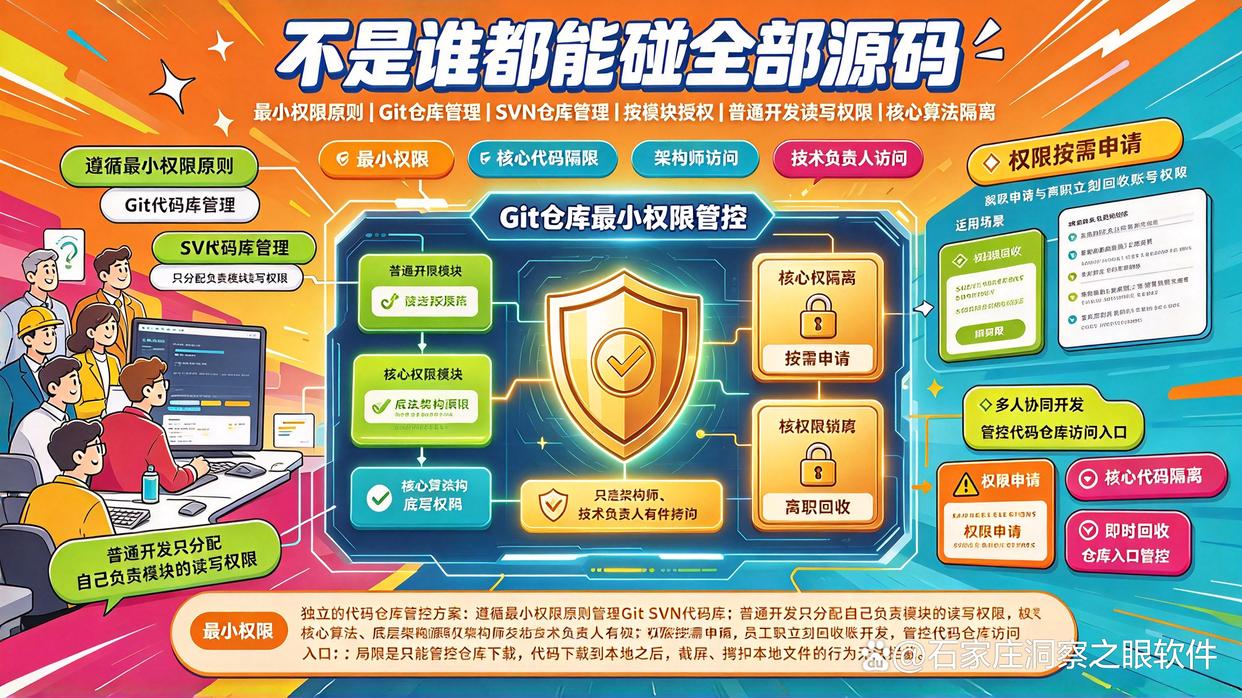
独立的代码仓库管控方案,遵循最小权限原则管理 Git、SVN 代码库。普通开发只分配自己负责模块的读写权限,核心算法、底层架构源码,仅架构师、技术负责人有权访问;权限按需申请,员工离职立刻回收账号权限。
适合场景:多人协同开发,管控代码仓库的访问入口。
局限:只能管控仓库下载,代码下载到本地之后,截屏、拷贝本地文件的行为无法拦截。
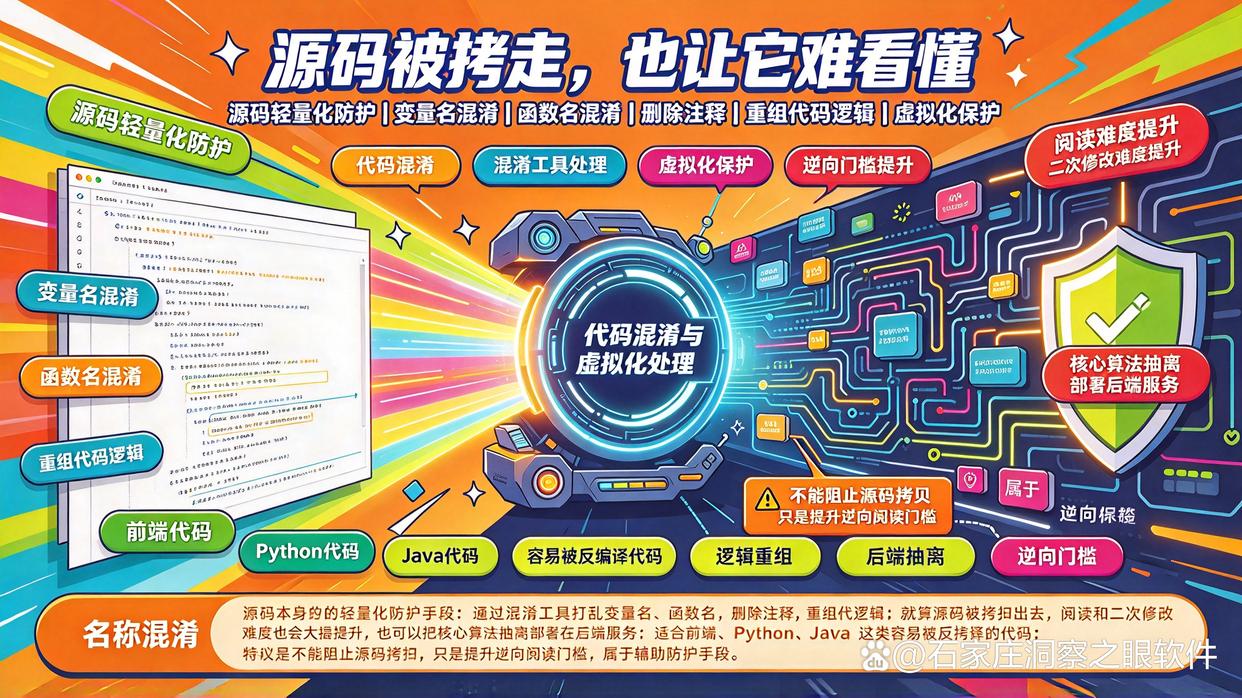
方法三:代码混淆与虚拟化处理
源码本身的轻量化防护手段,通过混淆工具打乱变量名、函数名,删除注释,重组代码逻辑。就算源码被拷贝出去,阅读和二次修改难度大幅提升,也可以把核心算法抽离部署在后端服务。
适合场景:前端、Python、Java 这类容易被反编译的代码。
局限:不能阻止源码拷贝,只是提升逆向阅读门槛,属于辅助防护手段。
方法四:代码分区隔离 + 内网隔离开发
网络层面独立防护方案,把研发环境单独划分内网隔离区域,研发机禁止直接访问外网,代码服务器不对外网开放。研发电脑和办公电脑分开,禁止研发电脑随意登录社交软件、网盘。
适合场景:对核心项目要求高保密的研发团队。
局限:改造网络成本较高,会一定程度影响研发人员外网查资料。
方法五:加密虚拟磁盘存放源码
使用加密虚拟容器存放项目源码,独立于终端加密系统。所有代码统一放到加密虚拟盘里,使用时挂载密钥,关闭容器之后代码自动上锁,没有密钥无法读取里面的源码文件。
适合场景:程序员本地单机开发、笔记本存放涉密代码。
局限:需要手动挂载分区,缺少自动审计、外发告警,不适合几十人以上团队统一管理。
方法六:代码数字盲水印嵌入
在源码注释、IDE 显示层植入隐形数字水印,水印绑定员工身份信息。如果有人截图、复制源码外传,拿到泄露文件之后,可以提取水印定位到对应人员。
适合场景:设计院、软件研发,重点针对截图泄密溯源。
局限:偏向事后取证,没办法主动拦截拷贝、外传源码。
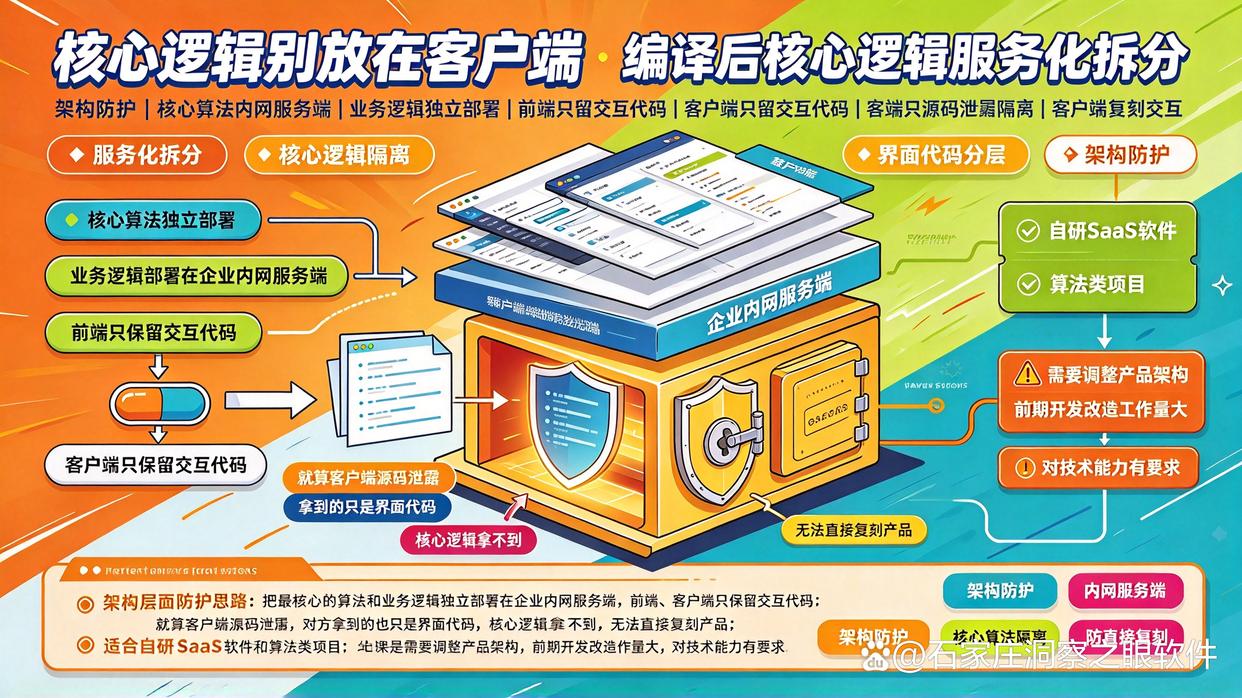
方法七:编译后核心逻辑服务化拆分
架构层面的防护思路,把最核心的算法、业务逻辑独立部署在企业内网服务端,前端、客户端只保留交互代码。就算客户端源码泄露,对方拿到的也只是界面代码,核心逻辑拿不到,无法直接复刻产品。
适合场景:自研 SaaS 软件、算法类项目。
局限:需要调整产品架构,前期开发改造工作量大,对技术能力有要求。
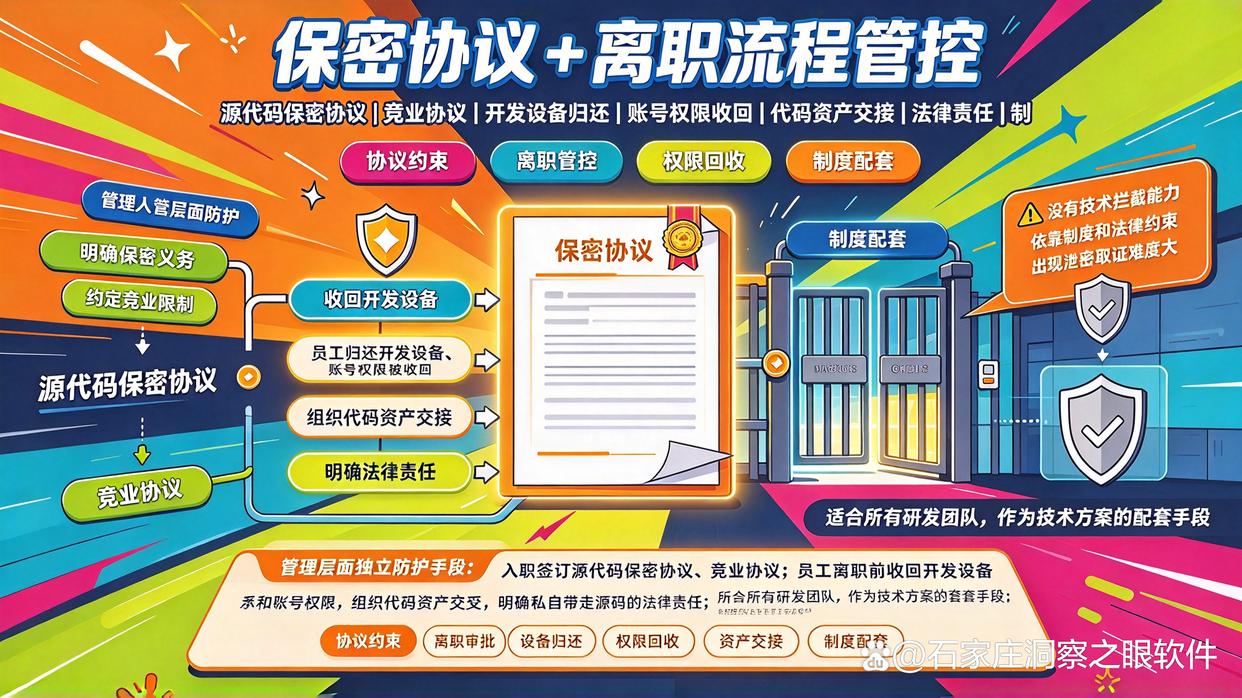
方法八:保密协议 + 离职流程管控
管理层面独立防护手段,入职签订源代码保密协议、竞业协议;员工离职前,收回开发设备、账号权限,组织代码资产交接,明确私自带走源码对应的法律责任。
适合场景:所有研发团队,作为技术方案的配套手段。
局限:没有技术拦截能力,依靠制度和法律约束,出现泄密取证难度大。
方案总结
8 种防护方法,可以单独使用,也可以多层组合搭建纵深防线。
企业研发团队想要从源头防止源码拷贝外泄,优先选择洞察眼 MIT 系统,透明加密 + 外设管控 + 水印审计一站式防护;
多人协同开发,先做好 Git 仓库最小权限管理;
担心代码被反编译阅读,可以做代码混淆;
笔记本本地存放源码,加密虚拟盘是不错选择;
核心算法项目,可以采用服务化拆分架构,降低源码泄露带来的损失。
源码防护没有一招制胜的方案,技术管控、权限管理、制度约束搭配起来,才能最大程度守住研发成果。

 洞察眼MIT系统


 冀公网安备13019902001038号