文章摘要:不少公司都踩过这个坑:员工离职带走图纸、私下把源码发给同行,等到发现的时候,损失已经造成。堵泄密口子不是靠口头叮嘱,得有实打实的办法。今天整理 5 套落地的防泄
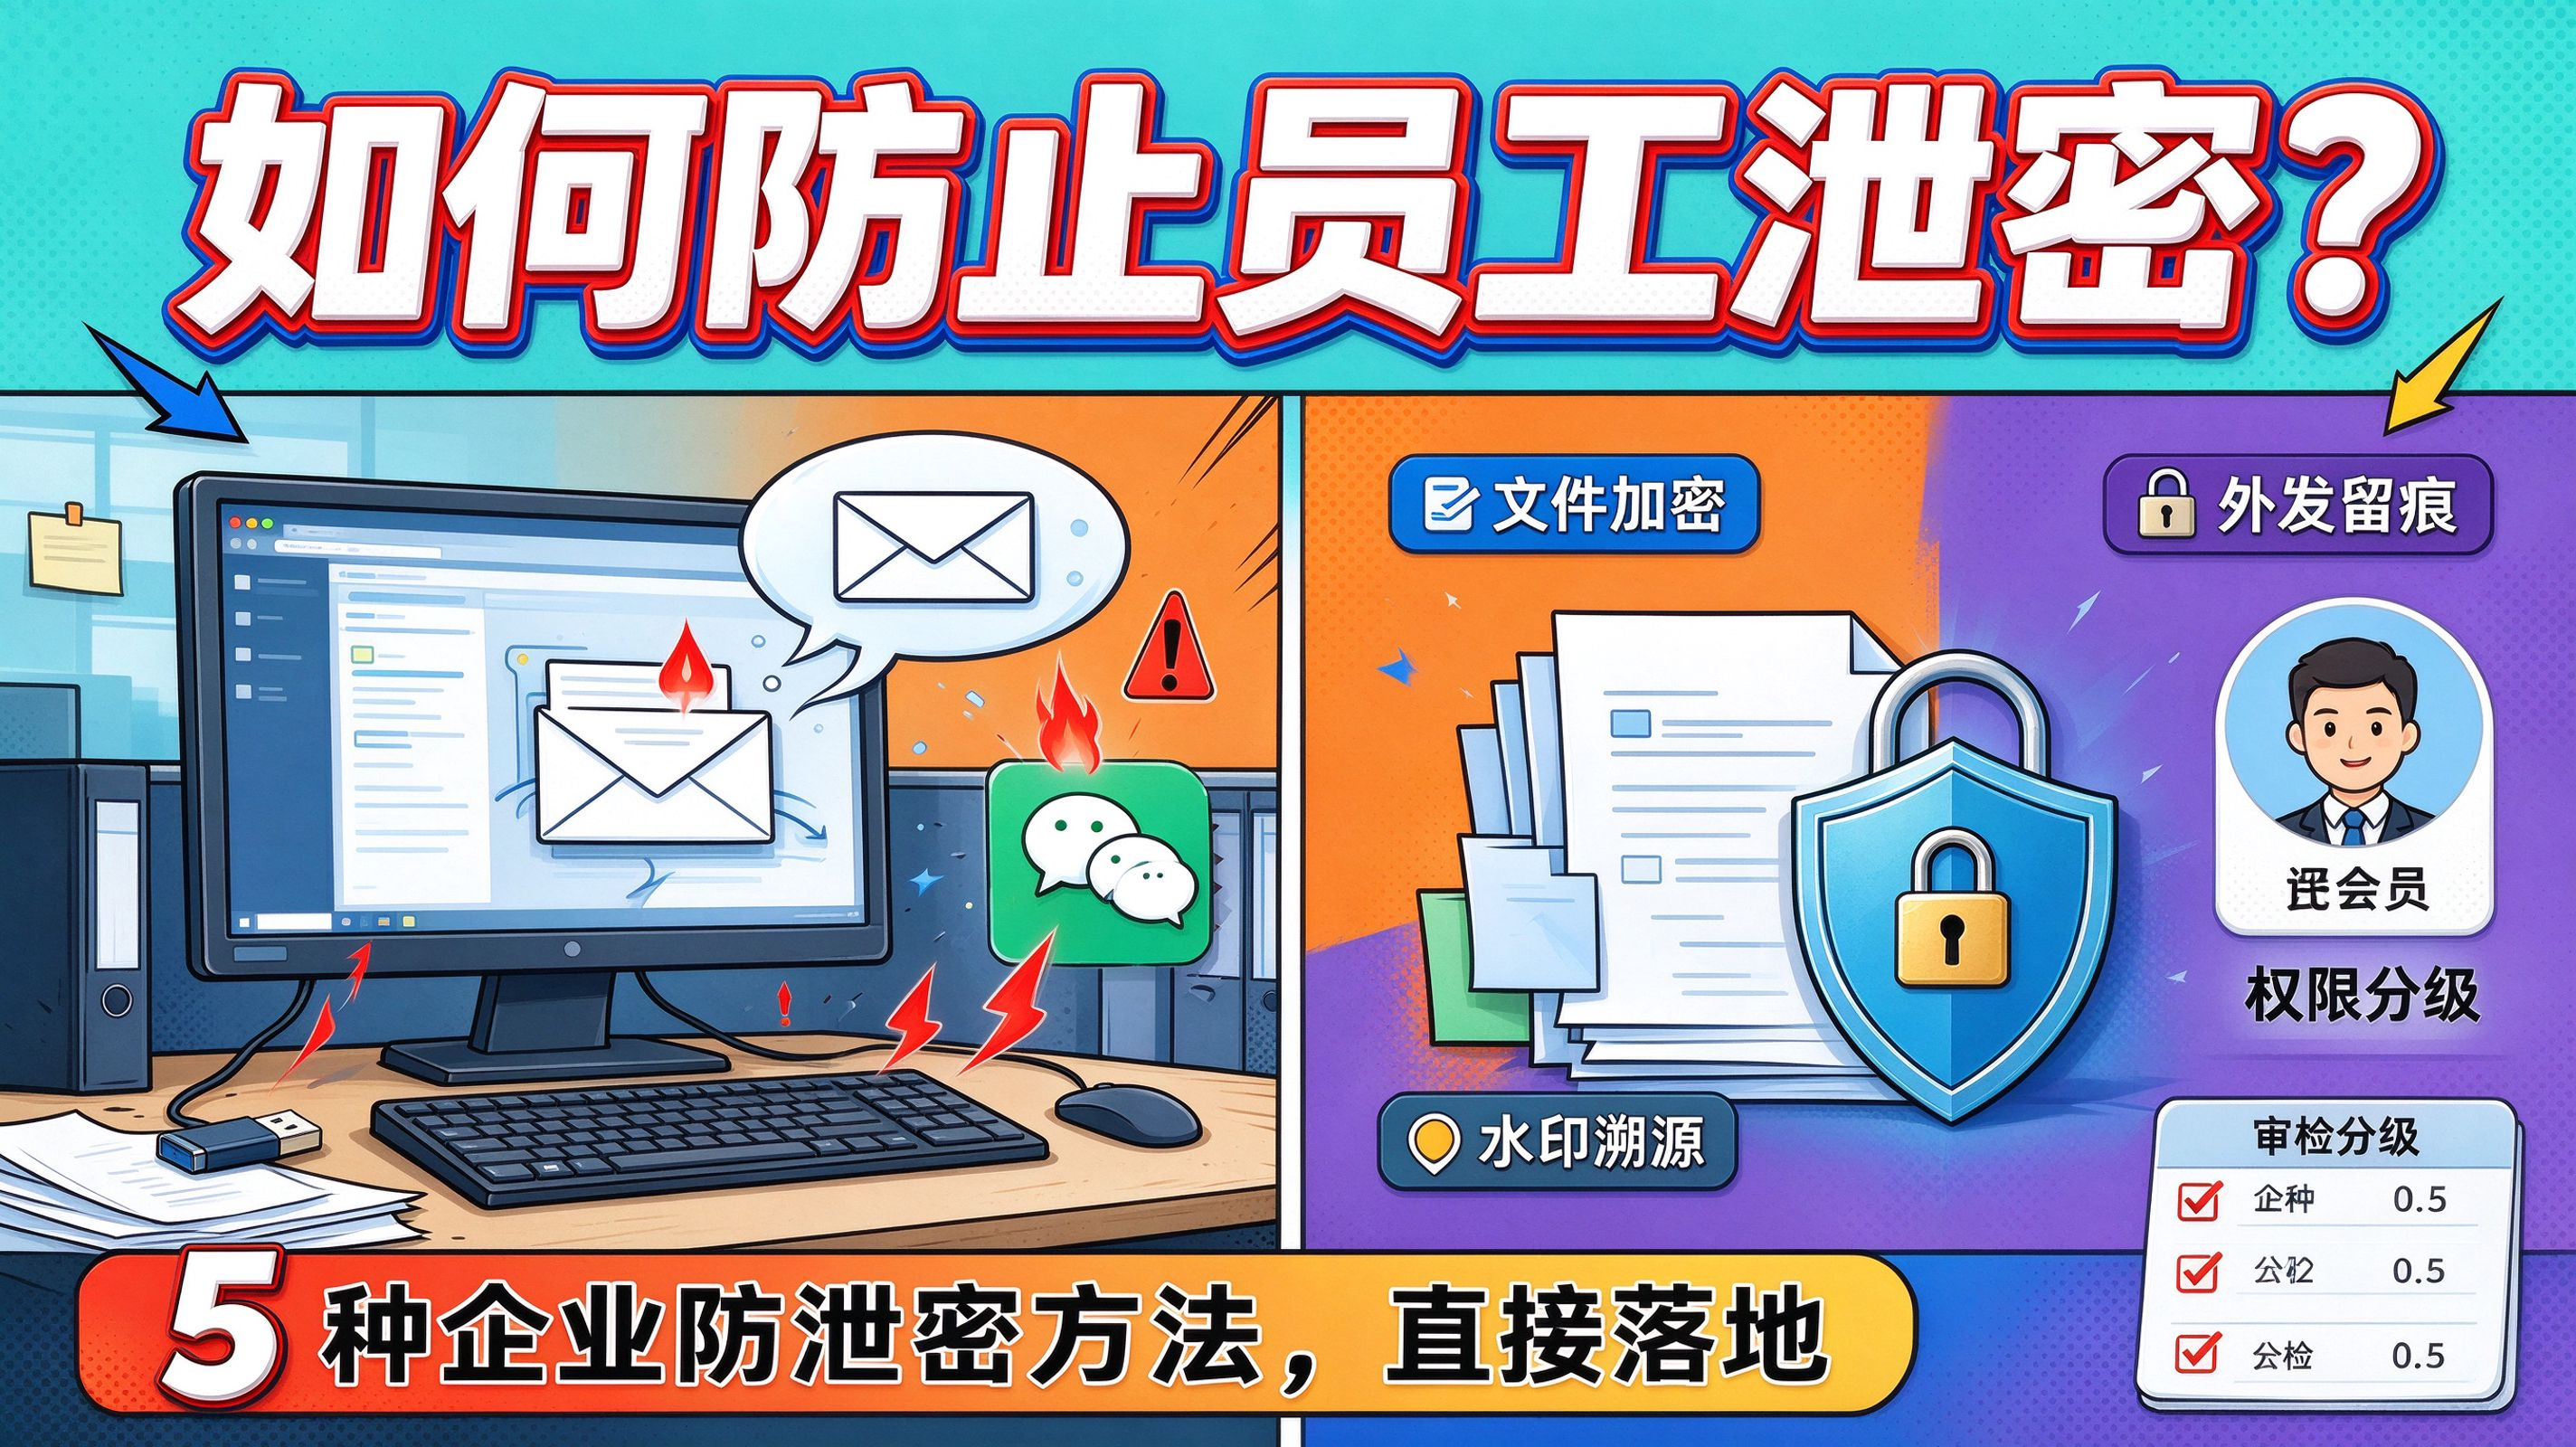
不少公司都踩过这个坑:员工离职带走图纸、私下把源码发给同行,等到发现的时候,损失已经造成。堵泄密口子不是靠口头叮嘱,得有实打实的办法。
今天整理 5 套落地的防泄密方案,老板和 IT 可以参考。
一、先说明白:防泄密不是盯着员工,是给资料上保险
很多人觉得防泄密就是监视员工,其实更像给仓库装防盗锁。核心思路:管住拷贝、管住外发、留下记录、提前拦截。
合规提醒:各类终端管控手段,需要提前告知员工,写入公司制度,依法使用。
二、5 种企业防泄密方法盘点
1. 部署洞察眼 MIT 系统(技术管控方案)
这是一体化的终端防泄密方案,研发、制造、设计院用得比较多。
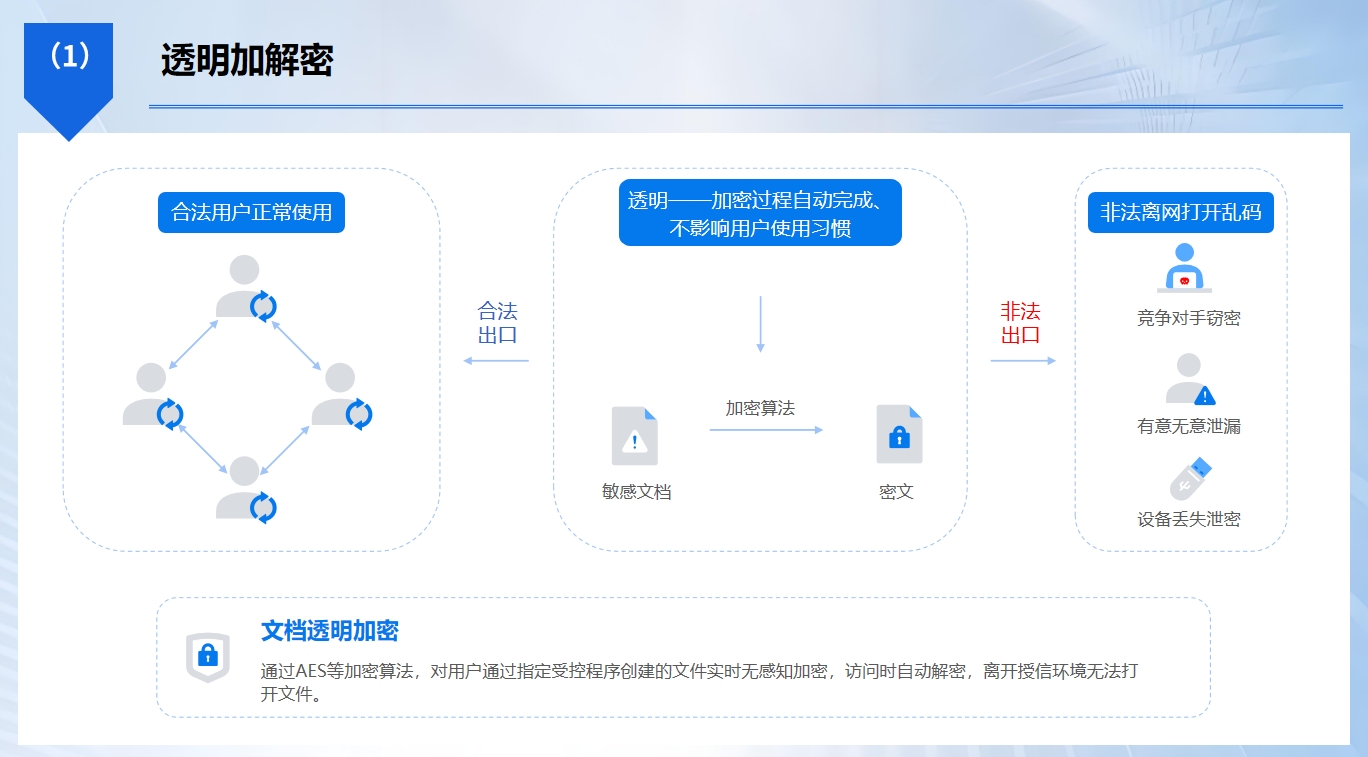
文件透明加密:图纸、源码、文档在公司电脑上正常打开编辑,一旦私自拷贝外传,打开就是乱码,外人拿了也没用;
U 盘外设管控:U 盘可以设置只读或者直接禁用,谁插 U 盘、拷走什么文件,全部留下记录;
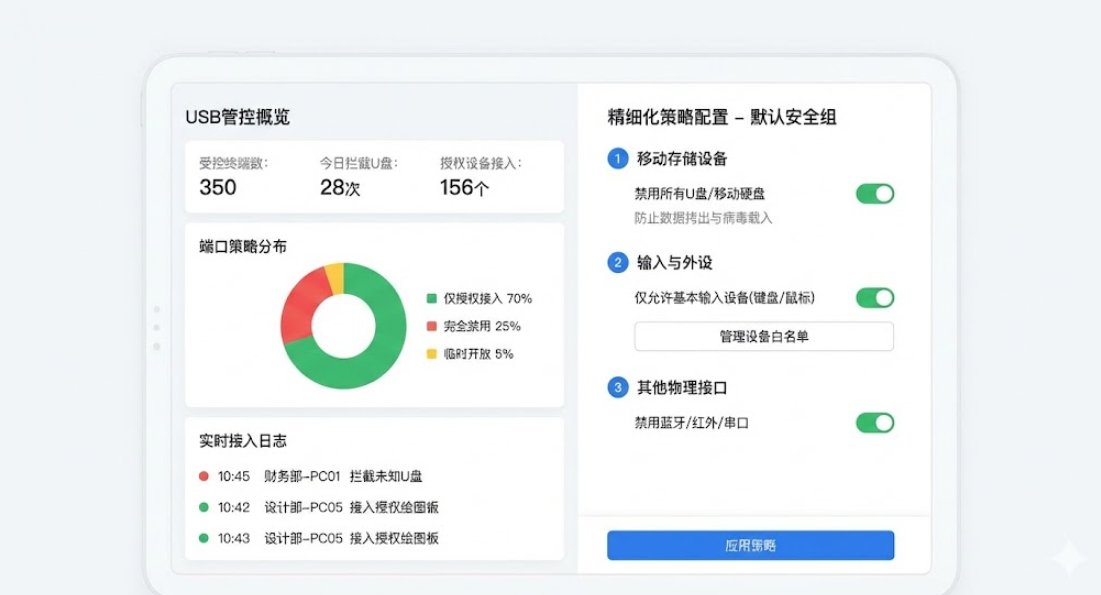
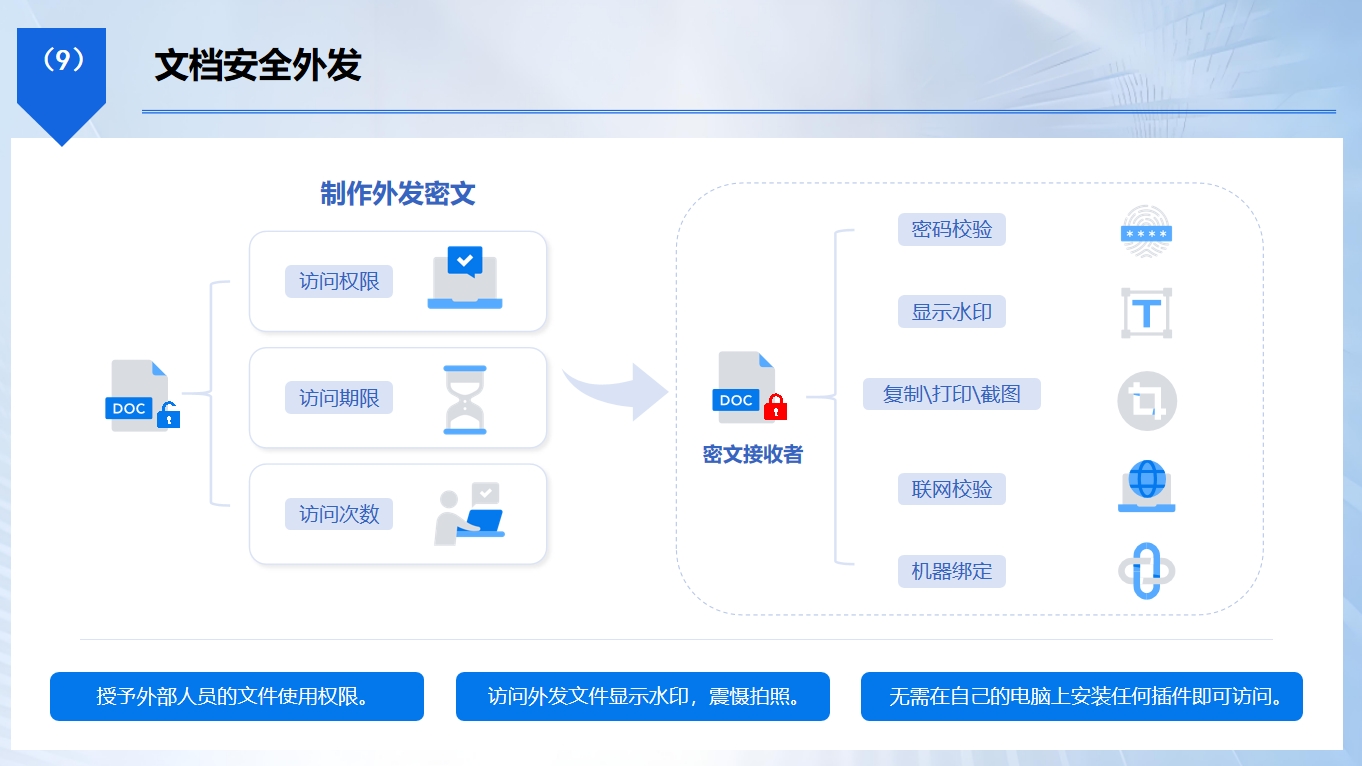
文件外发审计:微信、邮箱、网盘外传文件全程留痕,批量外传敏感文件会自动告警;
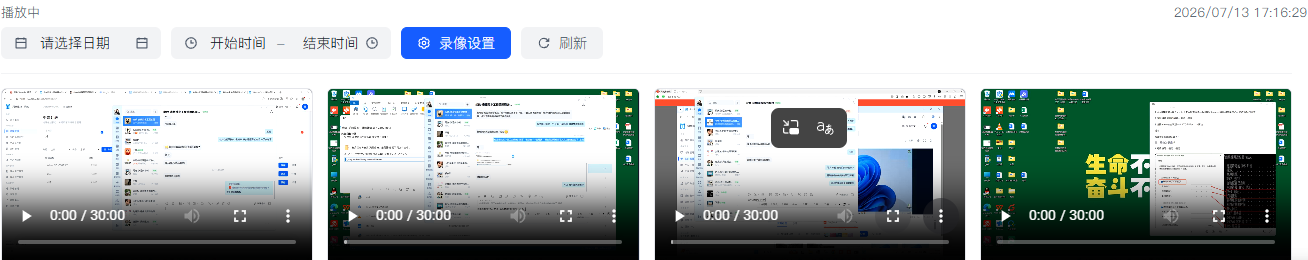
内网行为审计:屏幕录像、操作记录留存,万一出事有据可查。
2. 完善权限分级管理
按岗位划分资料查看权限,普通员工看不到核心图纸、源码。就像公司仓库,不是谁都能进,只给员工开放干活必需的文件权限,从源头减少接触机密的机会,适合搭配软件一起使用。
3. 签订保密协议 + 离职审计
入职签保密协议,明确泄密责任;员工提离职后,第一时间收回账号权限,核查电脑文件,禁止拷贝资料。属于制度兜底手段,单独用约束力有限。
4. 物理环境管控
机房、档案室禁止私自拍照,电脑禁用外接摄像头,重要区域安排门禁。适合纸质资料、涉密机房场景,缺点是管不住线上文件外传。
5. 定期安全培训
给员工讲泄密案例、违规后果,明确哪些资料不能外传。属于软防护,只能提高意识,没法拦住有心私自拷贝文件的人。
如果企业有大量图纸、源代码这类电子资料,优先搭配洞察眼 MIT 系统做技术防护,再配合权限、保密协议、环境管控、安全培训组合使用。
单靠某一种办法很容易有漏洞,软硬结合,才能把泄密风险降到最低。

 洞察眼MIT系统


 冀公网安备13019902001038号