文章摘要:上周老张急匆匆找到我,手里拿着一张皱巴巴的财务报表。公司的核心报价表竟然被竞争对手提前知晓,导致他们几个月的投标功亏一篑。老张是这家制造企业的负责人,平时对技术
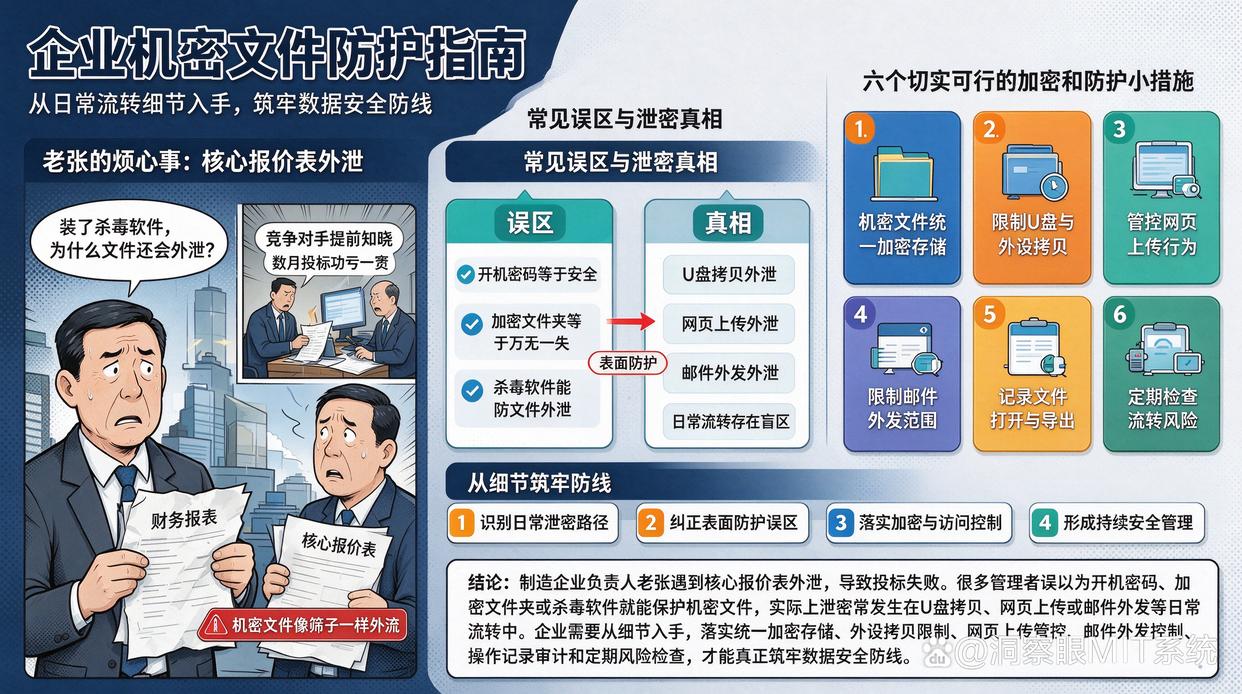
上周老张急匆匆找到我,手里拿着一张皱巴巴的财务报表。公司的核心报价表竟然被竞争对手提前知晓,导致他们几个月的投标功亏一篑。老张是这家制造企业的负责人,平时对技术抓得紧,唯独在机密文件的日常流转上没少走弯路。他纳闷,公司明明装了杀毒软件,也三令五申不准外传,为什么机密文件还是像筛子一样往外流。
其实很多老板和管理层都存在同样的误区,以为给电脑加个开机密码或者把文件放进加密文件夹就万事大吉。事实上,现代企业的机密文件泄密往往发生在无意间的U盘拷贝、网页上传或邮件外发中。保护企业数据安全需要从日常细节入手,掌握这6个切实可行的加密和防护小措施,才能真正筑牢防线。
1、部署洞察眼MIT系统
预防机密文件外泄的首要核心,在于从源头上对文件进行全生命周期的安全防护。企业可以通过部署该系统来加强终端安全管理。
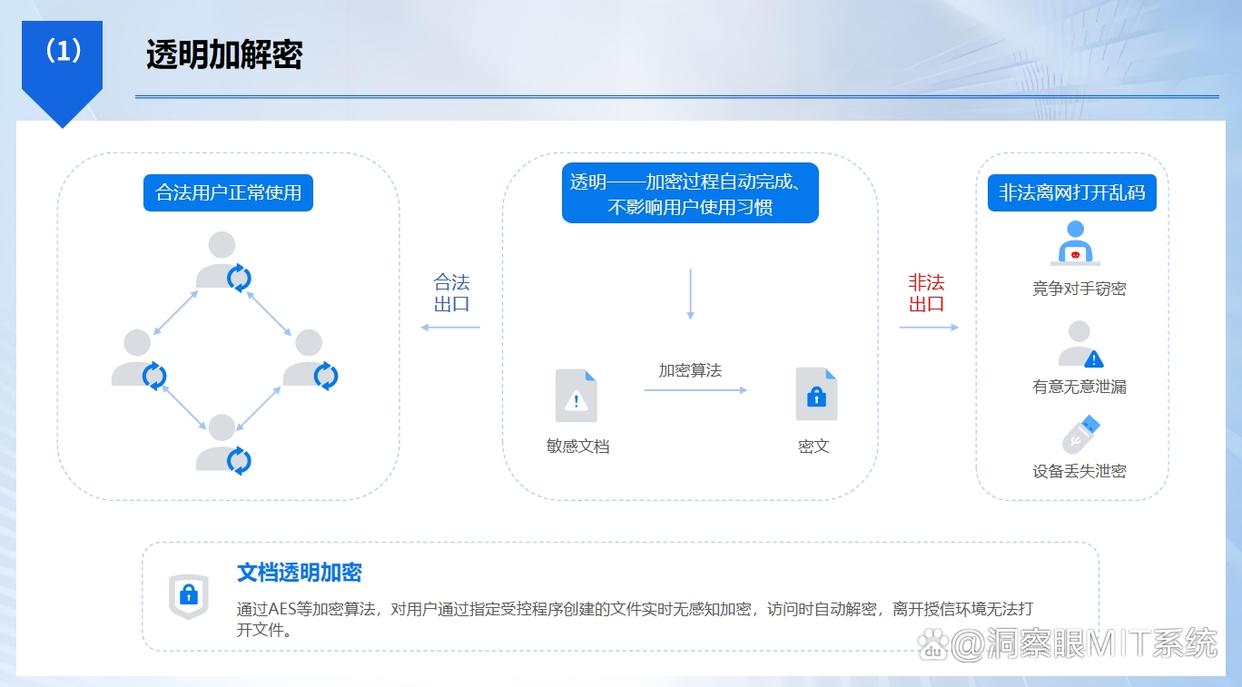
透明加密:系统采用先进的透明加密技术,当员工在电脑上创建、编辑企业设定的敏感类型文档(如 Word、Excel、PDF 等)时,文档会在后台自动加密,全程无需员工手动操作,不影响正常办公流程。
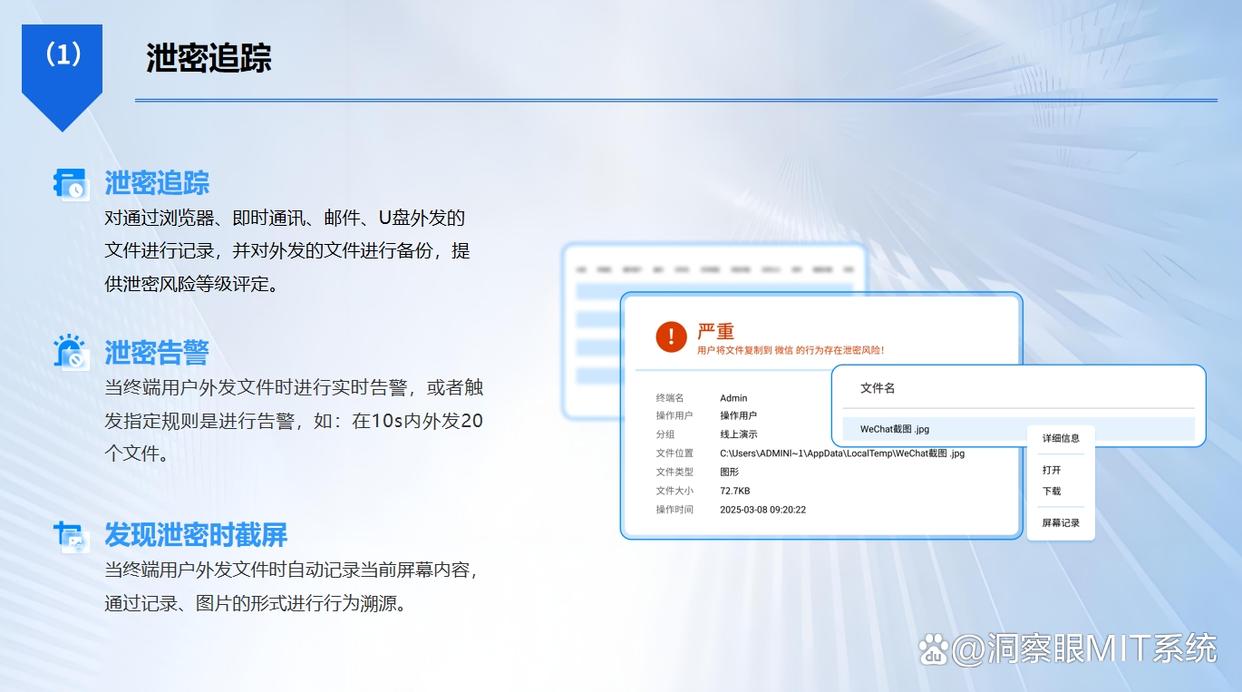
泄密追踪:对终端通过浏览器、即时通讯、邮件外发或外接存储设备拷贝文件的行为进行详细记录,对外发文件进行自动备份和泄密风险等级评定。
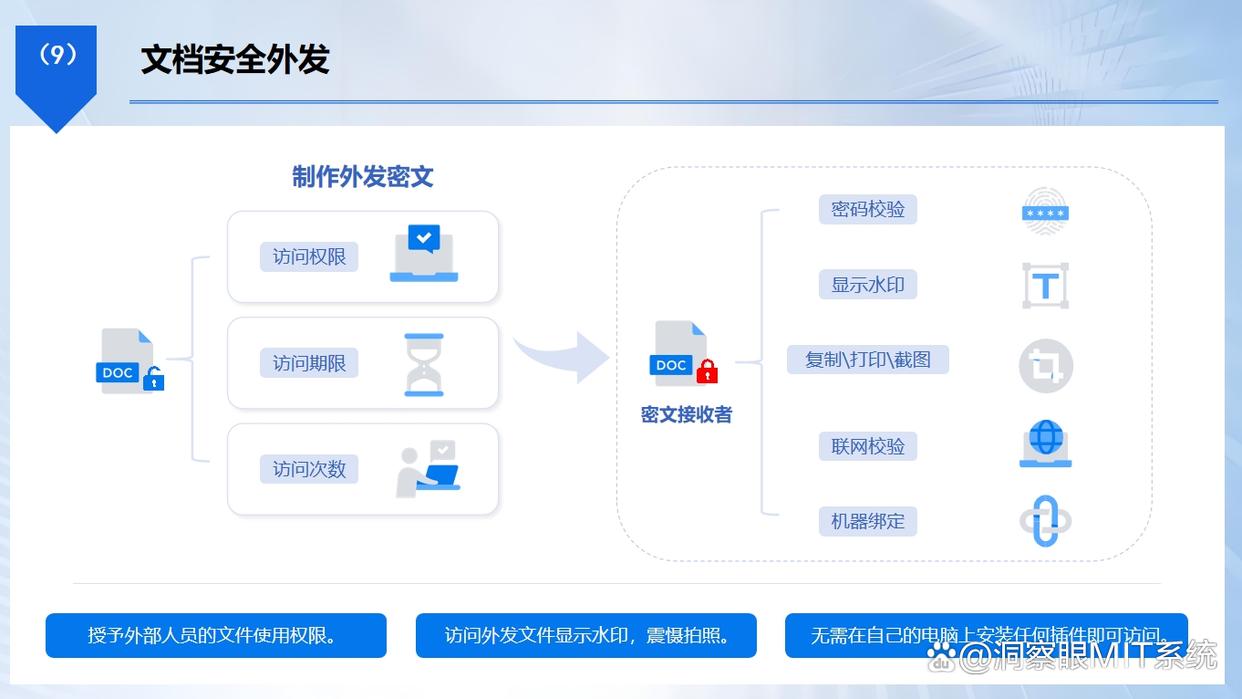
文件外发审批:开启文件外发管控后,允许通过审批的方式对指定文件进行外发,阻断未经授权的数据流转。
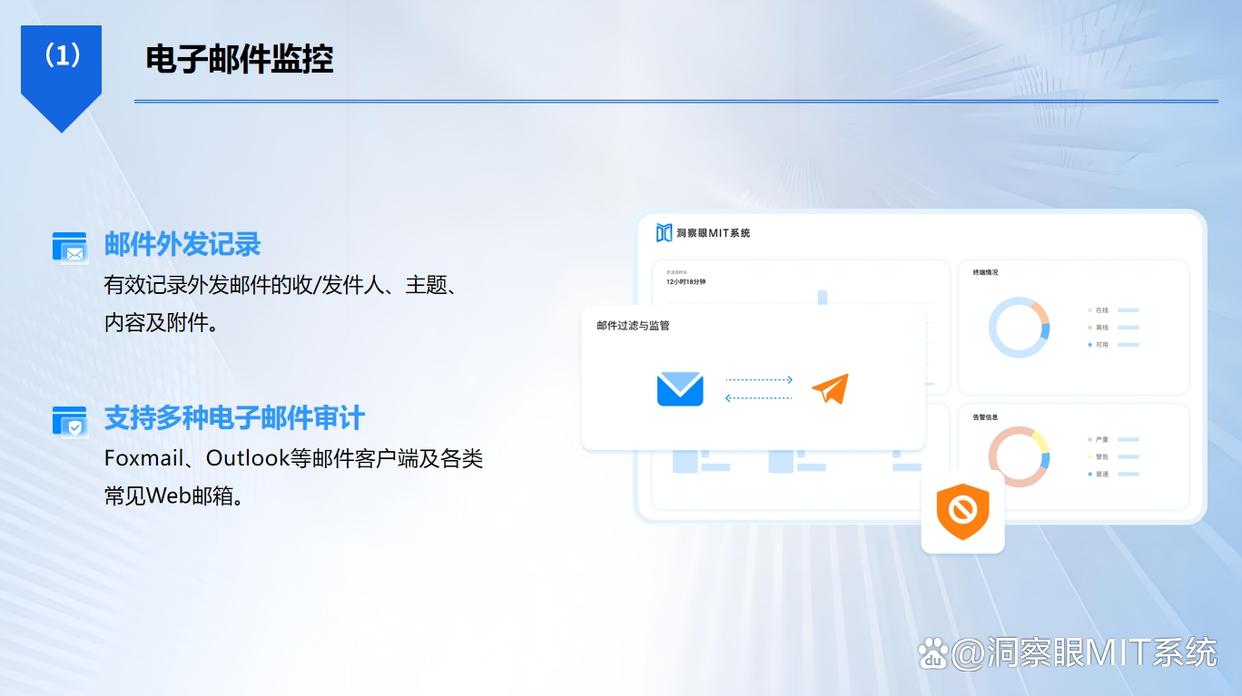
电子邮件管控:可通过收件人、发件人设置策略来控制邮件收发,防止企业的重要信息通过邮件方式泄露。
2、开启文档高强度透明加密技术
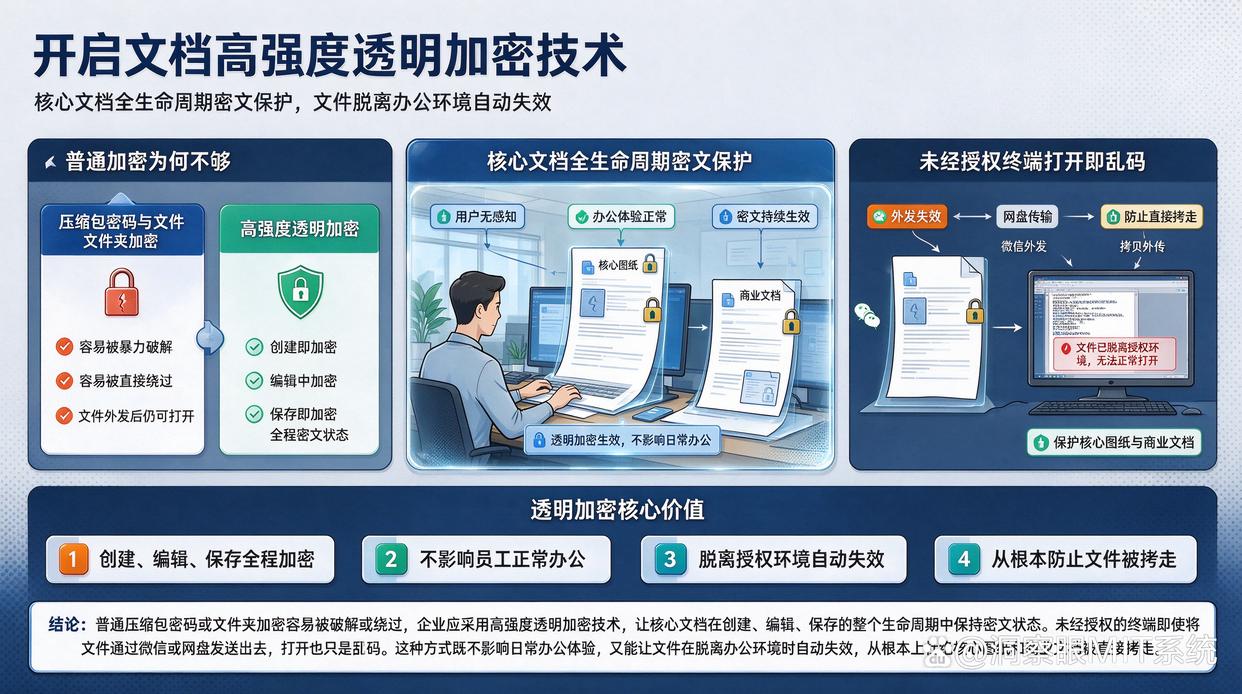
单纯依靠普通压缩包密码或文件夹加密远远不够,这类防护极易被暴力破解或直接绕过。企业应当采用高强度的透明加密技术,让核心文档在创建、编辑、保存的整个生命周期中都处于密文状态。未经授权的终端即使将文件通过微信或网盘发送出去,打开也只是一堆乱码。这样既不影响员工的日常正常办公体验,又能在文件脱离办公环境时自动失效,从根本上杜绝了核心图纸和商业文档被直接拷走的可能。
3、规范移动存储设备的访问权限
U盘和移动硬盘是办公中最常见的便携工具,也是机密文件外传的高危通道。企业应当收紧终端的硬件访问权限,避免全员随意插拔存储介质。可以通过策略设置,对公司内部的电脑实行精细化管理,只允许特定的办公U盘接入,或者对所有接入U盘的读写权限进行严格限制。禁止未经审批的数据拷入拷出,切断物理介质带来的泄密隐患。
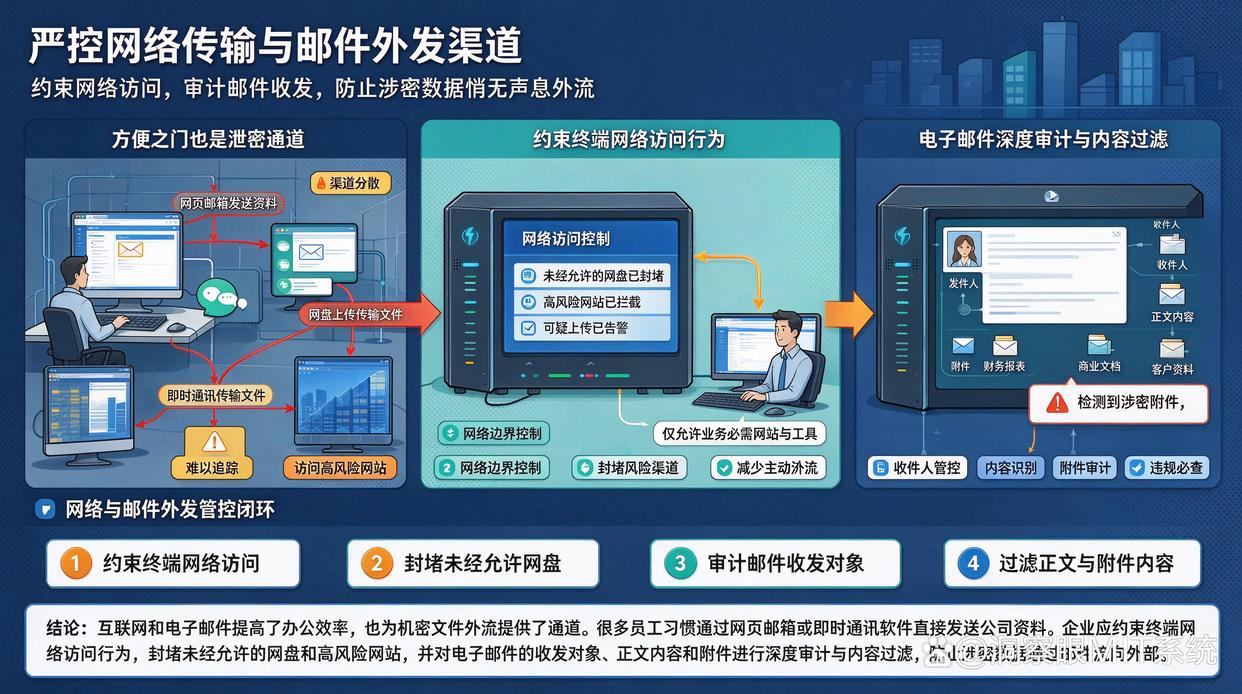
4、严控网络传输与邮件外发渠道
互联网和电子邮件极大地提高了办公效率,但也为机密文件外流打开了方便之门。很多员工习惯通过网页邮箱或即时通讯软件直接发送公司资料。企业需要对终端的网络访问行为进行必要约束,封堵未经允许的网盘和高风险网站,同时对电子邮件的收发对象、正文内容以及附件进行深度审计与内容过滤,防止涉密数据通过邮件悄无声息地流向外部。
5、强化分级权限与管理员日志管理
并不是公司里的每个人都需要接触到全部的核心机密。企业应当根据岗位职责划分不同的权限层级,遵循最小授权原则。管理人员要定期对系统后台的操作日志进行审查,查看是否有越权访问或异常调阅行为。通过明确的权限隔离,确保核心研发数据和财务报表只在指定的安全范围内流转,减少内部知悉范围,降低人为泄密的风险。
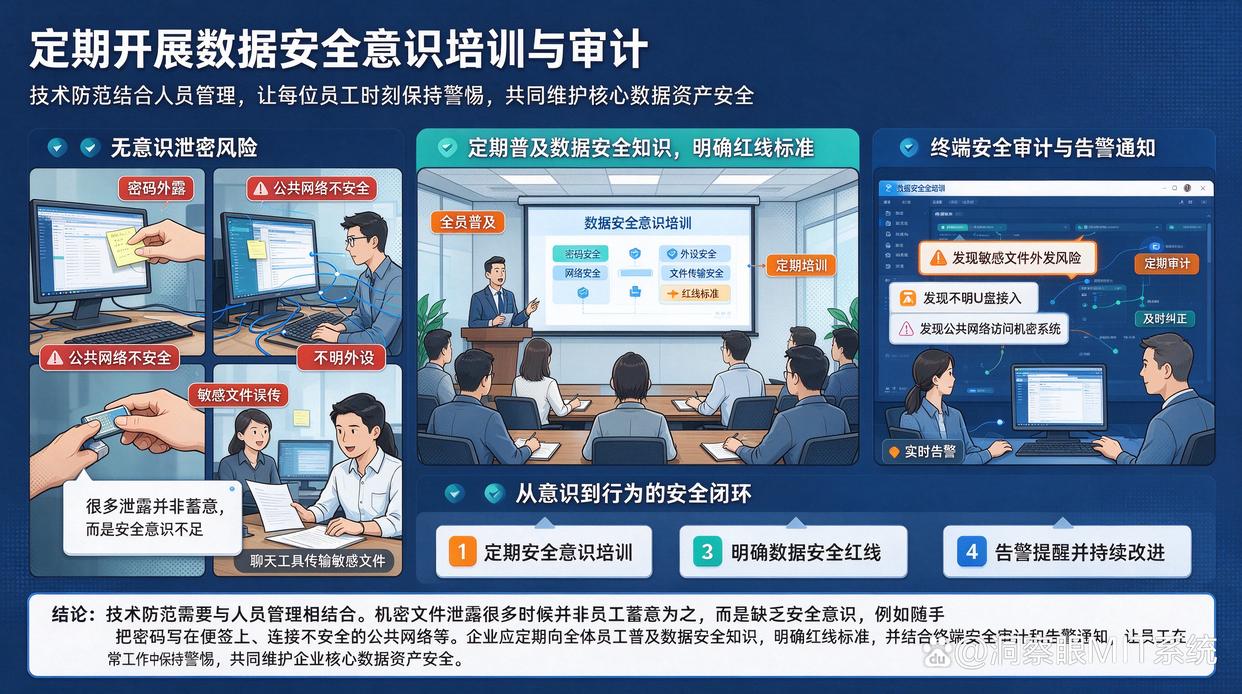
6、定期开展数据安全意识培训与审计
技术防范永远需要与人员管理相结合。很多时候,机密文件的泄露并非蓄意为之,而是员工缺乏安全意识,随手将密码写在便签上或连接了不安全的公共网络。企业应当定期向全体员工普及数据安全知识,明确红线标准。结合定期的终端安全审计和告警通知,让每位员工在日常工作中时刻保持警惕,共同维护企业的核心数据资产安全。

 洞察眼MIT系统


 冀公网安备13019902001038号