文章摘要:在企业日常运营中,数据泄密往往发生得悄无声息。很多老板和管理层直到核心技术图纸、客户名单或是财务报表流落到竞争对手手中时,才惊觉企业遭遇了重创。企业数据安全不是
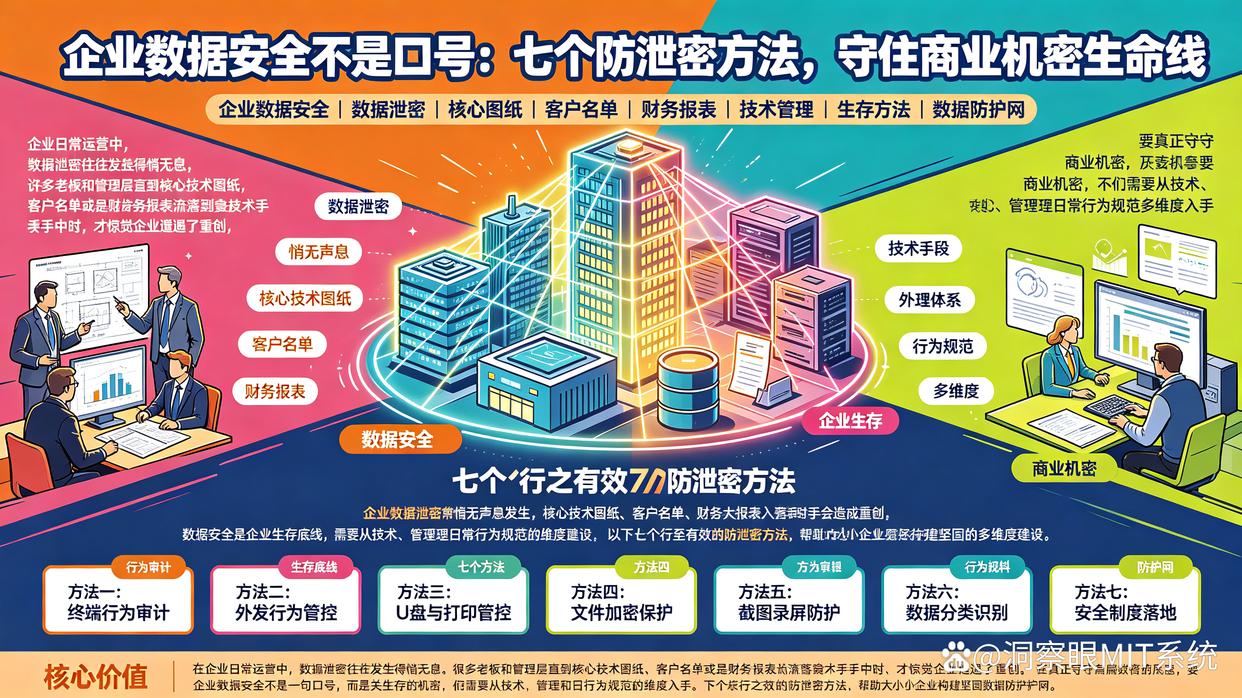
在企业日常运营中,数据泄密往往发生得悄无声息。很多老板和管理层直到核心技术图纸、客户名单或是财务报表流落到竞争对手手中时,才惊觉企业遭遇了重创。
企业数据安全不是一句口号,而是关乎生存的底线。要真正守住商业机密,我们需要从技术、管理和日常行为规范多维度入手。以下是7个行之有效的防泄密方法,帮助大中小企业构建坚固的数据防护网。
1、部署终端管理系统
企业防范文件外泄,可以借助专业的洞察眼MIT系统来实现全面的终端管控。
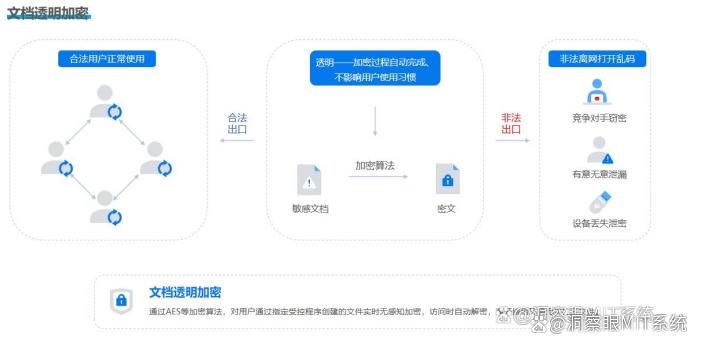
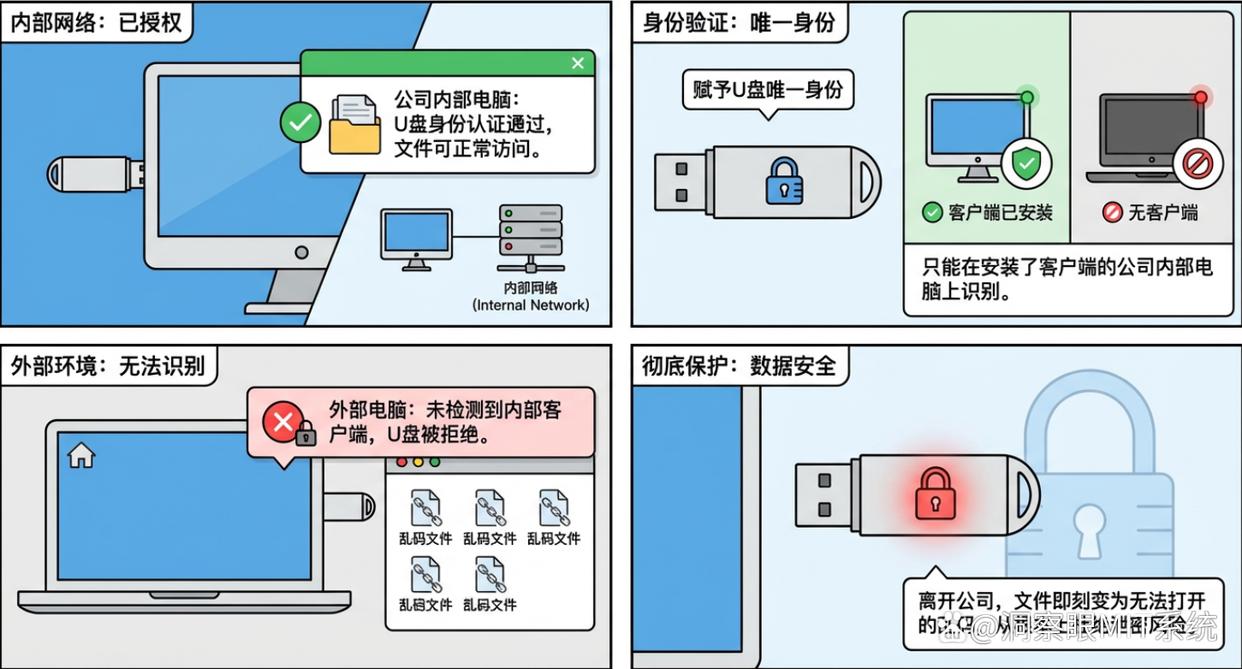
文档透明加密功能:基于驱动层过滤技术对用户通过指定授权软件创建的文件进行实时无感知加密,访问时自动解密,文件一旦离开授信环境便无法正常打开。
移动存储管控功能:对终端计算机的移动存储拔插与操作进行记录,并支持U盘加密,确保加密U盘只能在企业内部使用。
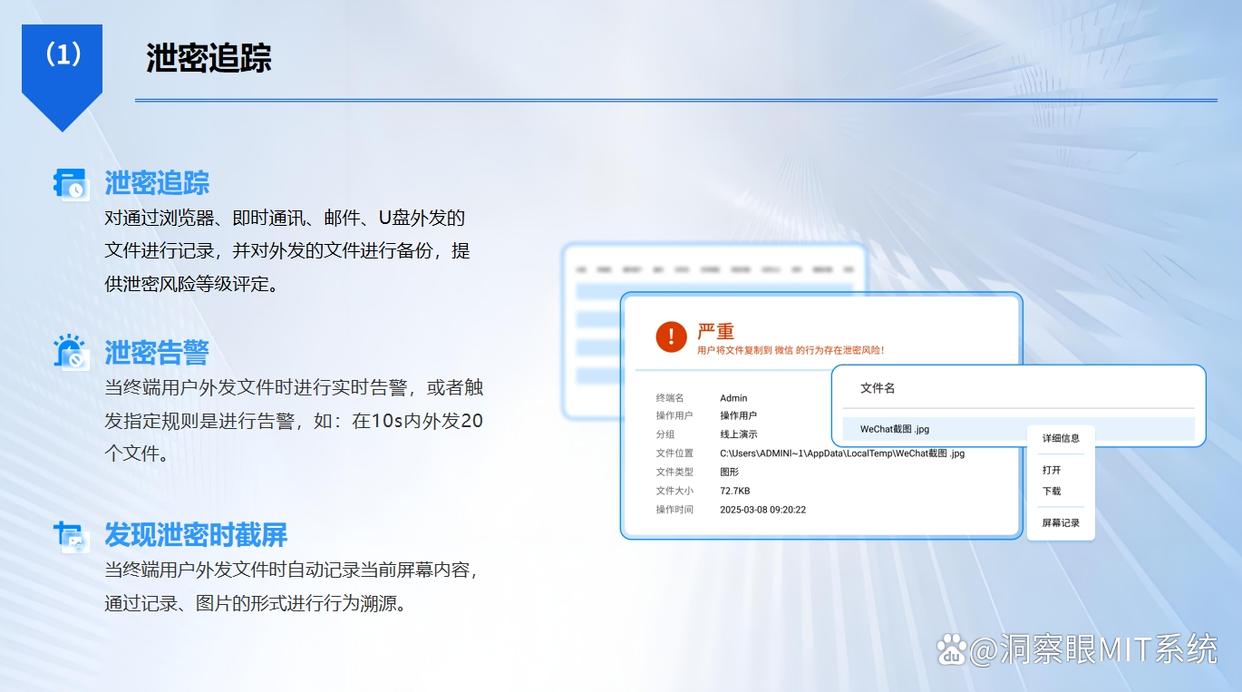
泄密追踪功能:对终端通过浏览器、即时通讯、邮件外发的文件进行记录与备份,提供泄密风险等级评定。
优点:能够从源头上对核心数据进行加密保护和全方位审计,有效规范外接设备的使用,阻断敏感信息通过各种途径流出,大幅降低人为泄密风险。
2、规范文档外发与审批流程
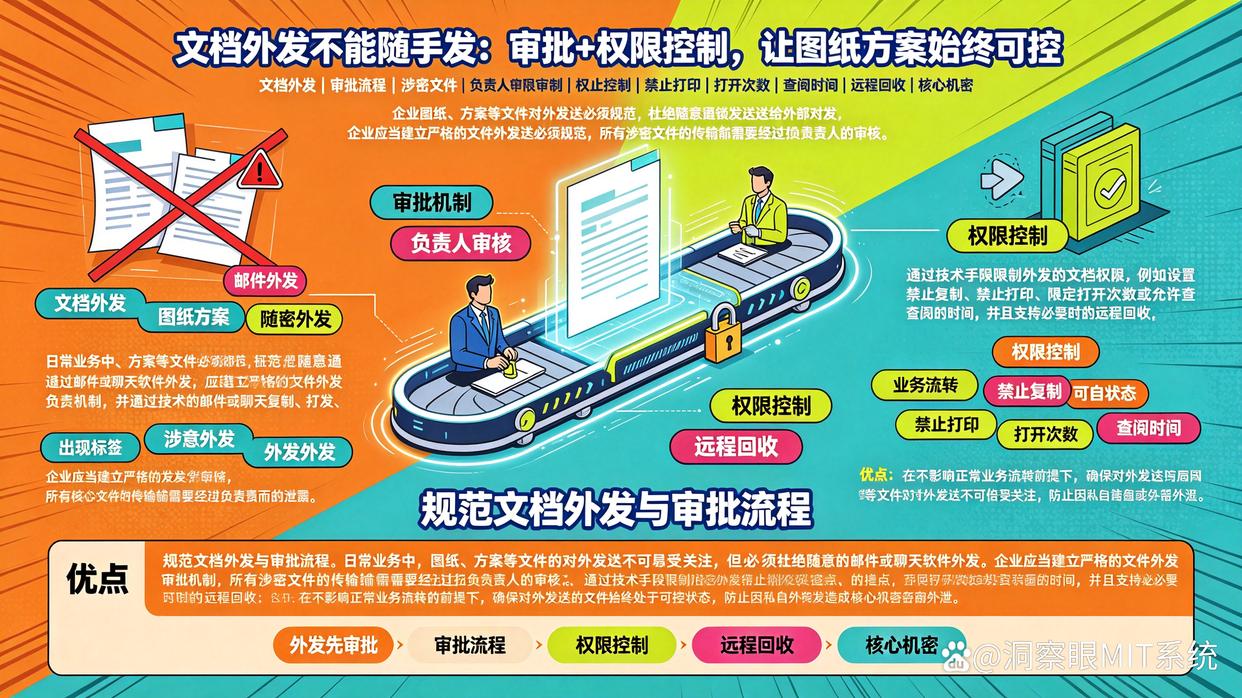
日常业务中,图纸、方案等文件的对外发送不可倍受关注,但必须杜绝随意的邮件或聊天软件外发。企业应当建立严格的文件外发审批机制,所有涉密文件的传输都需要经过相关负责人的审核。通过技术手段限制外发的文档权限,例如设置禁止复制、禁止打印、限定打开次数或允许查阅的时间,并且支持必要时的远程回收。
优点:在不影响正常业务流转的前提下,确保对外发送的文件始终处于可控状态,防止因私自外发造成核心机密外泄。
3、加强上网行为与邮件审计
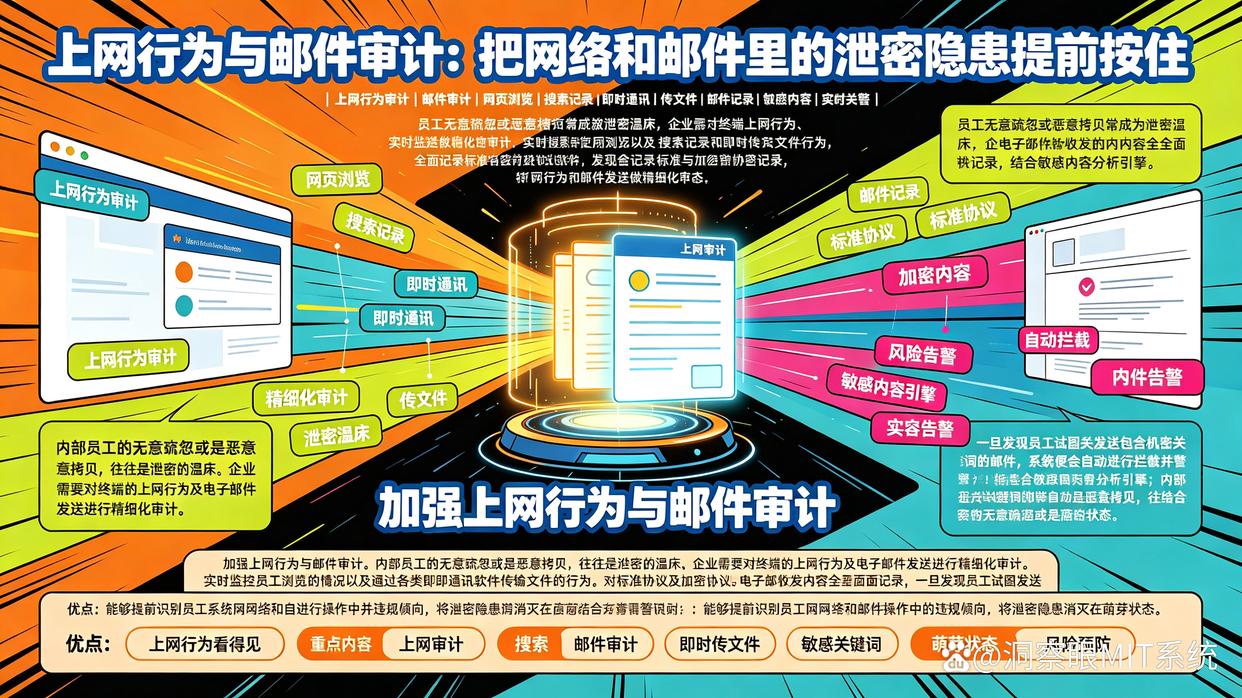
内部员工的无意疏忽或是恶意拷贝,往往是泄密的温床。企业需要对终端的上网行为及电子邮件发送进行精细化审计。实时监控员工浏览的网页、搜索引擎使用情况以及通过各类即时通讯软件传输文件的行为。对标准协议及加密协议的电子邮件收发内容进行全面记录,结合敏感内容分析引擎,一旦发现员工试图发送包含机密关键词的邮件,系统便会自动进行拦截并告警。
优点:能够提前识别员工在网络和邮件操作中的违规倾向,将泄密隐患消灭在萌芽状态。
4、实施严格的移动存储设备管理
U盘、移动硬盘等移动存储设备体积小、容量大,极易成为数据窃取的工具。企业应当对全网终端的USB端口进行统一管控,禁止未授权的移动存储设备接入。对于因工作需要必须使用U盘的场景,可以通过系统进行严格的授权管理,确保只有经过审批的设备才能够进行数据交互。
优点:彻底切断了通过物理移动介质非法拷贝和带走公司核心资产的通道,规范了外设的使用秩序。
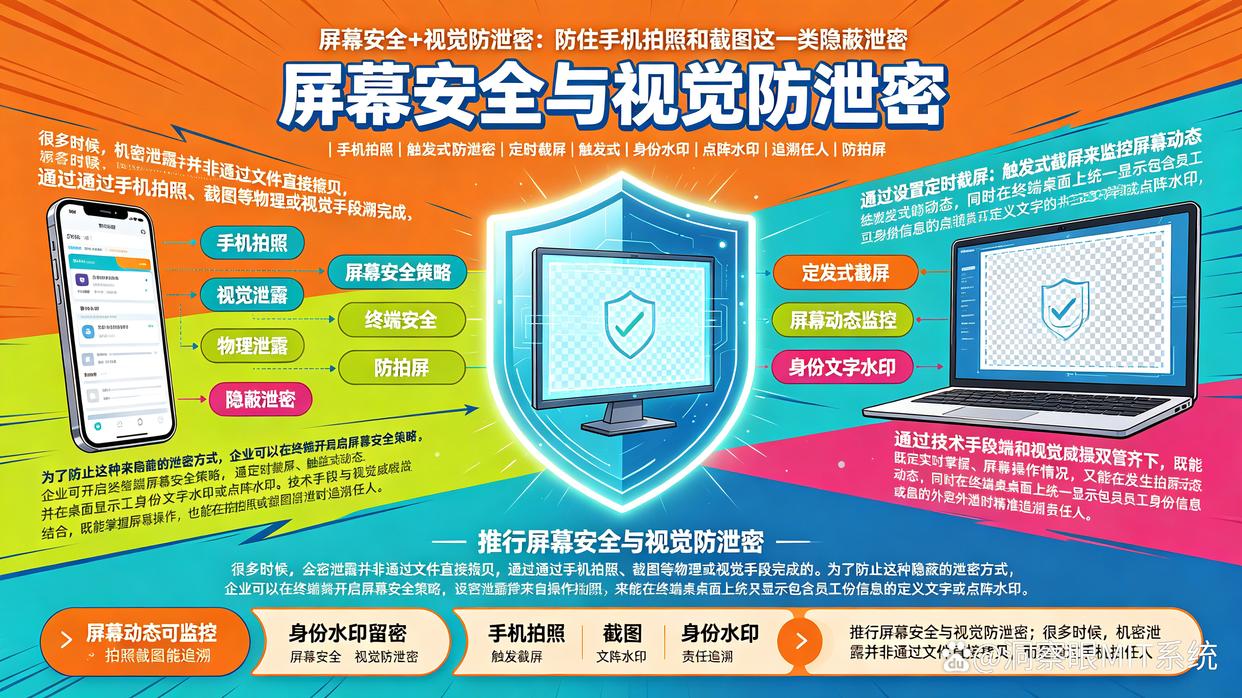
5、推行屏幕安全与视觉防泄密
很多时候,机密泄露并非通过文件直接拷贝,而是通过手机拍照、截图等物理或视觉手段完成的。为了防止这种隐蔽的泄密方式,企业可以在终端开启屏幕安全策略。通过设置定时截屏、触发式截屏来监控屏幕动态,同时在终端桌面上统一显示包含员工身份信息的自定义文字或点阵水印。
优点:通过技术手段和视觉威慑双管齐下,既能实时掌握屏幕操作情况,又能在发生拍照或截图外泄时精准追溯责任人。
6、定期开展软件资产与系统安全检测
企业终端安装的各类软件、插件以及操作系统漏洞,常常成为黑客攻击或恶意木马窃取数据的通道。管理人员应当定期对全网终端的软件资产进行统计与合规检测,建立软件黑白名单制度,禁止员工在办公电脑上安装未经审核的娱乐软件或不明来源的程序。同时,加强系统安全策略的配置,关闭不必要的共享端口、禁用未授权的远程协助和注册表修改。
优点:保证终端操作系统和应用环境始终处于安全合规的状态,有效防范因恶意软件植入导致的数据窃取。
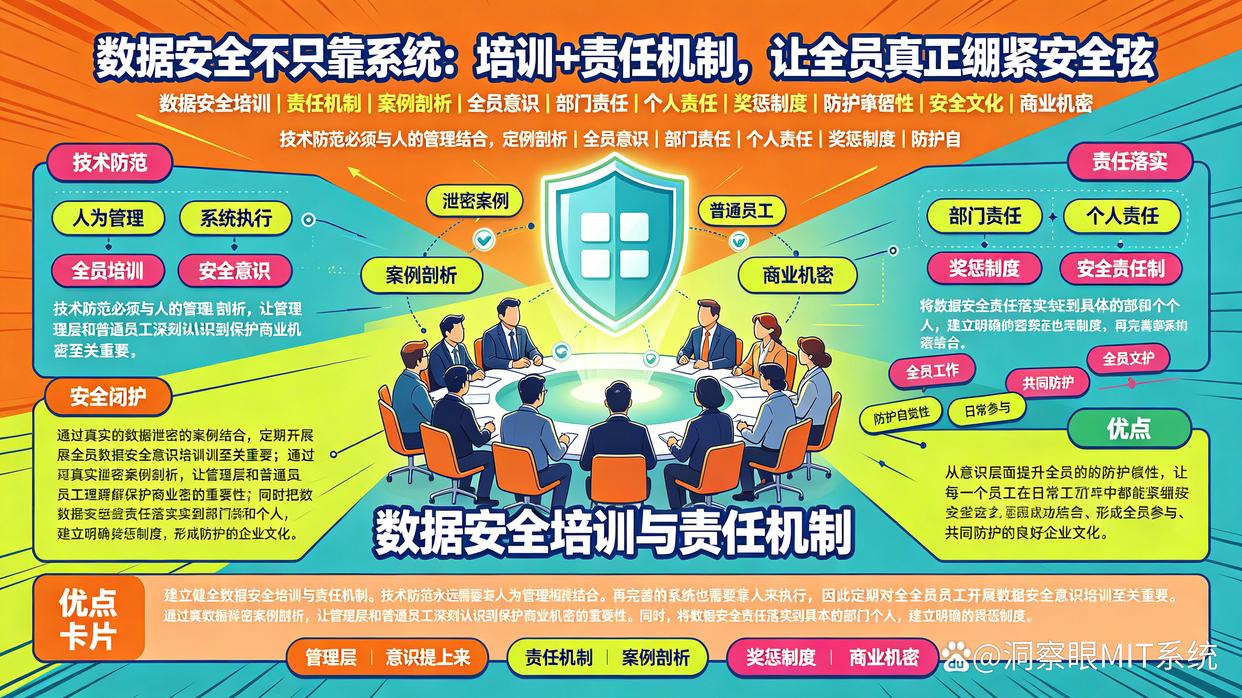
7、建立健全数据安全培训与责任机制
技术防范永远需要与人为管理相结合。再完善的系统也需要靠人来执行,因此定期对全体员工开展数据安全意识培训至关重要。通过真实的数据泄密案例剖析,让管理层和普通员工深刻认识到保护商业机密的重要性。同时,将数据安全责任落实到具体的部门和个人,建立明确的奖惩制度。
优点:从意识层面提升全员的防护自觉性,让每一个员工在日常工作中都能紧绷安全之弦,形成全员参与、共同防护的良好企业文化。

 洞察眼MIT系统


 冀公网安备13019902001038号