
文章摘要:一个U盘,30秒,半年的成果先说个常见的场景:一家做智能硬件的公司,图纸、BOM、客户报价单都存在设计部的共享盘里。某天一位工程师离职,人事流程走得很规范,交接
一个U盘,30秒,半年的成果
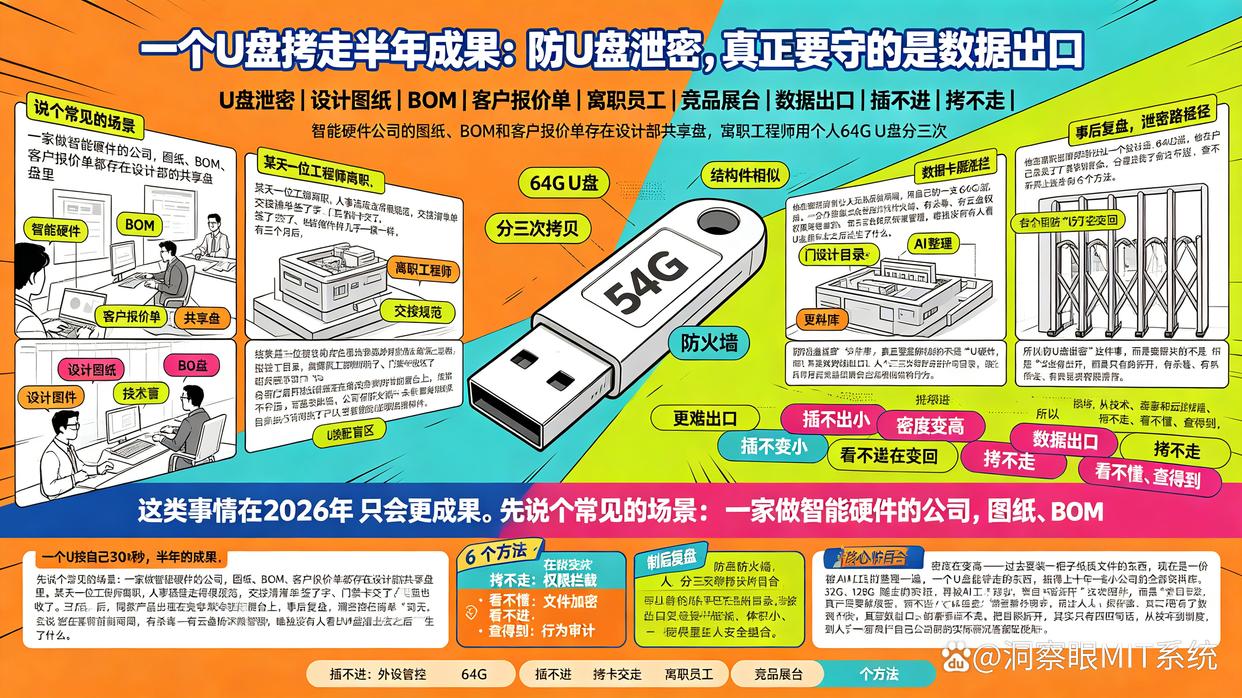
先说个常见的场景:一家做智能硬件的公司,图纸、BOM、客户报价单都存在设计部的共享盘里。某天一位工程师离职,人事流程走得很规范,交接清单签了字、门禁卡交了、电脑也收了。三个月后,同款产品出现在竞争对手的展台上,结构件几乎一模一样。
事后复盘,泄密路径简单到让人无话可说:他在离职前两周,用自己的一支64G U盘,分三次拷走了设计目录。公司有防火墙、有杀毒、有云盘权限管理,唯独没有人看U盘插上去之后发生了什么。
这类事情在2026年只会更难防。原因是数据的"体积"在变小、密度在变高——过去要装一柜子纸质文件的东西,现在是一份几MB的表格;再被AI工具整理一遍,一个U盘能带走的东西,抵得上十年前一家小公司的全部资料库。U盘的容量早已不是瓶颈,32G、128G随手就能买到,速度快、体积小、揣在口袋里没人看得出来。
所以"防U盘泄密"这件事,真正要解决的不是"U盘"这个硬件,而是数据出口。把目标拆开,其实只有四句话:插不进、拷不走、看不懂、查得到。
下面这6个方法各有分工,从技术到制度到人,可以按自己公司的实际情况搭配使用。
方法一:用专业的终端安全系统管住数据出口——洞察眼MIT系统
前面三个目标——插不进、拷不走、看不懂——靠人力和零散的小工具很难同时做到,需要一套成体系的终端安全系统来落地。以洞察眼MIT系统为例,它在U盘防泄密这件事上能提供四个层面的能力:
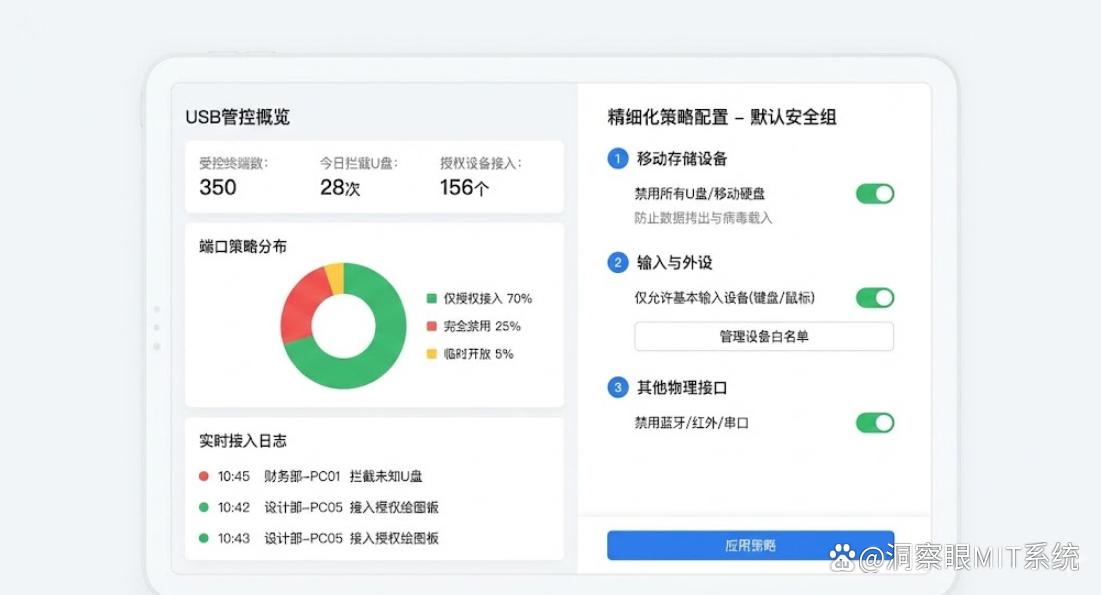
U盘与外设准入管控:按部门、按人设置策略,可以禁用USB存储、设置只读模式,或者只放行登记过的U盘白名单。私人U盘插到公司电脑上要么不可用、要么不能写入,从源头上把"随手一插"堵死。
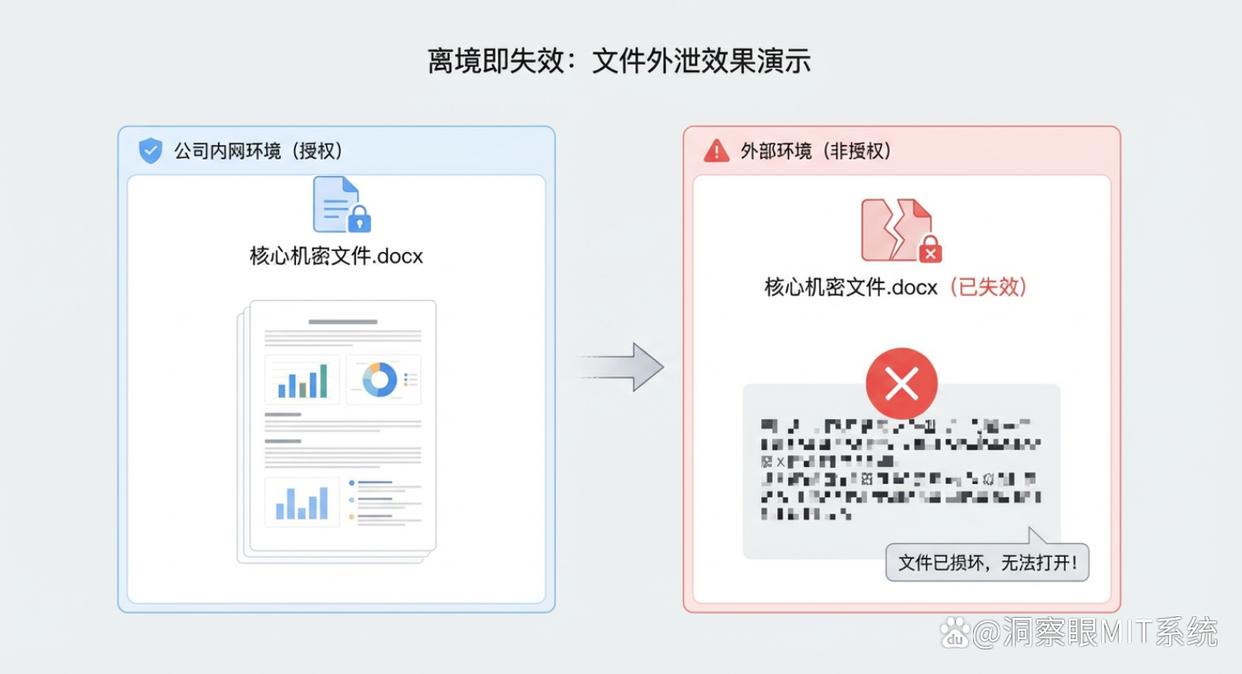
文档透明加密:重要文件在授权环境内正常打开、正常编辑,员工操作习惯完全不变;一旦被拷到U盘带出授权环境,打开就是密文。加密跟随文件走,而不是跟着文件夹走。
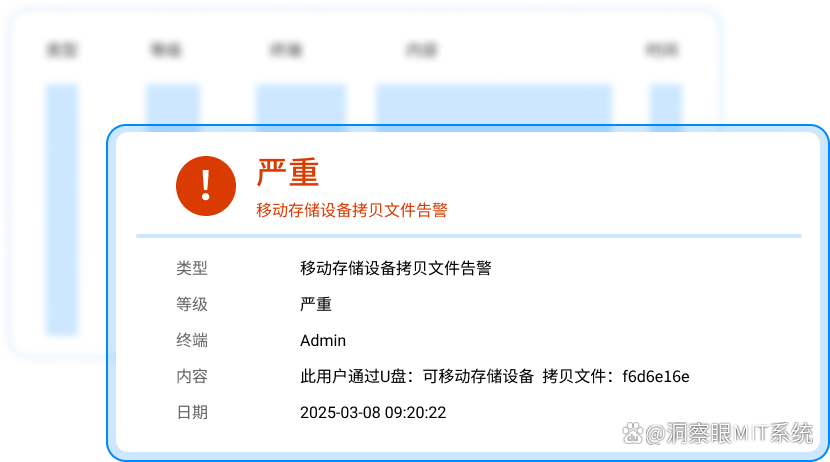
全程审计与实时告警:谁在什么时间、用哪支U盘(精确到设备序列号)、拷走了哪些文件、多大体积,全程留痕;单次拷贝量异常、非工作时间批量拷贝、离职前集中下载等行为可自动告警。
屏幕水印:在终端屏幕上叠加带员工工号、时间的水印,拍照、截屏带出去的内容自带"身份证",既提高心理成本,也为事后追责留下直接证据。
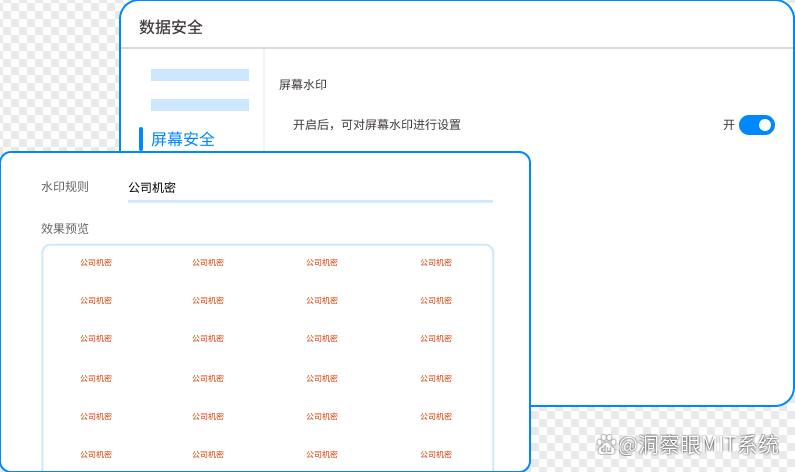
一套系统把这四件事串起来,比东拼西凑一堆免费小工具可靠得多——策略能统一下发,日志能集中存储,出了事一个平台就能查清楚。
方法二:把普通U盘换成硬件加密U盘
系统管的是"公司的电脑",但数据总要出差、总要带出门,盘本身也得有防线。
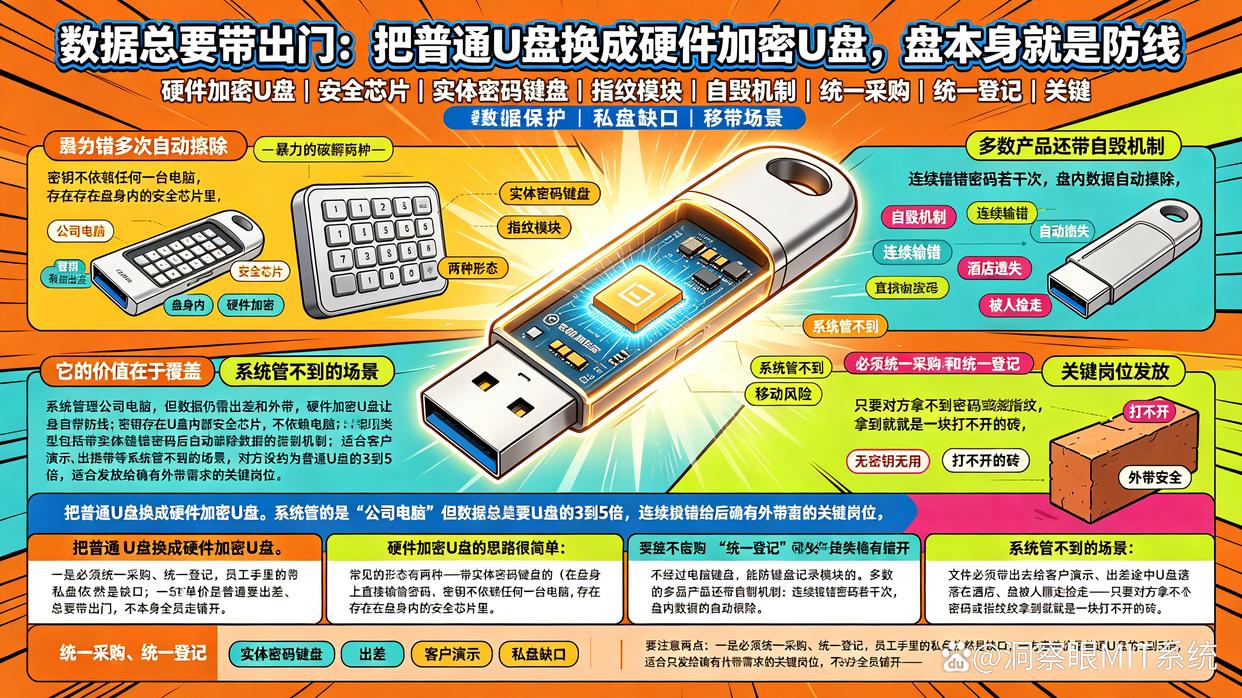
硬件加密U盘的思路很简单:密钥不依赖任何一台电脑,而是存在盘身内的安全芯片里。常见的形态有两种——带实体密码键盘的(在盘身上直接输密码,不经过电脑键盘,能防键盘记录程序)和带指纹模块的。多数产品还带自毁机制:连续输错密码若干次,盘内数据自动擦除。
它的价值在于覆盖"系统管不到的场景":文件必须带出去给客户演示、出差途中U盘遗落在酒店、盘被人顺走捡走——只要对方拿不到密码或指纹,拿到的就是一块打不开的砖。
要注意两点:一是必须统一采购、统一登记,员工手里的私盘依然是缺口;二是单价是普通U盘的3到5倍,适合只发给确有外带需求的关键岗位,不必全员铺开。
方法三:数据分级,只让该看的人看到该看的东西
很多泄密案的根源不是技术不行,而是权限给得太宽——所有人都能打开所有目录,任何人顺手一拷就是"全量带走"。
做法是先给数据分四级:公开、内部、秘密、核心。级别不同,对应的介质策略和外发审批强度也不同:核心数据所在的目录,只有具体项目成员有读写权限,且默认禁止拷贝到可移动介质;内部数据可以读,但批量导出要走审批。
配套的一条原则是最小权限:新员工入职时默认只给最基础的权限,需要什么再申请什么,而不是先给全量、出事再收回。权限收紧的过程会有磨合期,但比起一次泄密事故,这点磨合成本非常划算。
方法四:把离职和外部人员这两条"高危通道"管起来
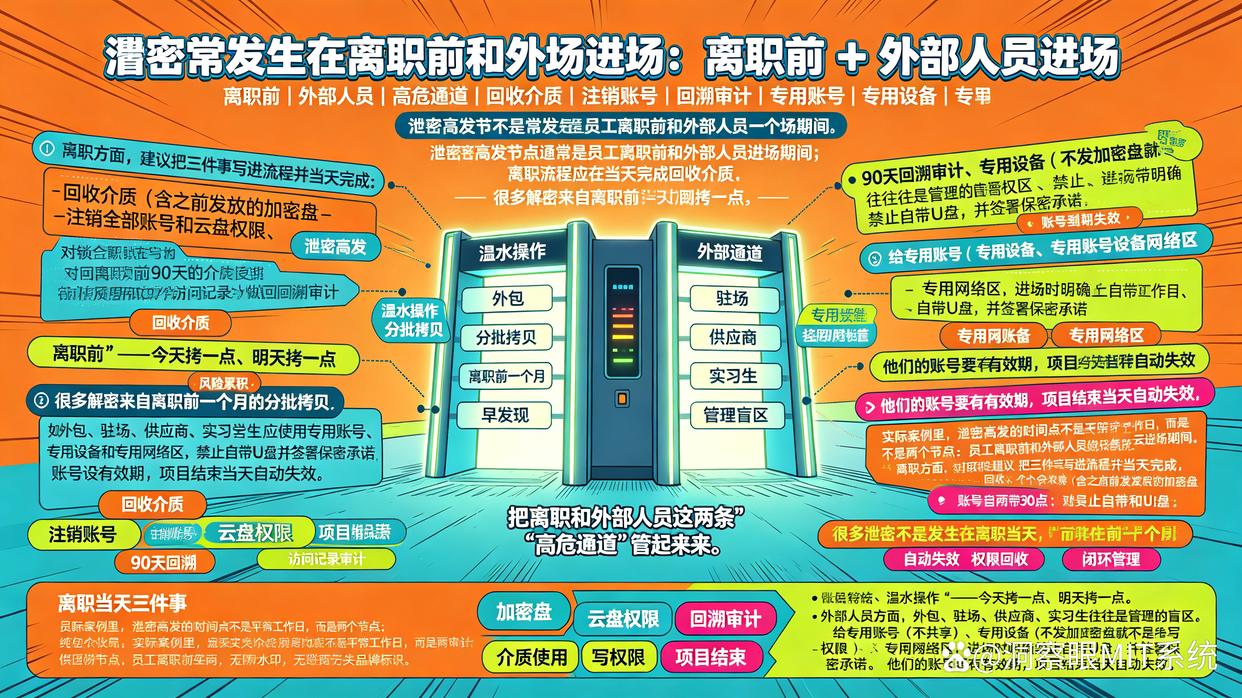
实际案例里,泄密高发的时间点不是平常工作日,而是两个节点:员工离职前和外部人员进场期间。
离职方面,建议把三件事写进流程并当天完成:回收介质(含之前发放的加密盘)、注销全部账号和云盘权限、对离职前90天的介质使用和文件访问记录做回溯审计。很多泄密不是发生在离职当天,而是前一个月的"温水操作"——今天拷一点、明天拷一点。
外部人员方面,外包、驻场、供应商、实习生往往是管理的盲区。给专用账号(不共享)、专用设备(不发加密盘就不给写权限)、专用网络区,进场时明确禁止自带U盘,并签署保密承诺。他们的账号要有有效期,项目结束当天自动失效。
方法五:让制度带上牙齿——保密协议、处置案例与情景演练
制度写在纸上不叫制度,出了事没人担责才说明制度是空的。
三个能让制度"有牙齿"的动作:
保密协议写清违约责任,把"拷贝、外带、外发公司数据"的具体后果写明白,而不是一句笼统的"遵守保密义务"。
有实际处置案例。哪怕是内部通报(隐去姓名),让所有人看到"带走数据"是有明确代价的行为,规则才有威慑力。
培训用情景演练代替念PPT。比如直接问员工:"如果你现在要带走客户名单,你会怎么做?"让员工自己说出路径——个人网盘、微信传输、手机拍照、U盘拷贝——然后逐条告诉大家这些路径分别会被什么手段拦截、会被什么记录抓住。单向宣讲记不住,参与过的路径才记得住。
方法六:堵不住就抓得住——溯源证据与应急响应预案
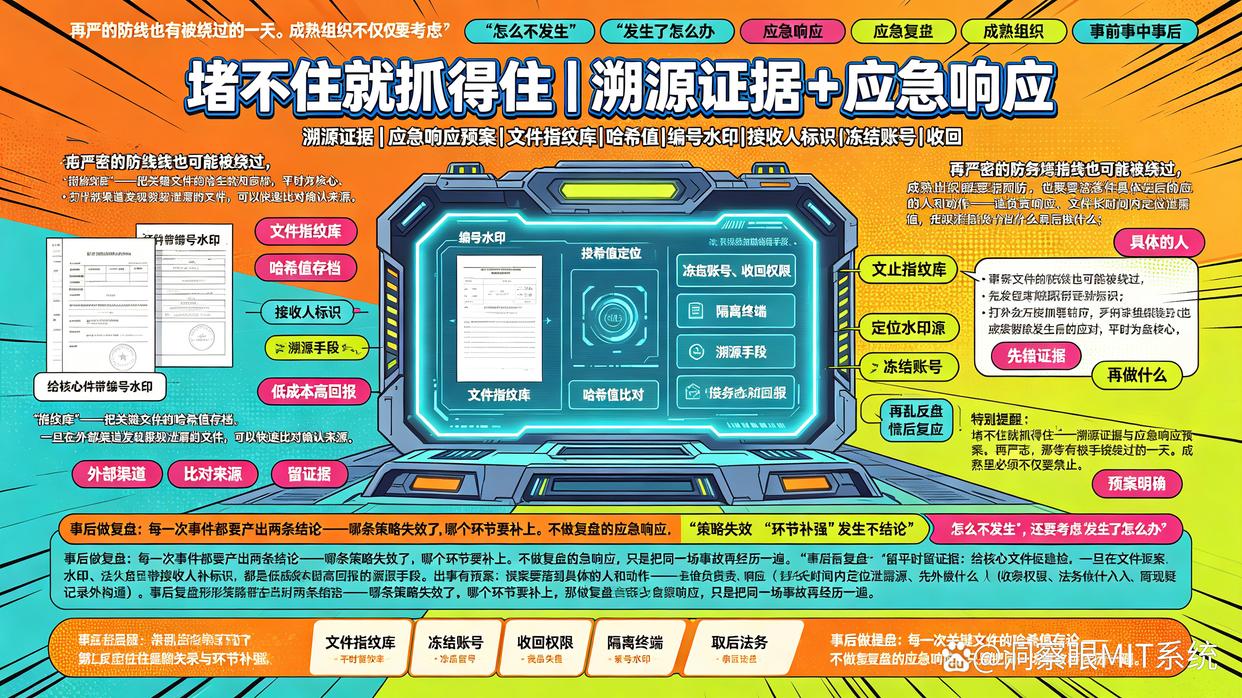
再严的防线也有被绕过的一天。成熟的组织不仅要考虑"怎么不发生",还要考虑"发生了怎么办"。
平时留证据:给核心文件建立"指纹库"——把关键文件的哈希值存档。一旦在外部渠道(竞品官网、二手平台、社交群组)发现疑似泄露的文件,可以快速比对确认来源。打印文件带编号水印、外发包带接收人标识,都是低成本高回报的溯源手段。
出事有预案:预案要落到具体的人和动作——谁负责响应、多长时间内定位泄露源、先做什么(冻结账号、收回权限、隔离终端)再做什么(取证、法务介入、对外沟通)。特别提醒一条:慌乱之下的第一反应往往是删记录、删日志,那等于亲手销毁证据,预案里必须明确禁止。
事后做复盘:每一次事件都要产出两条结论——哪条策略失效了,哪个环节要补上。不做复盘的应急响应,只是把同一场事故再经历一遍。
四个常见误区
只禁USB,不管其他出口。网盘、邮件、即时通讯、手机拍照、打印,任何一条没堵,前面的功夫都白费。
买了管控软件当摆设。策略不开、规则不调、告警没人看,等于花钱买了个心理安慰。
只防外部攻击,不防内部人。实际泄漏事件里,内部人员(含无心之失,比如把文件拷回家加班)占比远高于外部黑客。
运动式整改。出事了紧张一个月,风头过了恢复原样。数据安全是运营工作,不是项目。
结语
U盘防泄密的本质,是数据出口治理。上面六个方法各自独立成篇:系统管出口、硬件加密盘管外带、分级管权限、流程管节点、制度管人、预案管万一。全部做到当然最好,哪怕先落地其中两三条,风险也能下降一个数量级。
2026年真正的难点不在技术,而在平衡:管得太死,员工会绕路,效率受损、士气下降;管得太松,一次泄漏就可能让公司付出几年利润的代价。所以最好的状态是——给员工留一条合法、方便、五分钟能走通的路,非法路径自然就失去了吸引力。
毕竟,防泄密防的从来不是那支U盘,而是"顺手带走"的那点侥幸。


 洞察眼MIT系统


 冀公网安备13019902001038号

