
文章摘要:U盘这东西,128G不到一百块,插上就能拷,拔了就走。一份报价单、一套CAD图纸、一份客户名单,从"公司资产"变成"前员工的见面礼
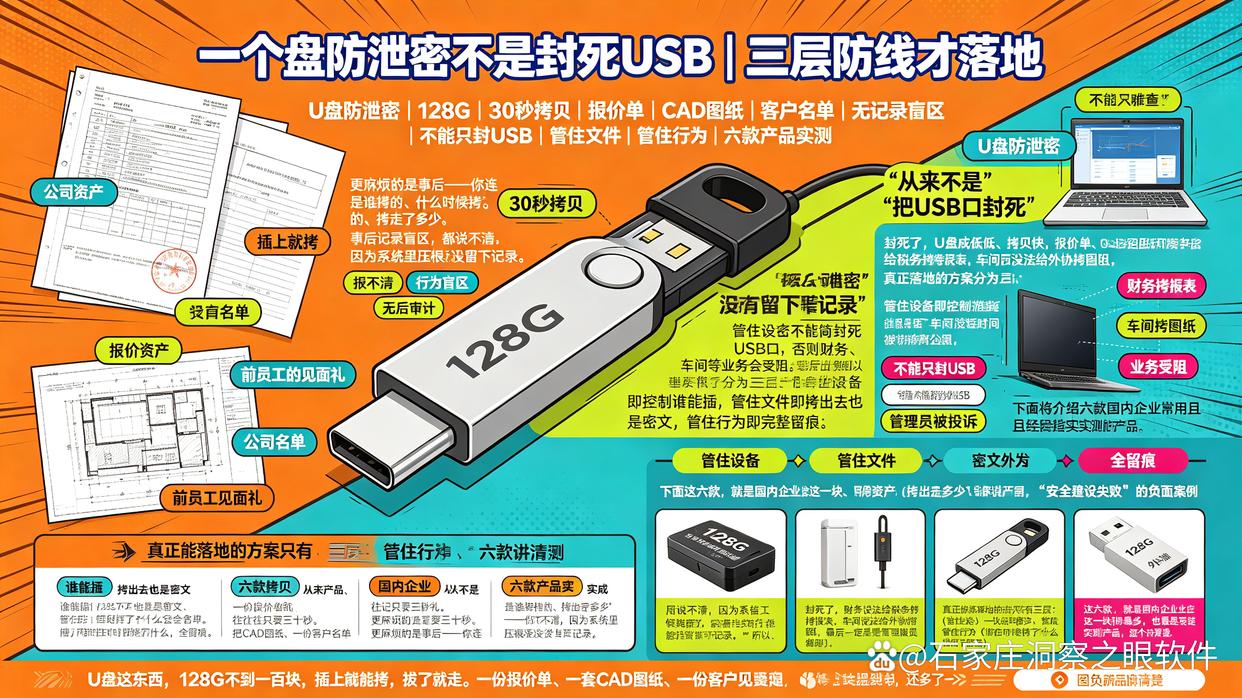
U盘这东西,128G不到一百块,插上就能拷,拔了就走。
一份报价单、一套CAD图纸、一份客户名单,从"公司资产"变成"前员工的见面礼",往往只要三十秒。更麻烦的是事后——你连"是谁拷的、什么时候拷的、拷走了多少"都说不清,因为系统里压根没留下记录。
所以"U盘防泄密"从来不是"把USB口封死"这么简单。封死了,财务没法给税务拷报表,车间没法给外协拷图纸,最后一定是管理员被投诉到解封,然后一切照旧,还多了一次"安全建设失败"的负面案例。
真正能落地的方案只有三层:管住设备(谁能插)、管住文件(拷出去也是密文)、管住行为(谁在什么时候拷了什么,全留痕)。下面这六款,就是国内企业在这一块用得最多、也最经得起实测的产品,逐个讲清楚。
一、先搞清楚:U盘泄密到底有哪几条路
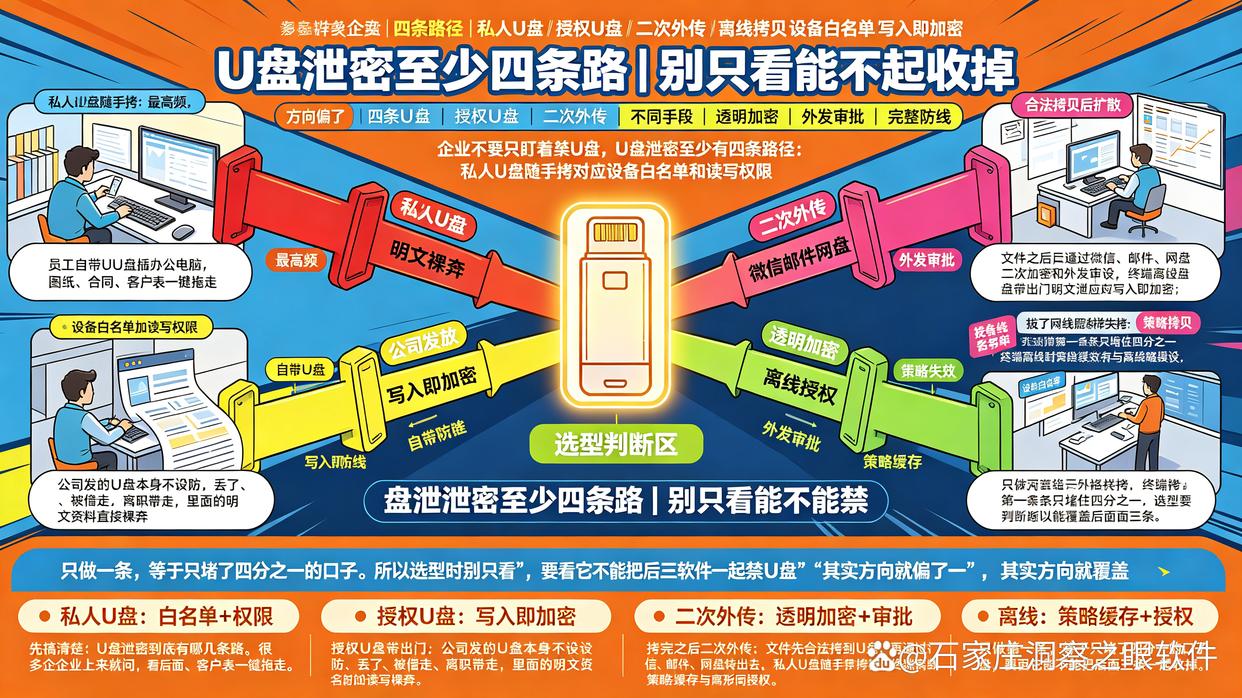
很多企业上来就问"哪款软件能禁U盘",其实方向就偏了。U盘泄密的路径至少有四条,每条对应不同的技术手段:
·私人U盘随手拷:最高频。员工自带U盘插办公电脑,图纸、合同、客户表一键拖走。对应手段是设备白名单加读写权限。
·授权U盘带出门:公司发的U盘本身不设防,丢了、被借走、离职带走,里面的明文资料直接裸奔。对应手段是写入即加密。
·拷完之后二次外传:文件先合法拷到U盘,再通过微信、邮件、网盘转出去。对应手段是透明加密加外发审批。
·拔了网线照样拷:终端离线时策略失效,管控形同虚设。对应手段是离线策略缓存与离线授权。
只做第一条,等于只堵了四分之一的口子。所以选型时别只看"能不能禁U盘",要看它能不能把后面三条一起收掉。
二、六款常用的U盘防泄密软件
1. 洞察眼MIT系统——一体化终端安全,U盘管控细到部门
定位:一套系统把U盘管控、文件加密、屏幕水印、上网审计打包在一起,适合不想同时维护好几套系统的中型企业。
U盘这块的四项核心能力:
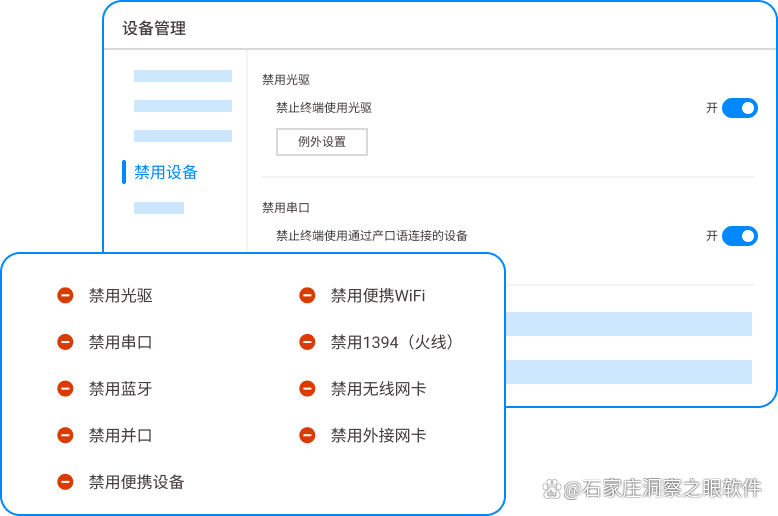
·U盘白名单授权:公司内部U盘集中登记备案,只有备案过的盘能正常读写;员工私盘、外来陌生盘插上直接不识别、读不出文件,从源头挡住"随手拷"。
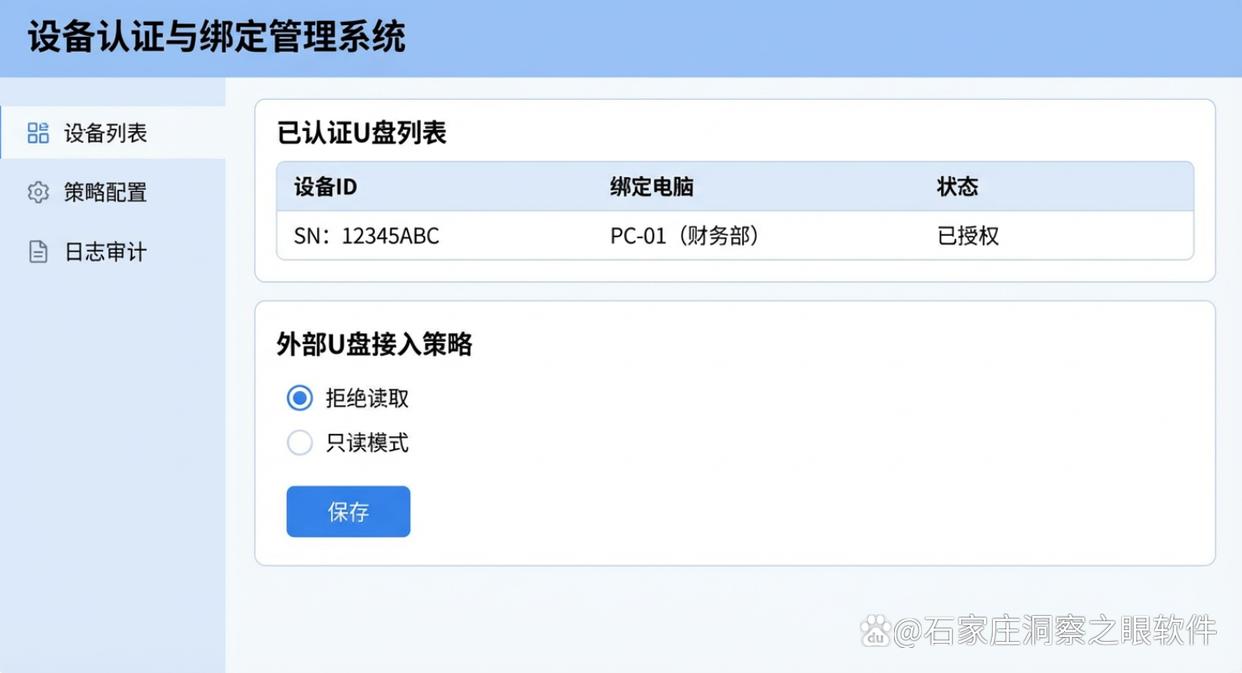
·三档读写权限:完全禁用、只读、正常读写三种模式,可以按部门、岗位分别配。研发全禁、行政只读、财务限时读写,这类组合是最常见的落地姿势。
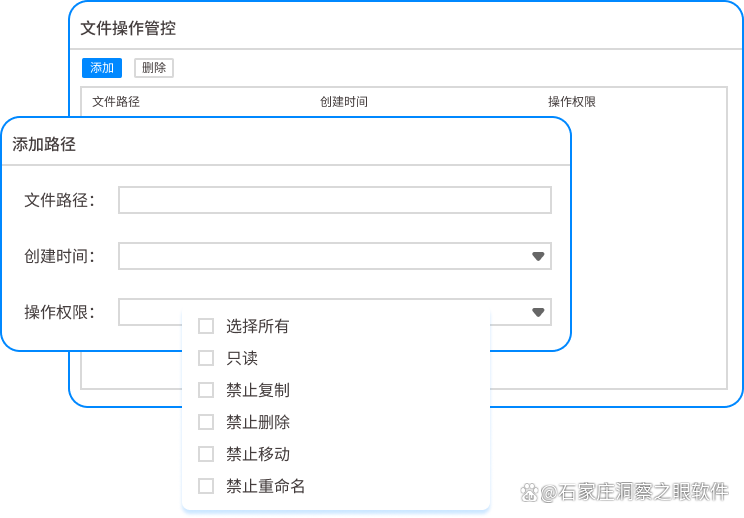
·只拦存储,不拦办公:只封U盘、移动硬盘、手机存储这类存储设备,鼠标、键盘、打印机、扫描仪照常使用,不会出现"一刀切禁USB"导致全员键鼠失灵的情况。
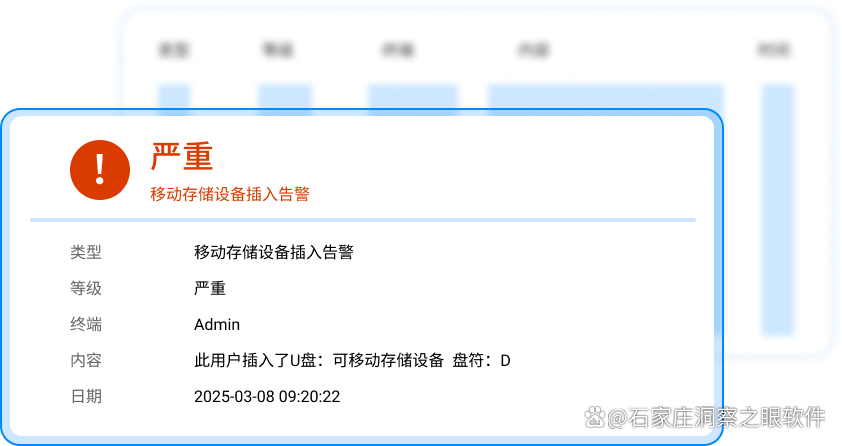
·全程留痕加异常告警:插拔时间、设备信息、拷贝了哪些文件、在哪台终端操作,日志可查可导出;陌生盘接入或短时间批量拷贝,后台直接推告警。
一句话点评:U盘管控的颗粒度和易用性平衡得最好的一款,策略配起来不费劲,运维小白也能上手。
2. 联软科技 UniAccess——终端准入加外设管控,多网点好管
定位:从终端准入起家的桌面与终端安全管理平台,外设管控是其中一个成熟模块,适合"总部加分公司"的架构。
·按设备类型分开管:U盘、移动硬盘、光驱、刻录、蓝牙、便携设备分别设策略,不是"USB一锅端",该开的开、该封的封。
·黑白名单加只读:授权盘放行、其他盘拦截或只读,可按部门、岗位、终端分组下发。
·与准入联动:没装客户端、策略没生效的终端直接不让进网,绕开管控的成本被抬得很高。
·集中管理:总部一套后台管所有分支机构,策略统一下发、日志统一汇总,不用每个网点跑一趟。
一句话点评:如果U盘泄密只是你一堆终端管理问题里的一个,选它性价比最高——顺带把准入、资产、运维一起解决。
3. 大势至电脑文件防泄密系统——专治USB,小而直接
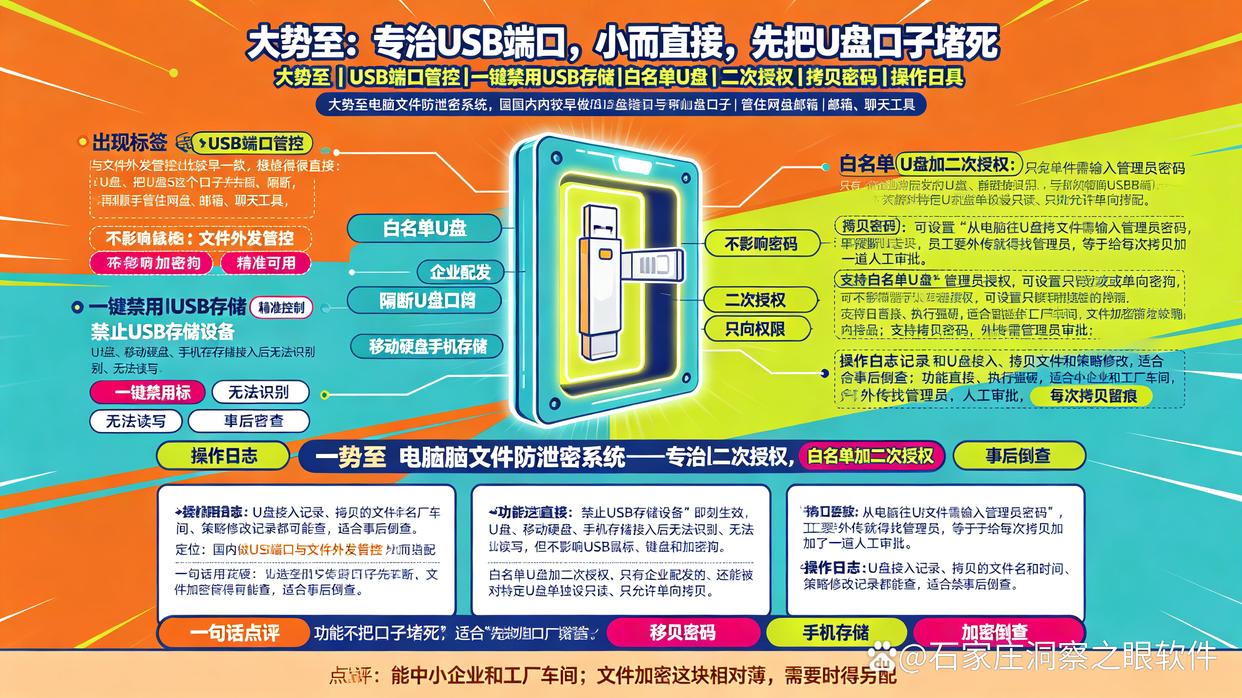
定位:国内做USB端口与文件外发管控比较早的一款,思路很直接:把U盘这个口子先隔断,再顺手管住网盘、邮箱、聊天工具。
·一键禁用USB存储:勾选"禁止USB存储设备"即刻生效,U盘、移动硬盘、手机存储接入后无法识别、无法读写,但不影响USB鼠标、键盘和加密狗。
·白名单U盘加二次授权:只有企业配发的U盘能被识别,还能对特定U盘单独设只读、只允许单向拷贝。
·拷贝要密码:可设置"从电脑往U盘拷文件需输入管理员密码",员工要外传就得找管理员,等于给每次拷贝加了一道人工审批。
·操作日志:U盘接入记录、拷贝的文件名和时间、策略修改记录都能查,适合事后倒查。
一句话点评:功能不花哨但执行很硬,适合"先把口子堵死"的中小企业和工厂车间;文件加密这块相对薄,需要时得另配。
4. 火绒终端安全管理系统(企业版)——轻量、便宜、够用
定位:以杀毒起家的企业终端方案,设备控制是内置能力,部署轻、预算友好、界面清爽。
·设备控制:U盘、便携设备、USB有线无线网卡、打印机、光驱、蓝牙,按终端或分组建策略,一次下发全网生效。
·U盘注册:注册盘绑定终端、可设访问密码、可限制"仅内网可用","全局禁用、个别放行"就靠这套机制。
·设备白名单加终端申请:管理员加白名单放行特定设备,或员工在终端发起申请、管理员审批后临时可用。
·硬件变更记录:换了什么设备、什么时候换、在哪台机器上,后台都有账。
一句话点评:性价比守门员。但透明加密、外发审批这些深水区它不碰,预算够的话还是得配专业DLP。
5. 北信源移动存储管理系统——政企内网的老派打法
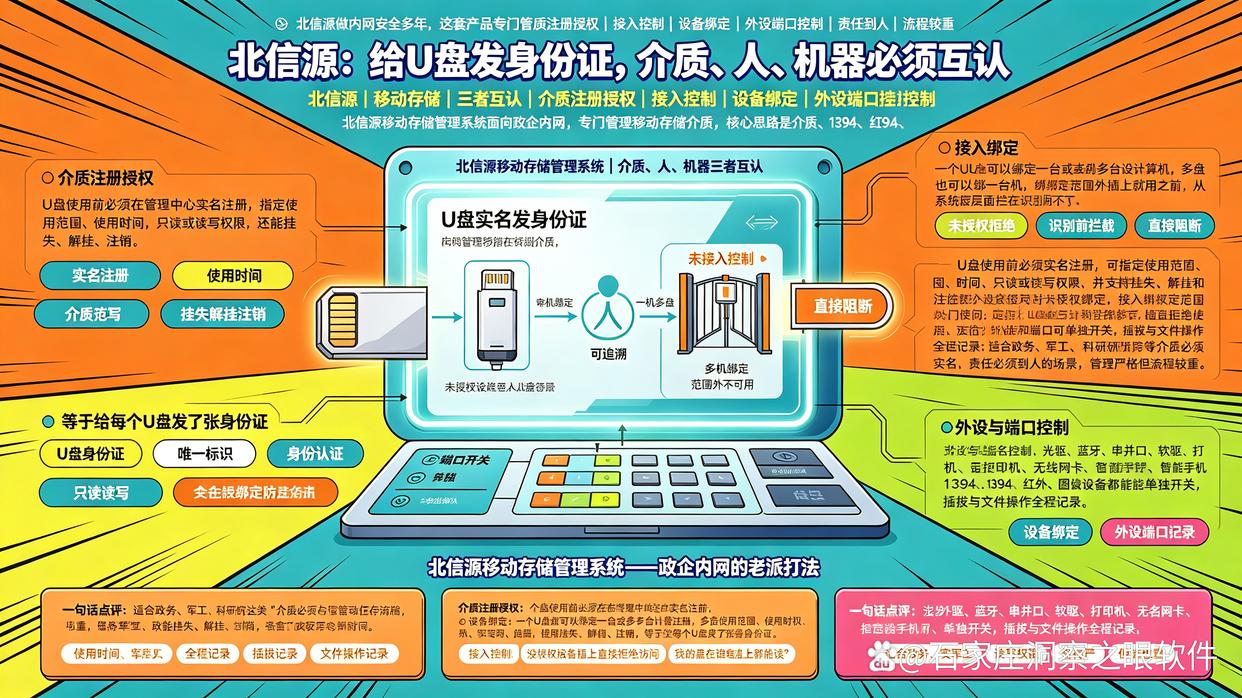
定位:北信源做内网安全多年,这套产品专门管移动存储介质,思路是让"介质、人、机器"三者互认。
·介质注册授权:U盘使用前必须在管理中心实名注册,指定使用范围、使用时间、只读或读写权限,还能挂失、解挂、注销,等于给每个U盘发了张身份证。
·接入控制:没授权的设备插上直接拒绝访问,从系统层面拦在识别之前。
·设备绑定:一个U盘可以绑定一台或多台计算机,多盘也可以绑一台机,绑定范围外插上就用不了,防的就是"我的盘在谁电脑上都能读"。
·外设与端口控制:光驱、蓝牙、串并口、软驱、打印机、无线网卡、智能手机、1394、红外、图像设备都能单独开关,插拔与文件操作全程记录。
一句话点评:适合政务、军工、科研院所这类"介质必须实名、责任必须到人"的场景,管得严,但流程也重。
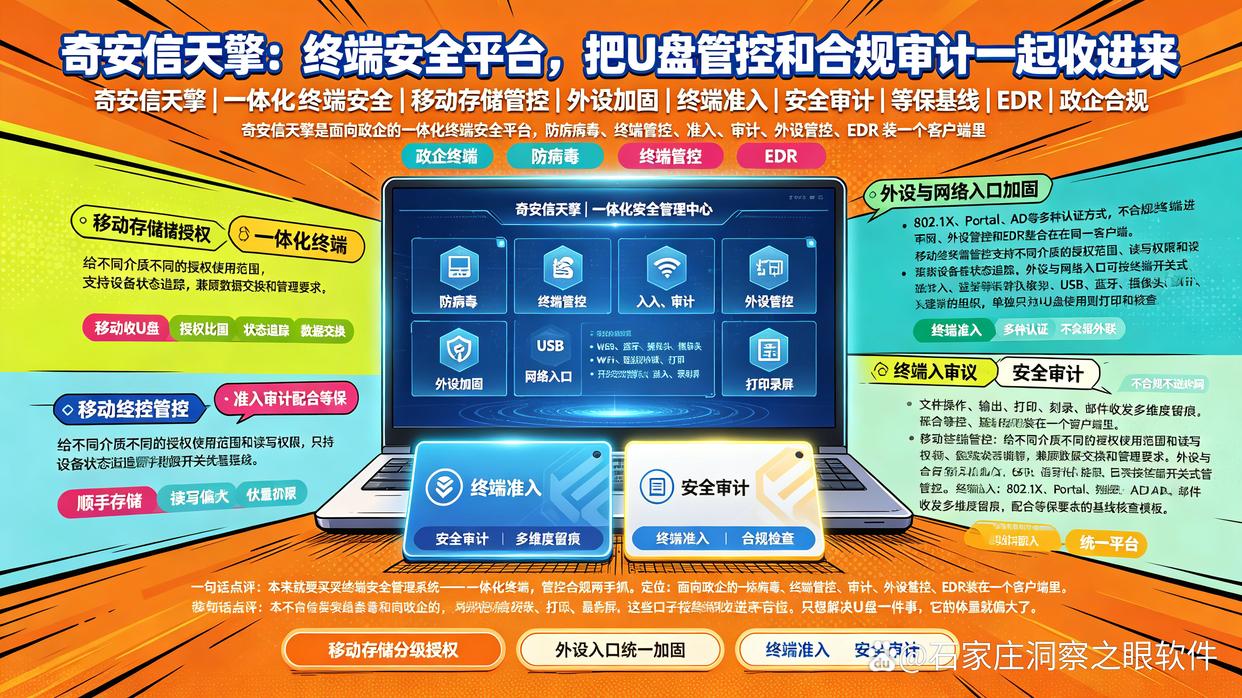
6. 奇安信天擎终端安全管理系统——一体化终端,管控合规两手抓
定位:面向政企的一体化终端安全平台,防病毒、终端管控、准入、审计、外设管控、EDR装在一个客户端里。
·移动存储管控:给不同介质不同的授权使用范围和读写权限,支持设备状态追踪,兼顾数据交换和管理要求。
·外设与网络入口加固:USB、蓝牙、摄像头、Wi-Fi、违规外联、打印、录屏这些口子按终端开关式管控。
·终端准入:802.1X、Portal、AD 等多种认证方式,不合规终端进不了网。
·安全审计:文件操作、输出、打印、刻录、邮件收发多维度留痕,配合等保要求的基线核查模板。
一句话点评:本来就要买终端杀毒和准入的,顺手把U盘管控收进来最划算;只想解决U盘一件事,它的体量就偏大了。
三、选型最容易踩的五个坑
1. 一刀切禁USB:连键鼠、打印机一起禁,业务先炸,最后被迫解封,还不如不管。一定要选能区分"存储设备"和"普通外设"的产品。
2. 只管设备不管文件:白名单管得再严,授权U盘照样能把图纸拷出去。设备管控和文件加密必须成对出现。
3. 忽略存量明文:上线前的历史文件不会自动变成密文,得单独做一次扫描加密,否则"新文件加密、老文件裸奔",等于没做。
4. 离线策略没测:员工一出差,策略就放假。上线前一定要拔网线实测一遍,看日志能不能缓存回传。
5. 日志留不住:出事时才发现只存了7天,追溯全靠回忆。合规要求通常要留6个月以上,采购时把这条写进合同。
U盘不会消失,它只是所有数据出口里最便宜、最不起眼的那一个。
真正有效的防泄密,不是让员工"不能用U盘",而是让拷出去的东西没用、拷的动作有人知道。选型时别只盯着功能清单,先想清楚你要防的是"手滑"还是"有心"——前者靠权限和加密,后者靠审计和审批。六款产品没有绝对的高低:要一体化省心看洞察眼MIT,网点分散看联软,只想把USB口堵死看大势至,预算有限看火绒,介质要实名看北信源,终端本来就成体系看奇安信。
先把"谁在拷"这件事看清楚,再谈"怎么禁",顺序别反了。


 洞察眼MIT系统


 冀公网安备13019902001038号

