文章摘要:每月发工资前后,企业财务部门总是处于数据安全的高风险期。薪酬数据不仅关乎员工个人隐私,更属于企业的核心商业机密。一旦工资表在导出或传输环节发生泄漏,轻则引发内部
每月发工资前后,企业财务部门总是处于数据安全的高风险期。薪酬数据不仅关乎员工个人隐私,更属于企业的核心商业机密。一旦工资表在导出或传输环节发生泄漏,轻则引发内部矛盾、破坏团队信任,重则可能被竞争对手获取,给企业造成难以估量的损失。
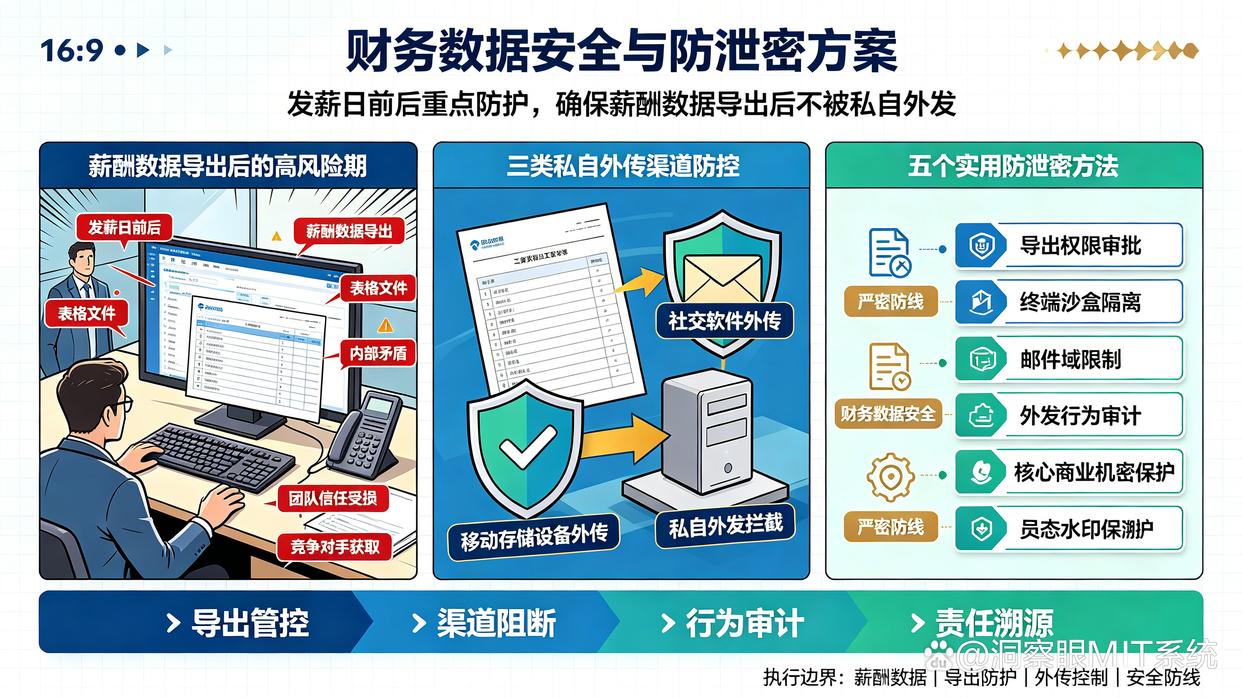
很多企业管理者常常感到困惑:财务人员因为日常核算需要,必须将薪酬数据从系统导出为表格文件,但在导出之后,如何确保这份敏感资料不会被通过邮件、社交软件或移动存储设备私自外发呢?
针对这一痛点,本文梳理了5个实用且高效的防泄密方法,帮助企业打造严密的财务数据安全防线。
方法一:部署洞察眼MIT系统进行动态追踪与管控
解决工资表外发隐患,首要且核心的方法是借助专业的终端安全管理工具。洞察眼MIT系统能够针对财务敏感数据的全生命周期提供针对性的管控策略:
文档外发渠道精准阻断:系统能够全面管控财务终端的文件传输行为。当财务人员导出工资表后,若尝试通过聊天软件、电子邮件、网页网盘等渠道将文件向外发送,系统将根据预设的安全规则自动进行分析与阻断,实时封堵未经授权的外发行为。
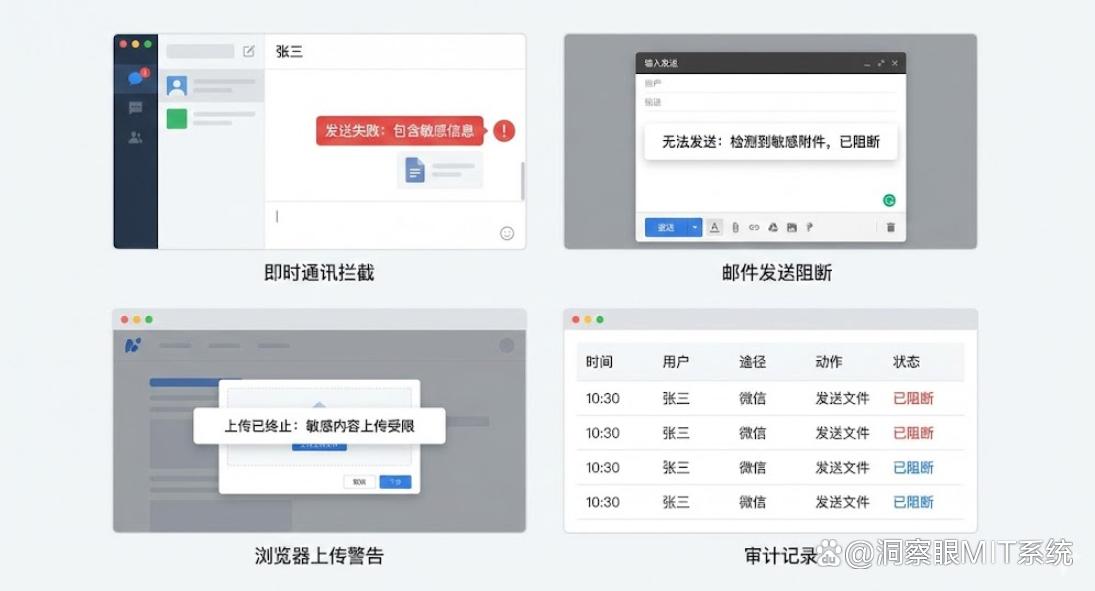
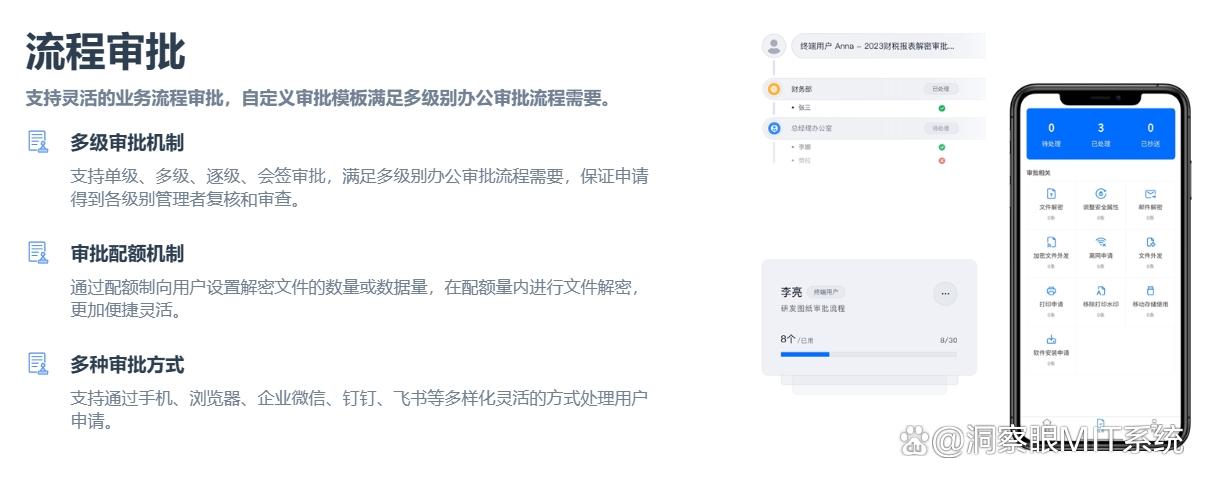
文件外发审批与责任追溯:对于确实因业务需求需要向外传递的文件,洞察眼MIT系统支持灵活的审批流程。员工提交外发申请后,管理员可在后台审批,系统还会记录审批人对文件的查阅状态与查阅时间,确保整个审批过程透明可追溯。
透明加密:通过系统对导出的工资表进行透明加密,使其仅能在企业内部授权环境中正常打开。
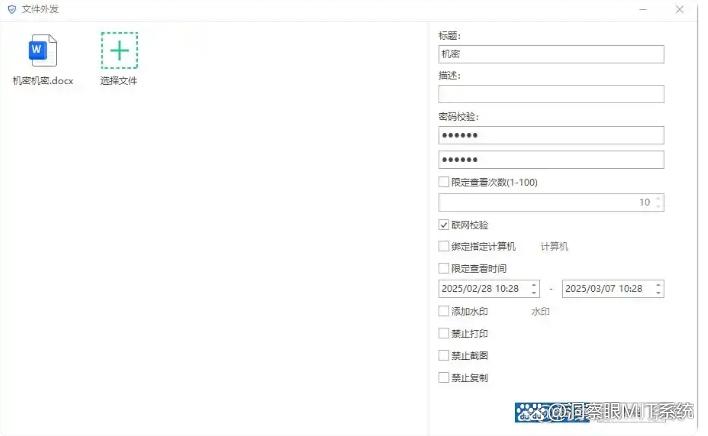
安全外发打包:如果需要发送给外部合作机构,可将其打包为安全外发文件,限制该文件的打开次数、允许查看的时间,并禁止复制和截屏,防止二次泄密。
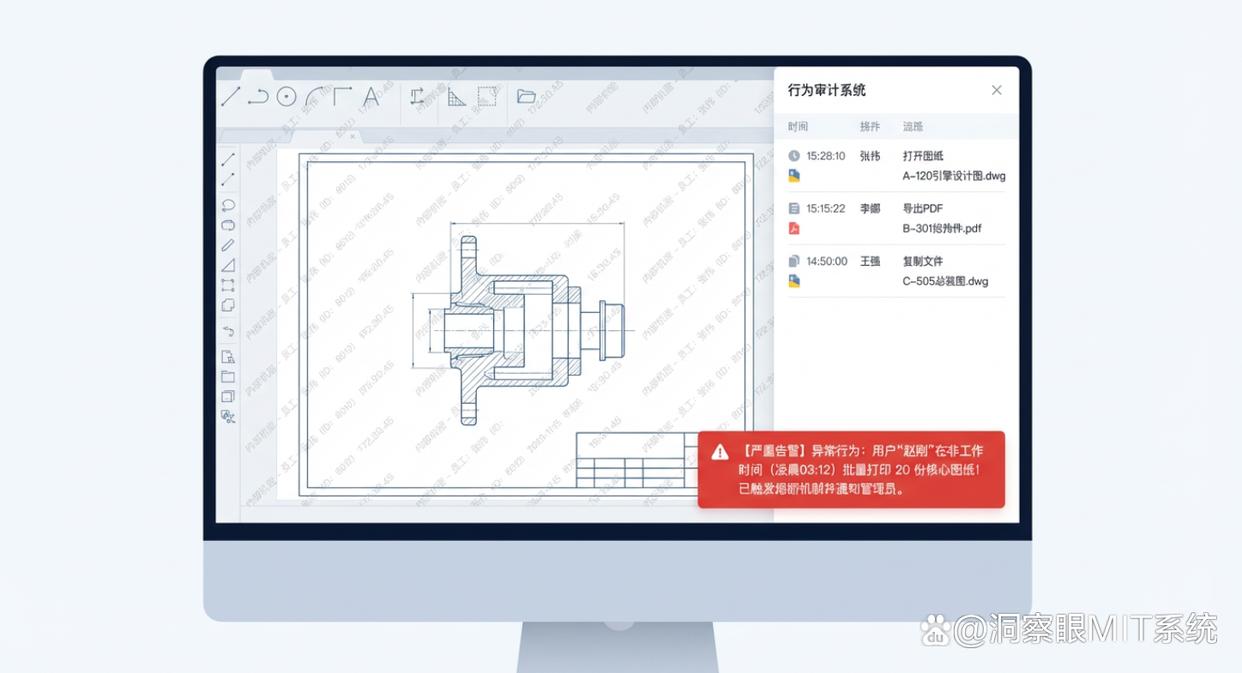
全方位屏幕与水印防护:为了防止有人通过手机拍照或截图方式泄露工资数据,系统支持在财务人员打开敏感表格时自动叠加桌面水印、窗口水印或截屏水印,水印内容可包含操作人姓名、计算机IP等信息,形成强有力的心理震慑与溯源依据。
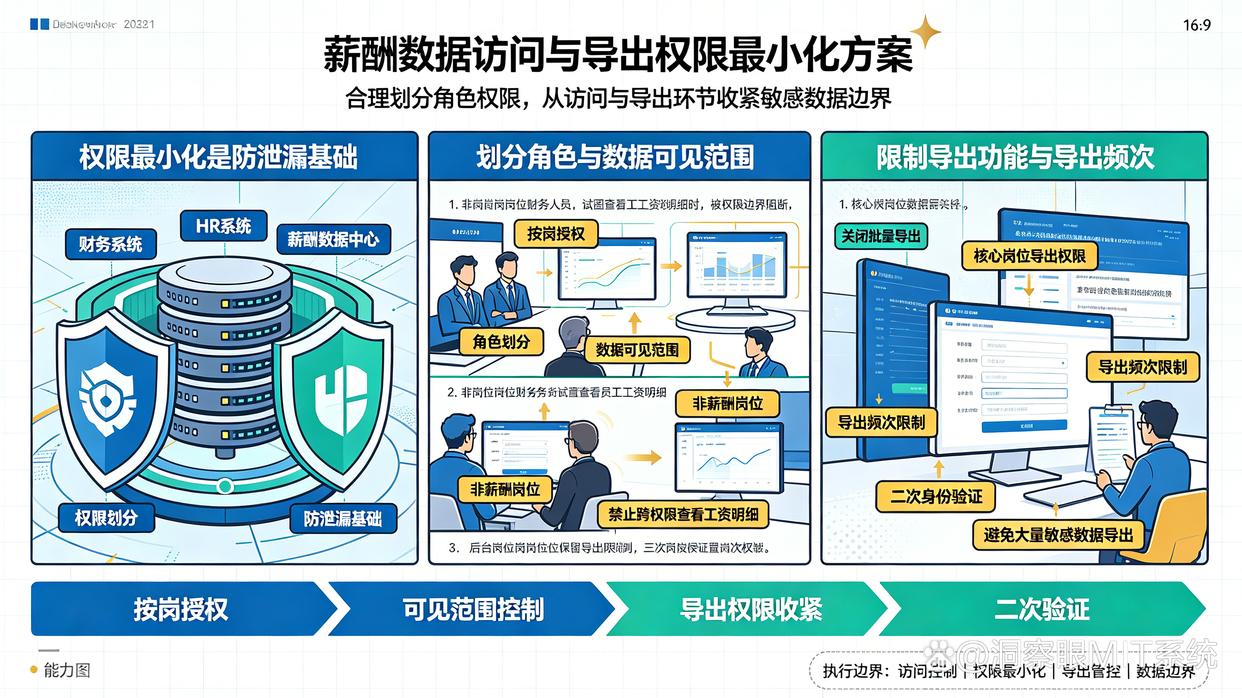
方法二:建立薪酬数据访问与导出权限最小化机制
防范数据泄漏,合理的权限划分是基础:
划分角色与数据可见范围:在财务系统或HR系统中,严格实行按岗授权原则。非薪酬岗位的财务人员不得跨权限查看员工工资明细。
限制导出功能与导出频次:关闭绝大多数普通账户的批量导出功能,仅保留核心薪酬岗位的导出权限,并在后台设置导出频次限制与二次身份验证,避免一次性导出大量敏感数据。
方法三:采用基于账号与物理环境的安全隔离
隔离财务工作环境,能有效降低数据离开安全区域的风险:
设立专机专网办公环境:为核心财务人员配备专用办公电脑,并将其划分至独立的内部虚拟网络中,限制该电脑访问外部娱乐网站或不相关的网络服务。
禁用非授权移动存储设备:对财务终端的USB接口进行严格物理或软件层面的管控,禁止插入未认证的U盘、移动硬盘或随身WiFi,切断通过物理介质拷贝工资表的路径。
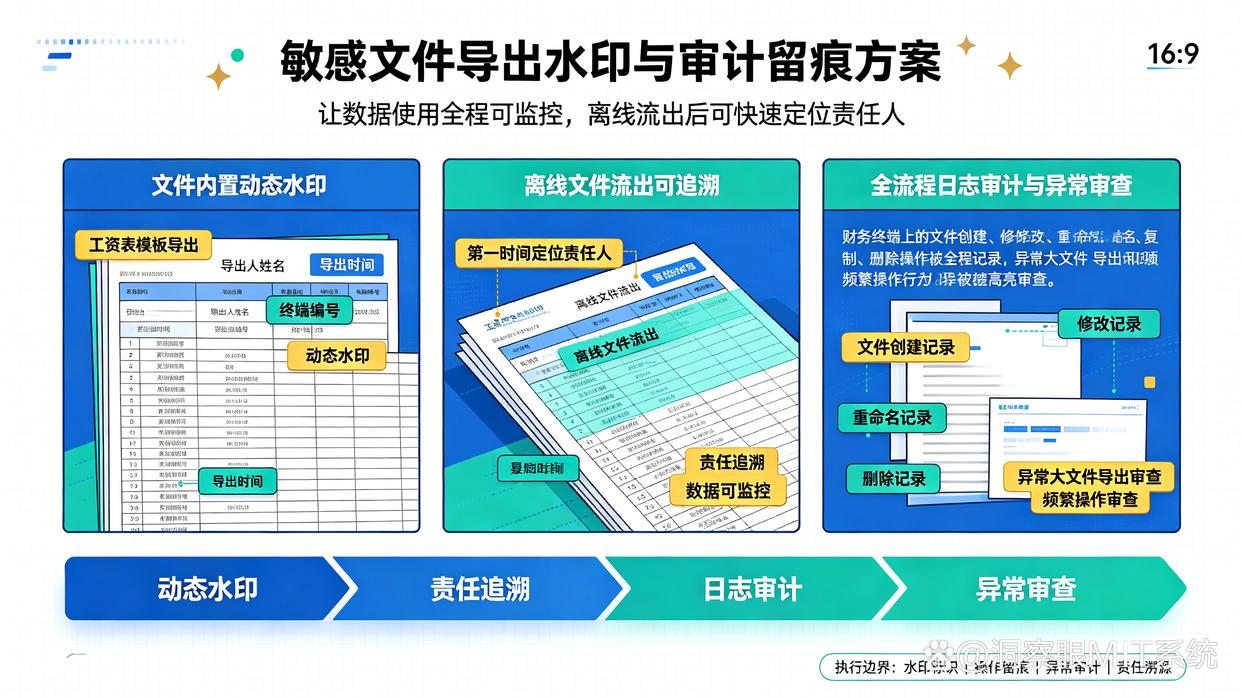
方法四:实施敏感文件导出水印与审计留痕
让数据在使用过程中始终处于可监控状态:
文件内置动态水印:在导出工资表模版时,直接在表格背景或页眉页脚中嵌入导出人的姓名、导出时间以及终端编号等标识,确保一旦离线文件流出能够第一时间定位责任人。
全流程日志审计:开启对财务终端文件创建、修改、重命名、复制及删除等操作的全程日志记录,定期对异常的大文件导出或频繁操作行为进行审查。
方法五:完善财务数据安全规范与员工保密协议
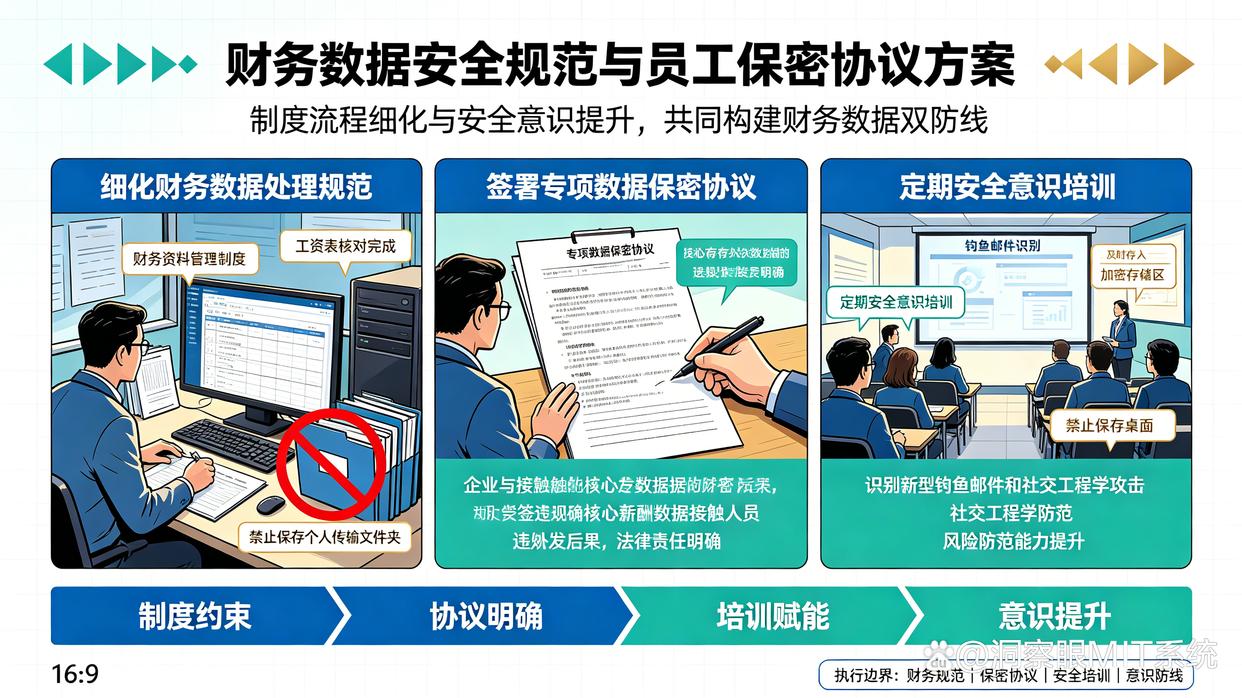
制度与意识的提升同样不可忽视:
细化财务数据处理规范:制定明确的财务资料管理制度,要求工资表文件在完成核对后必须及时存入加密存储区,禁止保存在桌面或个人传输文件夹中。
签署专项保密协议与定期培训:与接触核心薪酬数据的财务人员签署专项数据保密协议,明确违规外发数据的法律后果,同时定期开展安全意识培训,提升员工对新型钓鱼邮件和社交工程学的防范能力。
财务薪酬防泄密是一项系统性工程,既需要合理的管理制度与权限约束,更需要借助高效的技术手段落实管控。通过将洞察眼MIT系统的技术防护与企业内部的安全规范深度结合,企业能够彻底堵住工资表导出后的外发漏洞,保障商业机密与员工隐私的安全。

 洞察眼MIT系统


 冀公网安备13019902001038号