文章摘要:做企业运维、当老板的朋友,是不是都踩过这个大坑!一根数据线,手机一插电脑,选个文件传输模式,图纸、合同、源码轻轻松松就能拷贝到手机带走。 U 盘管控好了,万万没
做企业运维、当老板的朋友,是不是都踩过这个大坑!
一根数据线,手机一插电脑,选个文件传输模式,图纸、合同、源码轻轻松松就能拷贝到手机带走。 U 盘管控好了,万万没想到手机成了泄密新通道!口头提醒根本拦不住,总不能天天蹲在员工工位盯着 USB 口吧?
今天给大家整理 5 套外接设备管理方案,专门搞定手机连电脑拷贝资料的难题,企业可以按需挑选,建议先收藏!
方法一:部署洞察眼 MIT 系统(重点推荐)
这套系统对外接设备的管控真的很细,手机数据线连接电脑这种场景完全拿捏,不用一刀切锁死所有 USB,键盘鼠标照样正常用。
识别手机 MTP 存储模式 员工拿手机插上电脑,一旦切换成文件传输模式,系统能识别到手机作为存储介质接入。管理员可以直接禁止手机读取电脑里的公司文档,杜绝一键复制文件到手机。
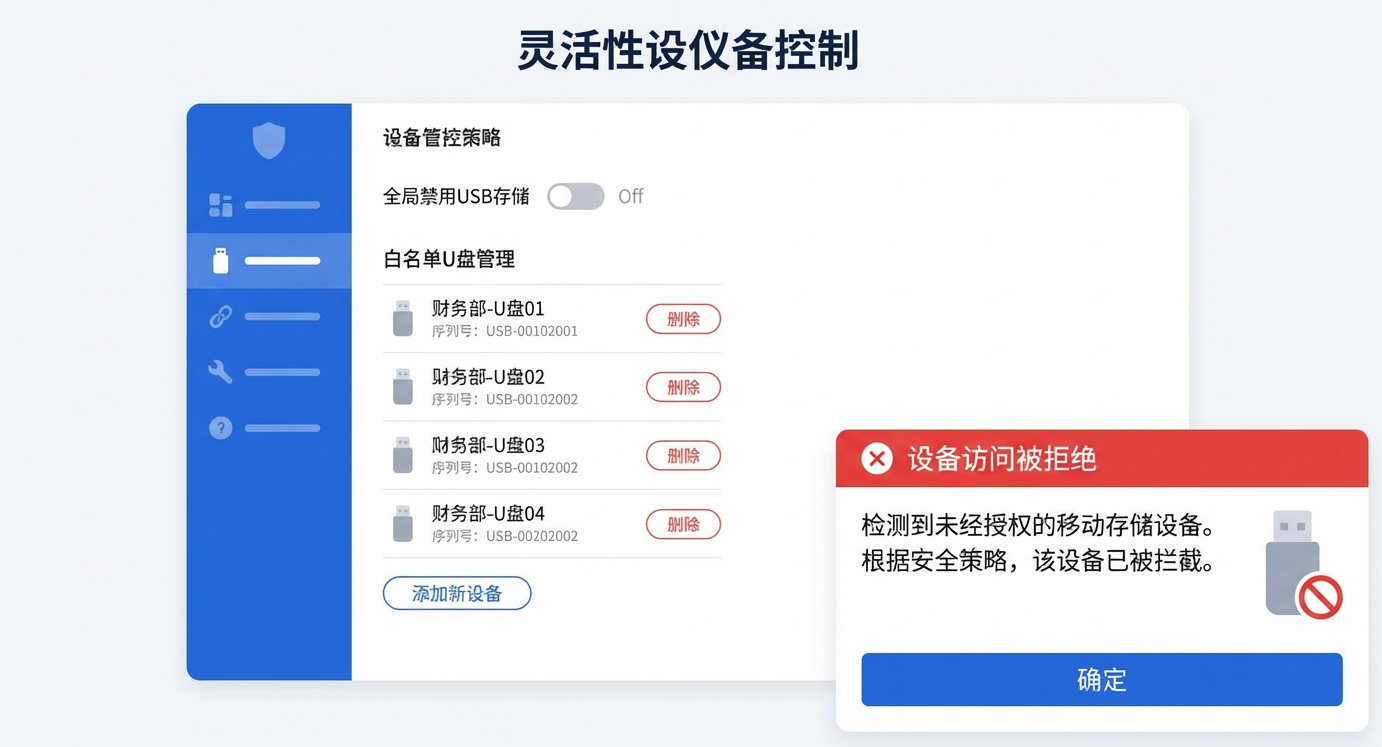
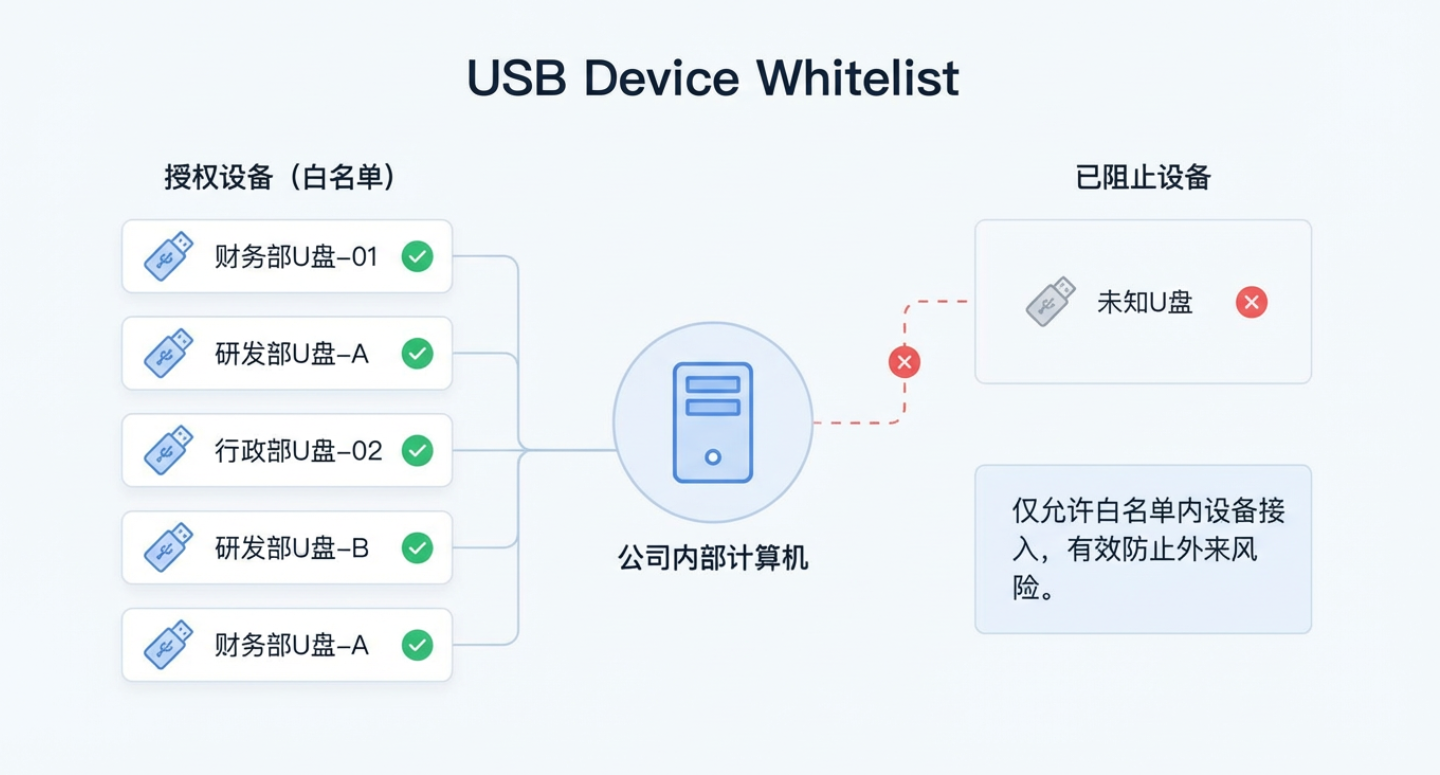
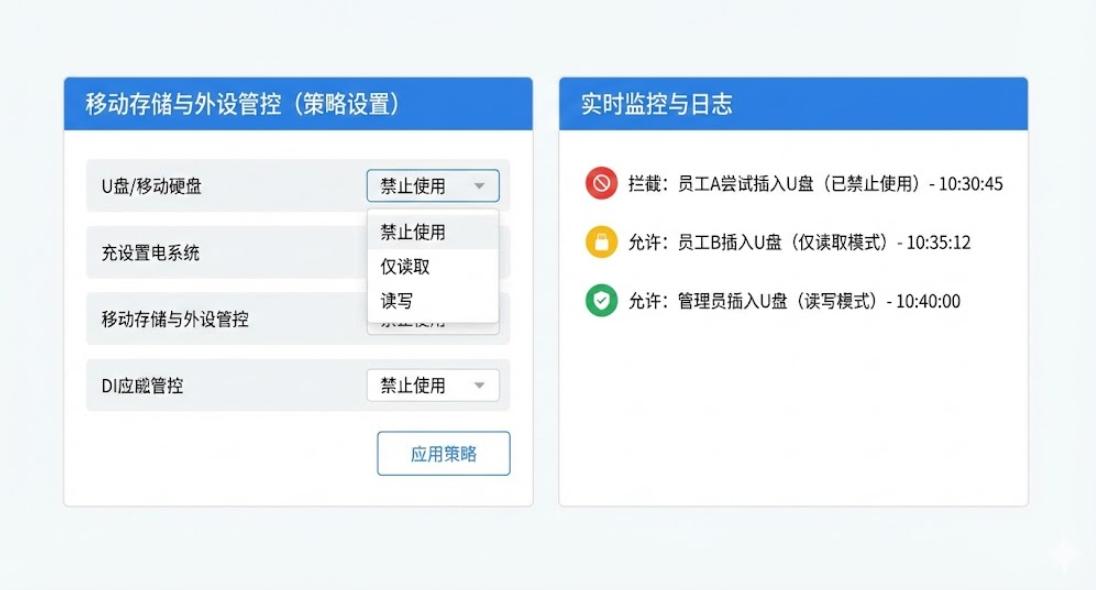
外设白名单精细化管控 不是所有设备都一棍子打死!只把公司认证过的设备加入白名单,私人手机、陌生 U 盘、移动硬盘,插上直接阻断存储访问。如果有临时需求,还能单独设置只读权限,只能看不能拷贝带走。
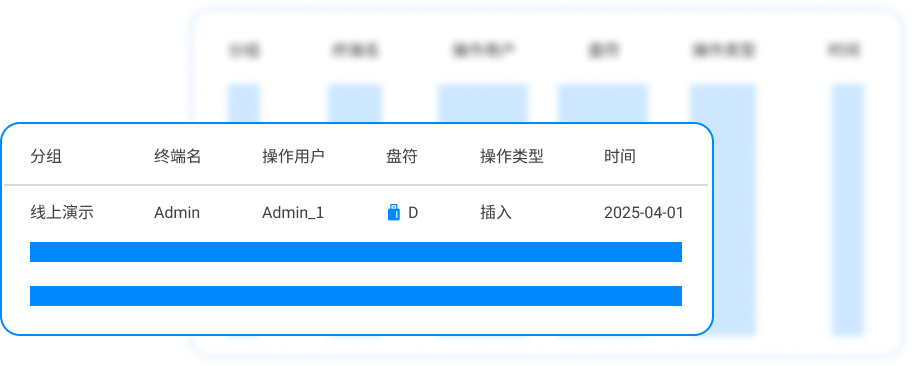
全流程操作留痕审计 不管是手机、U 盘接入,系统会自动记下:哪台电脑、几点几分、接入的设备型号,有没有尝试复制文件。万一后期有泄密问题,日志直接拿出来溯源,谁操作的一目了然。
按部门分配差异化策略 研发、设计部门涉密多,可以直接禁用手机存储;行政财务需要偶尔传输资料,可以放开权限。不用全公司一套规则,灵活度拉满。
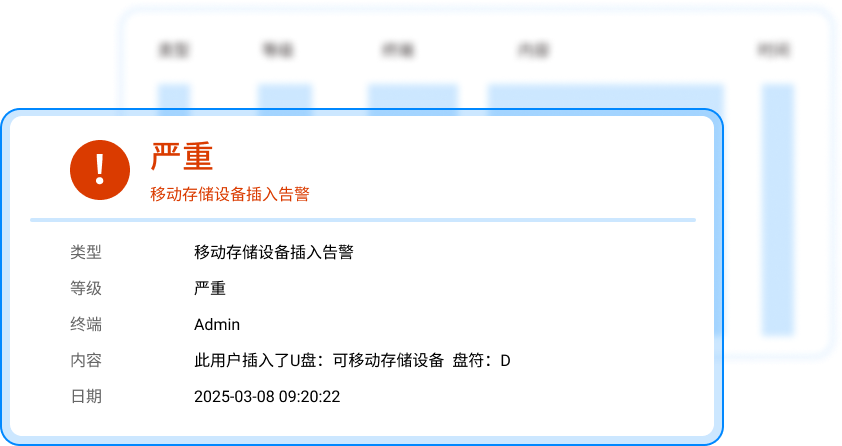
实时异常告警 员工私自拿手机插电脑尝试拷贝机密文件,后台会立刻收到告警消息,第一时间发现风险,防患于未然。
方法二:操作系统本地组策略限制 USB 存储
不用额外装软件,Windows 自带功能。可以直接关闭 USB 存储设备识别,缺点就是操作门槛偏高,需要运维一台台配置,员工如果会改系统设置就容易被绕开,适合小型简单办公场景。
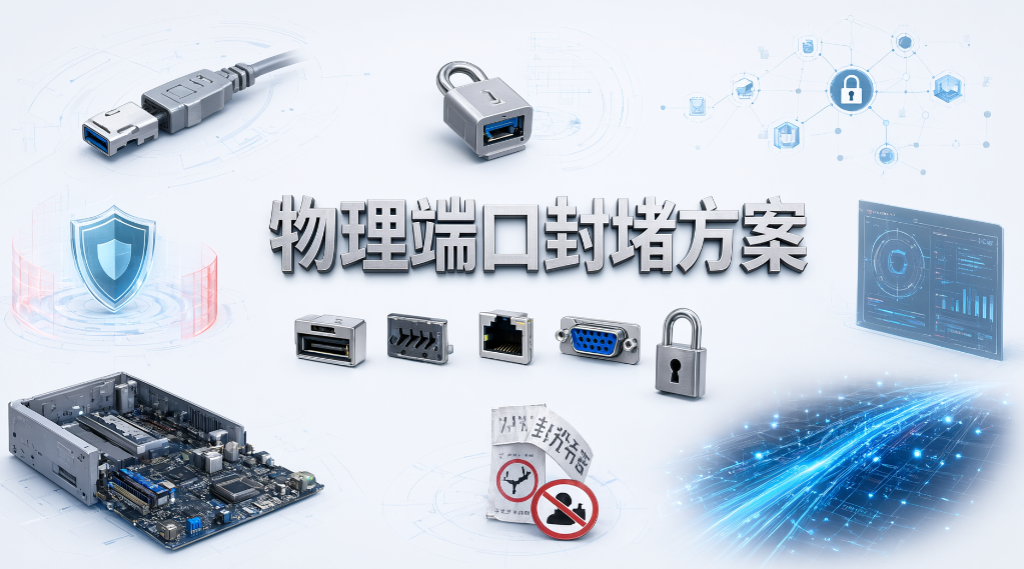
方法三:物理端口封堵方案
用 USB 封口塞,把电脑主机 USB 接口物理堵上。优点是成本便宜,但是很麻烦!需要插拔鼠标、U 盘的时候还要拆封塞,大量电脑维护起来工作量巨大,笔记本侧边 USB 口很难封堵。
方法四:企业内网安全规范 + 员工培训
制定制度明确规定,禁止私人手机数据线连接办公电脑传输工作文件,入职签署保密协议。属于软性防护,适合作为辅助手段,单独用约束力弱,很难阻止有心拷贝资料的员工。
方法五:云文档替代本地文件传输
公司资料统一放到企业云盘,不让文件保存在员工本地电脑。员工查看资料走网页端,不再需要数据线拷贝文件。不过要注意云盘权限管理,也要防范截图、下载另存的风险。

 洞察眼MIT系统


 冀公网安备13019902001038号