文章摘要:做企业 IT 运维的小伙伴,谁没担心过 U 盘泄密这件事!小小的 U 盘体积不大,但是 “威力” 不小。员工插上 U 盘,悄悄把图纸、项目文档、源码拷贝带走,等
做企业 IT 运维的小伙伴,谁没担心过 U 盘泄密这件事!
小小的 U 盘体积不大,但是 “威力” 不小。员工插上 U 盘,悄悄把图纸、项目文档、源码拷贝带走,等发现的时候,资料早就流出公司了。 光靠口头提醒不让私自拷贝,很难盯得住。想要知道谁在什么时候、拷贝了什么文件,就需要做好移动存储的拷贝审计。
市面上落地的方式有很多,各有优缺点,今天整理 4 种实用方案,大家按需参考,建议收藏!
方法一:洞察眼 MIT 系统
很多中小企业、设计和研发团队都在用,能够对 U 盘等移动存储设备做完整的拷贝行为审计,配置简单,运维上手轻松。
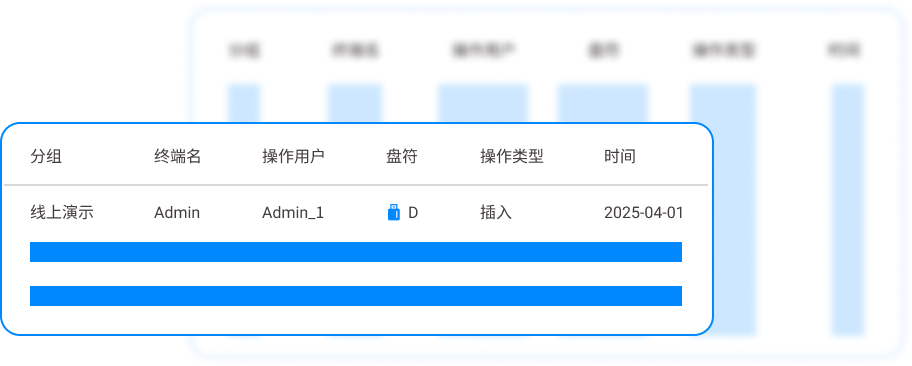
U 盘接入自动识别记录 任何 U 盘插到员工电脑,系统立刻捕捉记录:电脑名称、接入时间、U 盘序列号,不管有没有拷贝文件,插 U 盘这个动作都会留下日志。
文件拷贝全程留痕 一旦员工把文件复制到 U 盘,系统自动记录操作人、操作时间、文件名、文件大小。谁拷贝了什么资料,随时可以查到。
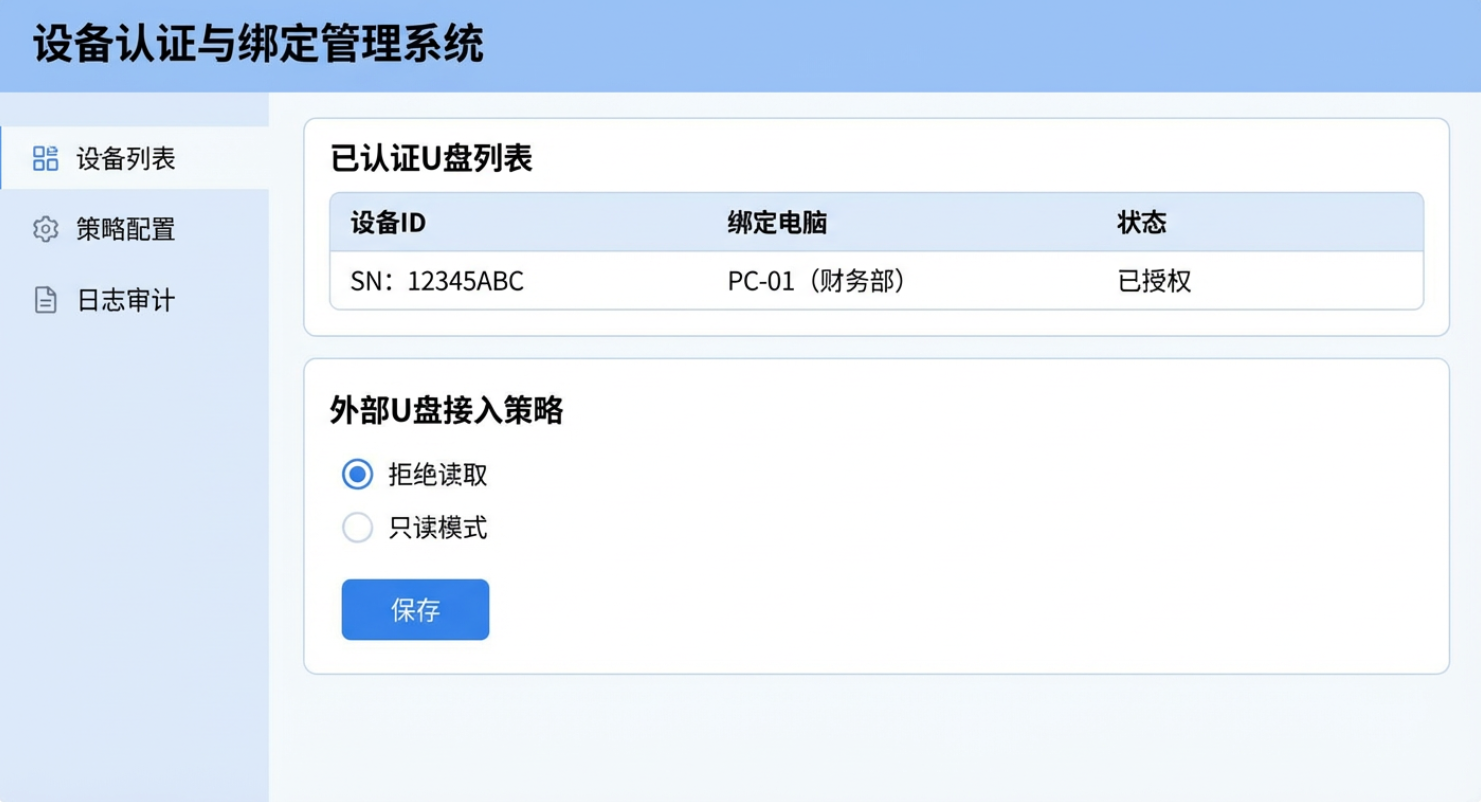
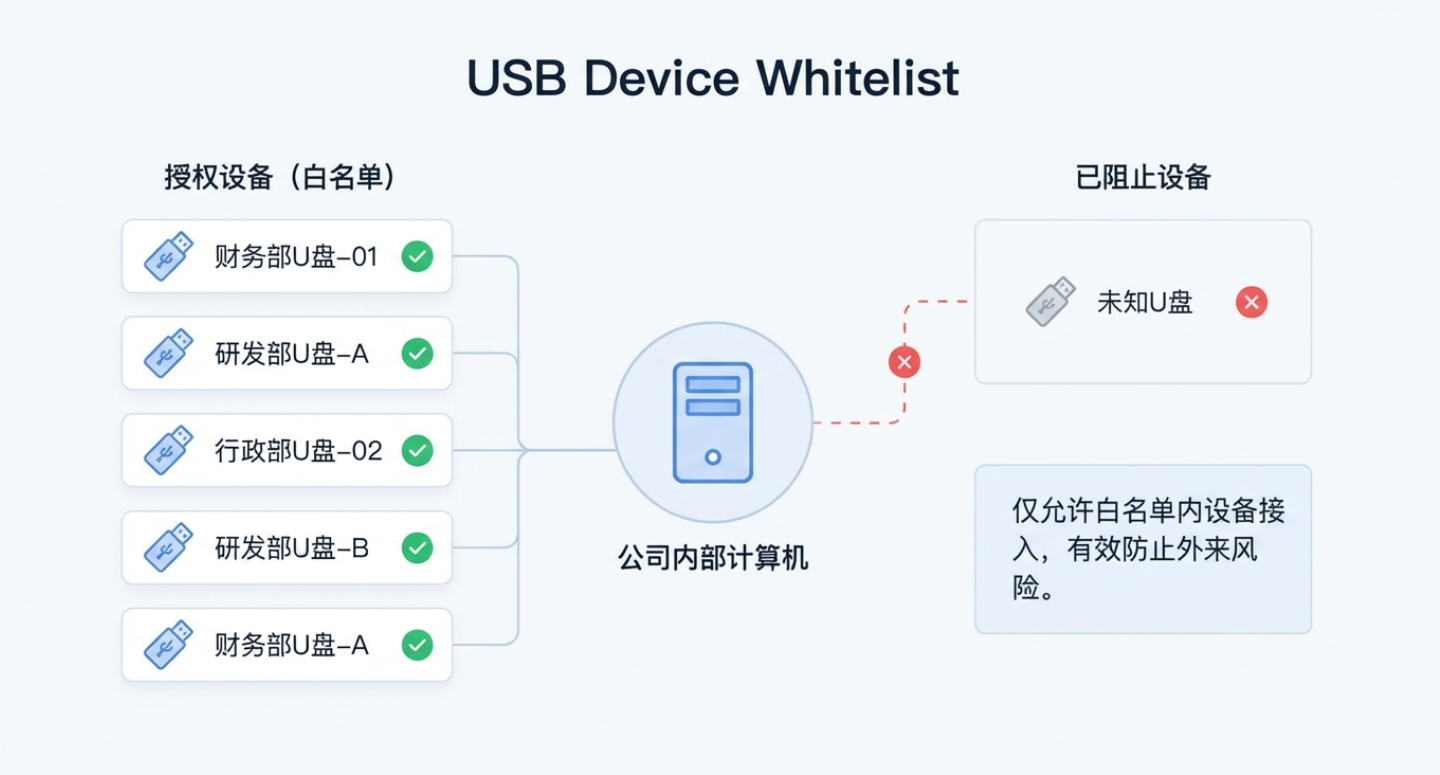
U 盘黑白名单管理 可以设置白名单,只允许公司内部登记过的 U 盘使用;陌生 U 盘直接禁止读写,从源头减少私自拷贝的机会。白名单 U 盘也会持续审计拷贝行为。
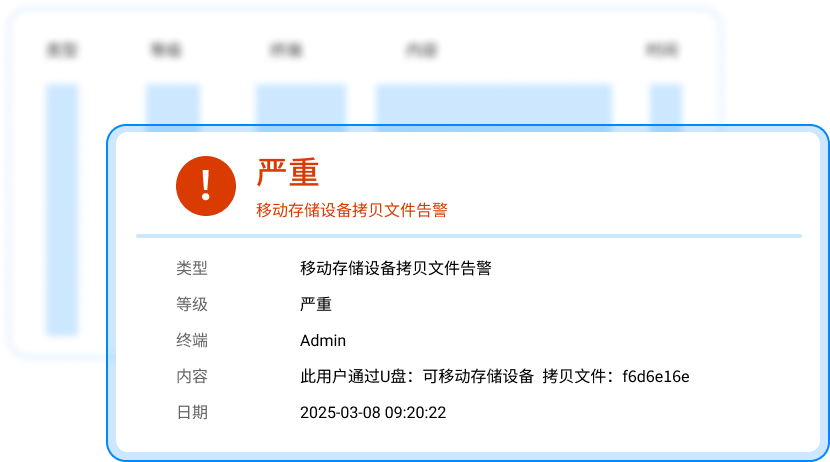
U 盘文件外发告警 如果检测到大量文件批量拷贝到 U 盘,系统会主动触发告警,及时通知管理员,方便快速介入核查。
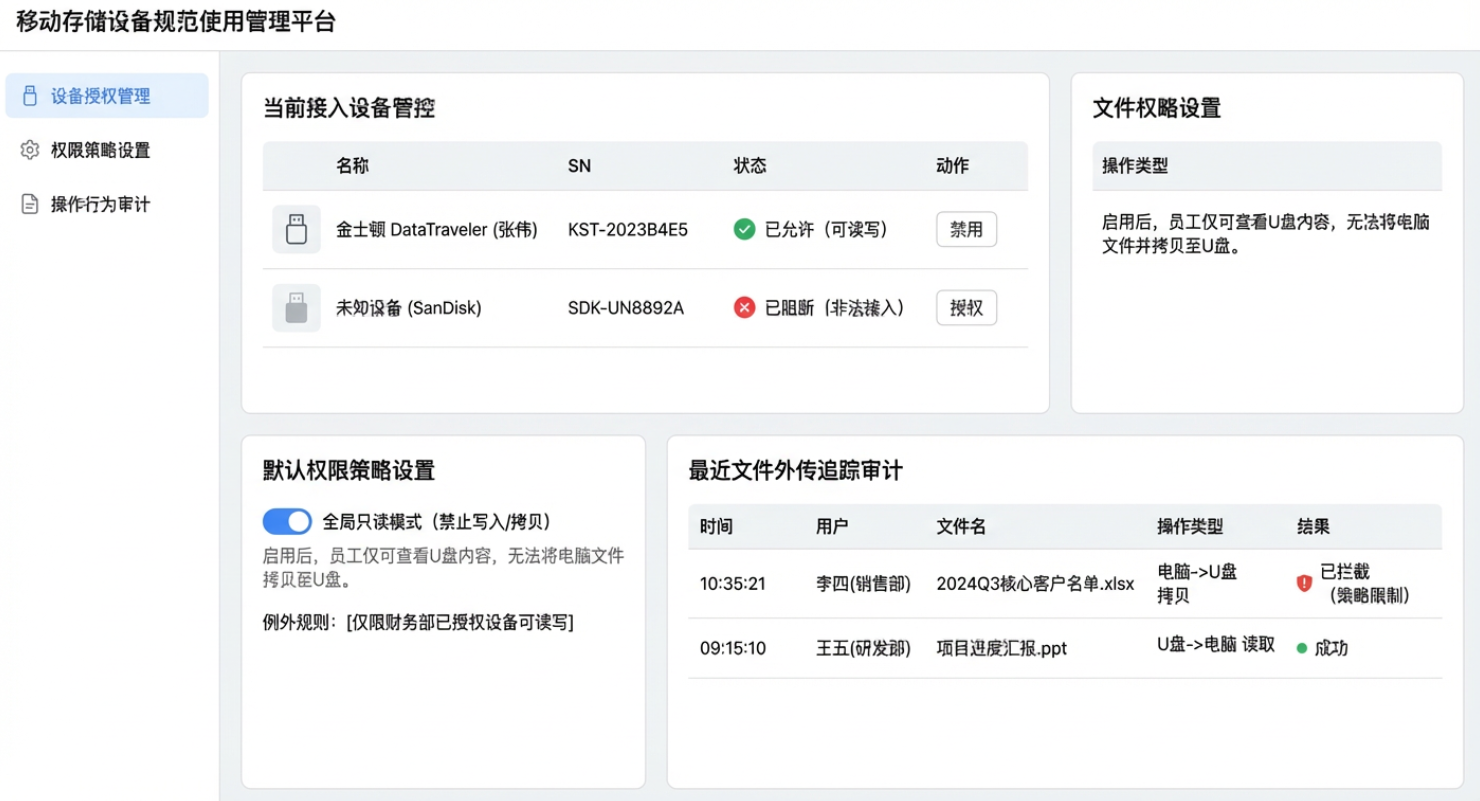
区分只读 / 读写权限 针对授权 U 盘,还能设置权限,比如只能读取电脑里的资料,不能写入;或者只允许写入,禁止拷贝本地机密文件,灵活管控。
方法二:Windows 组策略管控
利用 Windows 系统自带的组策略,限制 U 盘读写权限,同时配合系统日志记录设备接入。 优点:不用额外装软件,零成本;缺点:只能简单禁用 U 盘,拷贝文件的详细记录很难获取,大批量电脑统一配置比较麻烦。
方法三:U 盘硬件加密盘
使用带硬件加密的专用 U 盘,只有授权才能访问里面内容。 优点:不需要在员工电脑安装程序;缺点:只能保护 U 盘内的数据,没办法记录电脑上的文件被拷贝到 U 盘的完整操作,审计能力弱。
方法四:独立 U 盘审计网关
部署专门的硬件网关,所有移动存储设备接入都经过网关审计。 优点:不依赖终端软件,安全性高;缺点:硬件采购成本高,需要布线,适合大型企业,小公司性价比不高。

 洞察眼MIT系统


 冀公网安备13019902001038号