文章摘要:在如今激烈的市场竞争中,源代码就是企业的核心生命线。然而,许多中小企业常常面临这样的困境:程序员离职随手拷走核心架构、外包合作时代码被随意转发、甚至由于缺乏有效
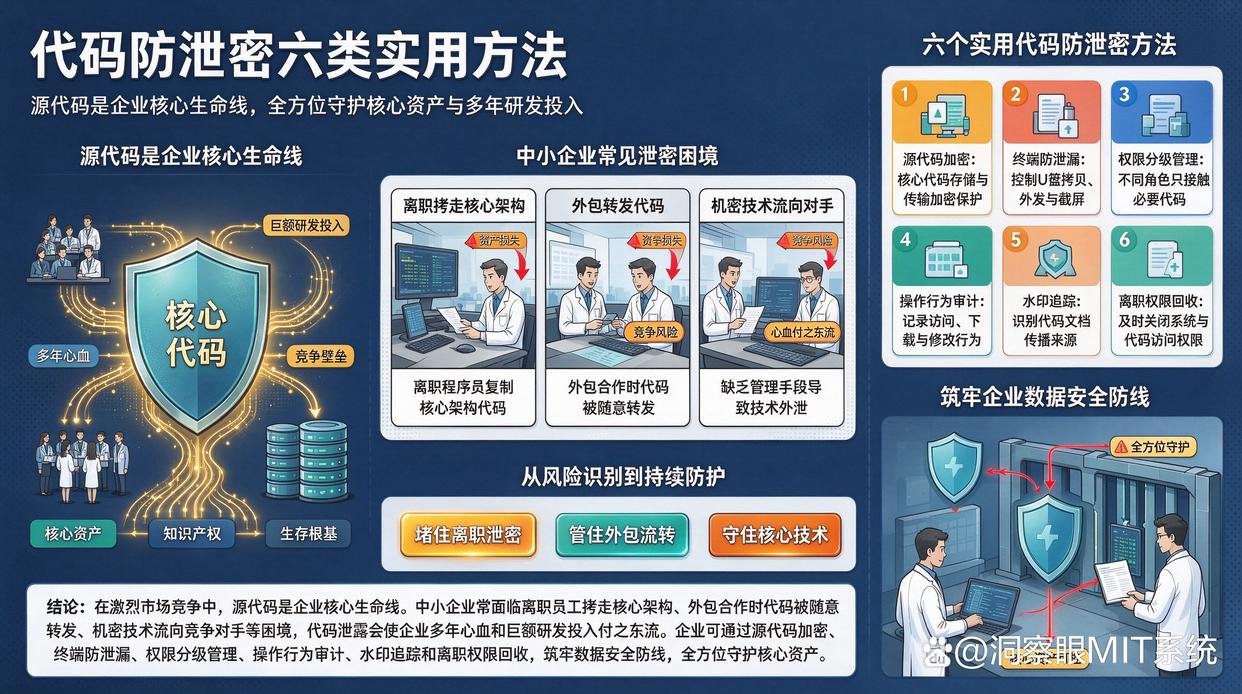
在如今激烈的市场竞争中,源代码就是企业的核心生命线。然而,许多中小企业常常面临这样的困境:程序员离职随手拷走核心架构、外包合作时代码被随意转发、甚至由于缺乏有效的管理手段导致机密技术流向竞争对手。代码一旦泄露,企业多年心血和巨额研发投入便会付之东流。
为了筑牢企业的数据安全防线,以下为您盘点6个实用的代码防泄密方法,帮助企业全方位守护核心资产。
一、部署专业的终端数据安全防护体系
企业核心代码资产的保护,首要任务是堵住日常流转过程中的安全漏洞。借助洞察眼MIT系统能够提供全方位的终端数据安全防护。
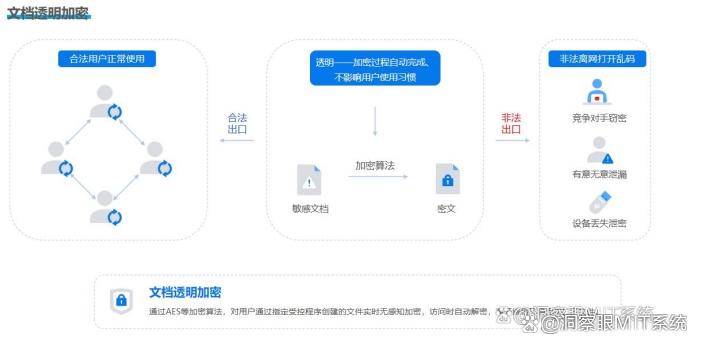
透明加解密:基于驱动层过滤技术,采用高强度加密算法,对用户通过指定授权软件创建的文件实时无感知加密,访问时自动解密,文件加密后离开授信环境无法访问。
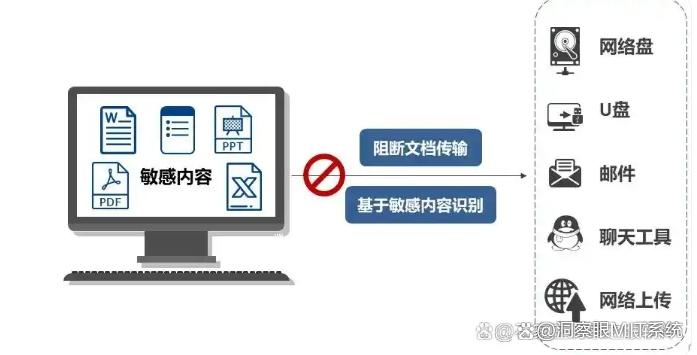
敏感文件外发管控:文档外发管控可以封堵常见的文档外发行为,比如通过电子邮件、聊天软件、网盘等途径外发文件,支持自定义文件类型、大小,并实时监视、分析终端外发文件的行为,对包含敏感内容的文件实施阻断传输。
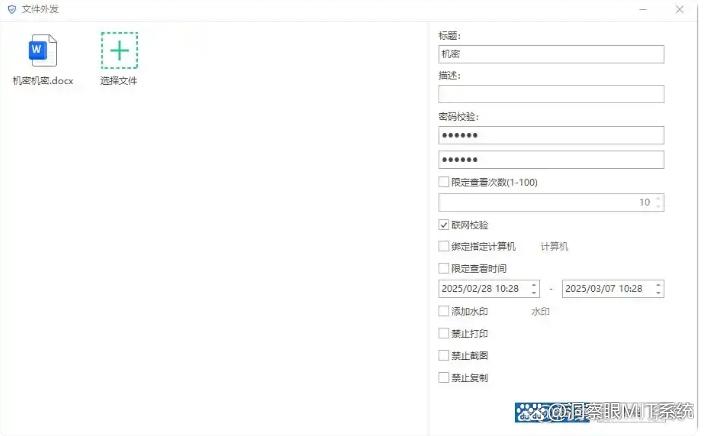
文档安全外发:为满足对外业务的正常交互,文档安全外发结合透明加密、权限管理等技术,设置需要外发的加密文档的使用权限,如禁止复制、禁止打印、禁止截屏、显示水印、打开次数、允许打开时间等,并且支持回收外发包,在不影响正常办公的同时防止二次泄密。
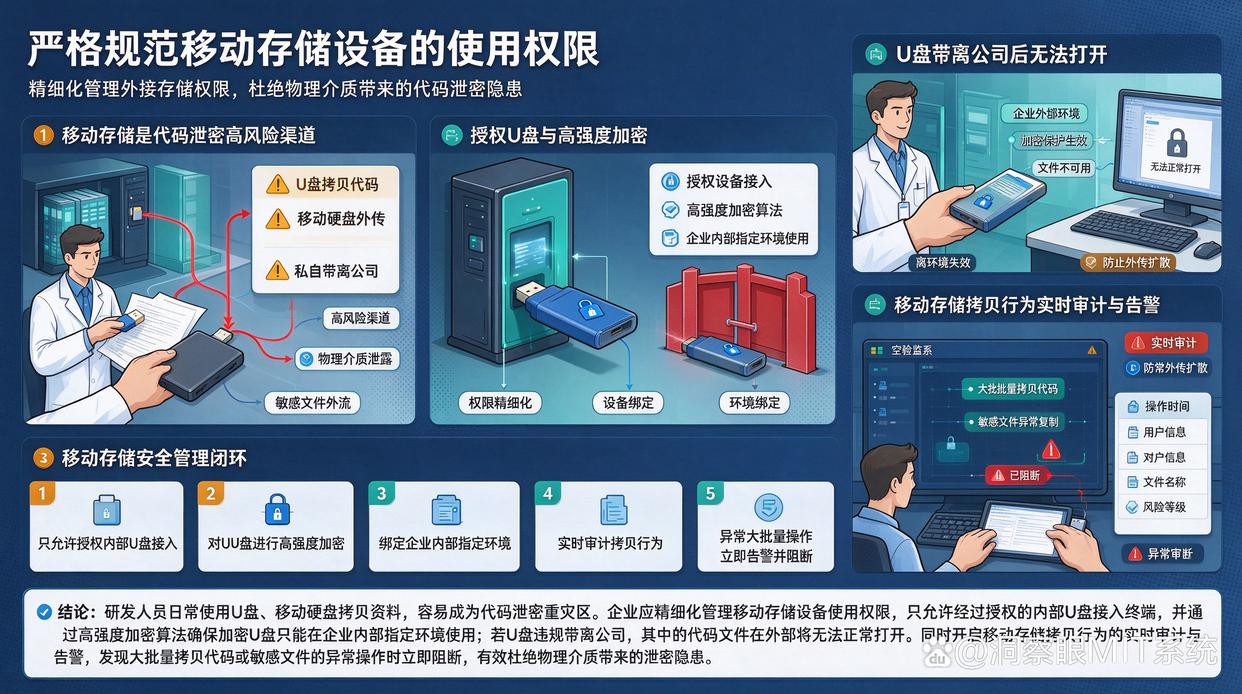
二、严格规范移动存储设备的使用权限
研发人员在日常工作中经常需要使用U盘、移动硬盘等外接存储设备来拷贝资料,这往往成为代码泄密的重灾区。企业应当对移动存储设备的使用权限进行精细化管理。通过技术手段只允许经过企业授权的内部U盘接入终端,并利用高强度加密算法对U盘进行加密处理,确保加密U盘只能在企业内部指定环境中使用。如果员工违规将U盘带离公司,存储在其中的代码文件在外部将无法正常打开。同时,开启对移动存储拷贝行为的实时审计与告警,一旦发现大批量拷贝代码或敏感文件的异常操作,系统将立刻触发告警并阻断,有效杜绝物理介质带来的泄密隐患。
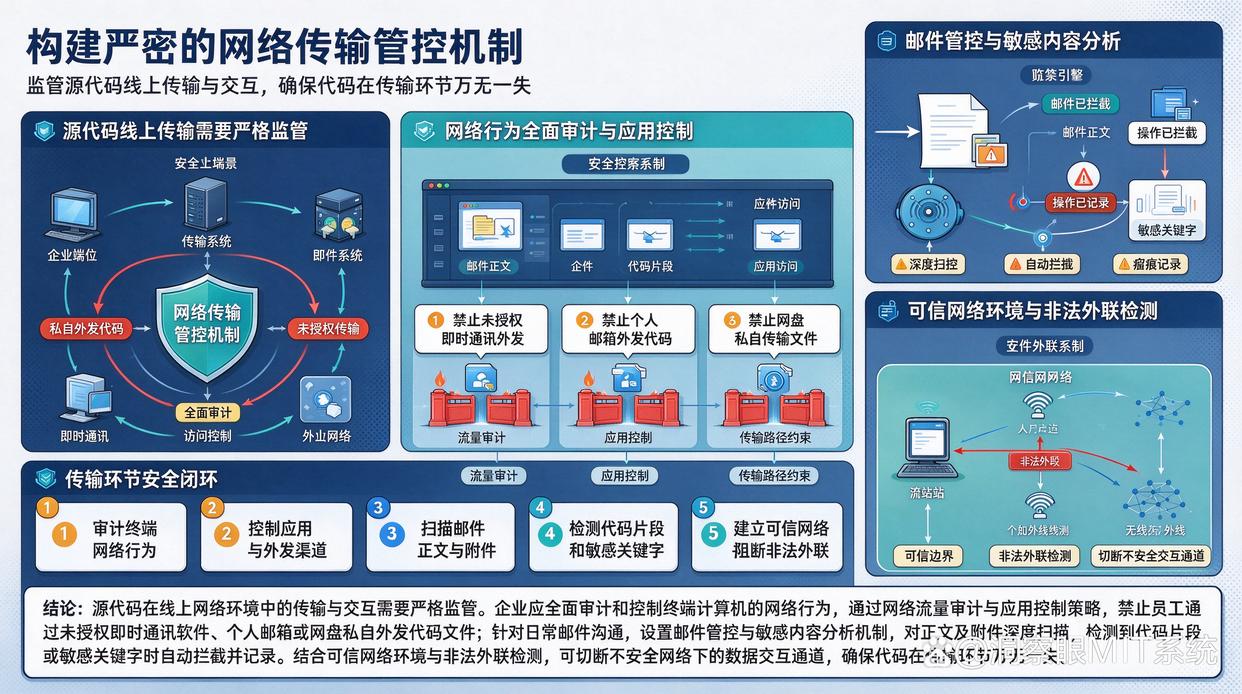
三、构建严密的网络传输管控机制
源代码在线上网络环境中的传输与交互同样需要严格监管。企业应当对终端计算机的网络行为进行全面审计和访问控制。通过部署网络流量审计与应用控制策略,禁止员工通过未授权的即时通讯软件、个人邮箱或网盘私自外发代码文件。针对日常邮件沟通,设置邮件管控与敏感内容分析机制,对邮件正文及附件进行深度扫描,一旦检测到包含代码片段或敏感关键字,系统会自动进行拦截并记录。此外,结合可信网络环境与非法外联检测,切断不安全网络下的数据交互通道,确保代码在传输环节万无一失。
四、实施精准的屏幕与视觉安全防护
除了直接拷贝文件和传输代码,通过截屏、拍照、录屏等方式进行视觉窃密也屡见不鲜。企业需要通过屏幕安全技术防范此类隐蔽风险。在日常办公终端上统一开启屏幕水印与窗口水印功能,动态显示员工的身份信息或计算机IP地址,从心理上对潜在的违规窃密行为形成震慑。同时,针对各类专业的截屏工具、聊天软件截屏及系统自带的Print Screen按键进行全面管控与封堵,必要时通过智能截屏与实时屏幕监控掌握终端画面的动态,防止技术人员通过拍照或截屏方式泄露核心算法与架构图。
五、强化研发终端的软件与外设资产管理
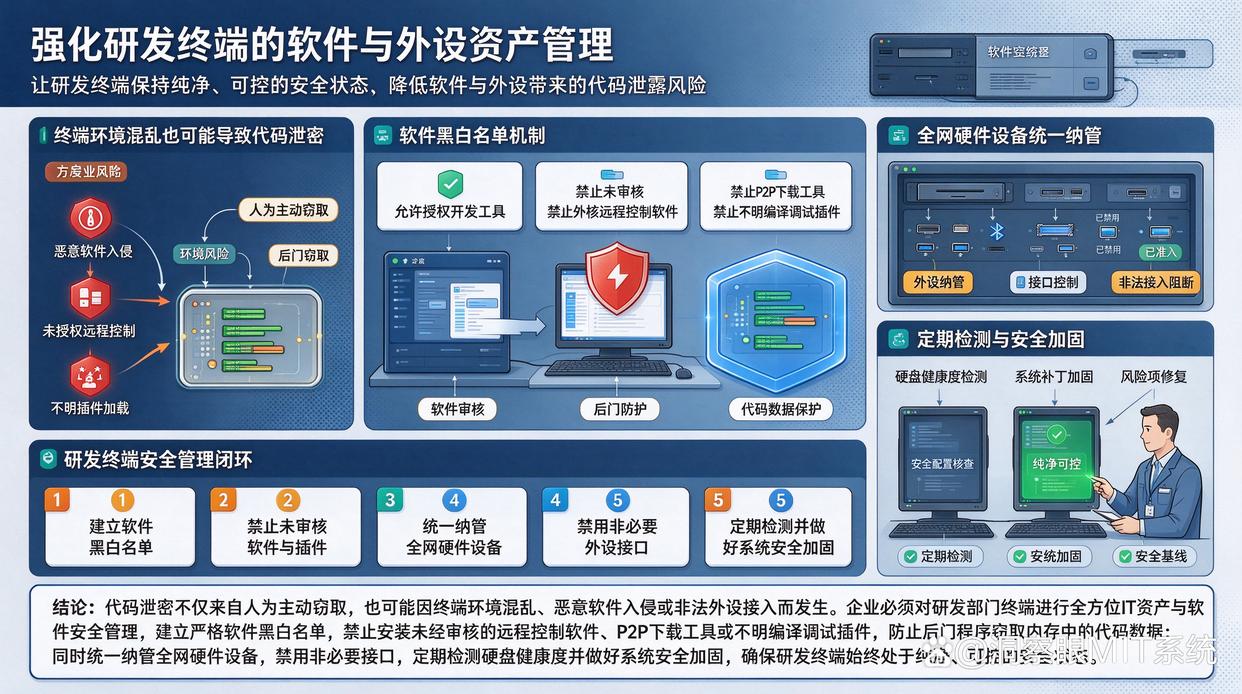
代码泄密不仅来源于人为的主动窃取,也可能由于终端环境混乱、恶意软件入侵或非法外设接入而导致。企业必须对研发部门的终端计算机进行全方位的IT资产与软件安全管理。建立严格的软件黑白名单机制,禁止员工在工作电脑上安装未经审核的远程控制软件、P2P下载工具或不明来源的编译调试插件,防止后门程序窃取内存中的代码数据。同时,对全网硬件设备进行统一纳管,禁用光驱、蓝牙、无线网卡等非必要接口,定期检测硬盘健康度并做好系统安全加固,确保研发终端始终处于纯净、可控的安全状态。
六、建立完善的代码操作审计与追溯体系
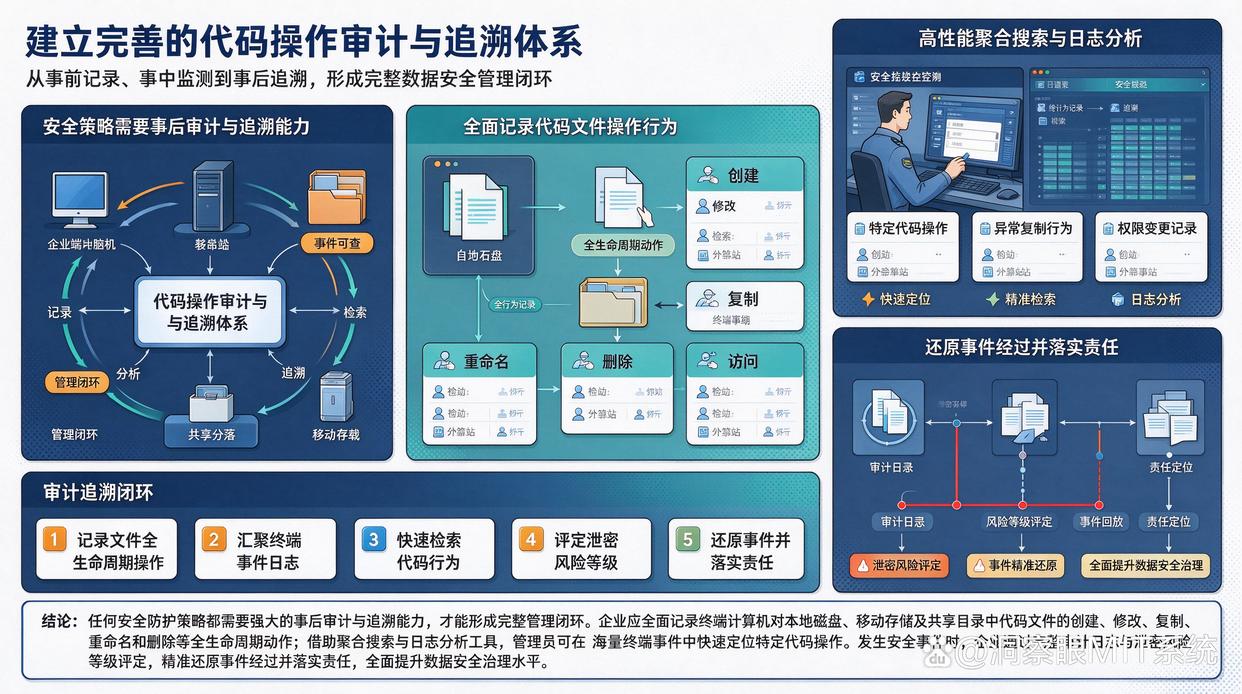
任何安全防护策略都需要具备强大的事后审计与追溯能力,才能形成完整的管理闭环。企业应当对终端计算机的所有文件操作行为进行全面记录,包括对本地磁盘、移动存储及共享目录中代码文件的创建、修改、复制、重命名和删除等全生命周期动作。借助高性能的聚合搜索与日志分析工具,管理员能够在海量终端事件中快速定位并检索特定的代码操作行为。一旦发生安全事件,企业可以通过完整的审计日志与泄密风险等级评定,精准还原事件经过并落实相关责任,从而全面提升企业的数据安全治理水平。

 洞察眼MIT系统


 冀公网安备13019902001038号