
文章摘要:在企业日常运营中,不少管理者都遇到过类似的困扰:员工看似整天坐在电脑前忙碌,但实际项目进度缓慢;甚至有员工在工作时间沉迷于游戏、刷视频,或者违规将公司核心客户资
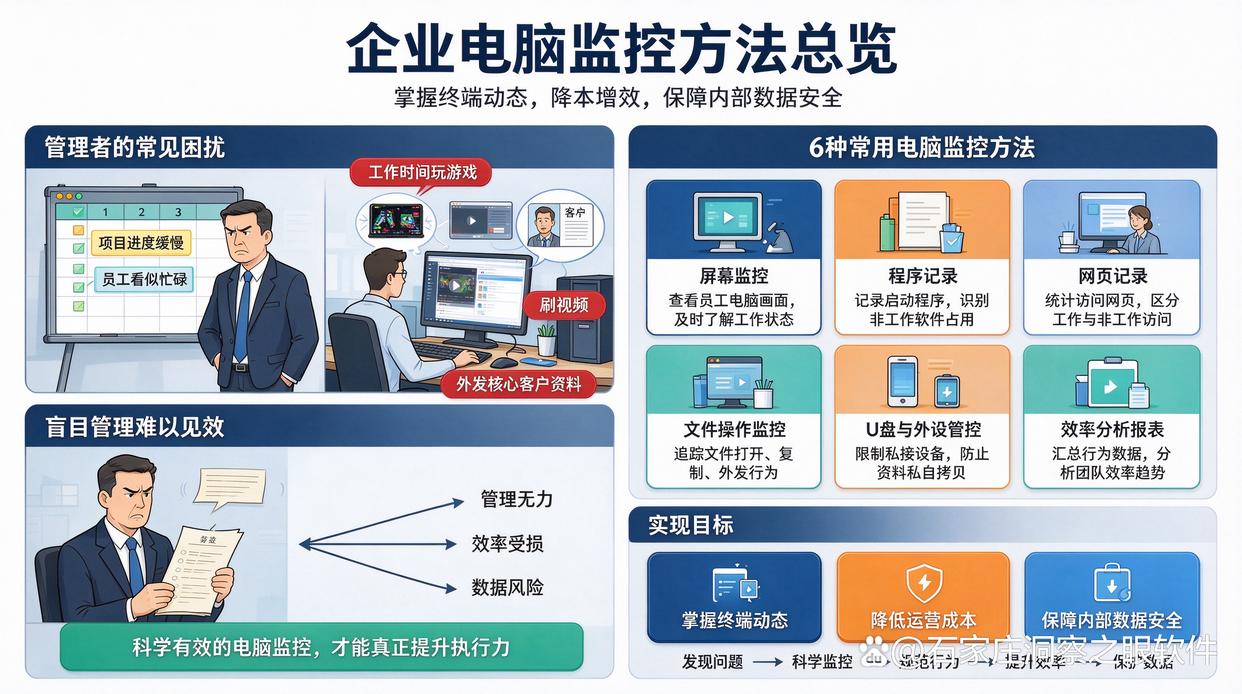
在企业日常运营中,不少管理者都遇到过类似的困扰:员工看似整天坐在电脑前忙碌,但实际项目进度缓慢;甚至有员工在工作时间沉迷于游戏、刷视频,或者违规将公司核心客户资料外发。面对这些情况,盲目管理往往力不从心,掌握科学有效的电脑监控方法,才能帮助企业实现降本增效,保障内部数据安全。
以下是6种常用的电脑监控方法,帮助企业管理者分分钟掌握终端动态。
一、部署企业级专业管理工具
在众多电脑监控手段中,部署企业级管理软件是最全面、最便捷的选择。以洞察眼MIT系统为例,企业可以通过集中化的控制台对所有终端电脑进行规范化管理。
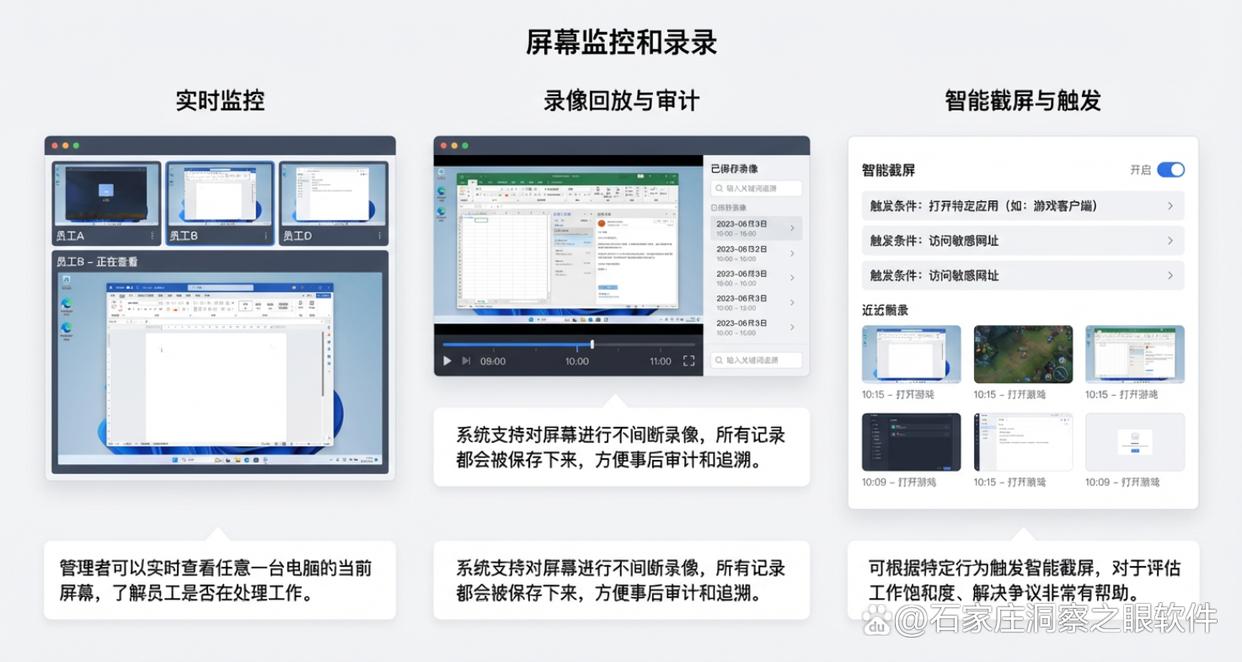
实时屏幕监控与屏幕录像
管理者可以通过系统实时查看各终端电脑的屏幕动态,支持多屏幕集中展示。系统还会自动进行不间断屏幕录像并保存,方便后续进行合规审计与事实追溯。
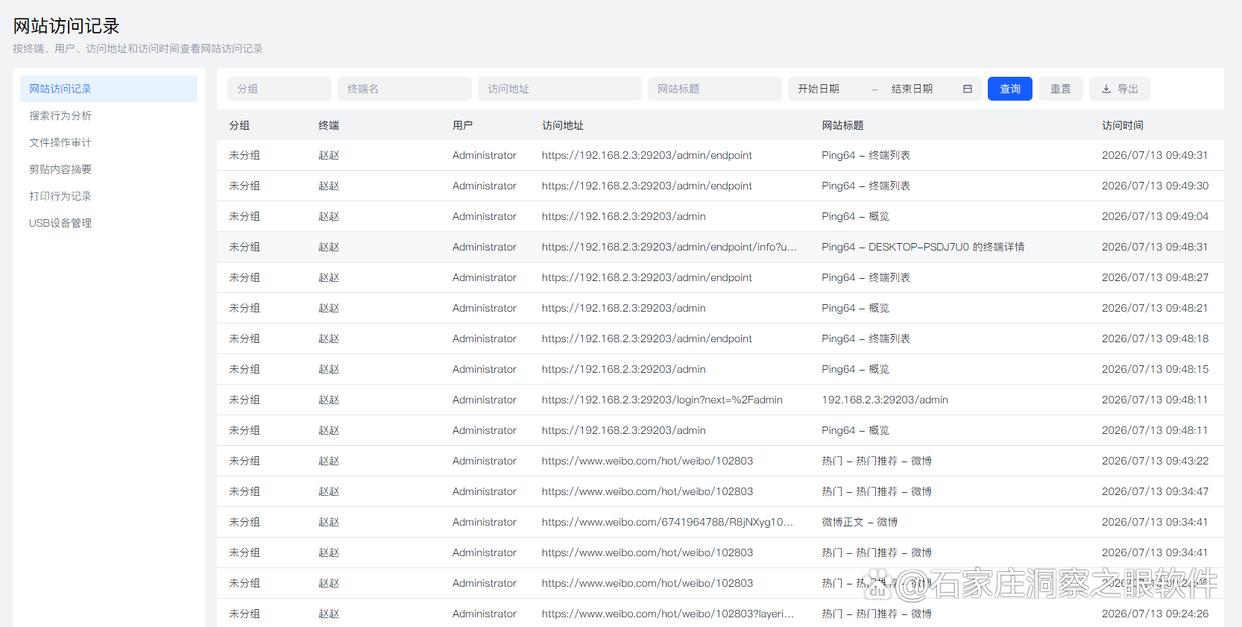
网页浏览与上网行为审计
详细记录终端电脑浏览网页的网址与标题,管理者可针对特定违规网站设置访问限制,从源头上减少与工作无关的互联网浏览行为。
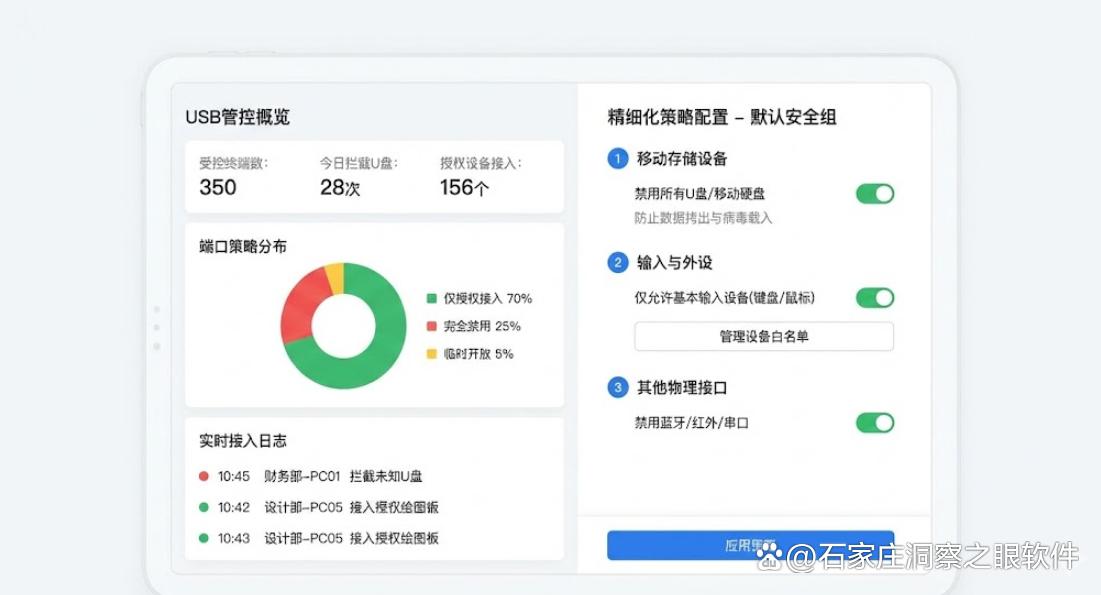
移动设备与外设使用管控
对U盘、移动硬盘等外接存储设备的插拔与拷贝行为进行记录与授权管理,避免随手接入未知设备带来的安全风险。
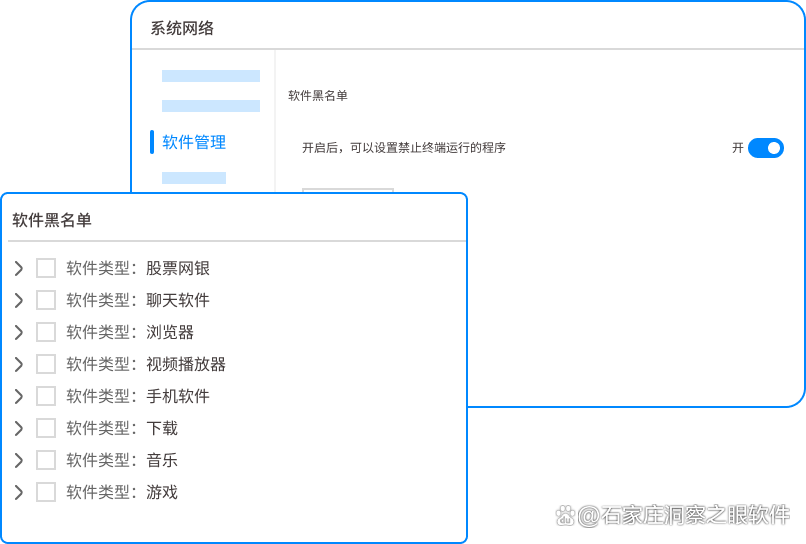
软件资产管理与运行限制
自动统计全网电脑已安装的软件信息,可针对游戏、娱乐等非工作相关软件设置运行限制,保障办公电脑专注用于业务处理。
二、基于路由器或防火墙的网络流量监控
对于不需要安装客户端软件的企业,可以通过网络层面的硬件设备实施监控。在局域网出口部署具备流量分析功能的路由器或企业级防火墙,能够实时捕获整个网络的数据流向。这种方法可以清晰显示哪些电脑占用了高额带宽、哪些端口正在进行频繁的数据传输,方便网管人员及时限制P2P下载或高占用流量的应用,确保企业办公网络的稳定顺畅。
三、利用操作系统自带的组策略与日志审计
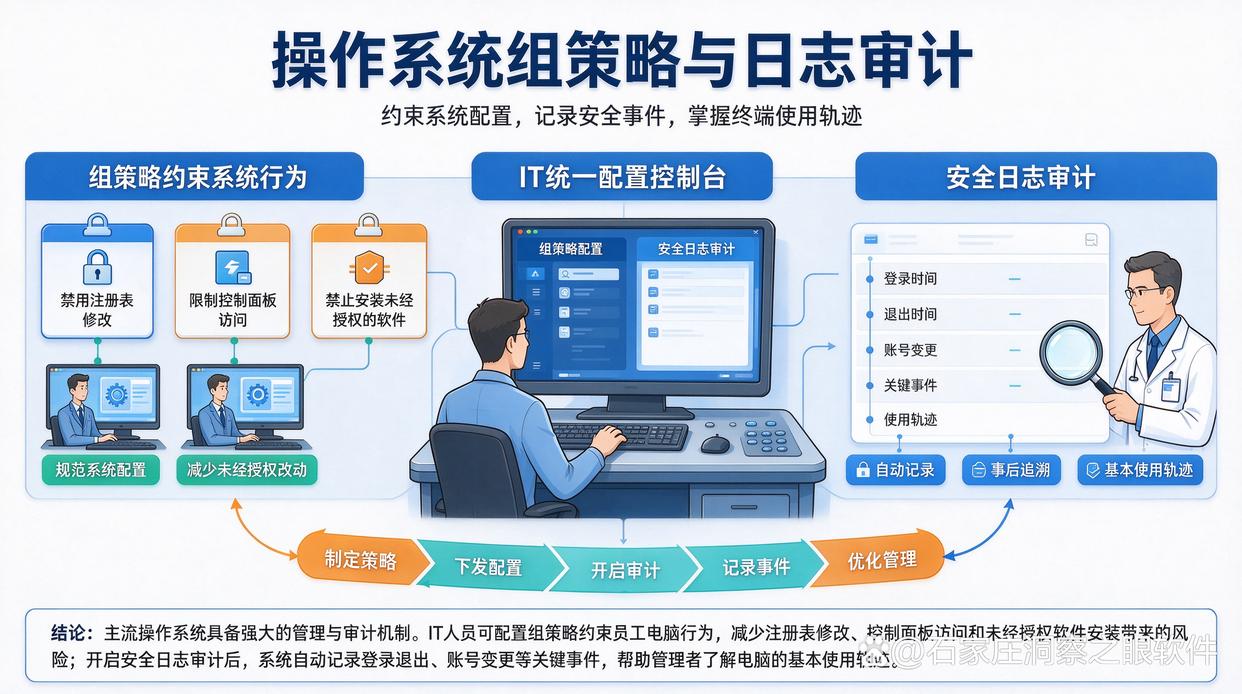
Windows等主流操作系统本身就提供了强大的管理与审计机制。企业IT人员可以通过配置组策略,对员工电脑的系统行为进行约束,例如禁用注册表修改、限制控制面板访问、禁止安装未经授权的软件等。同时,通过开启操作系统的安全日志审计,系统会自动记录用户的登录退出时间、账号变更等底事件,帮助管理者了解电脑的基本使用轨迹。
四、利用局域网抓包与网络协议分析
对于具有特定技术背景的技术团队或安全部门,可以使用网络抓包分析工具对局域网内的网络数据包进行截获与解析。通过分析DNS解析请求、HTTP及各类协议的传输数据,可以精确了解终端电脑在网络上的通信对象与访问记录。这种方式不需要在员工电脑上额外安装软件,但需要较高的专业知识来解读抓取到的数据。
五、配置网络代理服务器实施统一审计
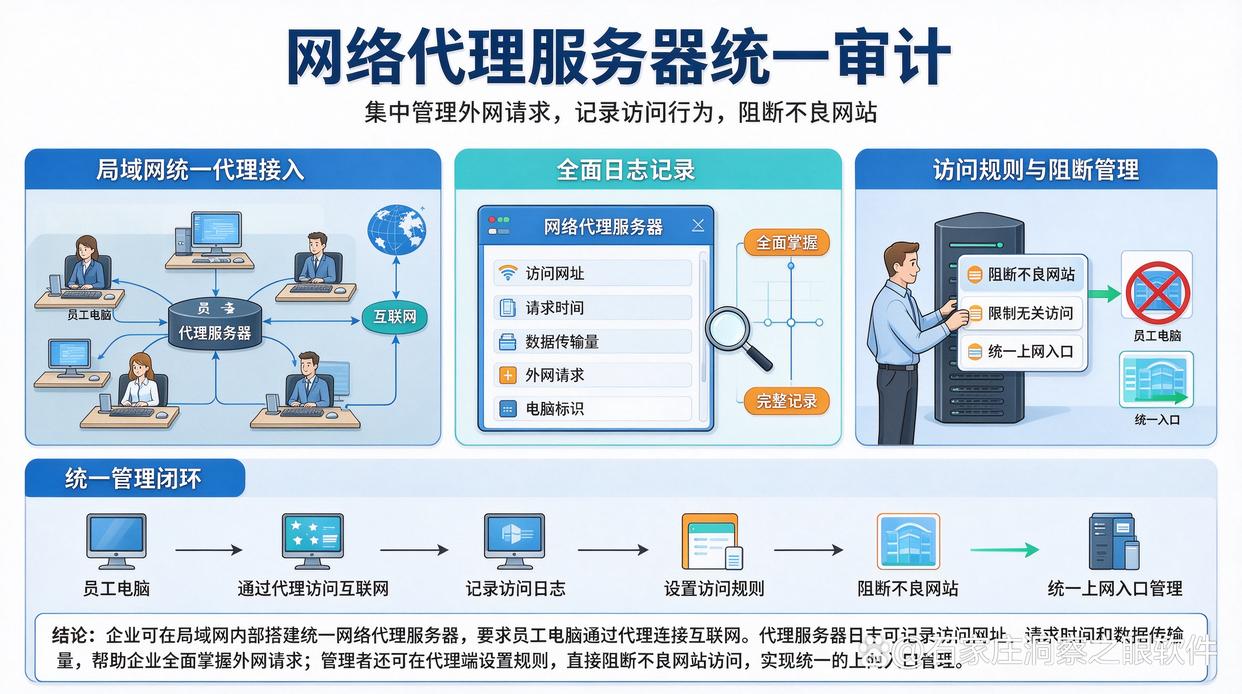
企业可以在局域网内部搭建统一的网络代理服务器,要求所有员工电脑必须通过代理服务器连接互联网。通过代理服务器的日志记录功能,企业能够全面掌握所有电脑的外网请求,包括访问网址、请求时间以及数据传输量等。管理者还能在代理服务器端设置规则,直接阻断不良网站的访问请求,实现统一的上网入口管理。
六、建立健全的物理巡查与定期设备抽检制度
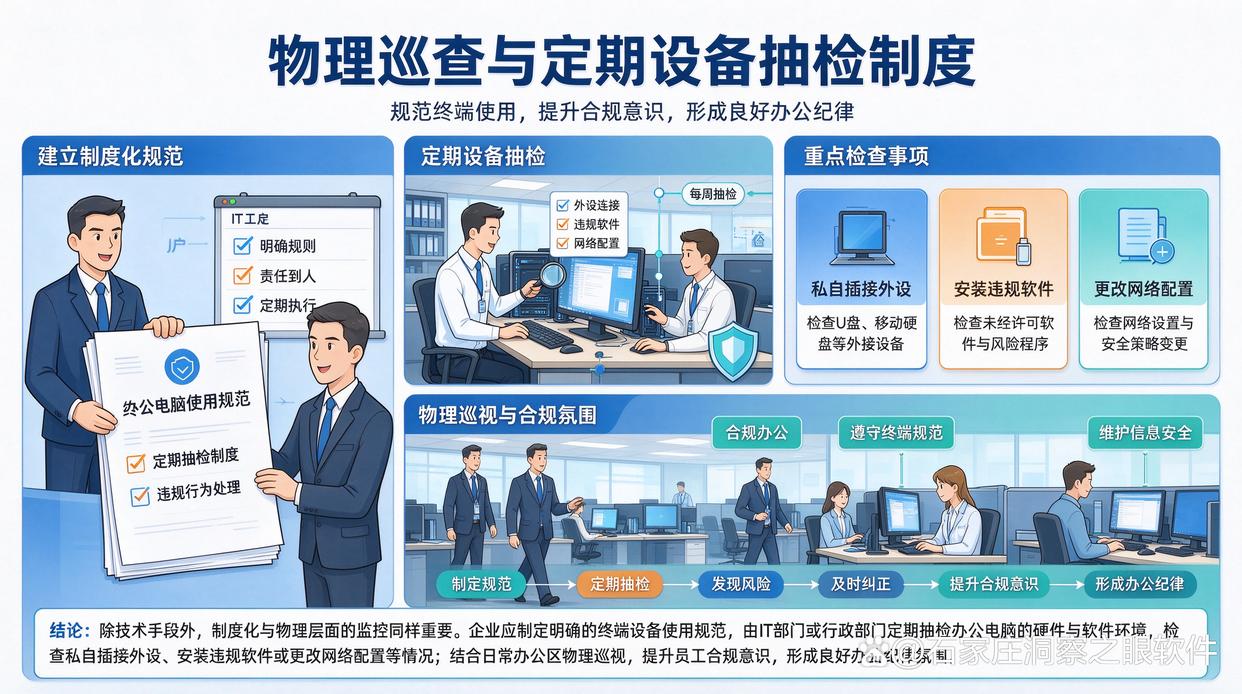
除了技术手段之外,制度化与物理层面的监控同样不可或缺。企业可以制定明确的终端设备使用规范,并由IT部门或行政部门定期对办公电脑进行硬件与软件环境的抽检,检查是否存在私自插接外设、安装违规软件或更改网络配置的情况。结合日常的办公区物理巡视,能够有效提升员工的合规意识,形成良好的办公纪律氛围。
总结
不同的电脑监控方法各有侧重,企业可以根据自身的管理需求、技术条件以及预算情况,选择最适合的组合方案,在保障企业数据安全的同时,大幅提升团队整体的工作效率。


 洞察眼MIT系统


 冀公网安备13019902001038号

