
文章摘要:上周跟一位做精密模具制造的老板喝茶,他愁眉苦脸地跟我倒苦水。公司好不容易研发出的一套核心图纸,竟然在不知不觉中流到了竞争对手手里。更气人的是,因为没有留下有效证
上周跟一位做精密模具制造的老板喝茶,他愁眉苦脸地跟我倒苦水。公司好不容易研发出的一套核心图纸,竟然在不知不觉中流到了竞争对手手里。更气人的是,因为没有留下有效证据,连到底是哪个环节出了问题都查不出来,只能哑巴吃黄连。其实,企业发展到一定规模,数据就是真金白银。很多时候,员工离职带走资料、核心机密通过聊天软件外发,或者外包人员随手用U盘拷走文件,都会给企业造成无法估量的损失。今天就带大家盘点七个实用的企业数据防泄密方法,帮助大家守住核心资产。
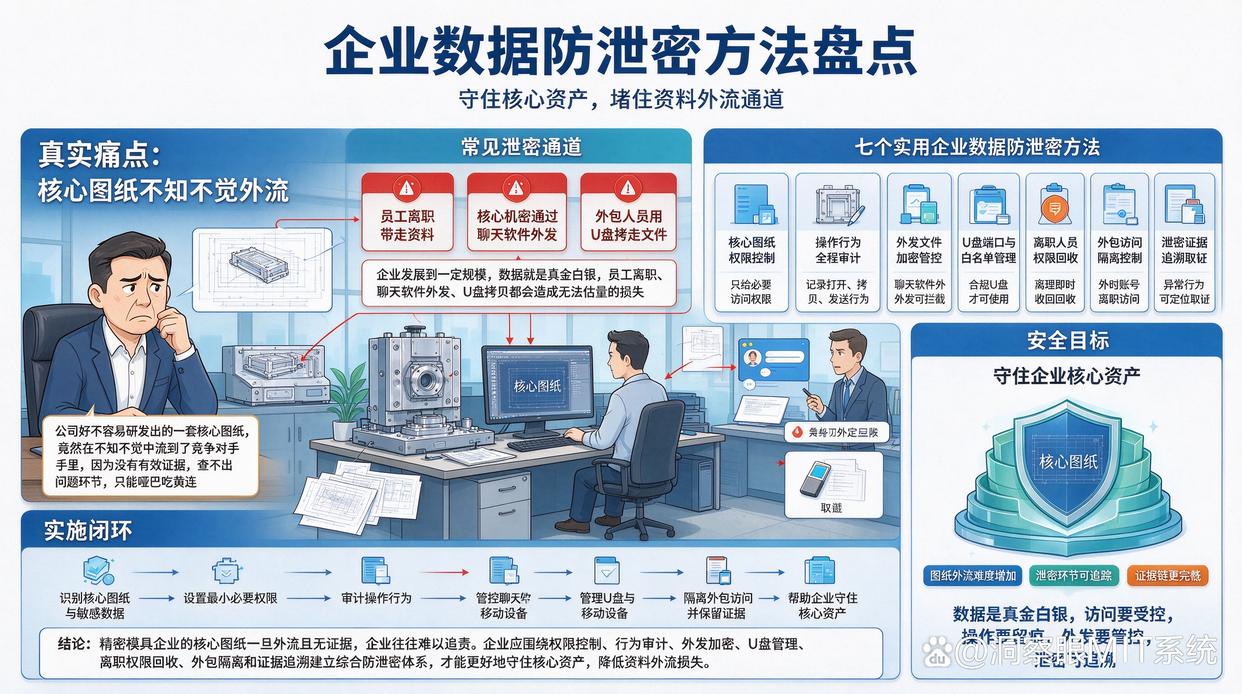
1、部署专业的终端数据安全管理系统
相比于传统的被动防守,借助现代化的洞察眼MIT系统能够从事前、事中到事后全方位规范员工的终端操作。该系统具备多项核心安全功能:
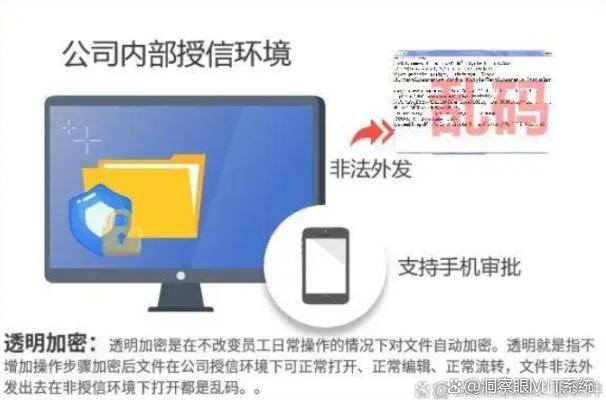
透明加解密:基于驱动层过滤技术采用高强度加密算法对用户通过指定授权软件创建的文件实时无感知加密,访问时自动解密,文件加密后离开授信环境无法访问。
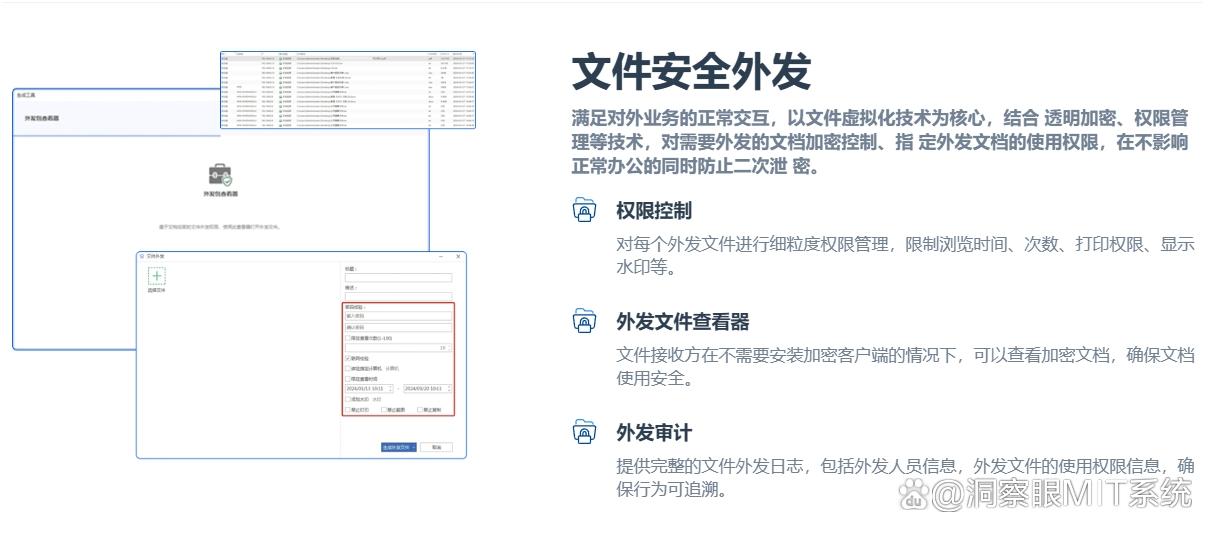
文件外发管控:可以封堵常见的文档外发行为并通过设置允许外发的文件类型,实时监视分析终端外发文件的行为对包含敏感内容的文件实施阻断传输。
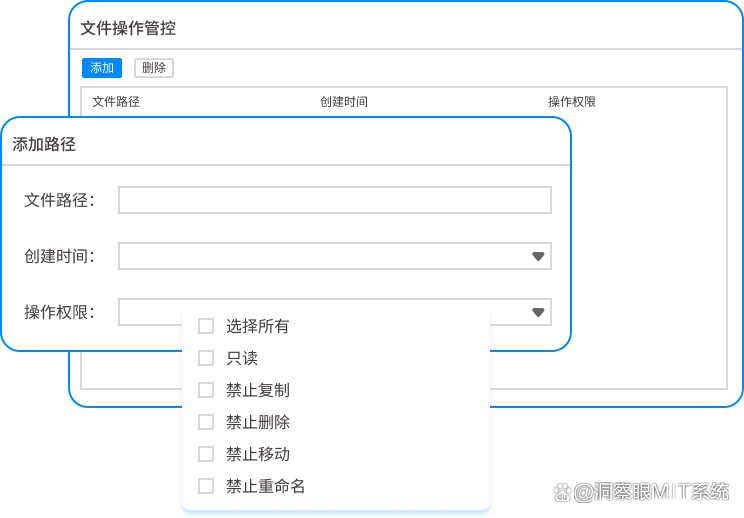
文件操作权限:记录终端计算机的文件操作信息并控制终端计算机指定路径下文件的读取、修改和删除操作的权限。
通过这些功能的组合,企业可以从源头上遏制核心资料的外泄风险,让数据安全管理真正做到有迹可循。
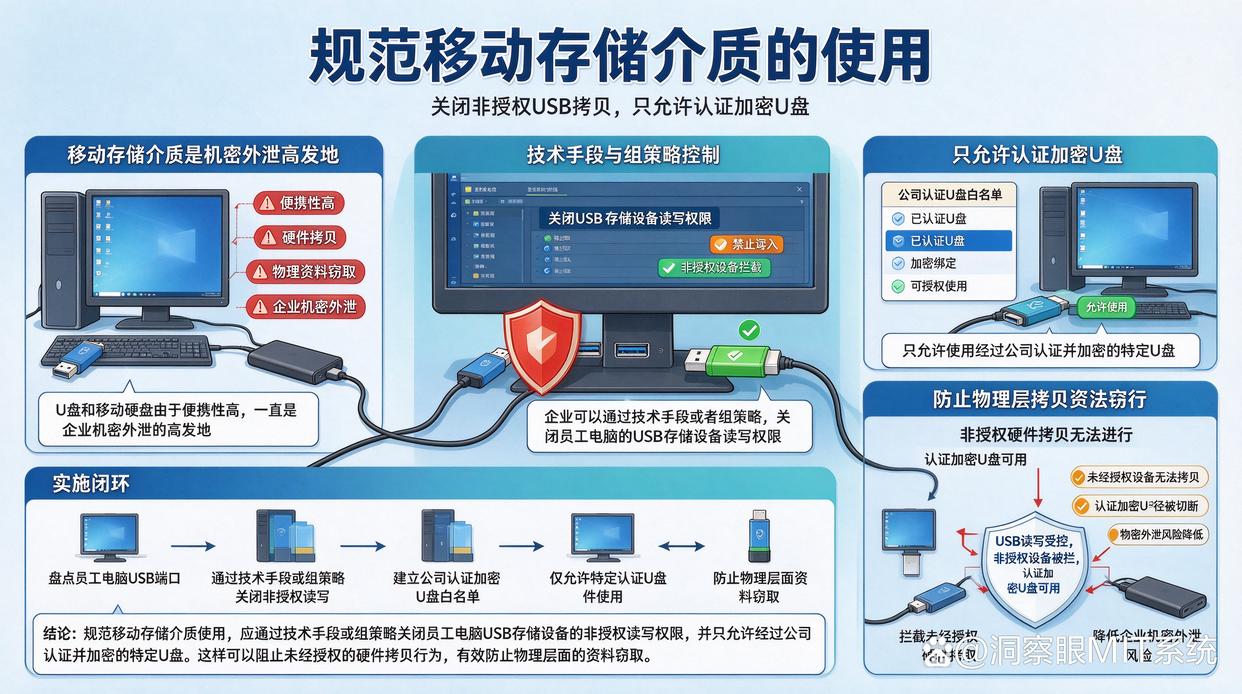
2、规范移动存储介质的使用
U盘和移动硬盘由于便携性高,一直是企业机密外泄的高发地。企业可以通过技术手段或者组策略,关闭员工电脑的USB存储设备读写权限,或者只允许使用经过公司认证并加密的特定U盘。这样一来,任何未经授权的硬件拷贝行为都无法进行,有效防止了物理层面的资料窃取。
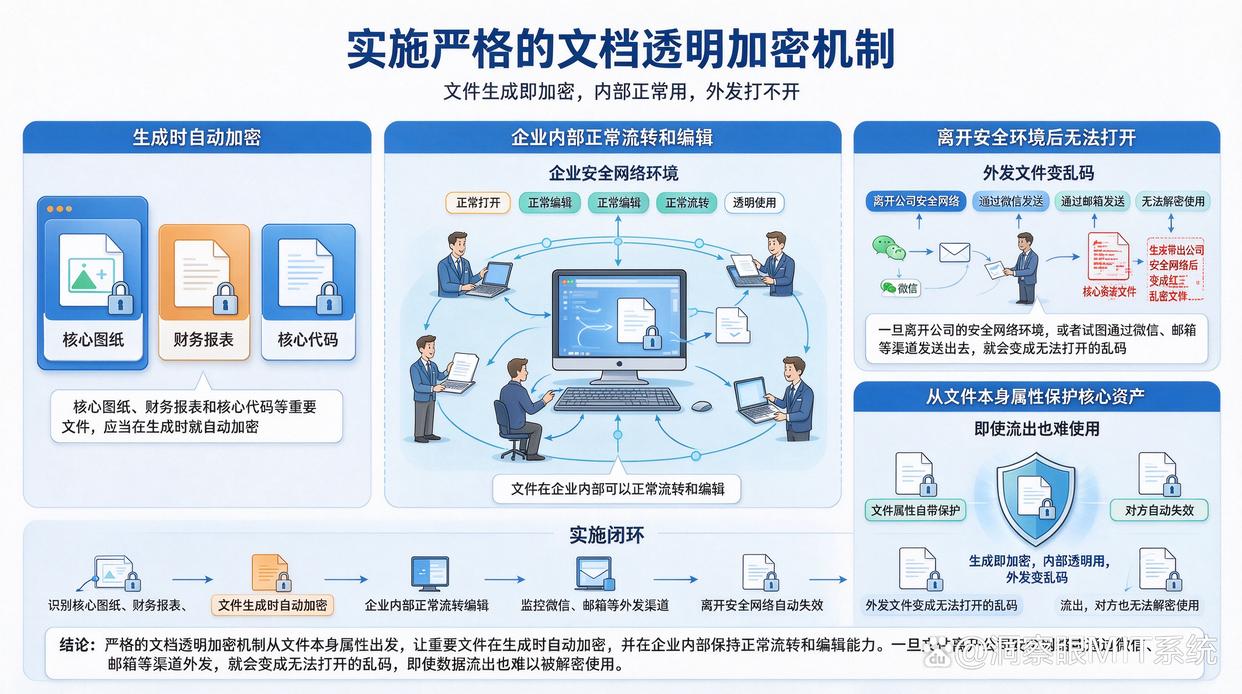
3、实施严格的文档透明加密机制
核心图纸、财务报表和核心代码等重要文件,应当在生成时就自动加密。文件在企业内部可以正常流转和编辑,但一旦离开公司的安全网络环境,或者试图通过微信、邮箱等渠道发送出去,就会变成无法打开的乱码。这种方法从文件本身的属性出发,即使数据不小心流出,对方也无法解密使用。
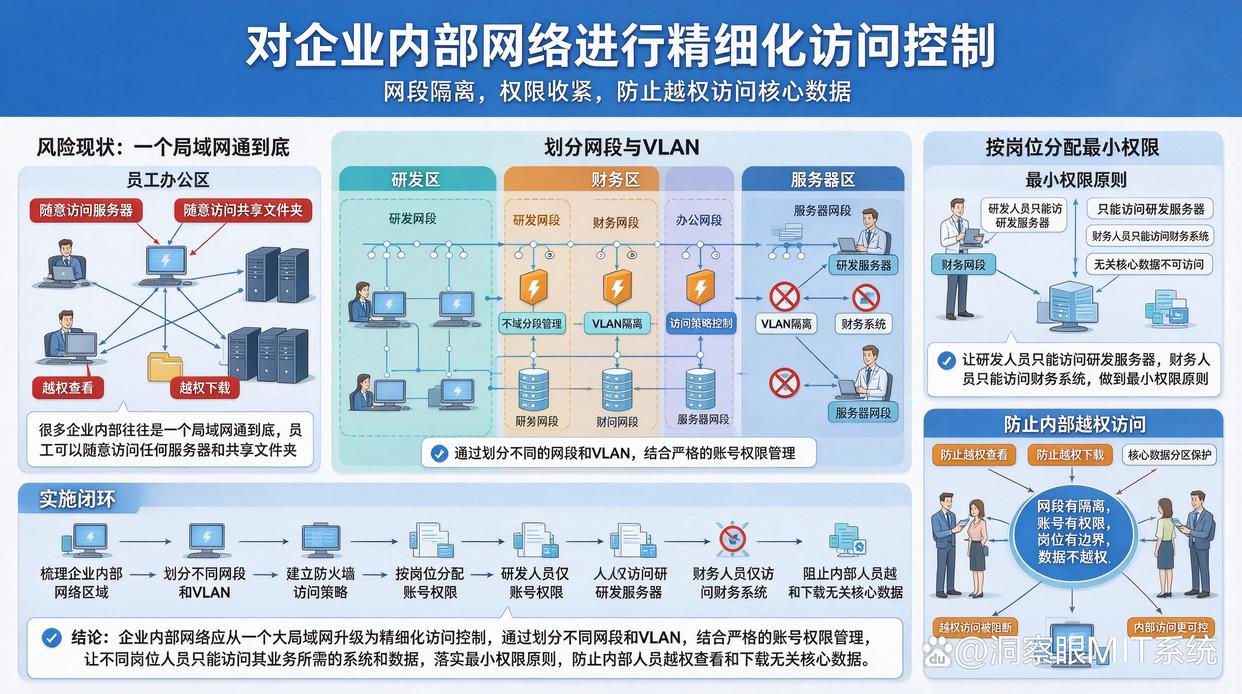
4、对企业内部网络进行精细化访问控制
很多企业内部往往是一个局域网通到底,员工可以随意访问任何服务器和共享文件夹。通过划分不同的网段和VLAN,结合严格的账号权限管理,让研发人员只能访问研发服务器,财务人员只能访问财务系统,做到最小权限原则,防止内部人员越权查看和下载无关的核心数据。
5、加强即时通讯与邮件外发的审计
现在很多员工喜欢用微信传输文件,或者通过网页邮箱发送工作资料。企业可以对主流的即时通讯软件和电子邮件进行内容审计与敏感词拦截。当检测到聊天内容或邮件附件中包含身份证号、核心代码或者特定的商业机密关键词时,系统会自动拦截并向管理员发送告警,防止员工在无意或有意间泄露公司机密。
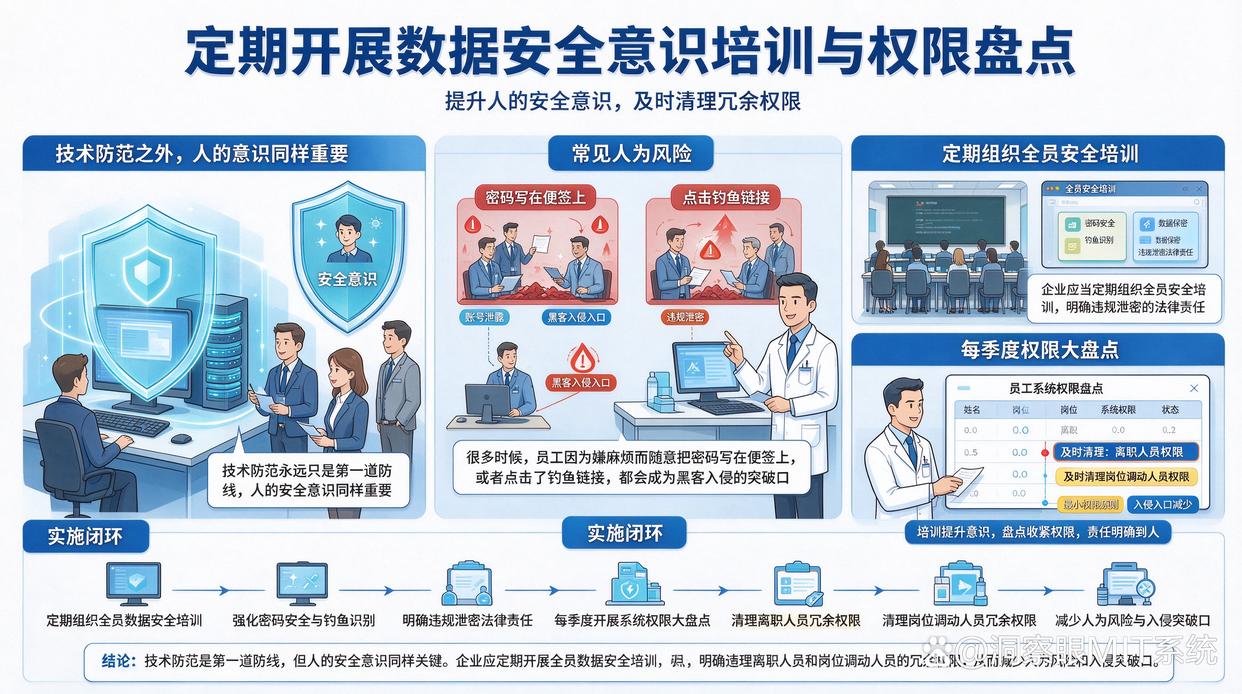
6、定期开展数据安全意识培训与权限盘点
技术防范永远只是第一道防线,人的安全意识同样重要。很多时候,员工因为嫌麻烦而随意把密码写在便签上,或者点击了钓鱼链接,都会成为黑客入侵的突破口。企业应当定期组织全员安全培训,明确违规泄密的法律责任,同时每季度对员工的系统权限进行一次大盘点,及时清理离职人员和岗位调动人员的冗余权限。
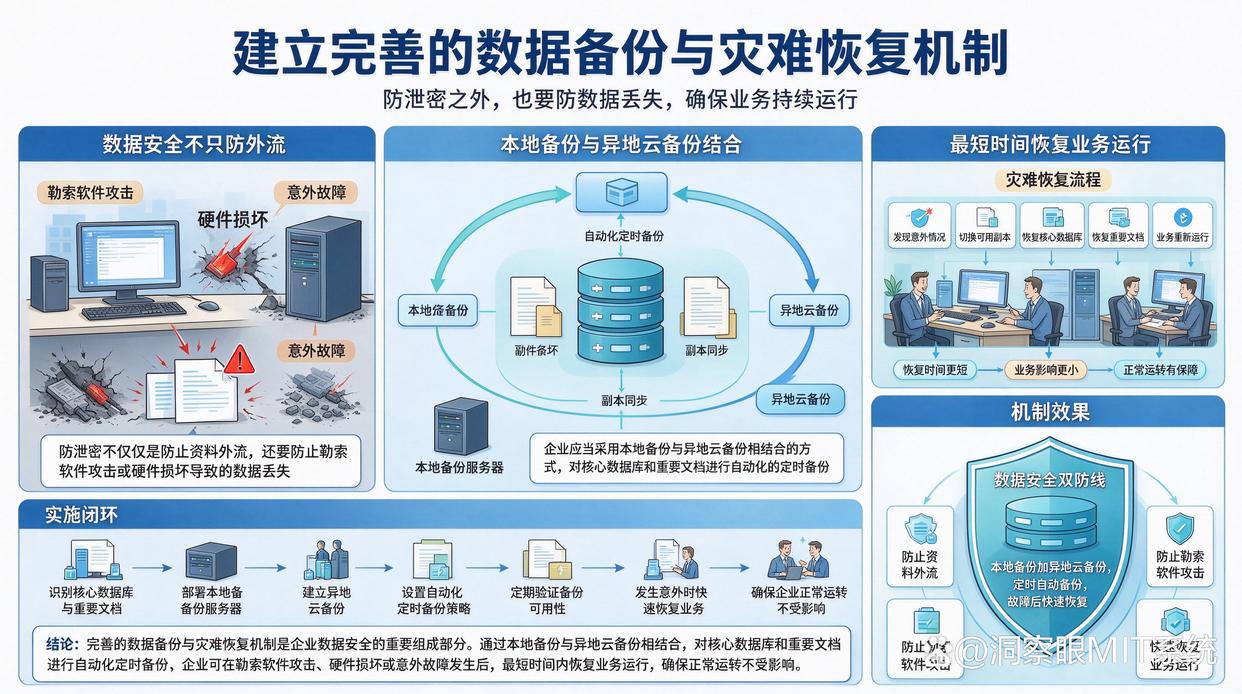
7、建立完善的数据备份与灾难恢复机制
防泄密不仅仅是防止资料外流,还要防止勒索软件攻击或硬件损坏导致的数据丢失。企业应当采用本地备份与异地云备份相结合的方式,对核心数据库和重要文档进行自动化的定时备份。一旦发生意外情况,能够在最短时间内恢复业务运行,确保企业的正常运转不受影响。
企业数据安全是一场持久战,没有哪个单一的方法能解决所有问题。建议各位老板和管理者根据自身企业的实际情况,组合使用上述方法,织密企业安全防护网,让核心竞争力不再裸奔。


 洞察眼MIT系统


 冀公网安备13019902001038号

