
文章摘要:张总最近遇到了烦心事。公司研发了一款核心算法,刚准备在行业大会上亮相,竞品公司却推出了极其相似的产品。经过一番排查,问题出在公司内部,某位员工通过即时通讯工具和
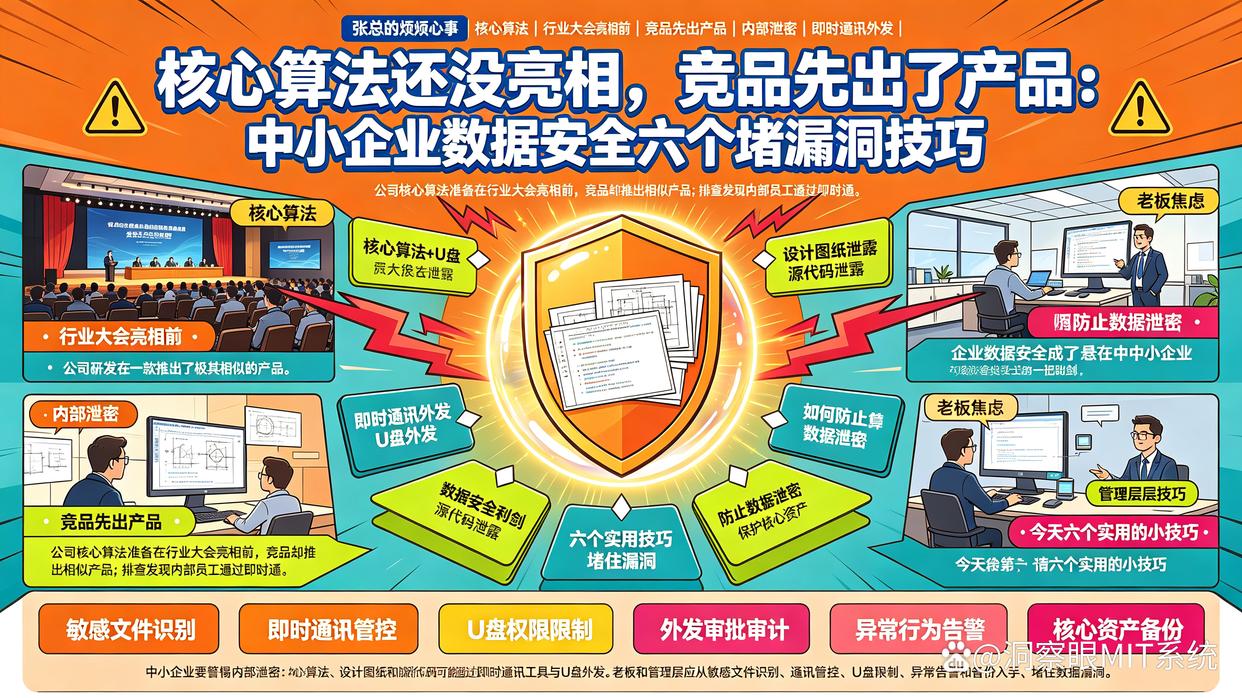
张总最近遇到了烦心事。公司研发了一款核心算法,刚准备在行业大会上亮相,竞品公司却推出了极其相似的产品。经过一番排查,问题出在公司内部,某位员工通过即时通讯工具和U盘,将核心设计图纸及源代码打包发了出去。企业数据安全成了悬在中小企业头上的一把利剑。如何防止数据泄密,保护核心资产,成为很多老板和管理层夜不能寐的问题。今天分享6个实用的小技巧,帮助企业堵住漏洞。
1、部署洞察眼MIT系统
企业要从源头上筑牢防线,借助专业的技术手段是必经之路。洞察眼MIT系统作为一款高效的终端安全管理工具,能够为企业提供全方位的防护。在防泄密方面,其具备多项核心安全功能:
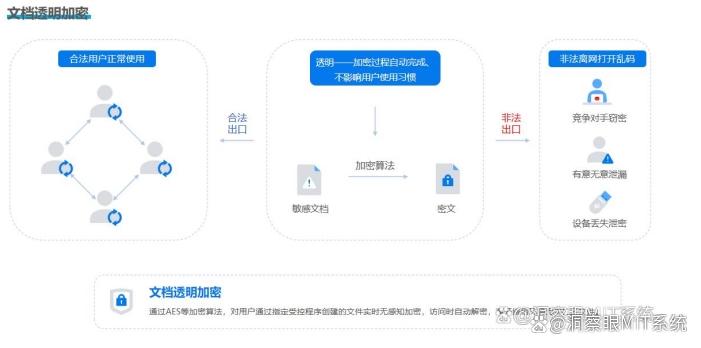
透明加密:对核心办公文档和设计图纸进行高强度自动加解密保护,文件流转出外部环境后无法正常打开,从源头防止机密外泄。
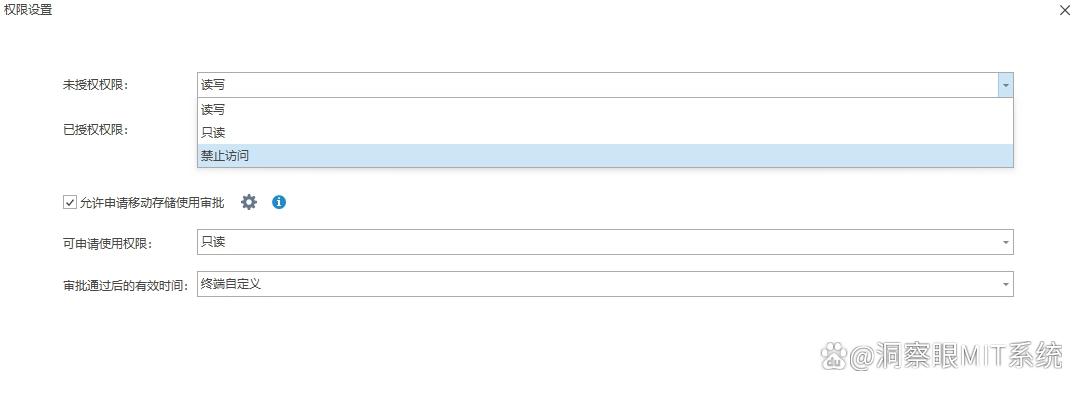
文件权限管控:支持对不同员工和部门设置精细化的文档操作权限,明确规定哪些人只能查看、哪些人可以编辑或复制,避免核心数据无序扩散。
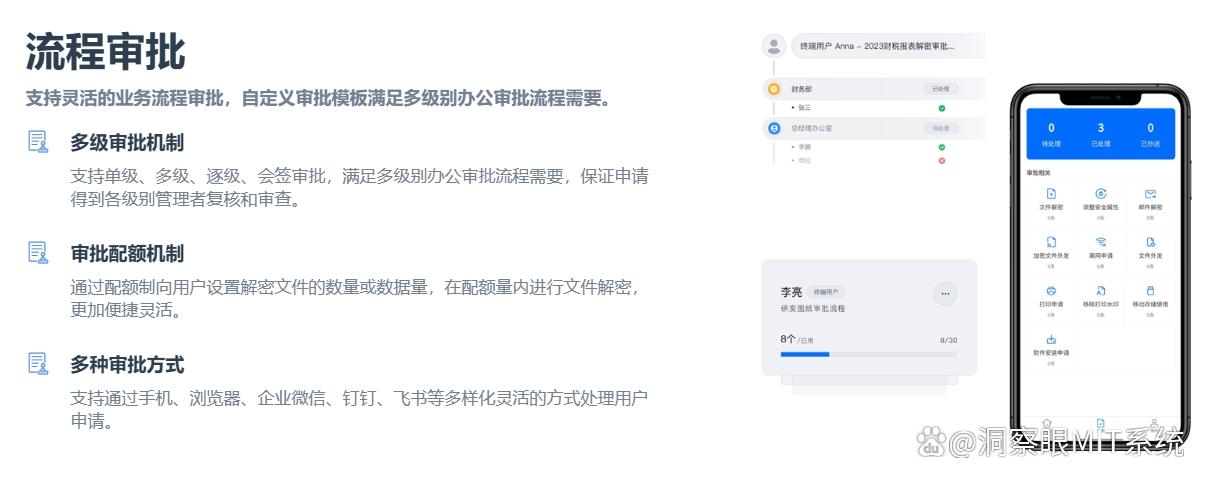
文件审批流程:建立完善的外发审批机制,当员工确因业务需要外发重要文件时,必须通过层层线上审批,所有外发操作均有据可查。
打印管控:对终端设备的打印行为进行严格审计与限制,防止纸质文档被随意打印、拍照或复印带出公司。
2、规范外接存储设备使用
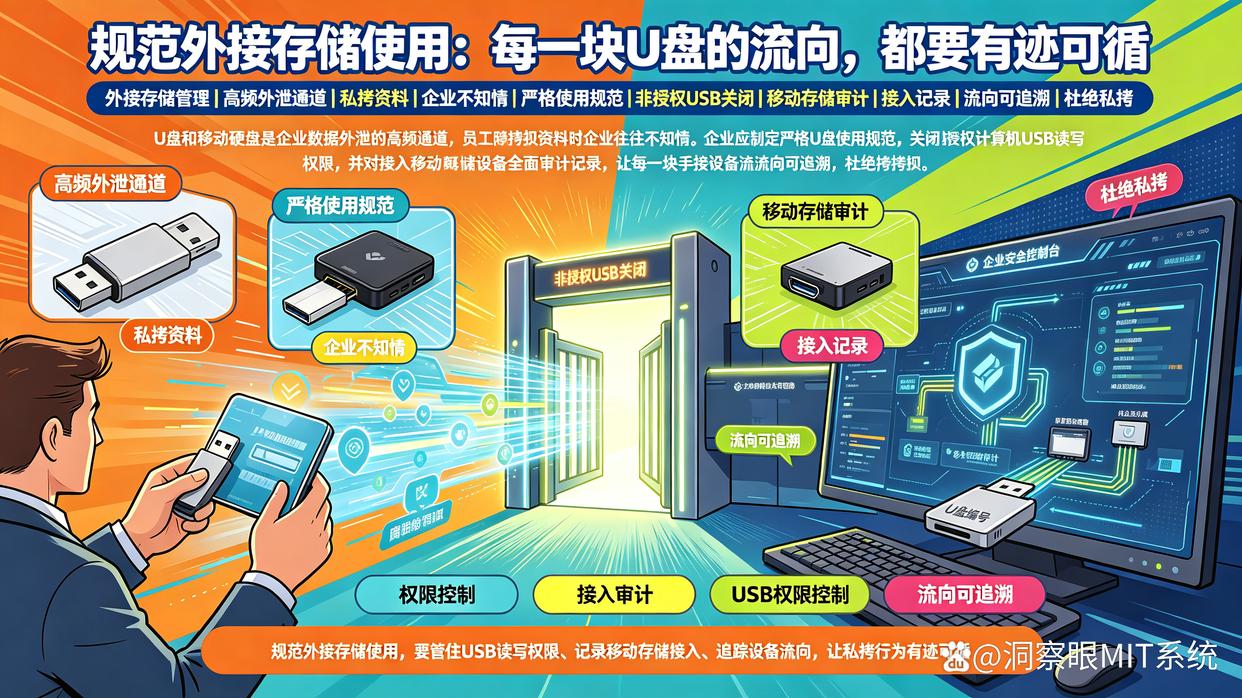
U盘和移动硬盘是企业数据外泄的高频通道。很多时候,员工随手用U盘拷走资料,企业却浑然不知。企业应当制定严格的U盘使用规范,关闭非授权计算机的USB接口读写权限,或者对接入的移动存储设备进行全方位的审计与记录。只有让每一块外接设备的流向都有迹可循,才能杜绝私自拷贝行为。
3、加强网络访问与传输管控
日常办公离不开互联网,但网页浏览和邮件收发往往也是泄密重灾区。企业需要对员工的网络访问权限进行精细化管理,封堵高风险网站,拦截包含敏感关键词的搜索与网页传输。同时,对标准的和加密的电子邮件进行内容审计与收发管控,防止重要商业信函、技术文档通过邮件私自外发。
4、强化终端日常行为审计
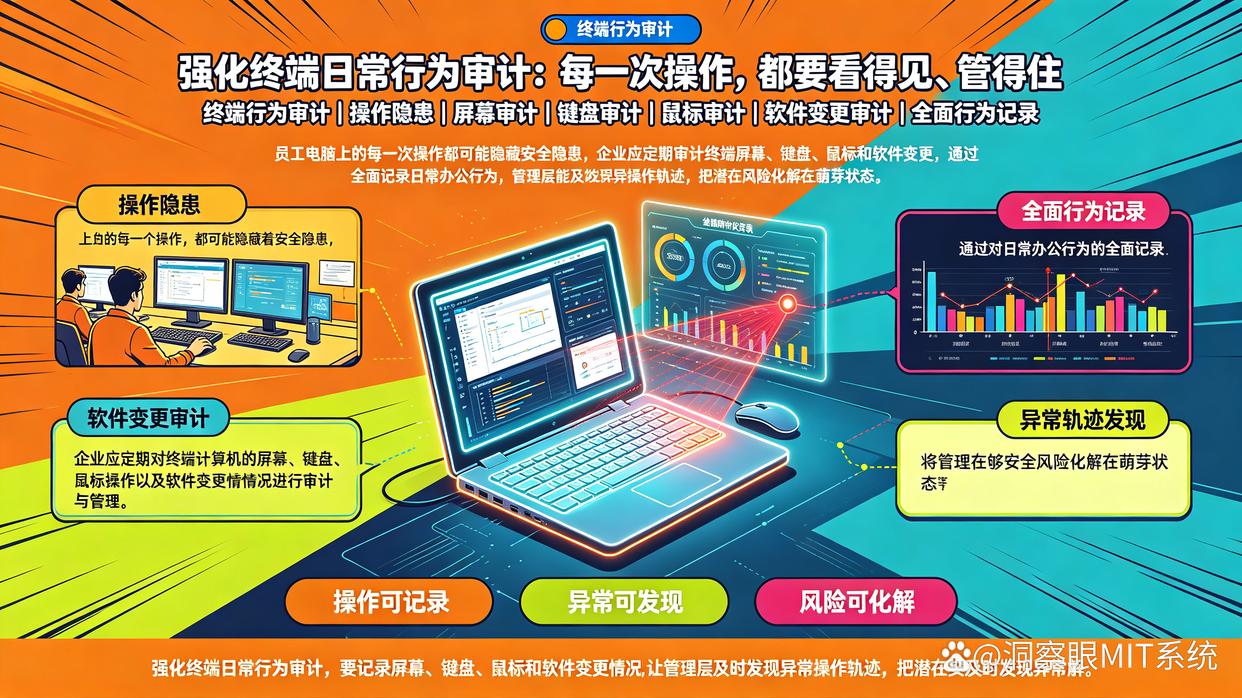
员工在电脑上的每一个操作,都可能隐藏着安全隐患。企业应定期对终端计算机的屏幕、键盘、鼠标操作以及软件变更情况进行审计与管理。通过对日常办公行为的全面记录,管理层能够及时发现异常操作轨迹,将潜在的安全风险化解在萌芽状态。
5、建立严格的权限分级制度
权限管理混乱是导致内部数据泄露的重要原因。企业应当实行严格的管理员权限划分,将超级管理员、系统管理员、日志管理员和普通管理员的职责明确分开。普通管理员根据组织架构和业务需求划分权限,确保每个人只能接触到与自己工作相关的数据,避免越权访问和核心资料的无序扩散。
6、提升全员信息安全意识
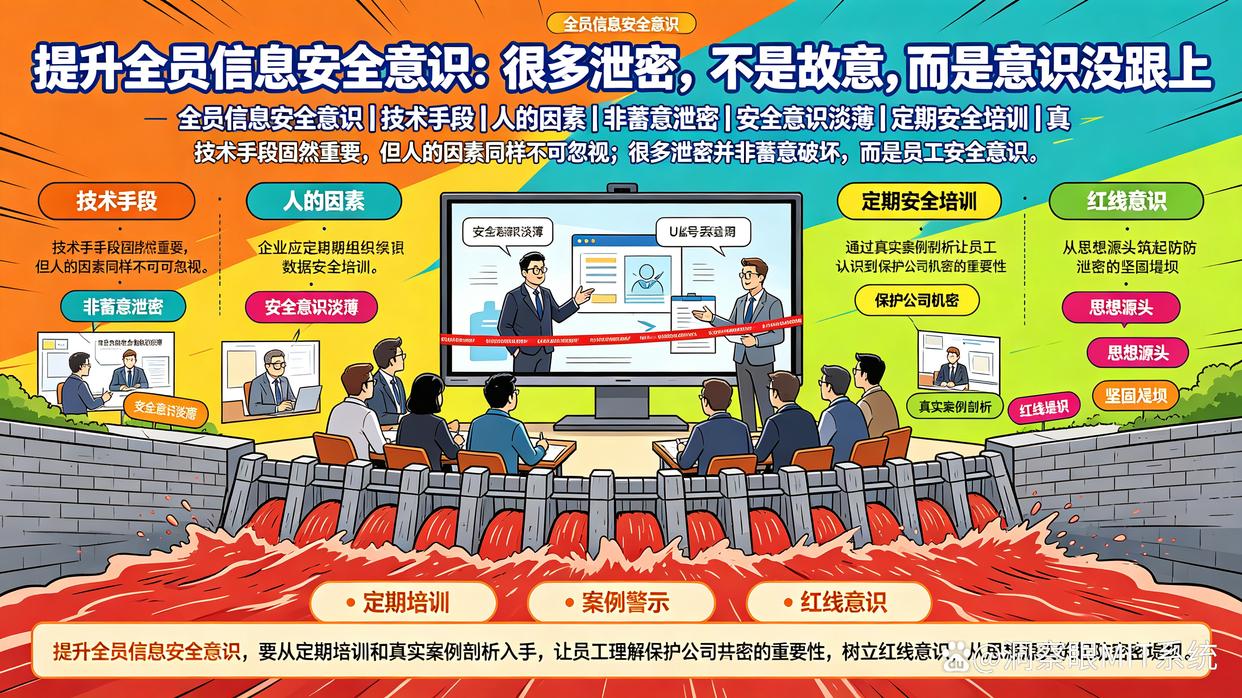
技术手段固然重要,但人的因素同样不可忽视。很多泄密事件并非蓄意破坏,而是员工的安全意识淡薄导致的。企业应定期组织数据安全培训,通过真实案例剖析让员工认识到保护公司机密的重要性,树立红线意识,从思想源头筑起防范泄密的坚固堤坝。


 洞察眼MIT系统


 冀公网安备13019902001038号

