
文章摘要:局域网监控到底有几种做法?很多人把“装软件看屏幕”当成唯一答案,实际上从终端到出口至少有7条独立的技术路径,彼此不能替代。下面这7个方法各自解决一个问题,可以单
局域网监控到底有几种做法?很多人把“装软件看屏幕”当成唯一答案,实际上从终端到出口至少有7条独立的技术路径,彼此不能替代。下面这7个方法各自解决一个问题,可以单独用,也可以叠加用。
一、为什么这7个方法必须分开看
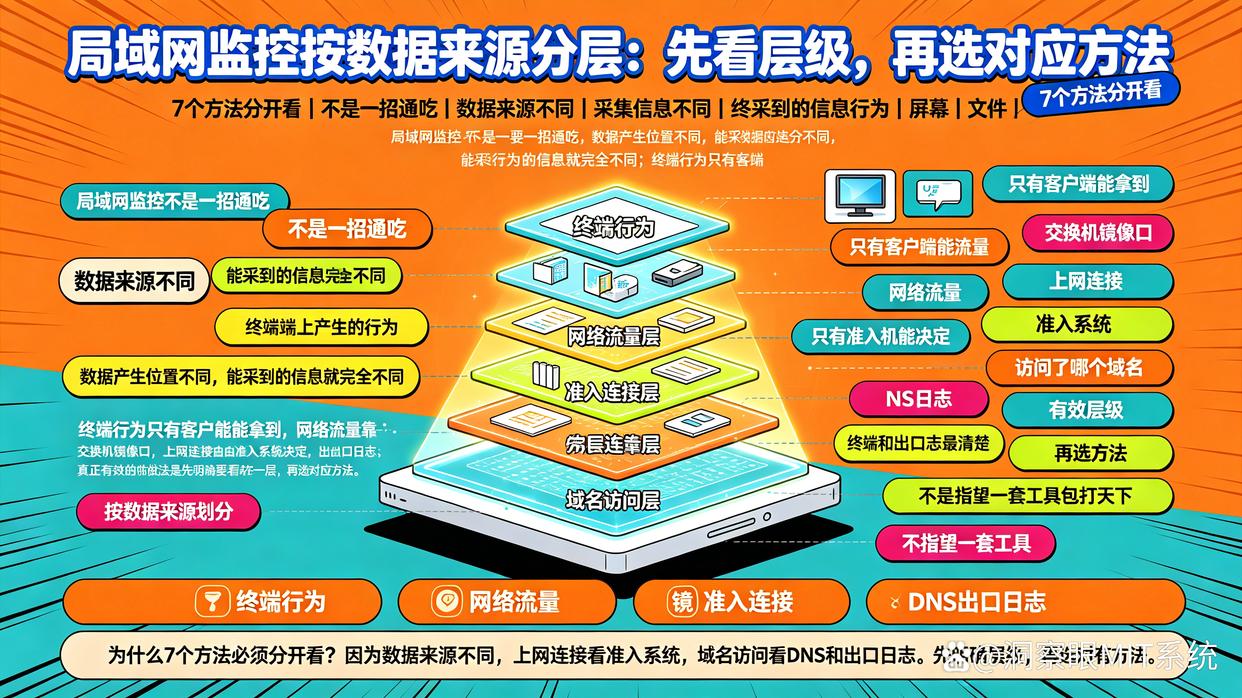
局域网监控不是一招通吃。数据的产生位置不同,能采到的信息就完全不同。
终端上产生的行为(屏幕、文件、U盘),只有客户端能拿到;网络里跑的流量,只有交换机镜像口能拿到;谁连上了网,只有准入系统能决定;访问了哪个域名,只有DNS和出口日志最清楚。
所以真正有效的做法是:先明确你要看哪一层,再选对应的方法,而不是指望一套工具包打天下。下面7个方法,按数据来源划分。
二、7个局域网监控方法
方法1:终端侧部署实时监控平台
这是唯一能深入到“人机交互”层面的方法,也是覆盖面最广的一层。
在每台办公电脑安装轻量客户端,把屏幕画面、上网记录、文件操作、外设插拔实时回传到管理端。纯网络手段看不到本地U盘拷贝,也看不到加密流量里的具体内容,这块盲区只能靠终端补。
以洞察眼MIT系统为例,落地时通常用到这几个与监控直接相关的功能:
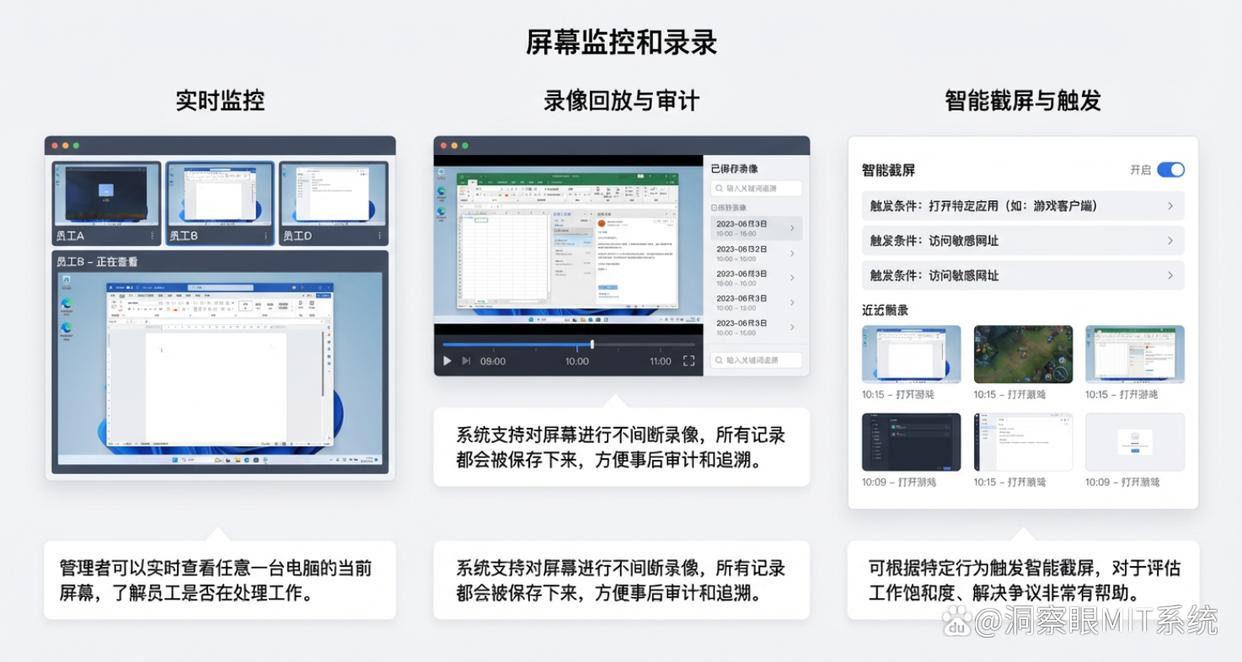
- 实时屏幕监控与屏幕录像:管理端可按部门轮巡查看当前屏幕,支持多画面同屏和录像回放,不必走到工位。
- 上网行为监控与带宽管控:实时记录访问的网站、应用使用时长,对视频、下载、游戏类应用限速或阻断。
- 文件外发审计与拦截:敏感文件通过邮件、网盘、聊天工具外发时留完整日志,可按策略触发告警或阻断。
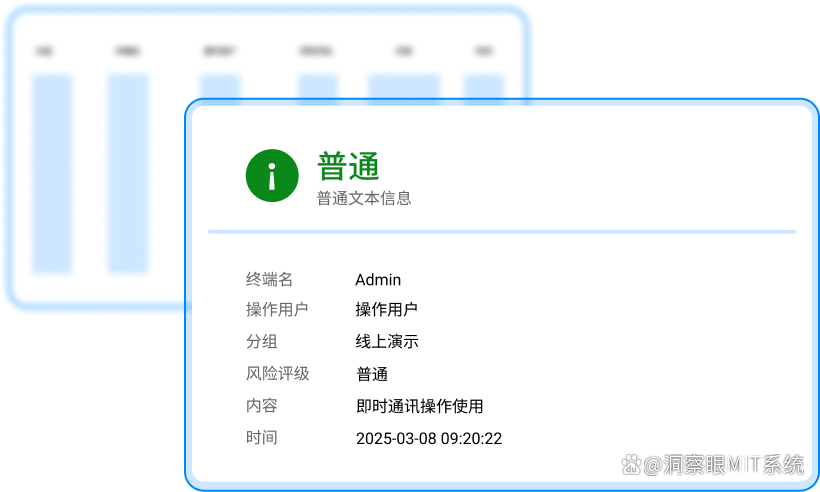
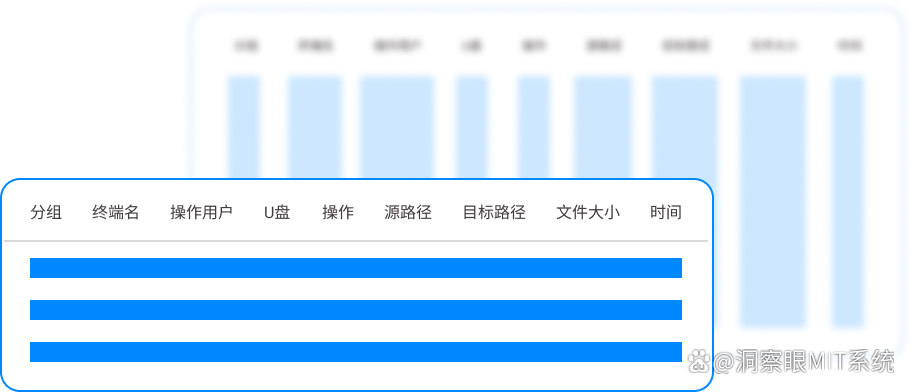
- U盘等外设使用监控:U盘、移动硬盘、刻录、打印通道分级授权,只读、禁用、白名单按岗位配置,插上就有记录。
适用场景:需要管到“人在做什么”的单位。局限:需要员工端配合安装,制度告知要先做到位。
方法2:交换机端口镜像做流量旁路分析
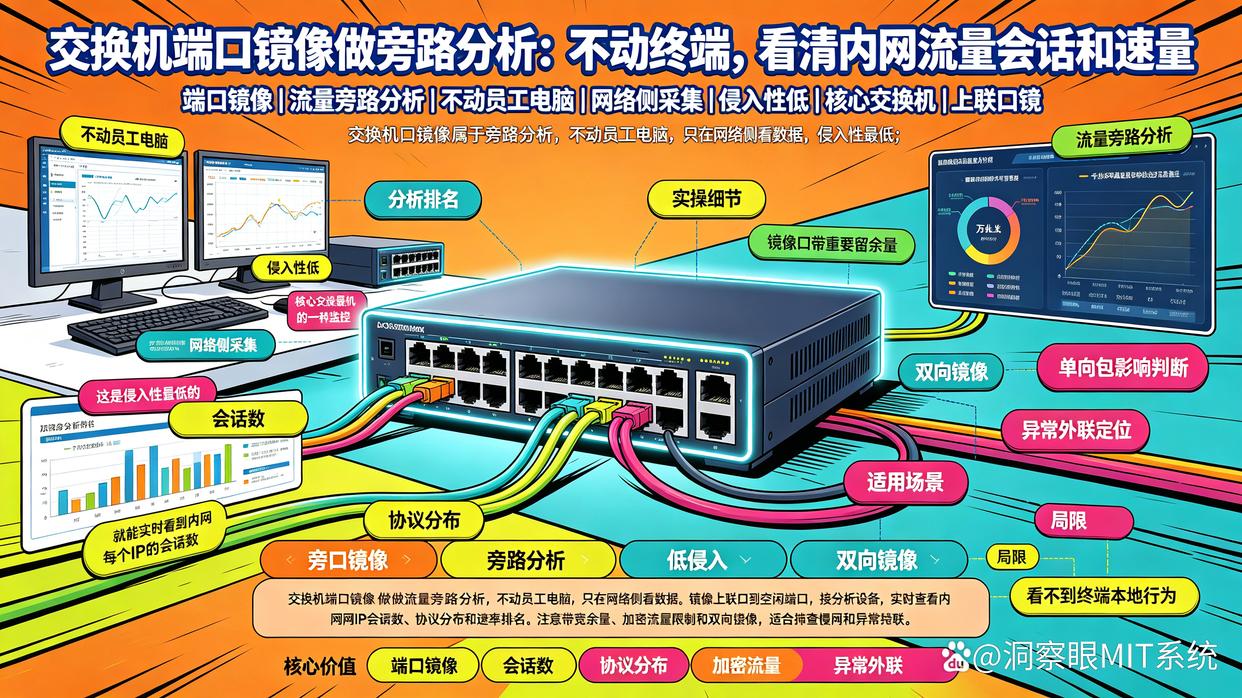
不动员工电脑,只在网络侧看数据,这是侵入性最低的一种监控。
在核心交换机把上联口镜像到一个空闲端口,接一台分析设备或流量分析软件,就能实时看到内网每个IP的会话数、协议分布、上下行速率排名。
几个实操细节:镜像口带宽要留余量,千兆环境建议单独走万兆上联;加密流量只能看到域名和流量特征,看不到正文内容;镜像方向建议选双向,否则只看到单向包会影响判断。
适用场景:排查“网为什么慢”、定位异常外联。局限:看不到终端本地行为。
方法3:SNMP接入网管平台,盯设备与链路
很多所谓的网络故障,根源是某台交换机端口跑满、某个AP掉线、某条专线抖动,跟员工行为无关。
开启交换机、路由器、防火墙的SNMP,接入Zabbix、PRTG这类网管平台,对CPU、内存、端口流量、丢包率、在线终端数设阈值告警,异常时第一时间推送。
这一步的真正价值是建立基线。平时正常水位是多少,一旦某端口流量突然翻五倍,系统立刻报警,你再去查是谁,比盲猜快得多。
适用场景:中大型网络的基础设施健康监控。局限:只反映设备状态,不涉及人和内容。
方法4:DNS与出口NAT日志集中留存
如果需要知道“谁在什么时候访问了什么网站”,又暂时不方便装客户端,从解析层入手最直接。
把内网DNS指向自建解析服务器,或让出口设备把DNS日志、NAT转换日志统一送到日志平台,就能得到IP与域名的对应关系,再结合DHCP租约表还原到具体终端。
日志留存建议不少于6个月,一是便于异常回溯,二是不少行业合规检查会看这一项。查询时按“时间+IP+域名”三个维度建索引,效率会高很多。
适用场景:分支机构、临时网络、合规留痕。局限:HTTPS内容看不到,只能看到访问了哪个站点。
方法5:网络准入控制,管住“谁能连上来”
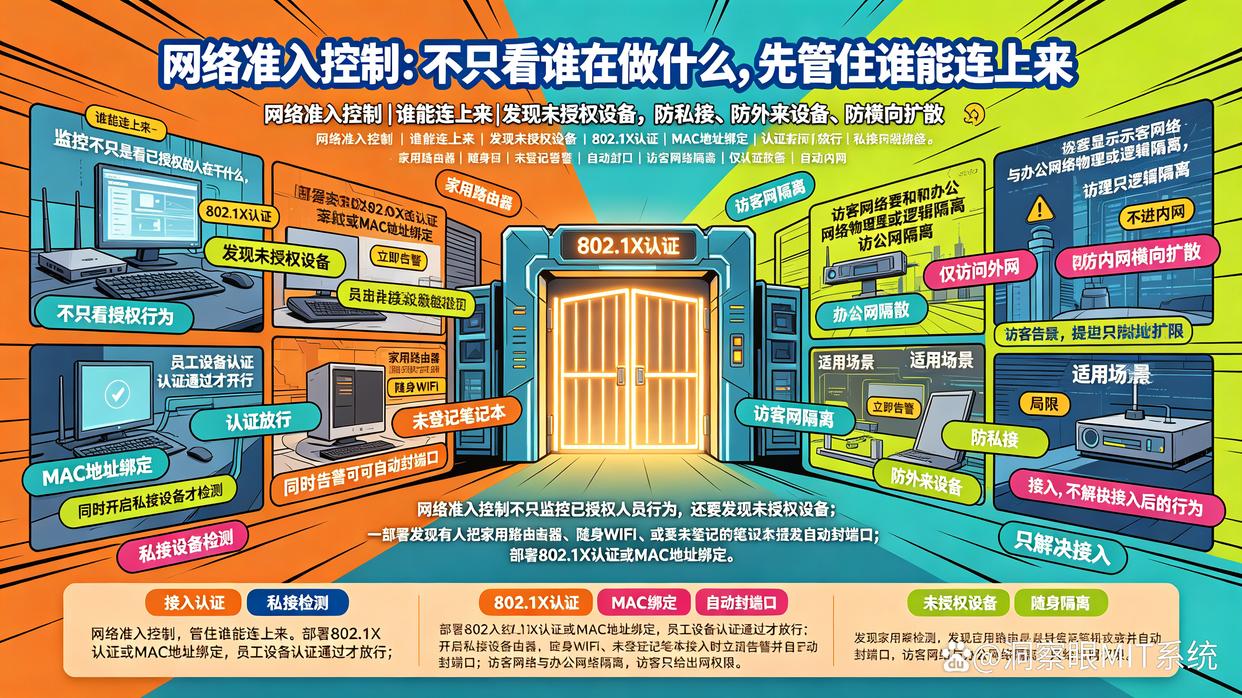
监控不只是看已授权的人在干什么,也包括发现未授权设备。
部署802.1X认证或MAC地址绑定,员工设备认证通过才放行;同时开启私接设备检测,一旦发现有人把家用路由器、随身WiFi、或未登记的笔记本插进内网端口,立即告警并可自动封端口。
访客网络要和办公网络物理或逻辑隔离,访客只给出网权限,不进内网。
适用场景:防私接、防外来设备、防内网横向扩散。局限:只解决“接入”,不解决接入后的行为。
方法6:无线侧监控与私接热点发现
无线是最容易被忽略的一块。员工连上公司WiFi后做了什么,很多单位完全没数据。
在无线控制器上开启终端识别和流量统计,能看到每个SSID下的在线终端、信号质量、流量占比;对访客SSID做限速和上网时段限制;开启非法AP检测,发现同频段的可疑热点及时处理。
另外,终端侧可配合检测“多网卡同时启用”的异常状态,防止有人一边连内网一边开热点。物理层的手机热点无法完全禁止,只能靠制度加抽查补位。
适用场景:办公区无线覆盖、访客管理。局限:覆盖范围受AP布点限制。
方法7:日志集中采集与告警响应平台
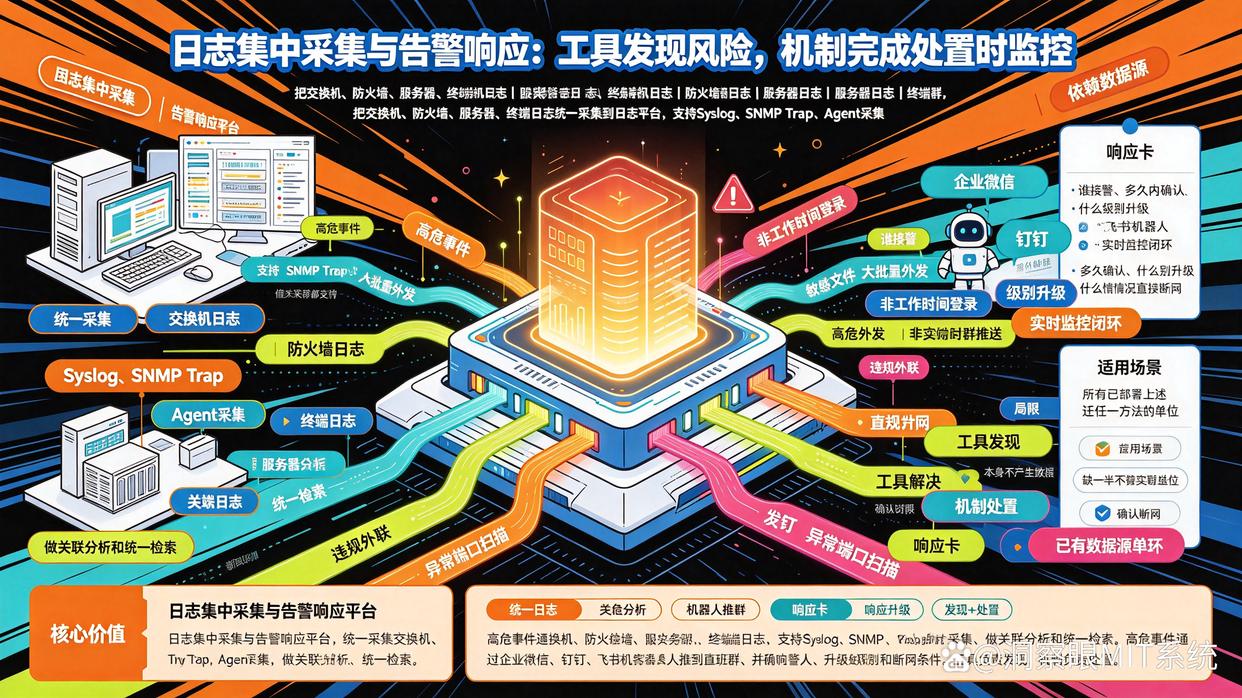
把交换机、防火墙、服务器、终端的日志统一采集到一台日志平台(Syslog、SNMP Trap、Agent 采集都支持),做关联分析和统一检索。高危事件——敏感文件大批量外发、非工作时间登录、违规外联、异常端口扫描——通过企业微信、钉钉、飞书机器人实时推到值班群。
再配一张响应卡:谁接警、多久内确认、什么级别升级、什么情况直接断网。工具解决“发现”,机制解决“处置”,缺一半都不算实时监控。
适用场景:所有已部署上述任一方法的单位。局限:本身不产生数据,依赖前面各层的数据源。
三、7个方法怎么选:按目标倒推
只想解决网络卡顿:方法2和方法3就够,成本最低。
要管员工上网和效率:方法1是主力,方法4做补充。
核心是防资料外泄:方法1的外发审计 + 方法5的准入 + 方法7的告警,三条线一起上。
有分支机构或合规要求:方法4的日志留存几乎绕不开。
预算有限的起步顺序建议是:先3(设备健康)→ 再2(流量可见)→ 再1(终端行为)→ 最后7(统一告警)。先把“网通不通”看住,再往“人在做什么”推进,阻力会小很多。
四、FAQ:三个高频疑问
问:局域网监控会不会被员工用手机热点绕过,能不能防止?
答:物理层的手机热点没法完全禁止,但可以大幅提高成本。终端侧可以检测多网卡同时启用、外联行为异常并告警;准入系统可以发现未登记设备接入;再配合离线超时告警,设备脱离内网超过设定时长就提示管理员。剩下靠制度约束和抽查。
问:不装客户端,只靠网络设备能不能实现局域网监控?
答:能看一部分。端口镜像能看流量分布和协议特征,DNS和出口日志能看访问了哪些站点,SNMP能看设备状态。但终端本地的文件拷贝、U盘使用、屏幕内容,网络侧拿不到。要看这些,必须有终端客户端。
问:公司规模不大,几十台电脑,需要上这么复杂的方案吗?
答:不需要全上。50台以内的办公网络,通常方法3加方法1就够了:网管平台盯着设备和带宽,终端平台管住上网和文件外发。准入和无线监控可以等人多了、或者出了事再补。
五、总结
局域网监控的本质,是把分散在不同位置的数据连成一条证据链:设备状态、流量特征、访问去向、终端行为、接入身份、日志告警,缺哪一环,判断就会失真。
7个方法,选型的关键不是功能最多,而是先想清楚你要回答哪个问题——是“网为什么慢”,还是“资料怎么出去的”。答案不同,组合就不同。
如果目标是同时覆盖屏幕、上网、文件外发、外设使用这几类终端侧数据,减少多系统拼接的运维成本,洞察眼MIT系统这类终端侧平台可以放进试用名单做对比。建议先选一个部门跑两周,看采集是否稳定、数据是否准确、员工是否抵触,再决定铺开范围,比一次性全员上线稳妥得多。


 洞察眼MIT系统


 冀公网安备13019902001038号

