
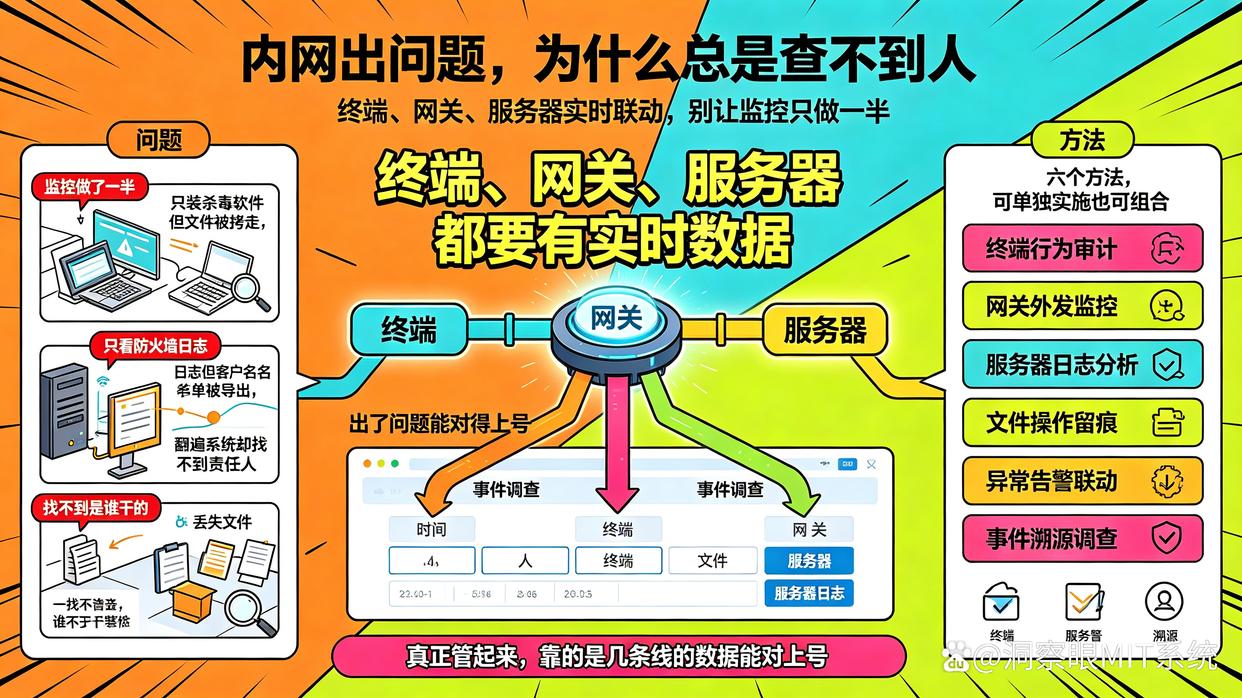
文章摘要:内网出问题,往往不是没有监控手段,而是监控做了一半:有人只装了杀毒软件,有人只看了防火墙日志,真到文件被拷走、客户名单被导出那一刻,翻遍系统也找不到是谁干的。想
内网出问题,往往不是没有监控手段,而是监控做了一半:有人只装了杀毒软件,有人只看了防火墙日志,真到文件被拷走、客户名单被导出那一刻,翻遍系统也找不到是谁干的。想把员工动态真正管起来,核心就一句话:终端、网关、服务器这几条线都要有实时数据,出了问题能对得上号。
下面六个方法各有各的落点,可以单独实施,也可以按自身情况挑几项组合。
方法一:部署洞察眼MIT系统,把内网终端集中管起来
这个方法是针对员工电脑本身的,做法是每台办公电脑装一个客户端,管理员在后台统一看,不用一台台跑工位。它解决的问题比较具体,主要有这几块:
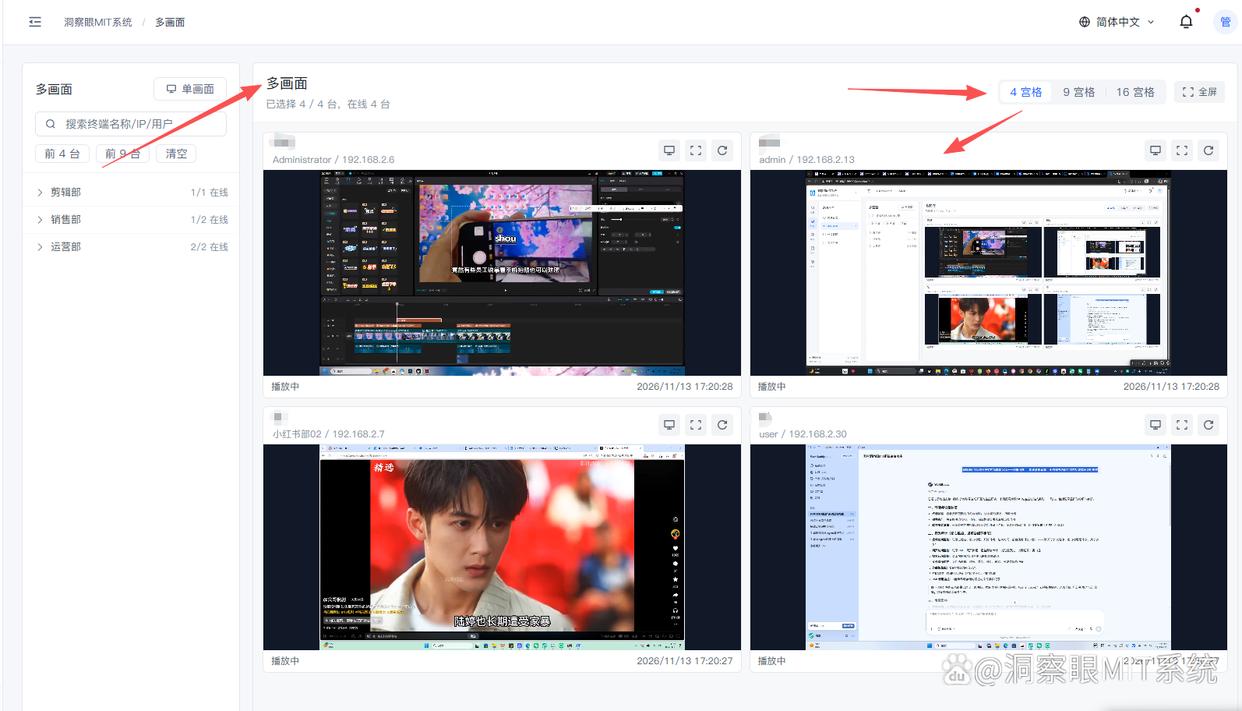
屏幕监控,多屏同时看
一个人管几十台电脑,靠走动巡查根本不现实。系统支持多屏监控,后台可以同时铺开多台电脑的实时画面,谁在干什么一目了然。
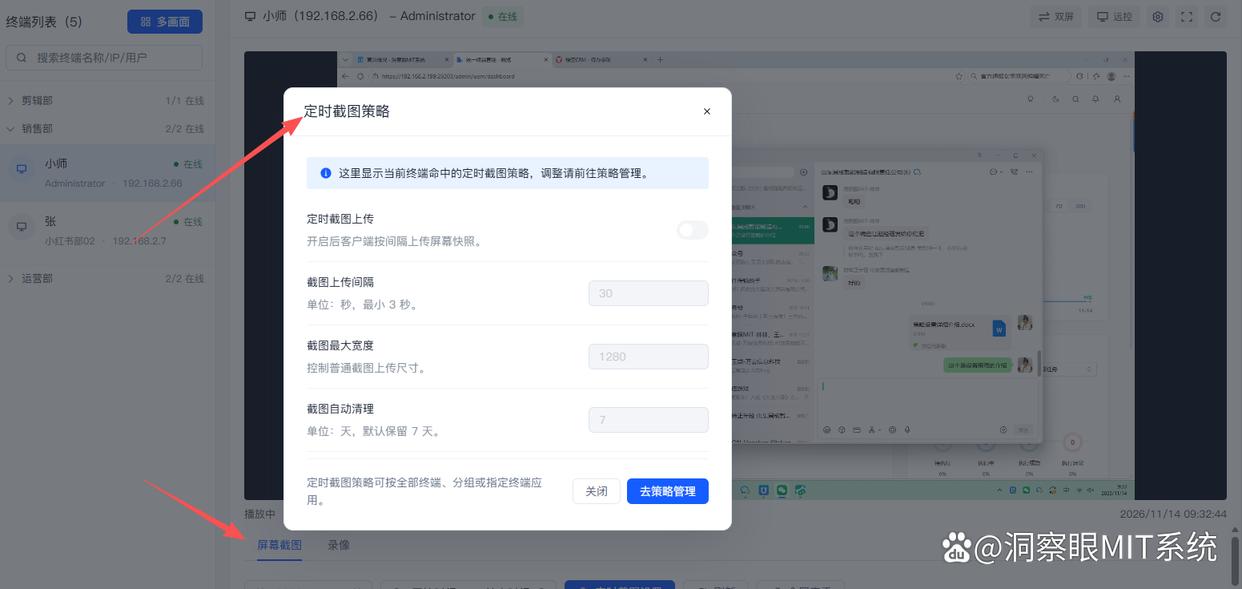
还支持定时截图,比如每5分钟自动抓一张,形成一条可视化操作轨迹,管理者不用一直盯着,事后按时间轴回看就行。
员工上网干了啥,一清二楚
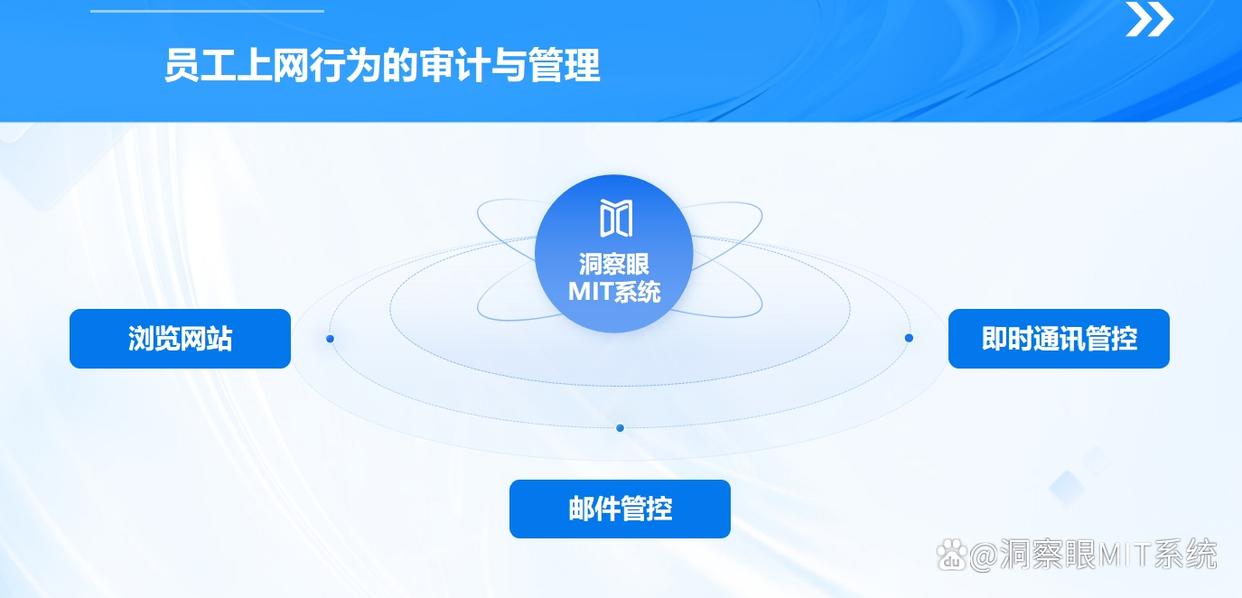
上班时间员工是在查资料还是逛购物网站?用了什么搜索引擎、搜了什么关键词、上传下载了哪些东西,包括AI工具的使用记录,统统都能查到,再也不怕员工浑水摸鱼。谁在投简历、谁在往网盘传文件,按人按部门都能调出统计。
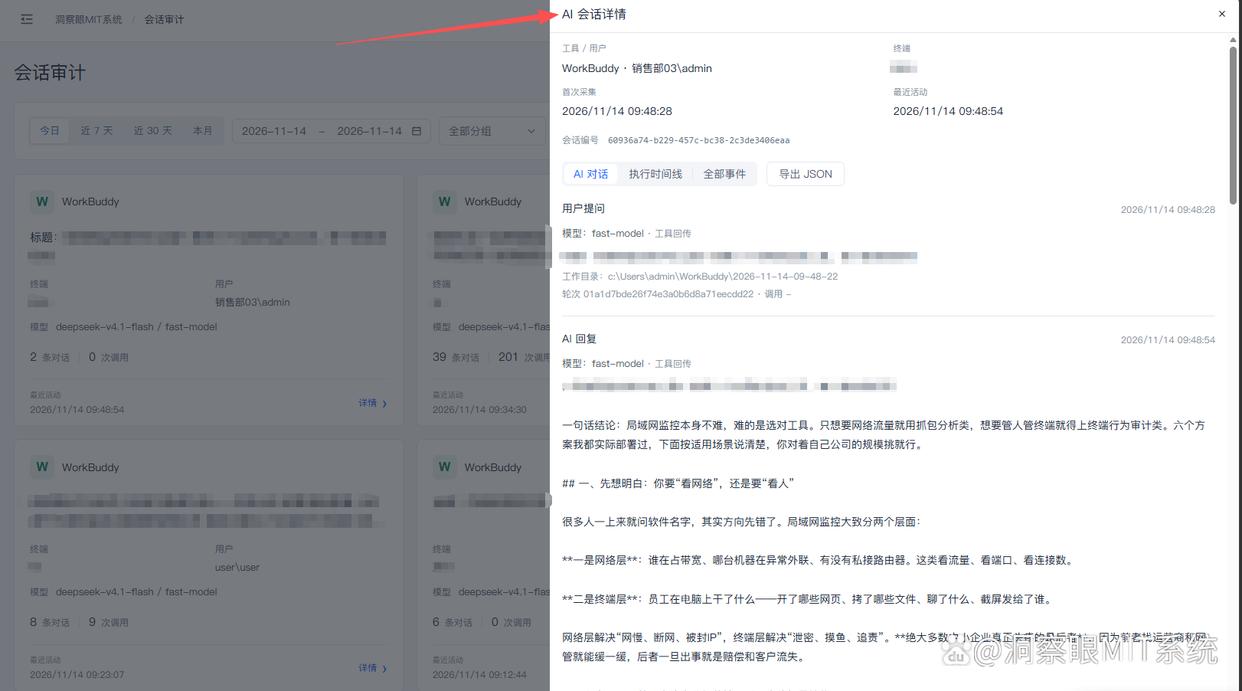
AI会话实时记录
能实时记录员工与 AI 的对话,知道员工使用AI都做了什么,如:问了什么问题、干了什么等。
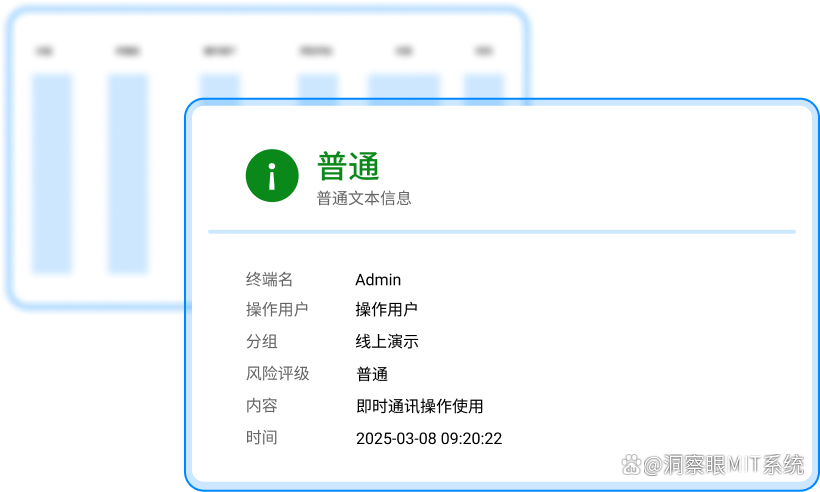
出格行为当场提醒
离职前集中下载资料、非工作时间大量访问共享盘、频繁插拔U盘,这类高风险行为可以设规则触发告警,管理员当场收到提醒,不用等事情发生完再去翻记录。
这套系统适合终端数量较多、资料敏感度高、又专业IT团队的公司。上线前建议把监控范围跟员工讲明白,规则写进制度,后续少扯皮。
方法二:在网关侧做流量审计,先看清出去的流量
不想动员工电脑,可以从出口入手。带上网行为管理功能的路由器或防火墙,能记录内网每台设备访问的域名、使用的应用类型、上下行流量大小。
具体盯三个指标就够用:一是异常大流量,某台电脑半夜往外部IP传了几个G,基本不正常;二是异常时段,凌晨两三点还有大量外联请求,得核查;三是异常应用,内网里冒出大量P2P下载、代理工具、远程控制软件,都是风险信号。
这个方法的局限是只能看到流量,看不到内容。文件传出去了,网关知道有多大,但不知道传的是什么。适合做第一层筛子,发现可疑目标后再用别的手段定位。
方法三:交换机端口镜像,做内网流量分析
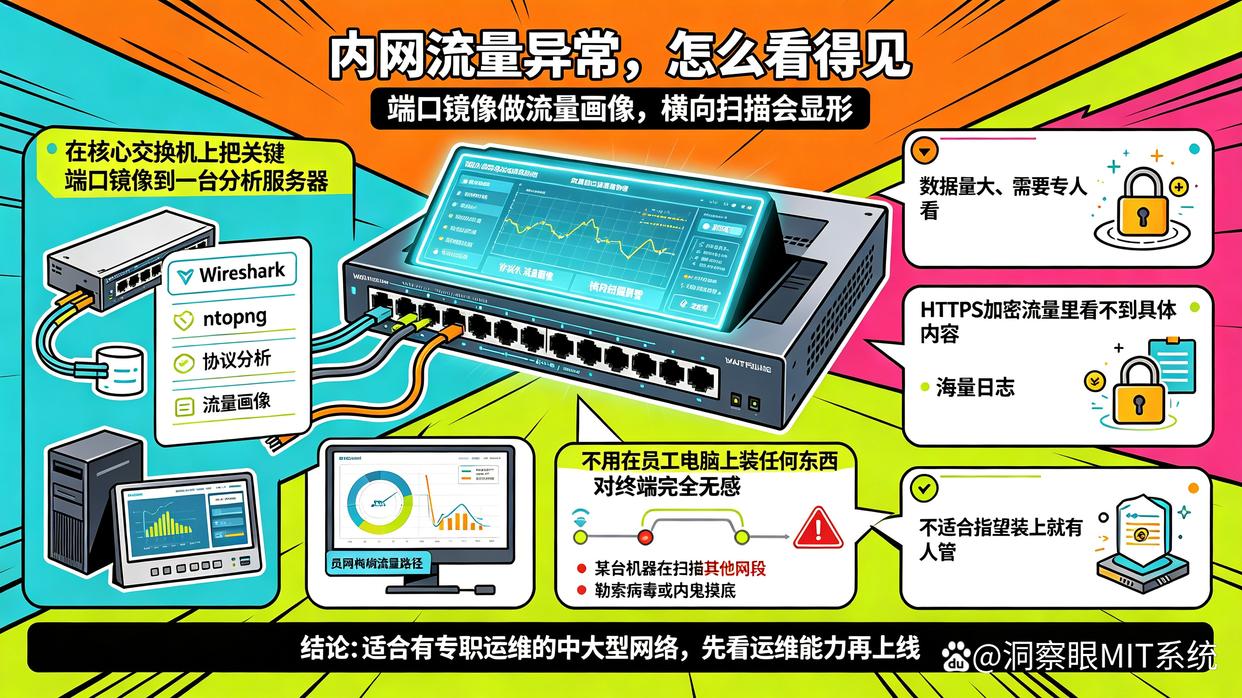
技术团队常用的办法。在核心交换机上把关键端口镜像到一台分析服务器,用Wireshark、ntopng这类工具做协议分析和流量画像。
好处是不用在员工电脑上装任何东西,对终端完全无感;能看到内网之间的横向流量,比如某台机器在扫描其他网段,这往往是勒索病毒或内鬼在摸底。
缺点是数据量大、需要专人看,而且HTTPS加密流量里看不到具体内容。适合有专职运维的中大型网络,不适合指望“装上就有人管”的场景。
方法四:AD域控加组策略,把终端基线统一起来
如果公司用了Windows域,域控本身就是个管理中心。通过组策略可以统一关闭USB存储、限制软件安装、强制屏保锁屏、统一日志上报。
再配合开启域内审计策略,登录登出、账户变更、特权操作都会记进域控日志。谁在几点登录了哪台机器、用了哪个账号,一查就有。
短板是管得住配置,管不住行为。它能防止员工装违规软件,但员工用浏览器把文件传到个人网盘,域控是看不见的。更适合作为基础加固。
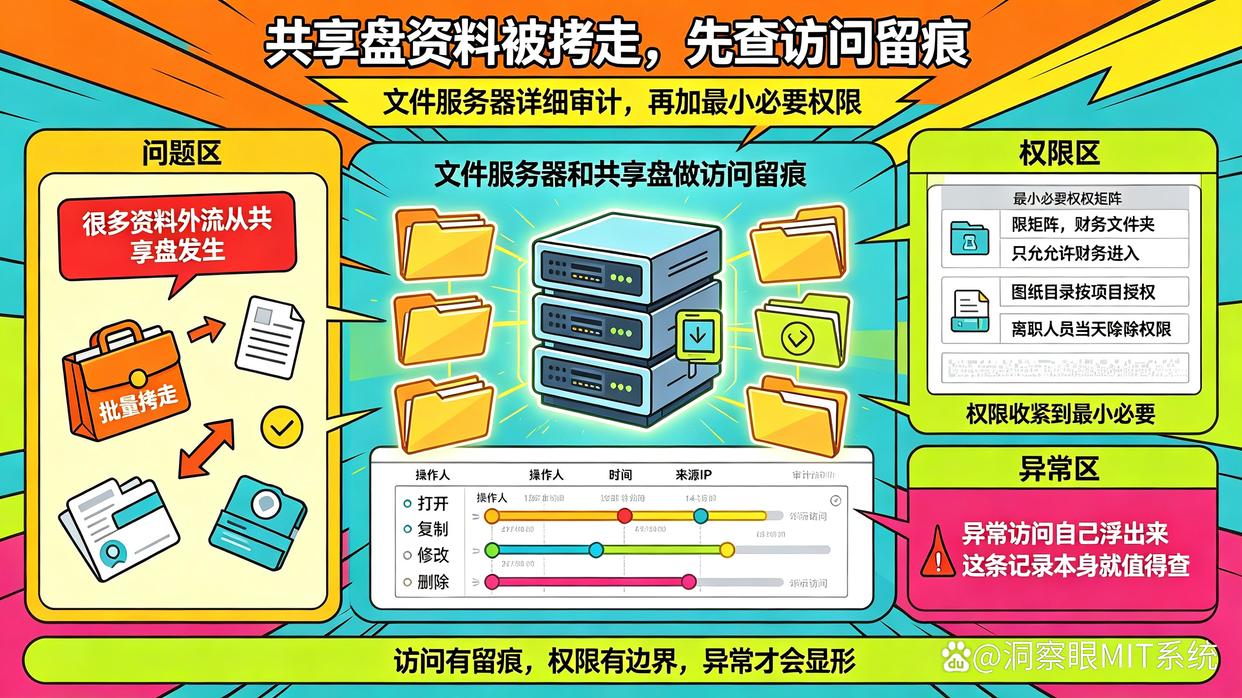
方法五:文件服务器和共享盘做访问留痕
很多资料外流不是从员工电脑走的,而是从共享盘被批量拷走的。给文件服务器开启详细审计,记录每个文件的打开、复制、修改、删除,以及操作人、时间、来源IP。
同时把权限收紧到最小必要:财务文件夹只有财务能进,图纸目录按项目授权,离职人员当天移除权限。权限一收紧,异常访问就会自己浮出来,比如一个销售账号突然访问了几百个技术文档,这条记录本身就值得查。
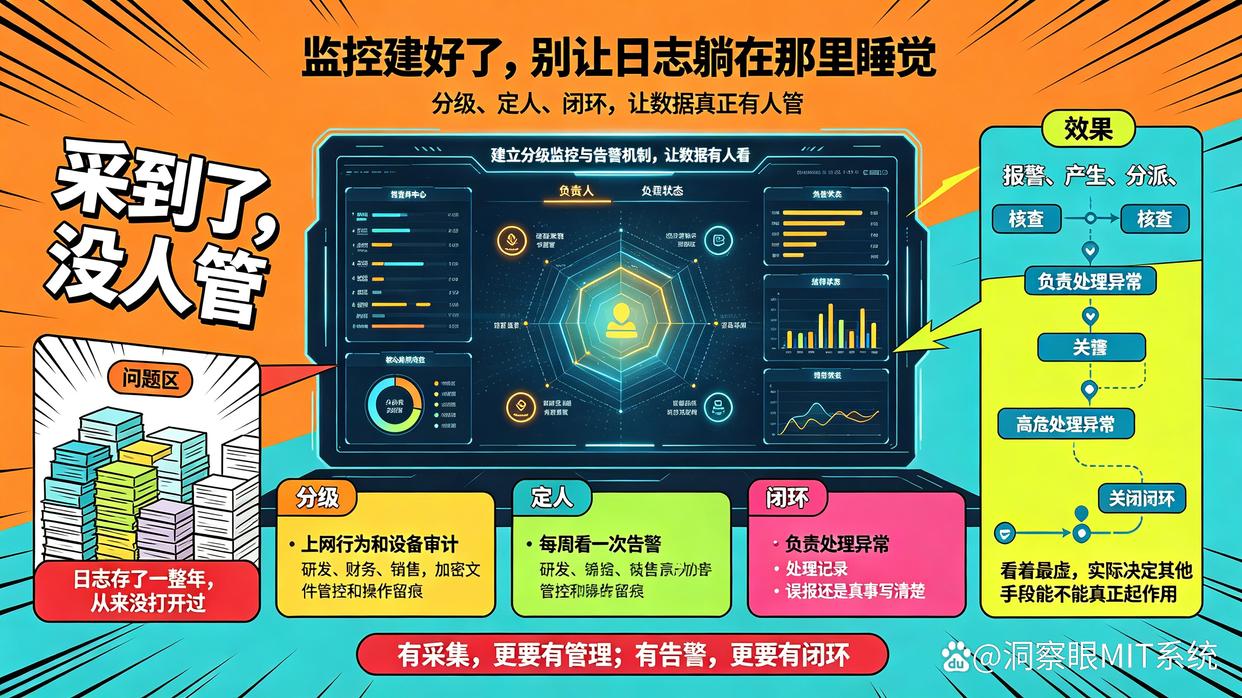
方法六:建立分级监控与告警机制,让数据有人看
前面几个解决的是能不能采到数据,这最后一个解决的是采到了有没有人管。见过太多公司,日志存了一整年,从来没打开过。
落地可以做三件事:一是分级,普通岗位只做上网行为和设备审计,核心岗位(研发、财务、销售)加密文件管控和操作留痕;二是定人,明确谁负责每周看一次告警、谁负责处理异常;三是闭环,每条高危告警都要有处理记录,误报还是真事写清楚。
这块看着最虚,实际决定了其他手段能不能真正起作用。
FAQ
Q1:员工上班都逛了啥网站,能查得到吗?
能查到。上网行为管理类工具会完整记录访问的网址、停留时长、搜索关键词,还能按人按部门出统计。有的系统会把招聘网站、网盘、炒股类站点单独标记,谁在投简历、谁在传文件,一眼能看出来。
Q2:内网监控会不会影响电脑速度,员工会不会抵触?
影响很小。正规的终端管理软件在后台运行,占用的CPU和内存都比较低,日常办公基本感觉不到。真正容易引发抵触的是没说清楚,建议上线前发个通知,讲明监控范围和目的,比如只针对工作时间的工作设备,反而更容易推下去。
Q3:怎么防止员工把文件偷偷拷走?
三个动作配合:一是对指定类型文件做透明加密,离开公司环境就打不开;二是禁用或管控USB存储设备,允许使用但要留记录;三是对大批量拷贝、非工作时间访问核心目录这类行为设告警。单靠任何一条都有绕过空间,三条一起上才比较稳。
总结一下,实时监控内网这件事,关键不在装了多少工具,而在数据能不能串起来。网关告诉你“有异常”,终端告诉你是谁、在干什么,服务器告诉你是哪份文件被动过,三条线对上了,问题才查得清。
选型时按自己的痛点来:如果最头疼的是员工在电脑上干了什么说不清、资料被谁带走了查不到,洞察眼MIT系统这类终端侧的一体化方案落地快、看得见;如果是网络结构复杂、技术力量足,流量分析和域控加固也能撑起半边天。先明确要防什么,再决定用什么手段,比盲目堆工具有效得多。


 洞察眼MIT系统


 冀公网安备13019902001038号

