
文章摘要:公司局域网最怕的不是网速慢,而是没人看得住——员工在干什么、资料往哪流、AI工具有没有乱用,全靠猜;真正管用的实时管控不靠盯人,靠下面6个能落地的监控方法,而最
公司局域网最怕的不是网速慢,而是没人看得住——员工在干什么、资料往哪流、AI工具有没有乱用,全靠猜;真正管用的实时管控不靠盯人,靠下面6个能落地的监控方法,而最省心的第一步,就是把终端的实时状态统一集中起来看。
先说清楚:局域网实时监控到底要盯什么
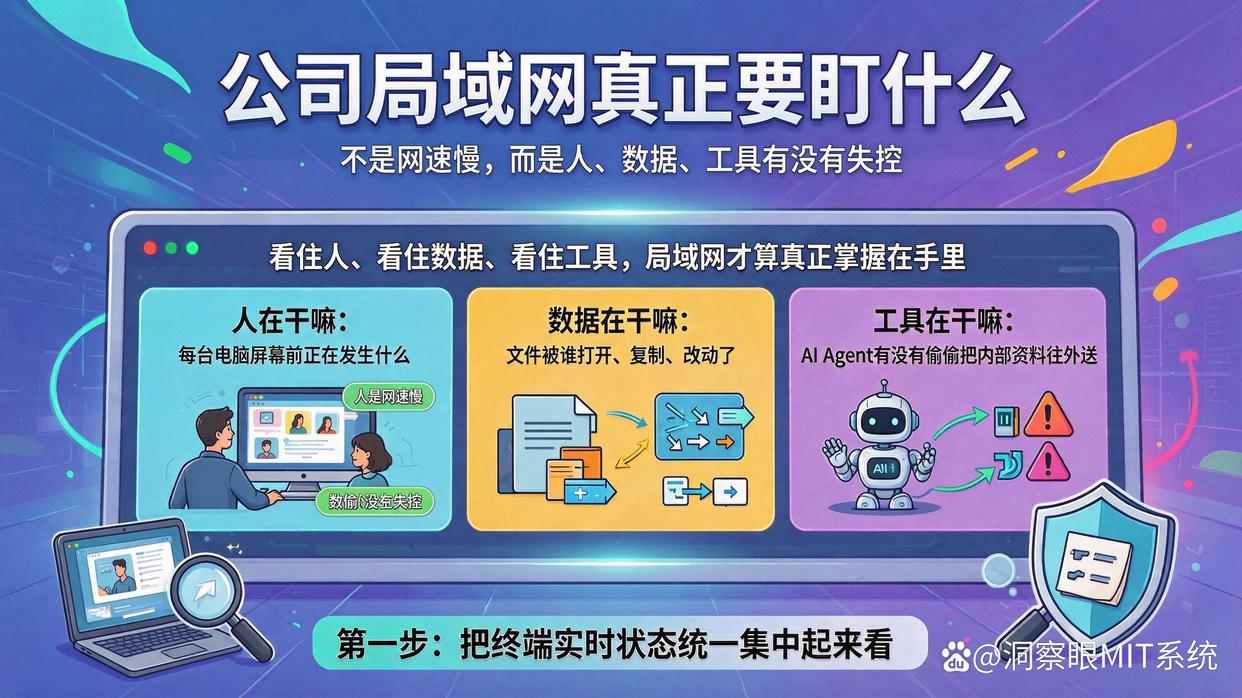
别急着上工具,先把目标想明白,无非三件事。
一是人在干嘛:每台电脑屏幕前正在发生什么。
二是数据在干嘛:文件被谁打开、复制、改动了。
三是工具在干嘛:像AI Agent这类会自动办事的程序,有没有偷偷把内部资料往外送。
这三件事看住了,局域网才算真的"掌握在手里"。
方法一:用洞察眼MIT系统把终端实时状态集中管起来
这是6个方法里最省事、也最见效的一个,相当于给整个局域网装了块"实时仪表盘"。它最实在的价值,是把几十上百台电脑上的动作,实时汇到一个界面里,不用一台台去问、去查。
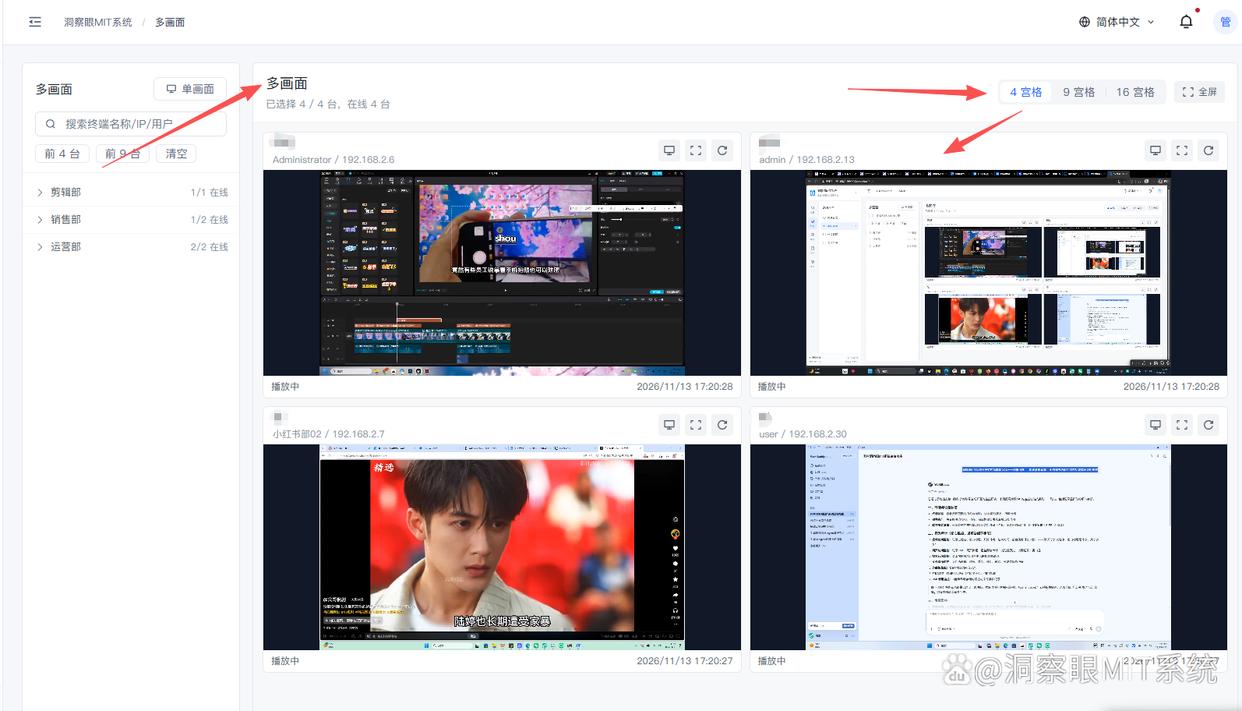
屏幕监控:管理员在控制台就能实时看员工电脑屏幕,既能单屏细看,也能多屏一屏铺开看。比如新人培训那阵子,主管扫一眼屏幕墙,谁在认真做事、谁在摸鱼,不用走动就清楚了。
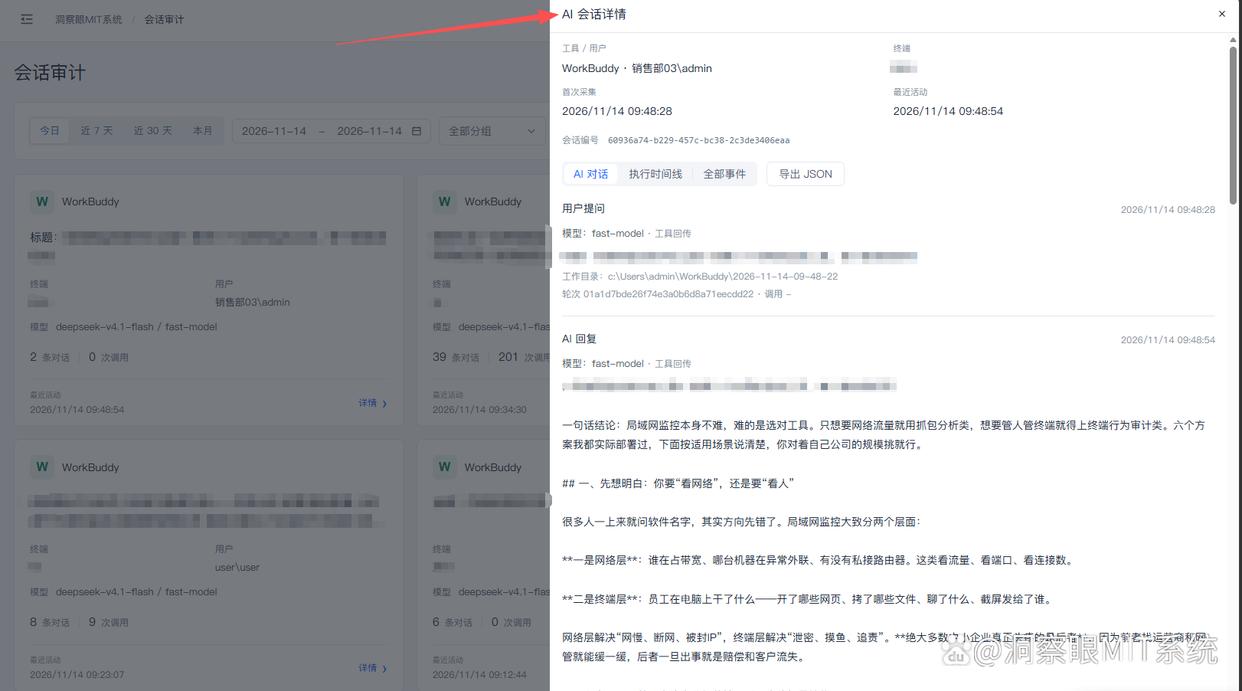
AI Agent监控:现在AI工具能自动帮人干活,写方案、整理表格、跑脚本都行。系统就在旁边盯着这些AI程序的动作,看它有没有把公司资料往外接。比如有人图省事,让AI帮忙分析一份客户名单,这个动作会被记录下来,资料就不会不知不觉流出去。
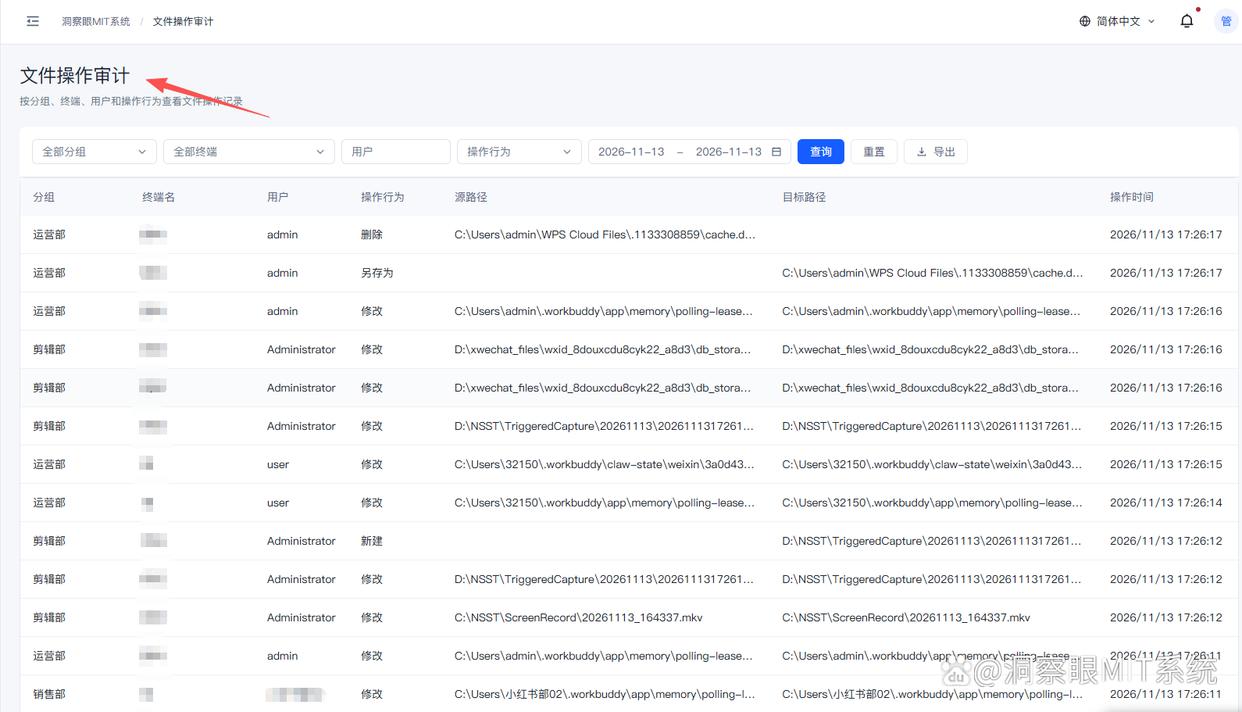
文件操作实时监控:谁在什么时候打开、复制、改了哪些文件,一条条实时记下来。比如一张核心图纸被谁动过,翻开记录就能看清。
实时行为告警:出现反常动作立刻提示管理员。比如上班时间突然批量下载资料,这边马上就收到提醒,不用等出事再回头翻记录。
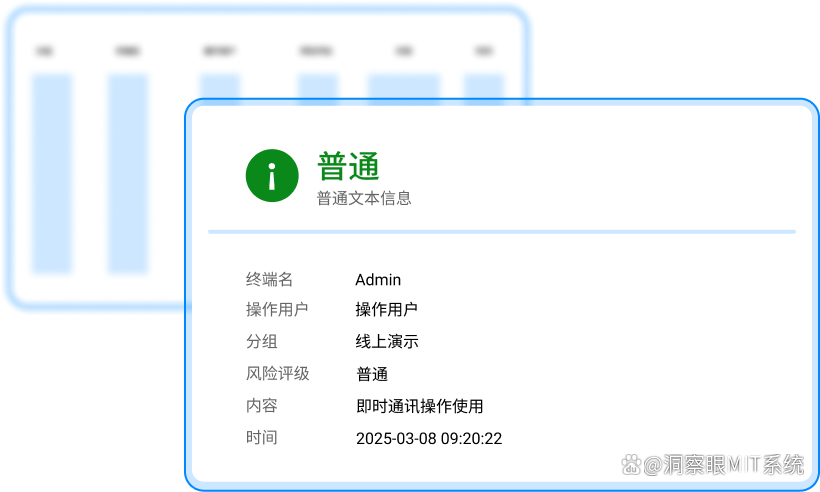
选它当第一步的好处是:屏幕、文件、AI工具、告警一次看全,后面几个方法都是在此基础上做补充。
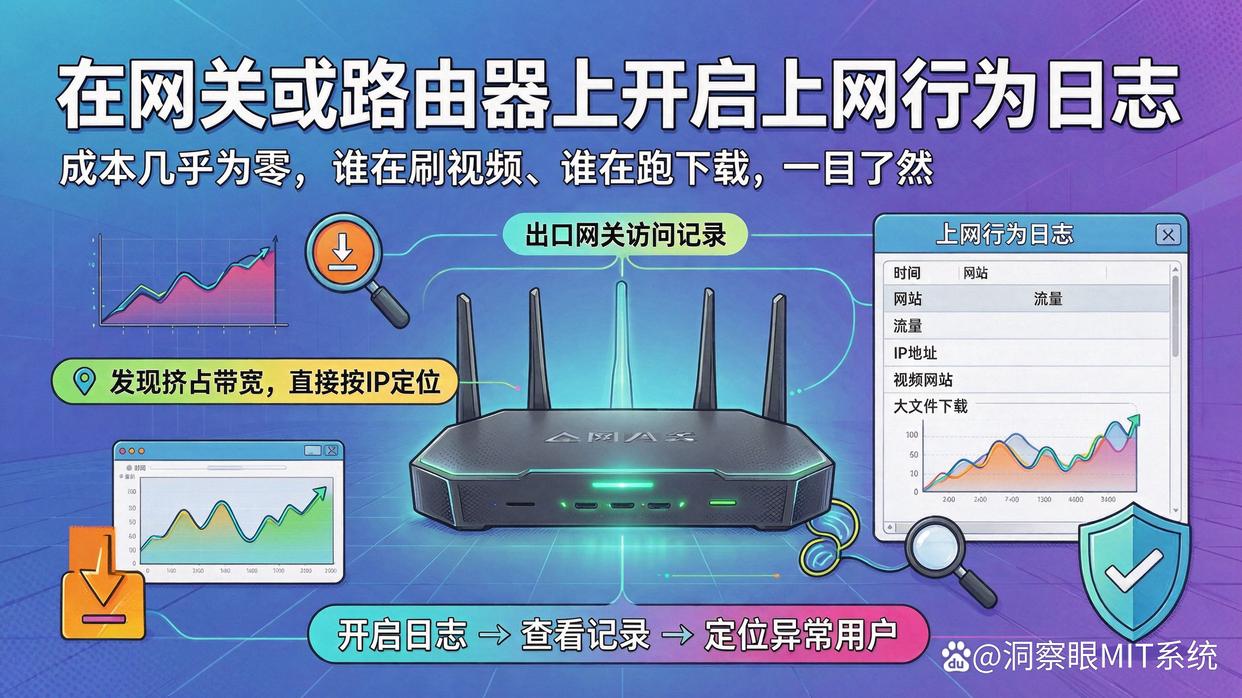
方法二:在网关或路由器上开启上网行为日志。
把出口网关的访问记录打开,谁在什么时间访问了什么网站、用了多少流量,一目了然。发现有人整天刷视频、跑下载挤占带宽,直接按IP定位。这是成本几乎为零的一步。
方法三:用VLAN把部门网段隔开,看住跨网段访问。
把财务、研发、访客分成不同网段,互相默认不通。访客连Wi-Fi只能上网,碰不到内网服务器和共享盘。这一招能挡住大部分"顺手串门"式的越权访问。
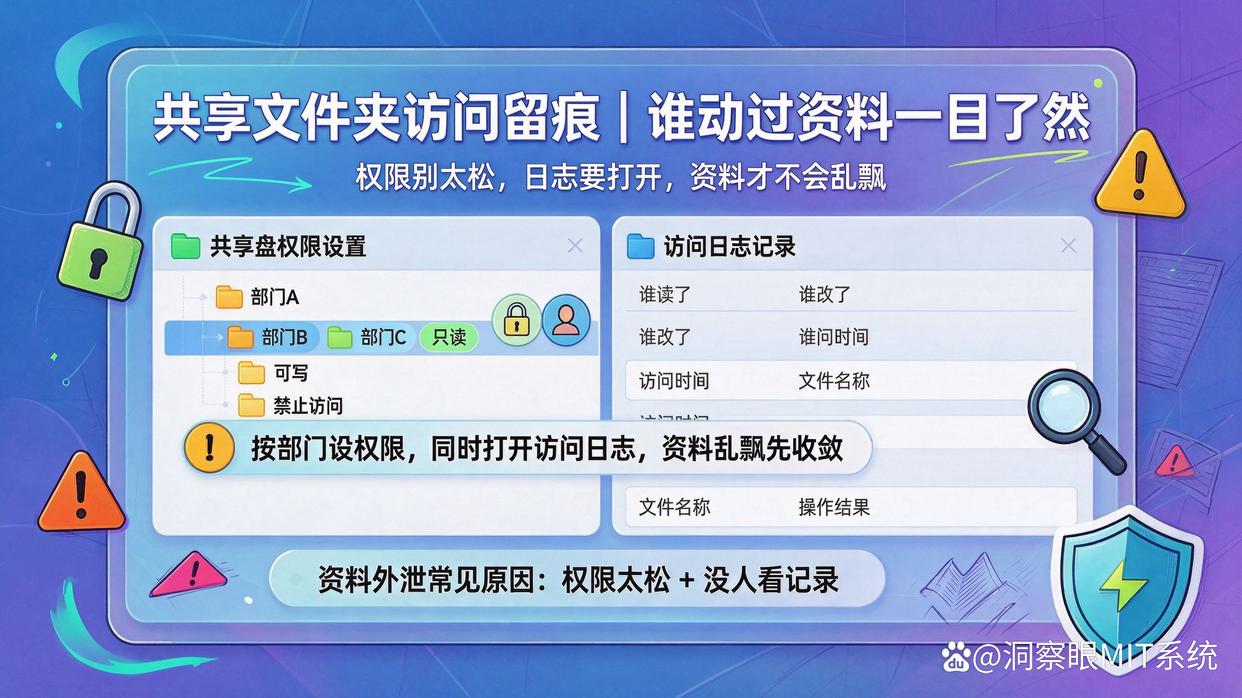
方法四:共享文件夹访问留痕,谁动过资料一目了然。
共享盘别再用一个人人可写的"大杂烩"目录,按部门设好权限,同时打开访问日志。谁读了、谁改了、谁删了,都留痕。资料乱飘的毛病,往往就出在权限太松、又没人看记录。
方法五:IP加MAC绑定配上准入,管住外来电脑乱插线。
把公司设备的IP和网卡地址绑死,外来电脑随便找个口插上网线也进不了内网。这一招专治"陌生设备偷偷接入"的隐患。
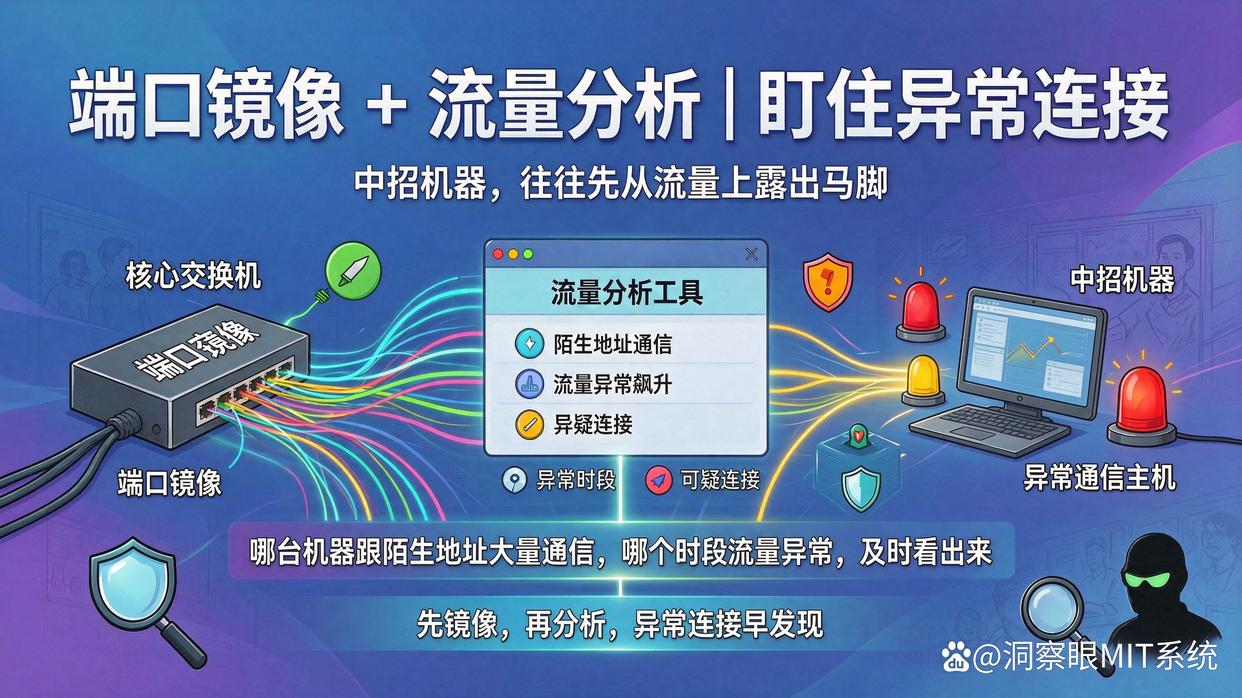
方法六:交换机端口镜像加流量分析,盯住异常连接。
在核心交换机上做端口镜像,把流量引到分析工具里看。哪台机器突然跟陌生地址大量通信、哪个时段流量异常飙升,都能及时看出来。中招的机器往往就是先从流量上露出马脚。
落地时别忽略这几个细节
先小范围试点,别一上来全公司铺开,在一个部门跑顺了再推广。
范围要讲清楚,提前告诉员工监控什么、不监控什么,把边界写进制度,省得后面扯皮。
工具只是手段,制度得跟上:什么能干、什么不能干、违反怎么处理,写明白比装十套工具都管用。
常见问题
Q:实时监控局域网员工上网行为,有哪些风险要注意?
A:关键在边界。只盯工作相关的网站访问、文件操作、带宽占用,并提前写进制度告知员工,通常没问题;别去看私人聊天内容、别搞全天候录像存档,把范围限定在工作行为内,风险和争议都会小很多。
Q:小公司想做局域网实时监控,有什么办法既省钱又管用?
A:十来个人的团队,先把网关日志、共享权限、IP绑定这几招用起来,基本够用,几乎不花钱;等到几十人、又要看清每台电脑的实时动作时,再上统一的终端管控方案,一步步来最划算。
Q:员工用AI工具处理内部资料,能不能防止信息漏出去?
A:靠堵不如靠管。完全禁用AI不现实,也影响效率。更稳的做法是把AI工具的使用纳入监控范围,记录它处理了哪些文件、有没有往外传,发现异常当场告警,再把"哪些资料不能喂给AI"写成规矩,技术加制度一起管才有效。
总结
局域网实时管控,说到底就是三件事:看得见、查得到、管得住。上面6个方法,网关日志、VLAN隔离、共享留痕、IP准入、流量分析各自负责一层,而洞察眼MIT系统这类统一管控方案,是把屏幕、文件、AI工具这些终端动作一次性串起来的核心。真正好用的组合,往往是"一套系统加几条硬规矩",先想清楚自己最怕哪类风险,再按这个顺序一条条落地,就能分分钟把局域网掌握在手里。


 洞察眼MIT系统


 冀公网安备13019902001038号

