
文章摘要:做内网运维的 IT 小伙伴应该都懂,一到忙的时候,内网几十台电脑到底在干嘛根本顾不过来。有人在内网偷偷拷贝图纸、访问危险网站,一不小心机密就溜出去了。局域网监控
做内网运维的 IT 小伙伴应该都懂,一到忙的时候,内网几十台电脑到底在干嘛根本顾不过来。有人在内网偷偷拷贝图纸、访问危险网站,一不小心机密就溜出去了。局域网监控软件,就像内网的交通指挥岗,把每一台电脑的流向都看住。
今天咱们对比六款靠谱方案,给各位 IT 负责人做选型参考。
第一款,洞察眼 MIT 系统。
很多内网管控的热门选择。IT 在后台接入公司局域网,不需要额外搭建复杂服务器,内网所有工位电脑全部接入管控。哪怕员工不连外网,在内网里面拷贝、传输文件,系统照样抓得到。
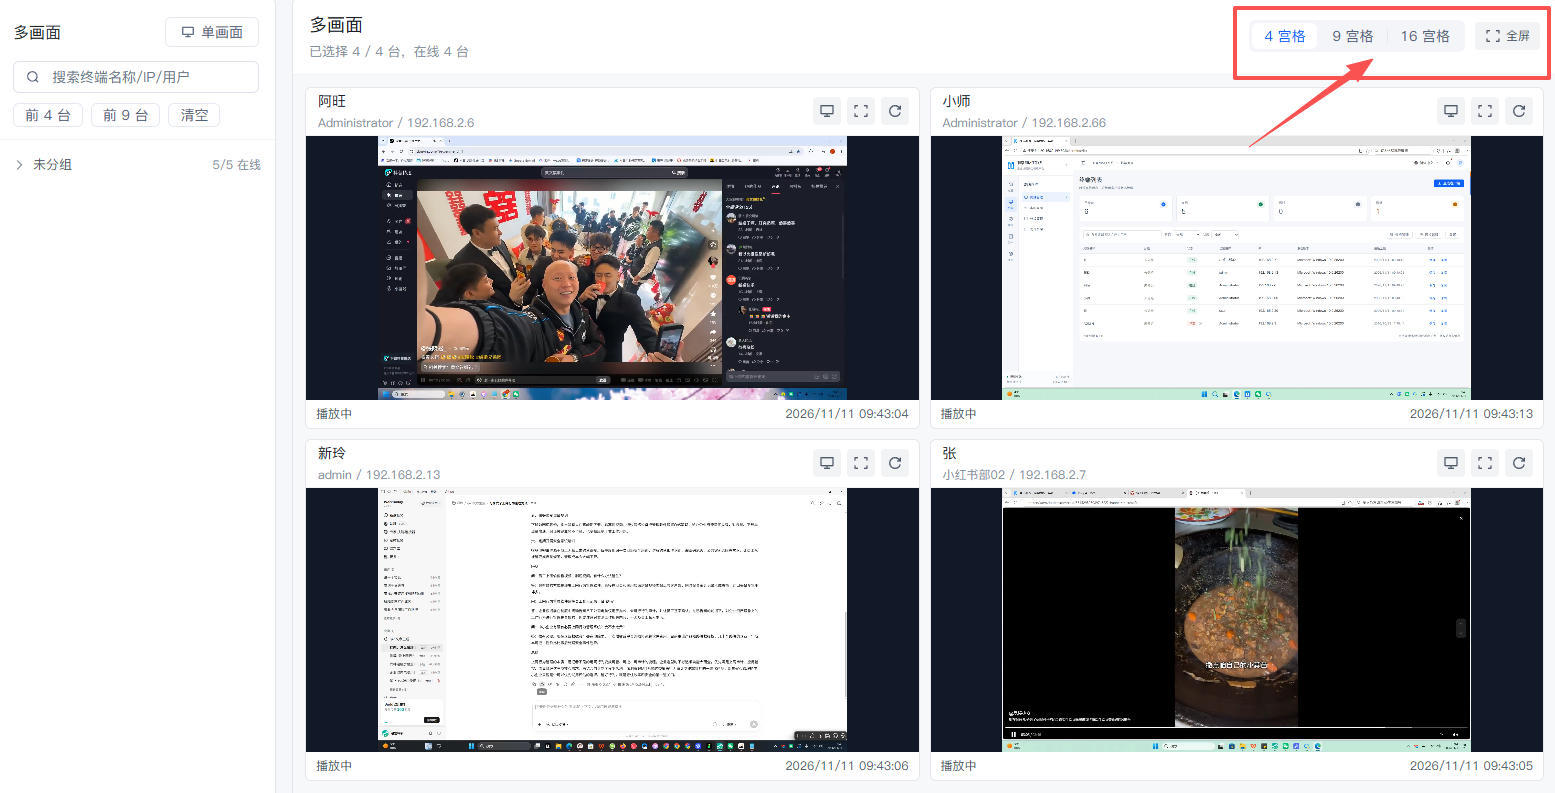
局域网多屏实时监控:内网环境下同时预览最多 16 台电脑屏幕,按部门分组查看,不用远程一台一台点;
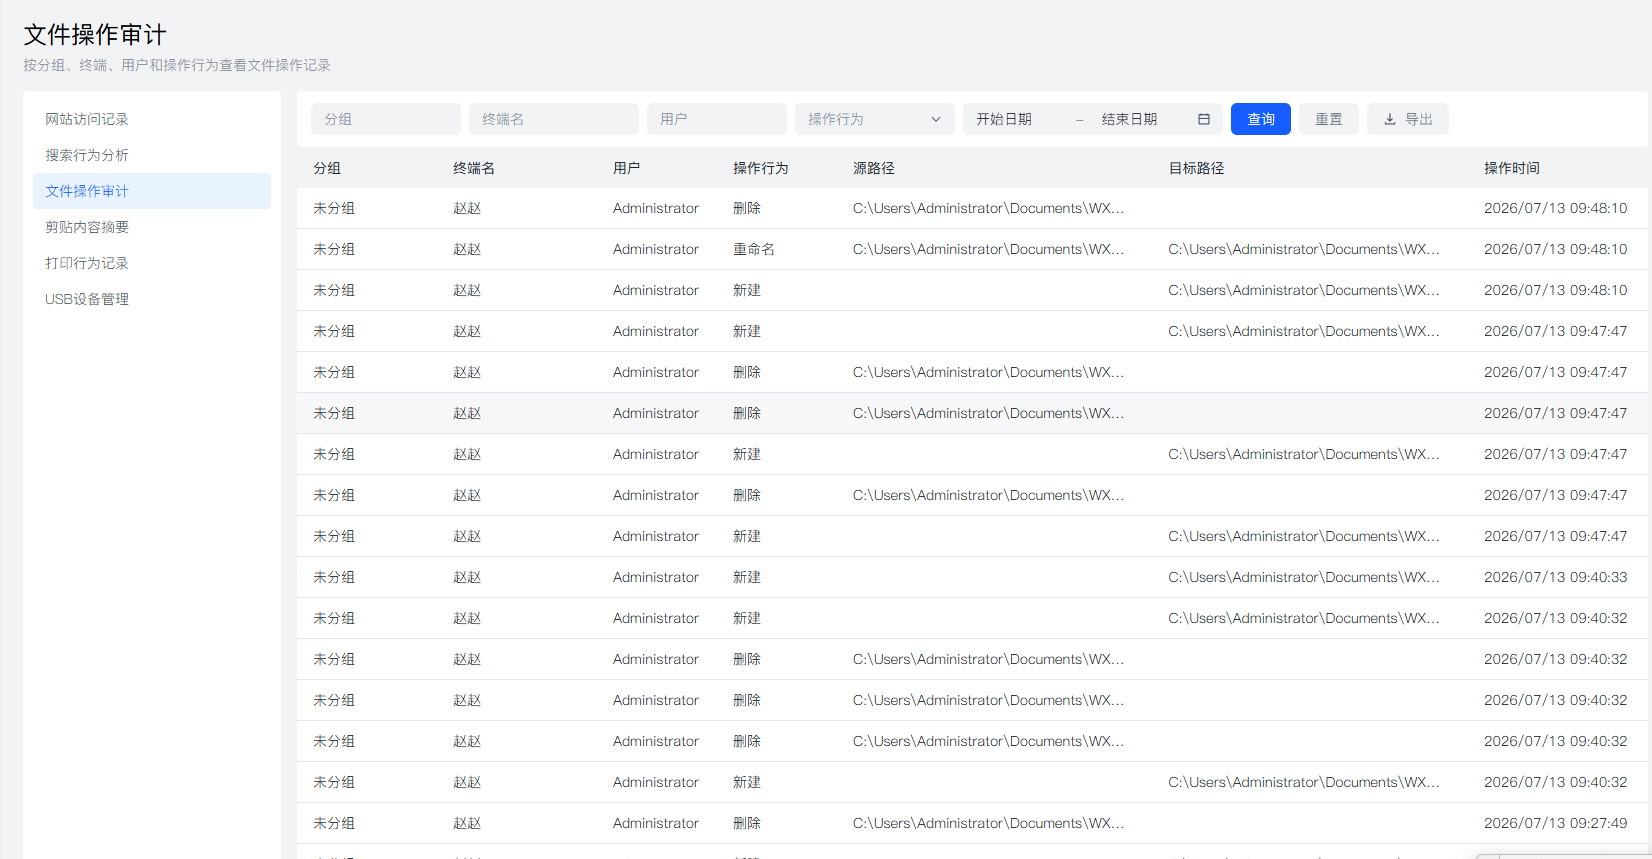
内网文件操作审计:在内网互传、复制、另存、打印文件全部留痕,谁把图纸发给内网别的账号一目了然;
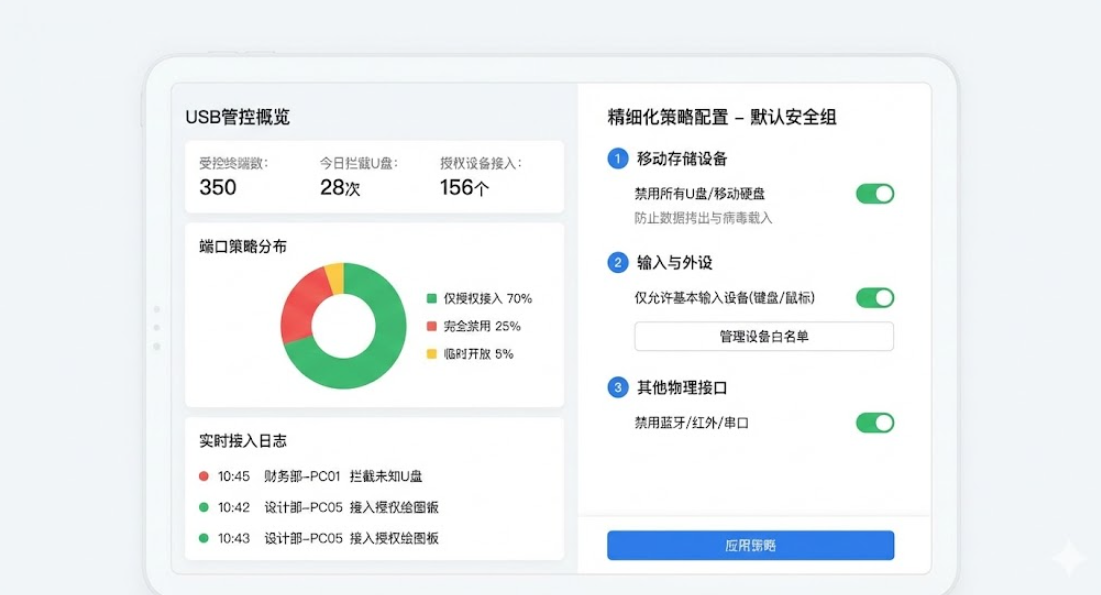
内网外设管控:在局域网内统一管控 U 盘、移动硬盘,陌生存储设备直接拦截,只放行授权设备;
内网上网与软件管控:在内网屏蔽娱乐站点、禁用无关软件,就算走内网通道也不能随便安装程序;
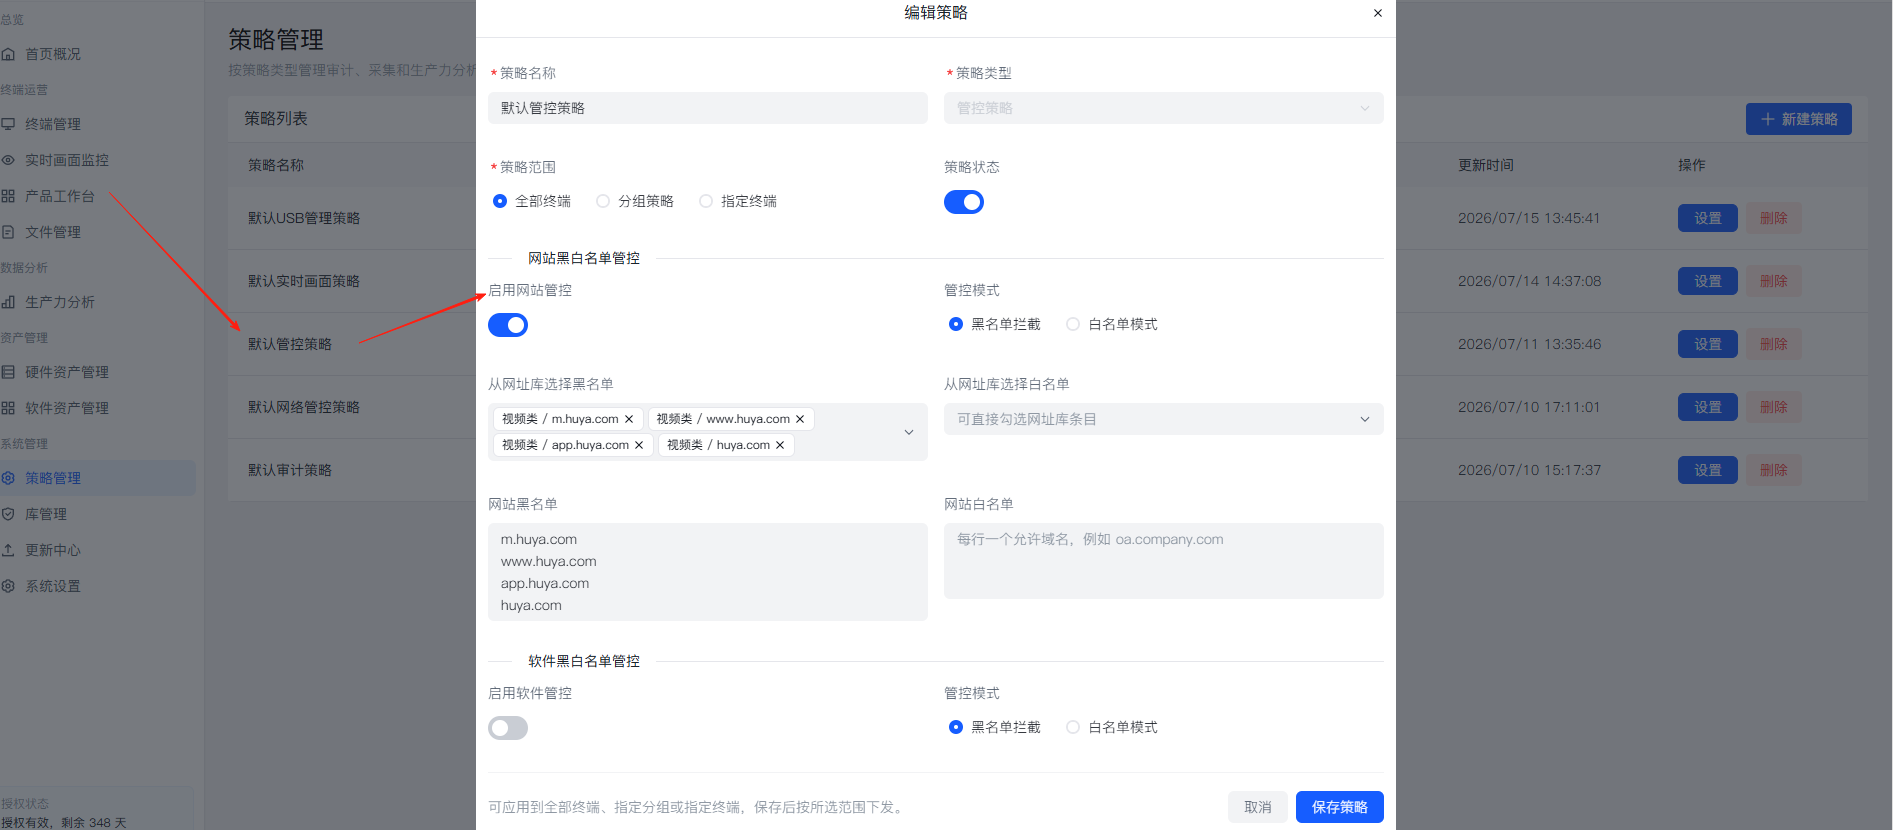
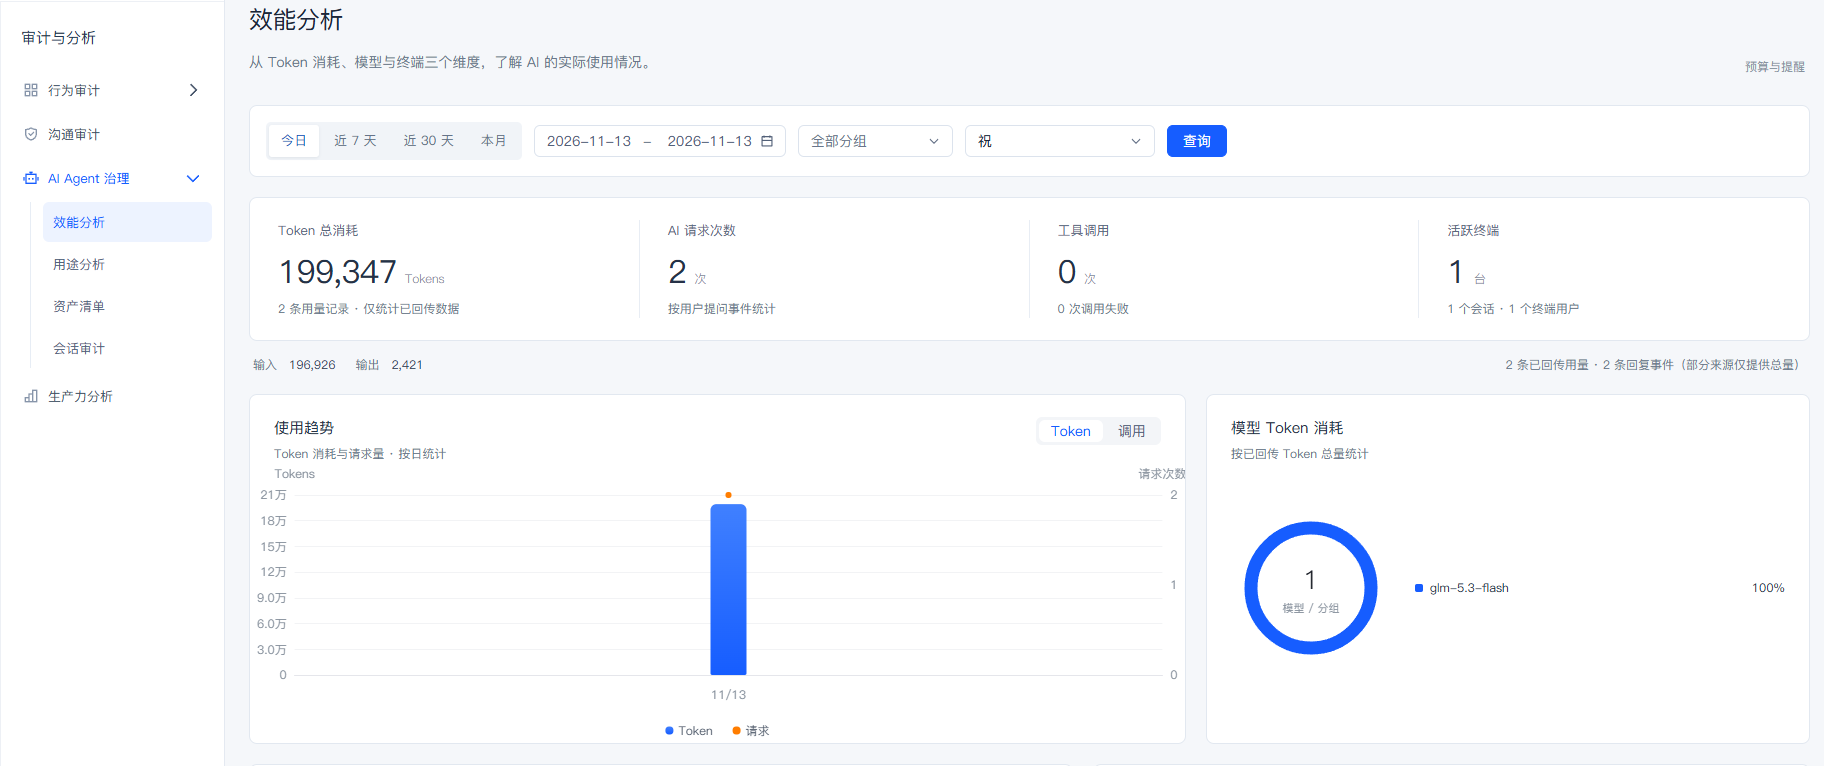
AI 使用审计:就算在内网访问大模型,提示词和上传文件同样记录,涉密上传触发告警。
第二款,局安内网管控平台。
专门针对局域网环境开发,本地化部署,数据全部留在内网,不往外传输。支持内网流量统计,能看出哪台电脑占用带宽过高,拖慢整个内网速度。自带内网消息推送,可以远程给工位发送通知。它缺少文件透明加密功能,更偏向流量和上网行为管理,适合只想维护内网秩序、防护等级一般的企业。
第三款,网溯内网审计系统。
主打合规台账,日志保存时间很长,方便等保核查。可以抓取内网聊天软件的文件传输记录,设置敏感词预警,一旦内网有人传输关键词相关文件就提醒管理员。支持给不同运维分配权限,每个人只能管理自己负责的网段。实时预览画面会有轻微延迟,多屏同时预览数量有限,适合对审计台账要求高的中型企业。
第四款,简巡内网卫士。
轻量化局域网监控工具,部署简单,对电脑性能压力很小,老办公机也扛得住。支持定时截屏、网址黑名单、软件时长统计,上手门槛低,IT 不用啃厚厚的手册。短板是没有强大的内网文件流转审计,也没有防偷拍告警,防护层次比较浅,适合小型工作室、小工厂做基础内网管控。
第五款,域联内网安全平台。
深度适配 Windows 域环境,如果企业已经搭建域控,接入起来非常顺滑。可以批量推送策略,统一修改内网终端权限,员工离职一键回收内网全部访问权限。能够扫描内网终端,发现潜伏的木马程序。但部署门槛偏高,需要熟悉域管理的运维,新增高级审计功能要额外付费,更适合配有专职 IT 的大型企业。
第六款,恒信内网安全网关。
硬件一体化方案,架在内网入口,监控整个局域网全部流量。可以拦截内网大批量文件外传,稳定性强,长时间运行不容易掉线。内网所有终端的访问记录统一汇总在设备里。硬件采购成本比较高,如果后续想要加上 AI 审计这类新功能,大多需要升级硬件,灵活性偏弱,传统制造企业用得比较多。


 洞察眼MIT系统


 冀公网安备13019902001038号

