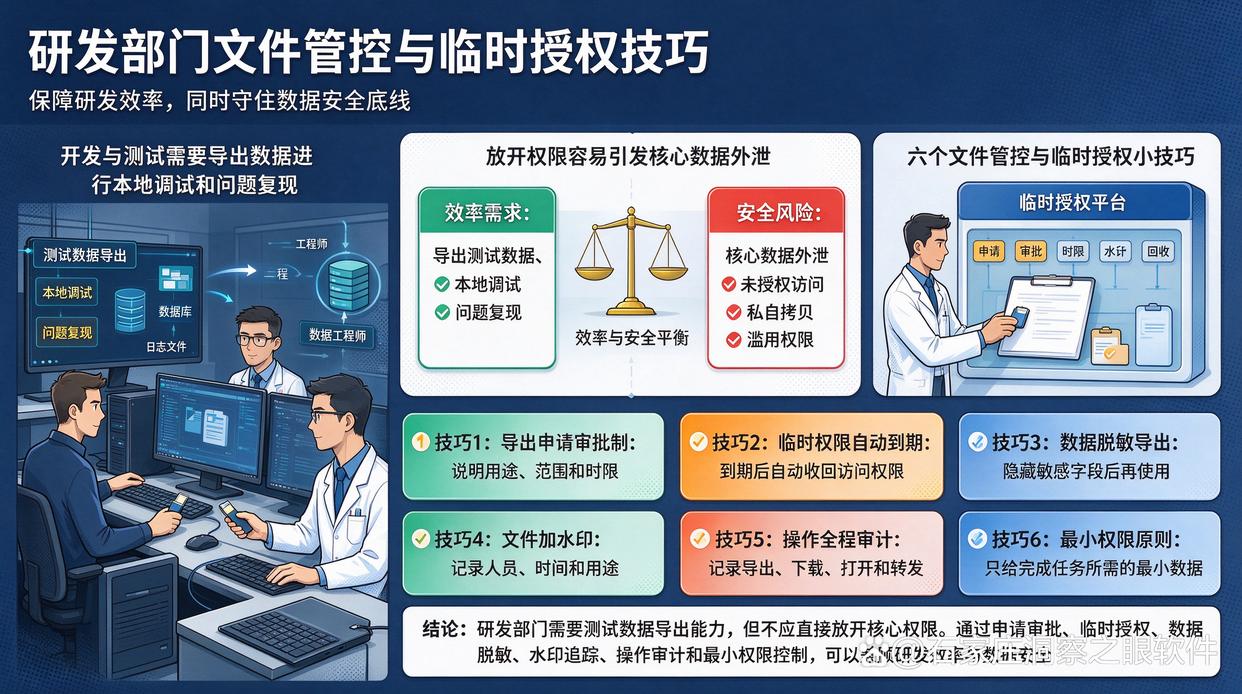
文章摘要:研发部门在日常开发和测试过程中,经常需要导出测试数据进行本地调试或问题复现。但直接放开权限又极易引发核心数据外泄。如何在保障研发效率的同时,守住数据安全底线?今
研发部门在日常开发和测试过程中,经常需要导出测试数据进行本地调试或问题复现。但直接放开权限又极易引发核心数据外泄。如何在保障研发效率的同时,守住数据安全底线?
今天为大家整理了 6个文件管控与临时授权小技巧,兼顾效率与安全,建议收藏备用!
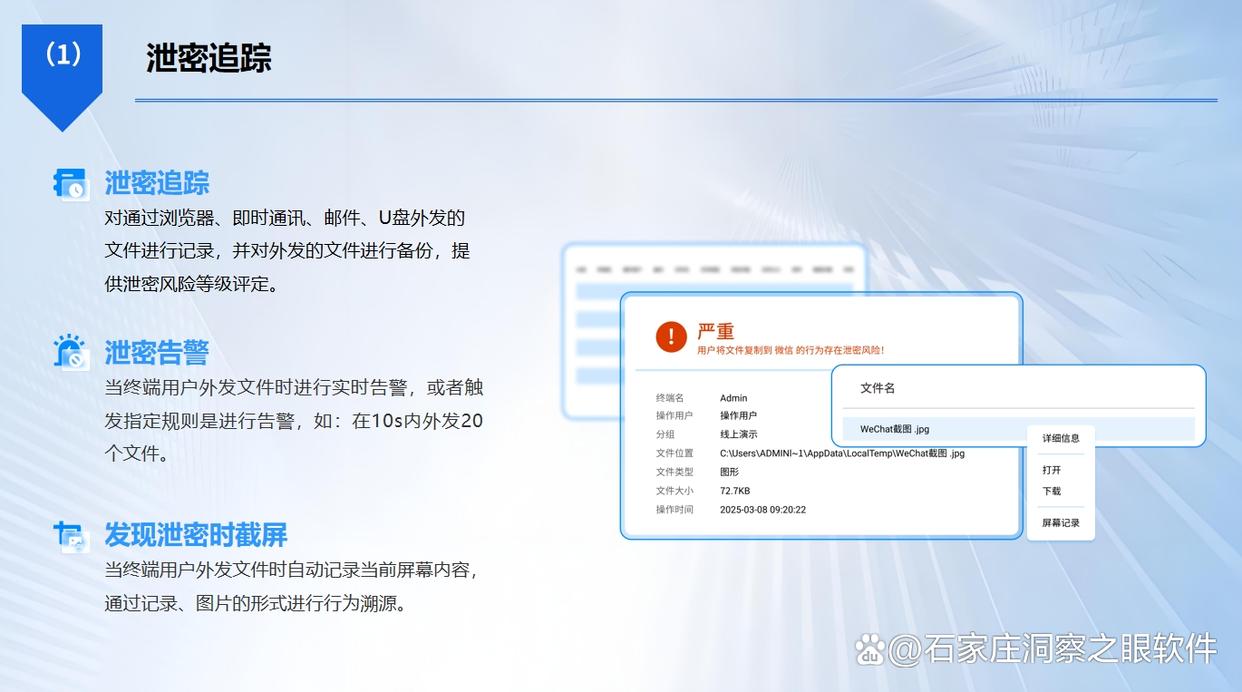
1. 部署洞察眼MIT系统:实现终端文件外发与临时授权管控
通过部署专业的企业级终端安全与数据防泄漏系统,从根本上解决研发测试数据外发难管理、难追溯的问题。
临时授权审批:当研发人员有合规的测试数据导出需求时,可通过系统后台下发临时的外发授权或审批白名单,实现用完即收回。
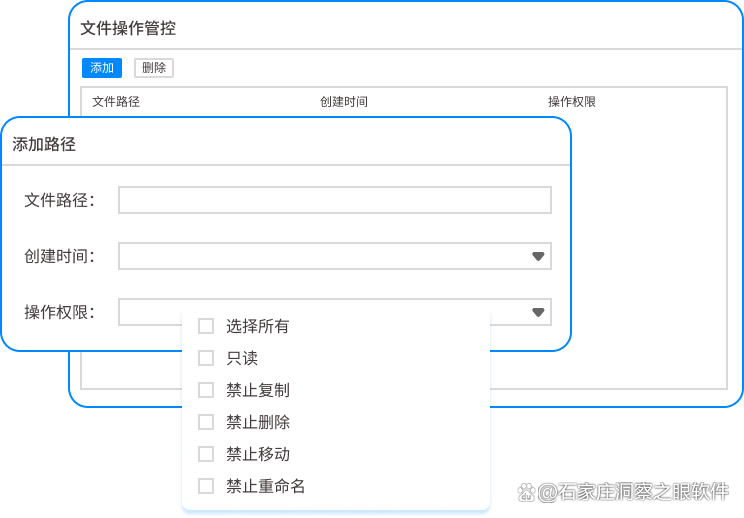
行为审计追踪:系统自动对研发电脑的文件外发、USB端口读写、屏幕截图等行为进行精细化管控,所有的导出动作均实时记录并生成详细日志。
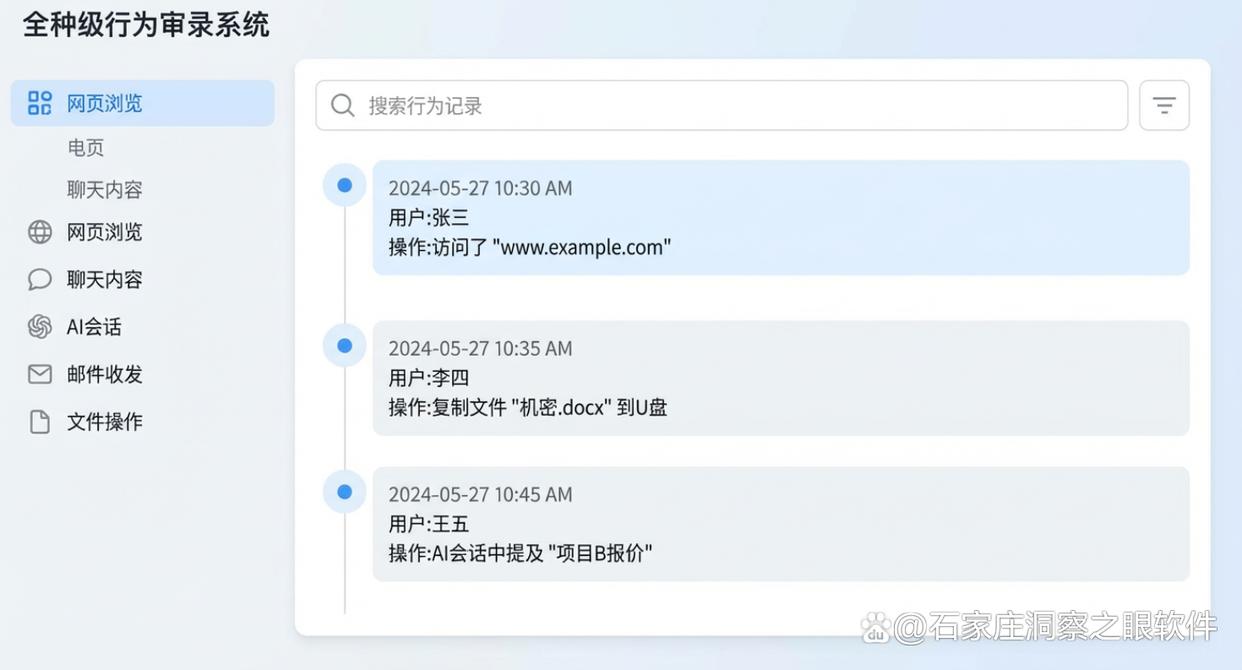
全方位防泄漏:有效防止核心测试代码及数据通过未授权渠道流转至外部。
2. 建立「限时审批」OA工作流:用完即焚的临时授权
通过企业内部的流程审批系统,针对临时的测试数据导出需求设置严格的时间限制。
自动化流程:研发人员提交导出申请,明确说明所需数据范围、具体用途及使用期限(例如:仅限今日 14:00 - 18:00)。
权限自动到期:权限到期后系统自动回收,避免因人员疏忽导致长效授权带来的安全隐患。
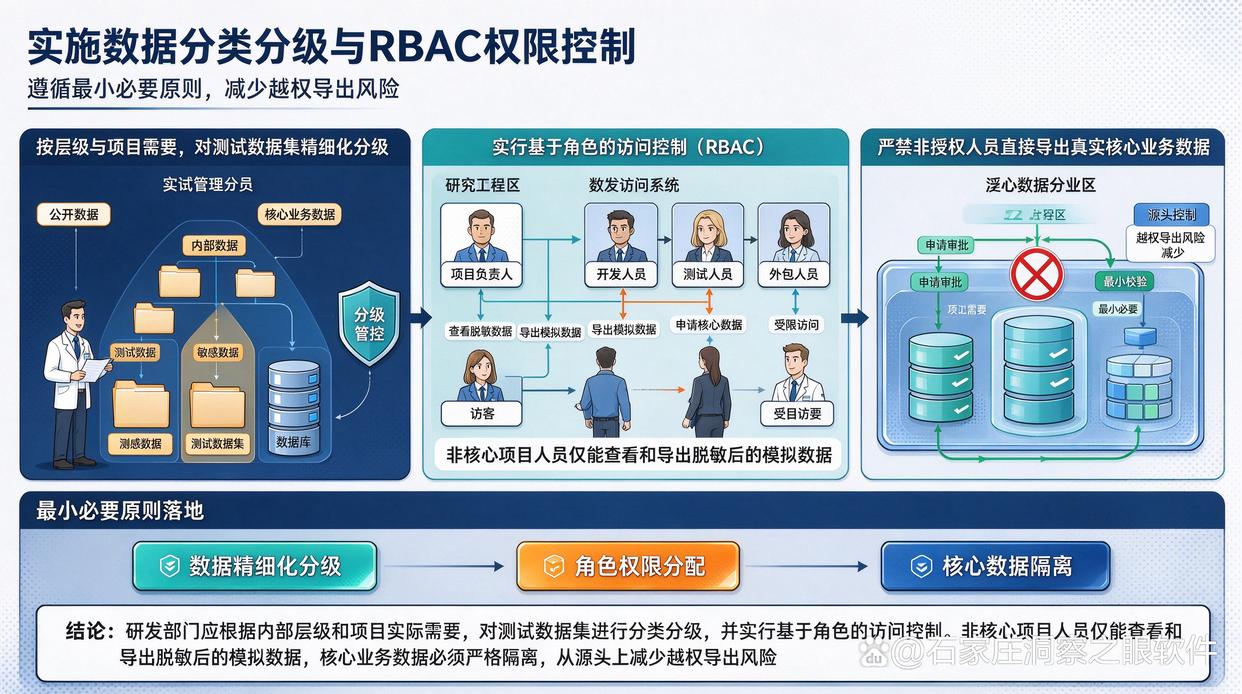
3. 实施数据分类分级与RBAC权限控制:遵循最小必要原则
根据研发部门内部的层级与项目实际需要,对测试数据集进行精细化分级管控。
基于角色访问:实行基于角色的访问控制(RBAC),非核心项目人员仅能查看和导出脱敏后的模拟数据。
核心数据隔离:严禁非授权人员直接导出真实核心业务数据,从源头上减少越权导出的风险。
4. 添加动态防伪屏显水印:威慑拍照与二次转发
在数据被合法授权导出或查看的瞬间,通过技术手段加载动态防伪水印,防范物理泄密。
动态身份标识:水印内容实时显示导出人员的姓名、工号、IP地址及当前时间。
心理震慑与溯源:不仅能有效威慑手机拍照截屏等行为,一旦发生数据外泄也能通过图片迅速锁定泄密源头。
5. 严格限制物理与网络传输通道:堵住外发漏洞
结合企业的网络安全策略,对终端的外部硬件及网络传输途径进行全面管控。
外设与传输限制:禁止或限制通过私人社交软件、个人网盘、蓝牙等途径传输核心研发文件。
加密通道传输:对于必须外发的测试包,强制走企业指定的加密传输通道并进行留痕。
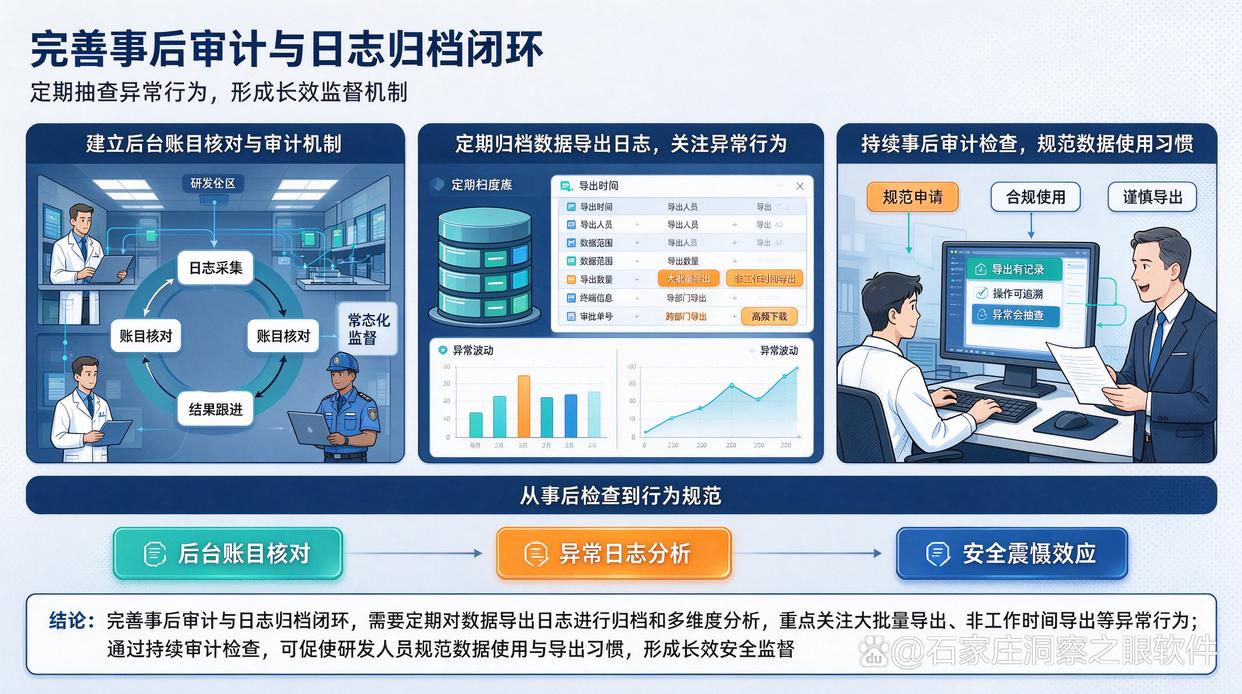
6. 完善事后审计与日志归档闭环:定期抽查异常行为
建立长效的后台账目核对与审计机制,对研发部门的数据流向进行常态化监督。
多维度日志分析:定期对数据导出日志进行归档,重点关注大批量导出、非工作时间导出等异常行为。
安全震慑效应:通过持续的事后审计检查,促使研发人员规范自身的数据使用与导出习惯。
总结
研发效率与数据安全可以兼得。通过上述6个管控小技巧,既能满足研发部门灵活高效的测试需求,又能为企业核心资产筑牢坚不可摧的安全防线。觉得有用的话,不妨码住并在团队中尝试起来吧!

 洞察眼MIT系统


 冀公网安备13019902001038号